> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# パスキーとソーシャルログイン
> パスキーまたはソーシャルログインプロバイダーを使用して Iru にサインインします。生体認証、セキュリティキー、または Google や Apple のアカウントを使用したパスワードレス認証を設定します。
### パスキーとソーシャルログインについて
パスキーとソーシャルログインは、Iru テナントへのアクセスを簡単に設定できる方法です。ユーザーは自分でパスキーを作成するか、既存の Google アカウントまたは Microsoft の職場または学校アカウントを使用してテナントにアクセスできます。設定は簡単ですが、[シングルサインオン](/ja/endpoint/integrations/single-sign-on-integrations/single-sign-on)認証方法を設定する場合と比べて固有の制限があります。登録時に[認証を必須にする](/ja/endpoint/enrollment/configure-require-authentication-for-enrollment#manual-enrollment)場合、パスキーとソーシャルログインは手動登録でのみ使用できます。
この記事では、**Iru Endpoint** へのサインインと、**アクセス** での認証の管理に使用するパスキーについて説明します。ユーザーが **Iru Identity** アプリケーションへのサインインに使用するパスキーについては、[認証器](/ja/identity/authentication/authenticators)および[認証器の管理](/ja/identity/end-user/manage-authenticators)を参照してください。
### パスキーとソーシャルログインの仕組み
**パスキー**は、共有シークレットを不要にする標準ベースのテクノロジーを使用しているため、フィッシング攻撃に対する耐性があります。ユーザーが**パスキー**を登録すると、資格情報マネージャーに保存され、ユーザーのデバイス間で同期できます。サインイン時には、資格情報マネージャーがパスワードなしでユーザーを認証します。
**ソーシャルログイン**では、ユーザーが既存の Google アカウントまたは Microsoft の職場または学校アカウントを使用して認証できます。Microsoft Social の場合、認証はメールアドレスだけでなく、Microsoft Entra ID のユーザープリンシパル名 (UPN) に基づいてユーザーを照合します。セキュリティを強化するため、Google Social と Microsoft Social は特定のドメインに制限できます。
### パスキー
パスキーは従来のパスワードを置き換えるために設計されており、Web サイトやアプリケーションにより安全かつ使いやすくサインインする方法を提供します。詳しくは、Apple の [About the security of passkeys](https://support.apple.com/en-us/102195) および [Use passkeys to sign in to websites and apps on iPhone](https://support.apple.com/guide/iphone/use-passkeys-to-sign-in-to-websites-and-apps-iphf538ea8d0/ios) のページを参照してください。
#### 認証登録リクエストの送信
管理者とアカウントオーナーは、ユーザーがパスキーを登録できるように認証登録リクエストを送信できます。
Iru Endpoint のサイドバーで [**アカウントメニューボタン**](/ja/iru/platform-overview/account-menu) を選択します。
メニューで **アクセス** オプションを選択します。
 認証登録リクエストを送信するユーザーの横にある**省略記号** (⋮) を選択します。
省略記号 (⋮) メニューから **Manage authenticators** を選択します。
**Send Authentication Registration** ボタンを選択します。
招待メール内の **同意** ボタンを選択します。
**Register a Passkey** セクションの **Passkey** ボタンを選択します。
使用する資格情報マネージャーのプロンプトに従って、パスキーを登録します。
Iru のログインページで **Passkey** ボタンを選択できるようになります。
資格情報マネージャーからパスキーを選択して認証します。
#### 新しいパスキーを登録する
管理者から登録リクエストを送信してもらわなくても、アカウントに追加のパスキーを登録できます。1 つのユーザーアカウントに複数のパスキーを登録できます。
サイドバーで **アカウントメニューボタン** を選択し、**マイアカウント** を選択します。
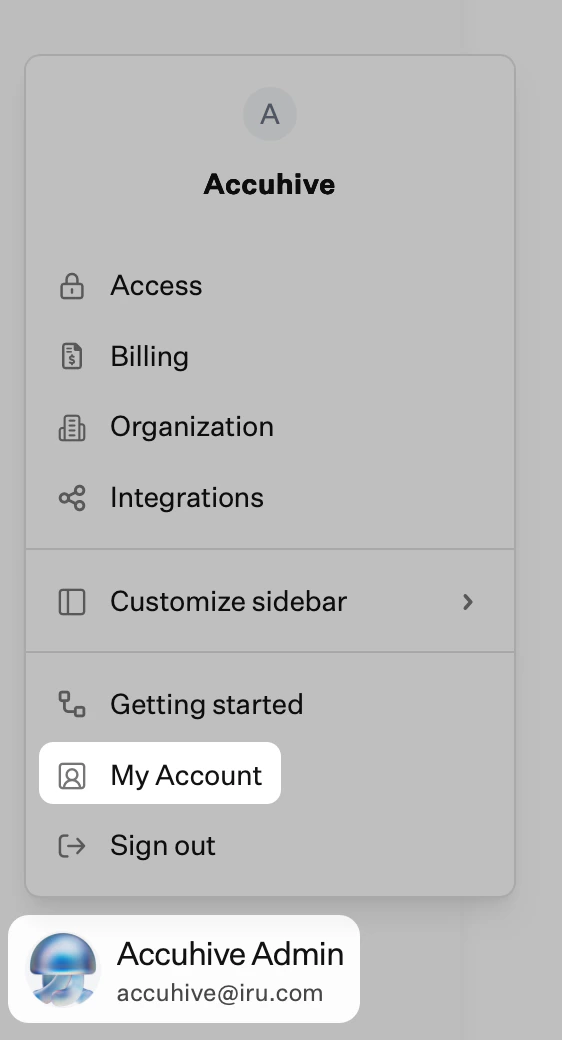 マイアカウント ページで **Authenticators** を選択します。
**+ Authenticator** ボタンを選択します。
既存の認証器がないと追加の認証器を追加できないという通知が表示された場合は、[認証登録リクエストの送信](/ja/iru/access/passkeys-and-social-login#send-authentication-registration-request)セクションの説明に従って、管理者に登録リンクの送信を依頼してください。
Add authenticator ダイアログで **Passkey** ボタンを選択します。
プロンプトに従って、使用する資格情報マネージャーにパスキーを保存します。
プロンプトが表示されたら、既存のパスキーを使用して認証します。既存のパスキーが別の資格情報マネージャーに保存されている場合は、プロンプトが表示されたときにその資格情報マネージャーから選択します。
プロンプトに従って、パスキーの登録を完了します。
#### 資格情報マネージャー
パスキーは、複数のデバイスからアクセスできる方法で保存することが重要です。1Password や Apple のパスワードアプリなど、一般的な資格情報マネージャーのほとんどは、パスキーの保存と同期に対応しています。パスキーの登録時に、想定している資格情報マネージャーからパスキーを保存するプロンプトが表示されない場合は、関連するアプリまたはブラウザ拡張機能の設定を確認し、パスキーを保存するプロンプトが有効になっていることを確認してください。複数の資格情報マネージャーのブラウザ拡張機能を有効にしている場合は、競合を避けるために他の拡張機能を無効にする必要がある場合があります。
macOS でパスキーの入力を求められたものの、以前に作成したパスキーがプロンプトに表示されない場合は、**システム設定 > Privacy & Security > Passkeys Access for Web Browsers** を開き、使用しているブラウザのアクセスをオンにしてください。その後、ブラウザを閉じて再度開き、もう一度認証を試してください。Identity アプリのユーザーにも、[アプリへのアクセス](/ja/identity/end-user/accessing-your-apps#find-and-open-an-app)で同じヒントが表示されます。
#### 自分のパスキーを管理する
登録済みのパスキーを一時停止または削除できます。
サイドバーで **アカウントメニューボタン** を選択し、**マイアカウント** を選択します。
マイアカウント ページで **Authenticators** を選択します。
一時停止する認証器の右側にある開閉用の三角形 (⌄) を選択します。
**Suspend authenticator** を選択して、認証器を一時的に無効にします。
認証器を削除する前に、一時停止する必要があります。
認証器が一時停止されたので、**Delete authenticator** を選択して完全に削除できます。
**Yes, delete** を選択して、認証器の削除を完了します。
誤った認証器を一時停止した場合は、**Unsuspend authenticator** を選択することもできます。
#### チームメンバーのパスキーの管理
チームメンバーの登録済みパスキーを一時停止、削除、およびすべてリセットできます。
Iru Endpoint のサイドバーで **アカウントメニューボタン** を選択します。
メニューで **アクセス** オプションを選択します。
管理するユーザーの横にある**省略記号** (⋮) を選択します。
省略記号 (⋮) メニューから **Manage authenticators** を選択します。
ユーザーからすべてのパスキー登録を削除する場合は、**Reset all** ボタンを選択します。
この操作により、対象ユーザーのすべての認証器が削除されます。ログインするには新しい認証器の登録が必要になります。復旧の方法については、[Iru アカウントの復旧](/ja/iru/access/iru-account-recovery)を参照してください。
一時停止する認証器の右側にある開閉用の三角形 (⌄) を選択します。
**Suspend authenticator** を選択して、認証器を一時的に無効にします。
認証器を削除する前に、一時停止する必要があります。
認証器が一時停止されたので、**Delete authenticator** を選択して完全に削除できます。
**Yes, delete** を選択して、認証器の削除を完了します。
誤った認証器を一時停止した場合は、**Unsuspend authenticator** を選択することもできます。
### ソーシャルログイン
**ソーシャルログイン**では、複雑な[シングルサインオン](/ja/endpoint/integrations/single-sign-on-integrations/single-sign-on)認証方法を設定しなくても、ユーザーが既存の Google アカウントまたは Microsoft の職場または学校アカウントを使用して認証できます。Iru では、Microsoft Social と Google Social の 2 つのソーシャルログインオプションを利用できます。
#### 認証をドメインに制限する
Google Social と Microsoft Social では、必要に応じて認証を 1 つ以上のドメインに制限できます。これにより、ソーシャルログインを組織の特定のドメインに限定できます。
サインインを特定のドメインに制限した後、ソーシャルサインインプラットフォームで多要素認証を有効にすることもできます。Google Workspace と Microsoft 365 の多要素認証について詳しくは、次を参照してください。
* [Google の 2 段階認証プロセス](https://www.google.com/landing/2step/)
* [Microsoft 365 の多要素認証を設定する](https://support.office.com/en-us/article/set-up-2-step-verification-for-office-365-ace1d096-61e5-449b-a875-58eb3d74de14)
登録時の Require Authentication にソーシャルログイン方法を使用するには、その方法を特定のドメインに制限する必要があります。詳しくは、[登録時の Require Authentication の設定](/ja/endpoint/enrollment/configure-require-authentication-for-enrollment#manual-enrollment)を参照してください。
#### Microsoft Social
Microsoft Social 認証方法を使用する場合、Iru のユーザーと Microsoft のユーザーの照合はユーザープリンシパル名 (UPN) に基づいて行われます。ユーザーのメールアドレスと UPN は異なる場合があるため、これは重要な違いです。Microsoft Entra ID のメールアドレスが Iru のユーザーのメールアドレスと一致していても、Microsoft Entra ID の関連ユーザーの UPN が一致しない場合は失敗します。
### テナント認証の管理
Passkey、Google Social、Microsoft Social の各テナント認証方法を個別に許可または禁止できます。現在のセッションへのアクセスに使用した認証方法を禁止することはできません。
### 関連記事
パスキーや認証器を紛失したチームメンバーのアクセス回復を支援します
SSO を設定し、Passkey、Google Social、Microsoft Social のテナント認証を管理します
Iru Identity アプリケーションへのサインインにおけるパスキーと Iru Access の仕組み
パスキー、Iru Access、バックアップデバイスに関するエンドユーザー向けガイド