> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# アプリケーションマッピング
> IQL を使用してプロファイル属性をマッピングし、アプリケーションが受け取る ID ステートメント(SAML アサーションまたは OIDC トークン)を形成します。
誰かが Iru を通じてアプリケーションにサインインすると、アプリはその人が誰であるかを示す
署名済みの **ID ステートメント**(**SAML アサーション**または **OIDC ID トークン**)を受け取ります。
**アプリケーションマッピング**は、そのステートメントに何を含めるかを決定する方法です。
アプリが想定する各フィールドに対して、ユーザーの[プロファイル](/ja/identity/directory/schema)から
取得した値をマッピングします。
マッピングされるすべての値は、**[IQL](/ja/identity/getting-started/iql-expressions)**
(Iru Query Language)で記述されます。これは、
[Directory Sync の属性マッピング](/ja/identity/directory/attribute-mapping)や
[Auto Group](/ja/identity/directory/auto-groups) のルールで使用されるのと同じ式言語です。
値は単一のプロファイルフィールド(`user.email`)にすることも、フィールドを加工する式
(`user.email.lowerAscii()`)にすることもできます。
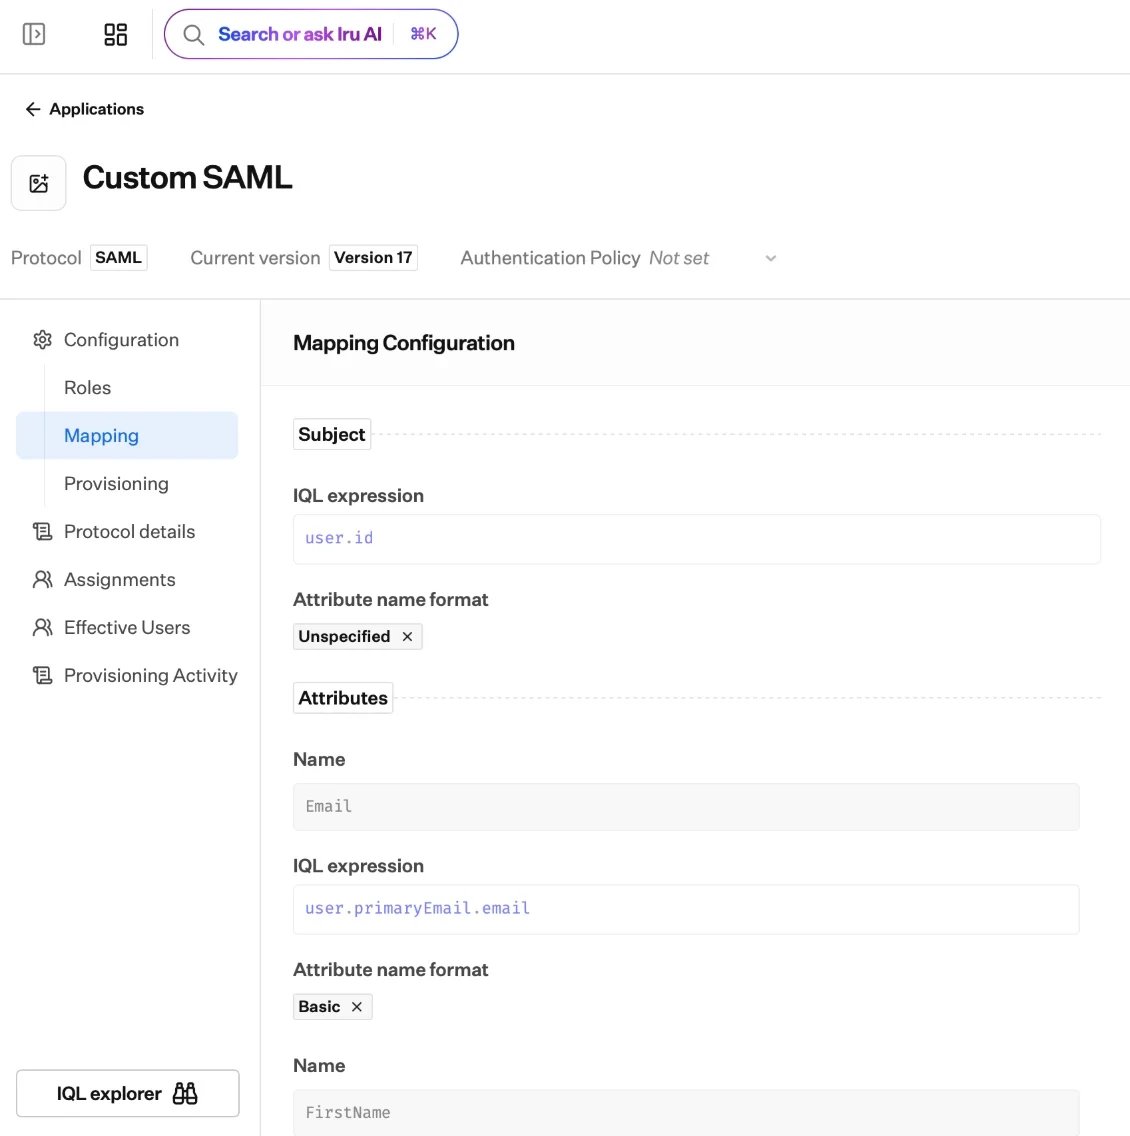 ## マッピングの内容
すべてのアプリケーションは、送信するステートメントに次の 2 つをマッピングします。
* **サブジェクト:** サインインしたユーザーの主要な識別子。
* **属性またはクレーム:** アプリが想定するその他のフィールド。
```mermaid theme={null}
flowchart LR
profile["ユーザープロファイル
属性"] --> expr["IQL 式"]
expr --> subject["サブジェクト"]
expr --> attrs["属性 / クレーム"]
subject --> stmt["署名済みアサーション / トークン"]
attrs --> stmt
stmt --> app["アプリケーション"]
```
### サブジェクト
サブジェクトは、サインインしたユーザーを識別します。デフォルトはプロトコルによって異なります。
| プロトコル | サブジェクト | デフォルト値 |
| - | - | - |
| **SAML** | **NameID** | `user.username` |
| **OIDC** | **`sub`** クレーム | `user.id` |
取得元の値を変更でき、SAML の場合は **NameID 形式**を選択できます。
プロトコル固有のオプションについては、[SAML アプリケーション](/ja/identity/applications/saml-applications)と
[OIDC アプリケーション](/ja/identity/applications/oidc-applications)を参照してください。
### 属性とクレーム
サブジェクト以外に、アプリが必要とする各フィールドを追加します。それぞれについて、
**名前**(アプリが想定するもの)、**値**(それを生成する IQL 式)、プロトコルの詳細
(SAML の場合は**属性名の形式**、OIDC の場合は**スコープ**)、および**有効**かどうかを設定します。
## マッピングの作成方法
マッピングは、プロトコル設定とともにアプリケーションの**ドラフト**にあります。
サブジェクトと各属性またはクレームについて、
[IQL](/ja/identity/getting-started/iql-expressions) 式を記述します。エディタは入力中に
利用可能な `user` フィールドと関数を提案し、式をチェックするため、公開前に誤りが明らかになります。
ライブ**プレビュー**に Iru が送信する正確なアサーションまたはトークンが表示されるため、
本番稼働前にその形式を確認できます。
ドラフトを**現在**のバージョンとして設定し、マッピングを有効にします。バージョンモデルについては
[アプリケーションの概要](/ja/identity/applications/applications-overview)を参照してください。
アプリが必要とするものだけをマッピングしてください。各アプリはマッピングした属性のみを
正確に受け取るため、特定のサービスにはユーザーの識別に必要なプロファイルの詳細のみが表示されます。
## プロビジョニングのためのマッピング
マッピングはサインオン以外にも影響します。[プロビジョニング](/ja/identity/applications/provisioning)を
使用するアプリの場合、マッピングには**プロビジョニングビュー**もあり、アプリでアカウントを
作成または更新する際に Iru が送信するプロファイル属性を制御します。
## 次のステップ
IQL の完全なリファレンス:フィールド、演算子、関数、例。
SAML アプリの NameID 形式と属性マッピング。
OIDC アプリのサブジェクトとクレームのマッピング。
アプリでアカウントを作成および更新する際に Iru が送信する属性をマッピングします。