> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# EAP (Extensible Authentication Protocol) の種類の構成
> Iru Endpoint を使用して、Mac コンピューターで 802.1X の EAP 認証の種類を構成します。Wi-Fi および Ethernet プロファイル用に TLS、TTLS、PEAP、EAP-FAST を設定します。
このガイドは Mac コンピューターに適用されます
Wi-Fi または有線ネットワークへの認証には、特にインフラストラクチャが複数の認証の種類をサポートしている場合、多数のオプションを利用できます。各オプションには、構成が必要な固有の設定があります。この記事では、最も一般的な構成オプションについて説明します。エンタープライズネットワークの構成の詳細については、[Wi-Fi Library Item の構成](/ja/endpoint/library/library-items-profiles/configure-the-wi-fi-library-item)と [Ethernet Library Item の構成](/ja/endpoint/library/library-items-profiles/configure-the-ethernet-library-item)のサポート記事を参照してください。
ネットワークインフラストラクチャが選択した EAP の種類をサポートし、認証を許可するように正しく構成されている必要があります。ネットワークの構成方法がわからない場合は、ネットワーク管理者と協力して、ネットワーククライアントの接続方法を決定してください。
### EAP-TLS の構成
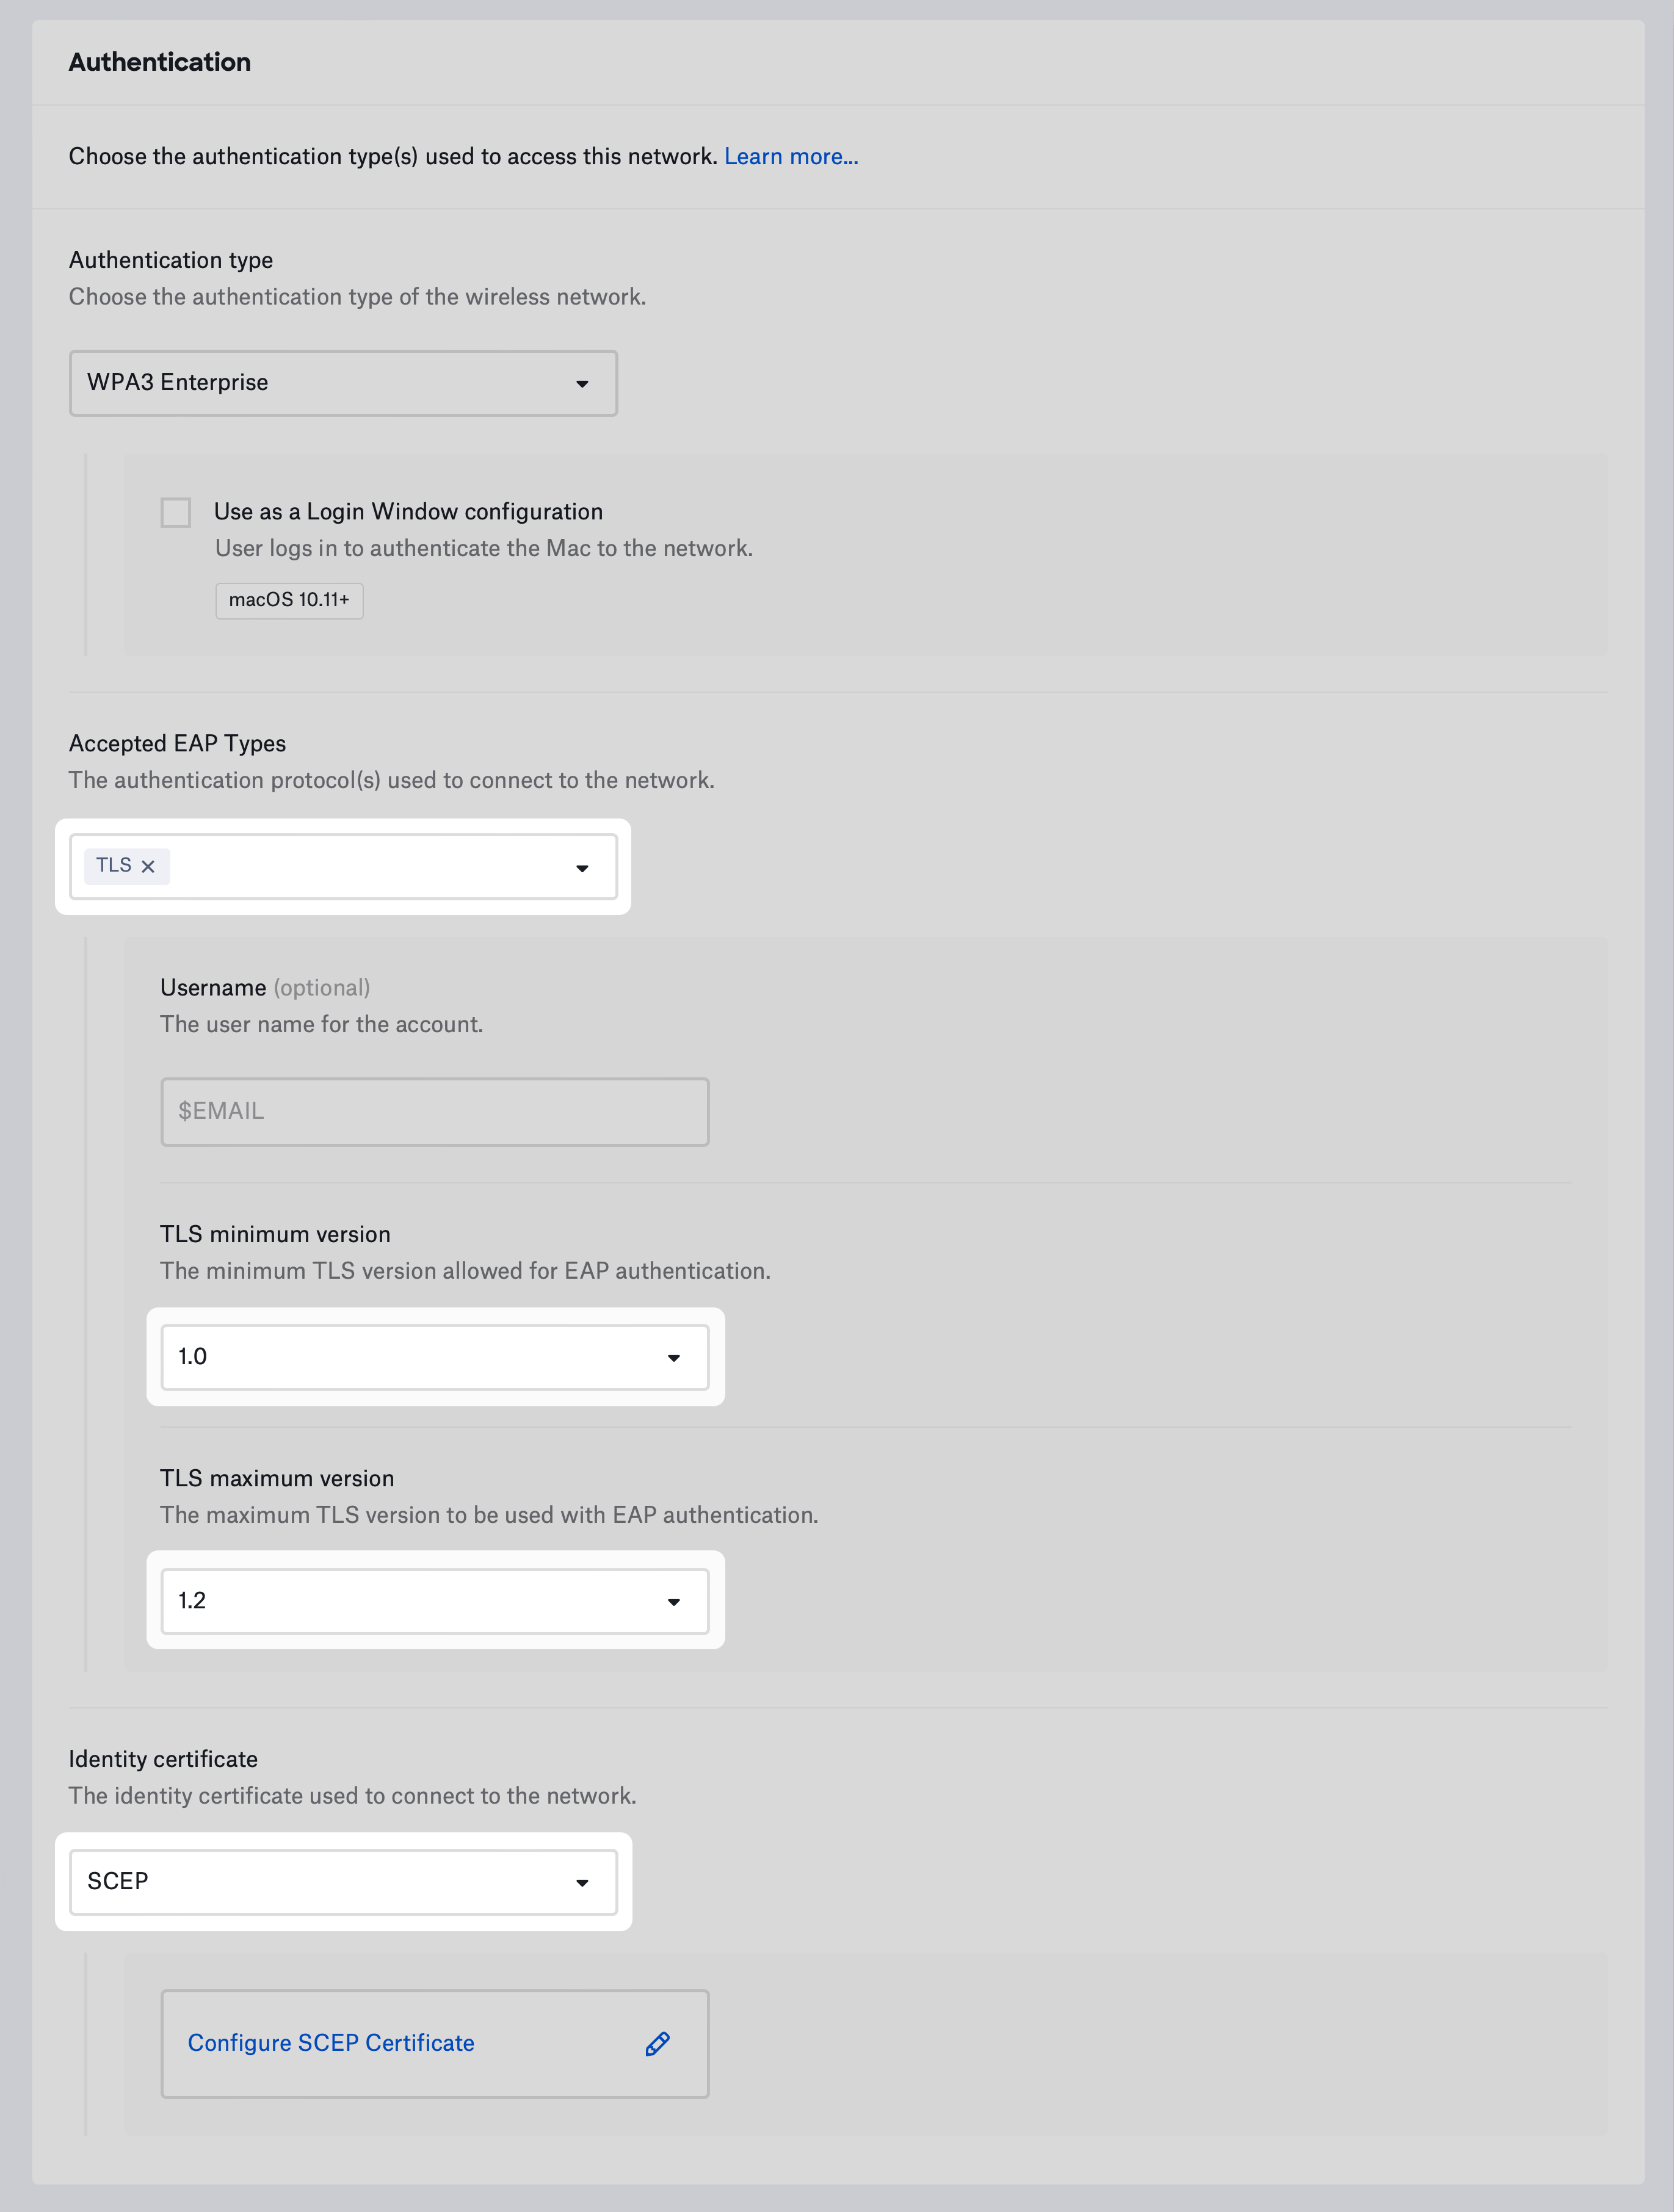
EAP-TLS は、Transport Layer Security と ID 証明書を使用して、デバイスをネットワークに認証します。
EAP-TLS を使用するには、ID 証明書を提供する必要があります。
**Accepted EAP Types** で TLS を選択します。
古く脆弱な TLS バージョンの使用を防ぐために、許可する **TLS minimum version** を選択します。
インフラストラクチャが TLS の最新バージョンをサポートしていない場合は、使用する **TLS maximum version** を選択します。
ID 証明書を提供する方法を選択し、該当する設定を構成します。詳細については、[Wi-Fi Library Item の構成](/ja/endpoint/library/library-items-profiles/configure-the-wi-fi-library-item)を参照してください。
 ### EAP-TTLS の構成
Tunneled Transport Layer Security は、TLS トンネルを使用して別の認証プロトコルを暗号化します。ID 証明書は必要ありません。
デバイスは、ユーザー名とパスワード、またはデバイスベースのディレクトリ資格情報を使用して認証できます。
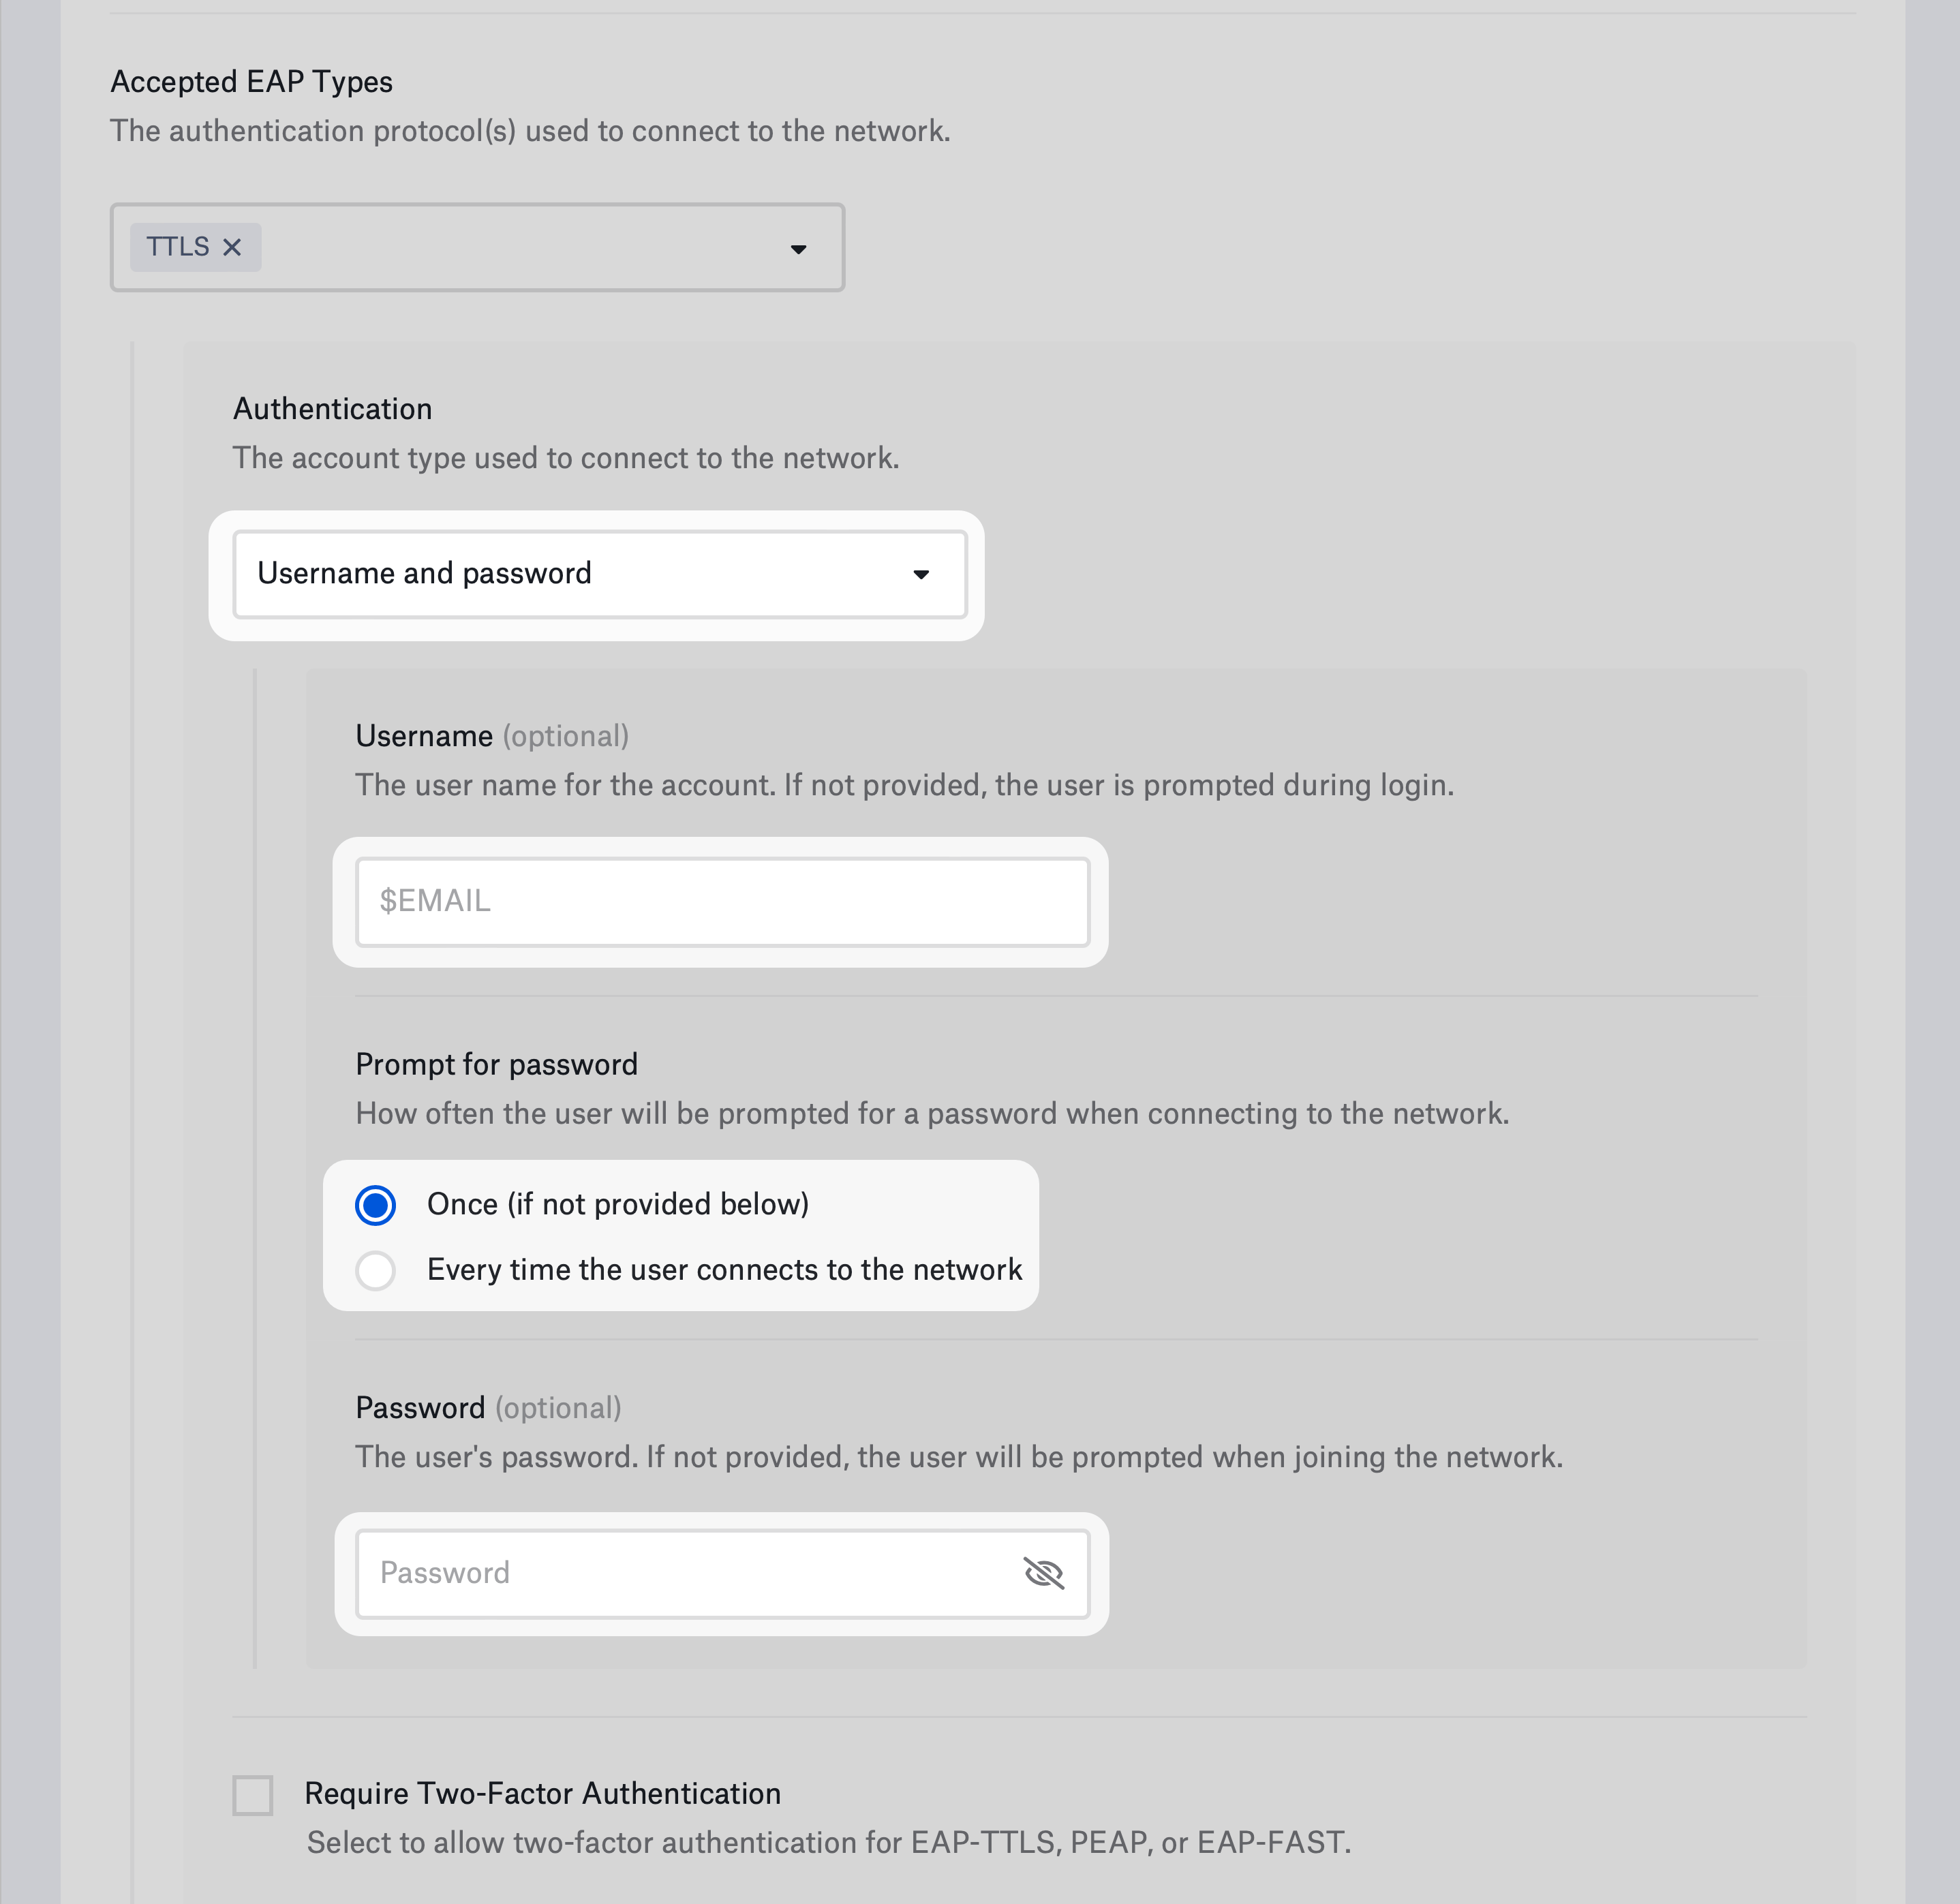
ユーザー名とパスワードによる認証:
**認証** で **Username and password** を選択します。
必要に応じて、**ユーザー名** を指定します。静的な値、または \$EMAIL などの [Iru Endpoint のグローバル変数](/ja/endpoint/library/library-items-profiles/global-variables)のいずれかを使用できます。ユーザー名を入力しない場合、デバイスはネットワークへの接続時にユーザーに入力を求めます。
ユーザーにパスワードの入力を求める頻度を選択します。**Once** を選択してパスワードを指定しない場合、デバイスはユーザーにパスワードを 1 回だけ求めて記憶します。**Every time the user connects to the network** を選択した場合、デバイスはパスワードを記憶しません。
デバイスが共有のユーザー名とパスワードを使用する場合は、**パスワード** フィールドにパスワードを入力します。パスワードを入力しない場合、デバイスはネットワークへの接続時にユーザーにパスワードの入力を求めます。
 ディレクトリサービスにバインドされた Mac のデバイスベースのディレクトリ認証:
Active Directory のコンピューターアカウントを使用する場合は **Computer AD system authentication**、Open Directory のコンピューターアカウントを使用する場合は **Computer OD system authentication** を選択します。
残りの TTLS 設定を構成します。
TTLS を選択すると、デバイスは認証にユーザー名とパスワード、またはデバイスのディレクトリ資格情報を使用します。ネットワークで 2 番目の認証要素として ID 証明書が必要な場合は、**Require Two-Factor Authentication** を選択します。
**Inner authentication** で、TLS トンネル内で使用する認証プロトコルを選択します。
必要に応じて **Outer identity** を指定します。これはトンネル内で使用される ID とは異なり、内部 ID の公開を防ぐために指定します。
古く脆弱な TLS バージョンの使用を防ぐために、許可する **TLS minimum version** を選択します。
インフラストラクチャが TLS の最新バージョンをサポートしていない場合は、使用する **TLS maximum version** を選択します。
### EAP-LEAP の構成
Lightweight Extensible Authentication Protocol は、MS-CHAP と Dynamic WEP に基づく古い認証方法です。ID 証明書は使用しません。
デバイスは、ユーザー名とパスワード、またはデバイスベースのディレクトリ資格情報を使用して認証できます。
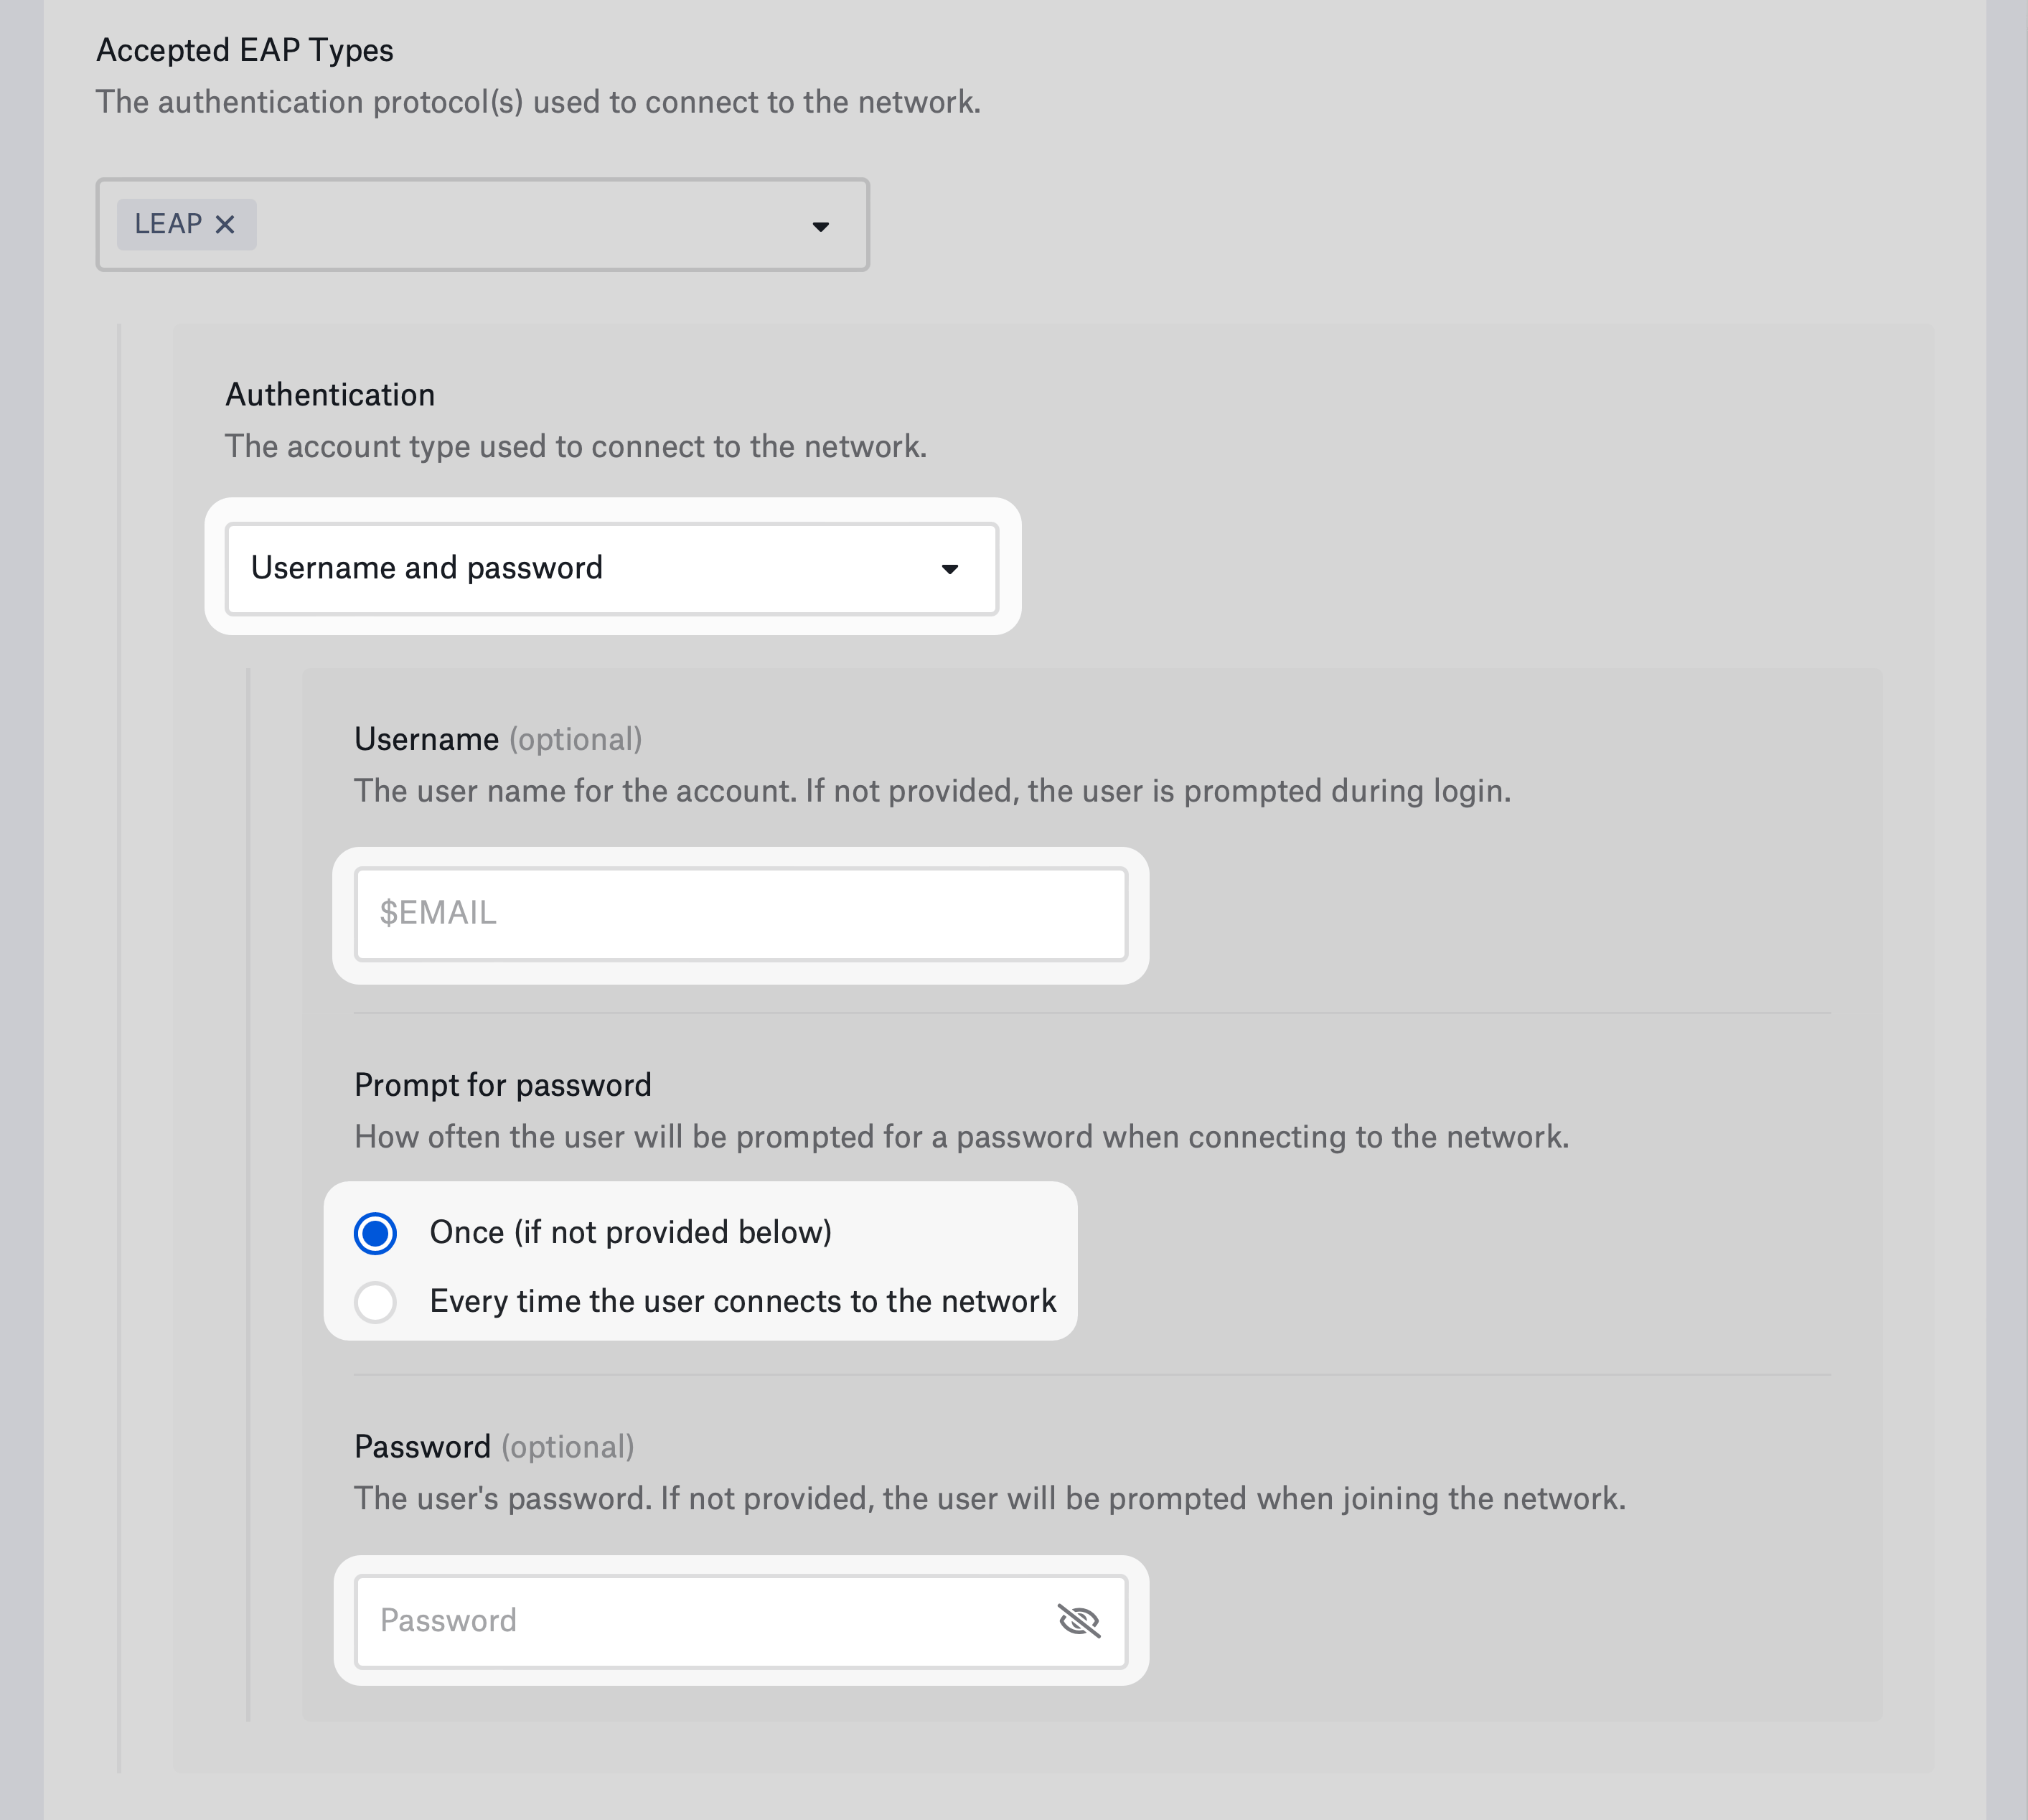
ユーザー名とパスワードによる認証:
**認証** で **Username and password** を選択します。
必要に応じて、**ユーザー名** を指定します。静的な値、または \$EMAIL などの [Iru Endpoint のグローバル変数](/ja/endpoint/library/library-items-profiles/global-variables)のいずれかを使用できます。ユーザー名を入力しない場合、デバイスはネットワークへの接続時にユーザーに入力を求めます。
ユーザーにパスワードの入力を求める頻度を選択します。**Once** を選択してパスワードを指定しない場合、デバイスはユーザーにパスワードを 1 回だけ求めて記憶します。**Every time the user connects to the network** を選択した場合、デバイスはパスワードを記憶しません。
デバイスが共有のユーザー名とパスワードを使用する場合は、**パスワード** フィールドにパスワードを入力します。パスワードを入力しない場合、デバイスはネットワークへの接続時にユーザーにパスワードの入力を求めます。
 ディレクトリサービスにバインドされた Mac のデバイスベースのディレクトリ認証:
**認証** で、Active Directory のコンピューターアカウントを使用する場合は **Computer AD system authentication**、Open Directory のコンピューターアカウントを使用する場合は **Computer OD system authentication** を選択します。
### EAP-PEAP の構成
Protected Extensible Authentication Protocol は、LEAP などの以前の Extensible Authentication Protocol の欠点を解消します。EAP-TTLS と同様に、PEAP は TLS トンネルを使用して別の認証プロトコルを暗号化します。ID 証明書は必要ありません。
デバイスは、ユーザー名とパスワード、またはデバイスベースのディレクトリ資格情報を使用して認証できます。
ユーザー名とパスワードによる認証:
**認証** で **Username and password** を選択します。
必要に応じて、**ユーザー名** を指定します。静的な値、または [Iru Endpoint のグローバル変数](/ja/endpoint/library/library-items-profiles/global-variables)のいずれかを使用できます。例: \$EMAIL。ユーザー名を入力しない場合、デバイスはネットワークへの接続時にユーザーに入力を求めます。
ユーザーにパスワードの入力を求める頻度を選択します。**Once** を選択してパスワードを指定しない場合、デバイスはユーザーにパスワードを 1 回だけ求めて記憶します。**Every time the user connects to the network** を選択した場合、デバイスはパスワードを記憶しません。
デバイスが共有のユーザー名とパスワードを使用する場合は、**パスワード** フィールドにパスワードを入力します。パスワードを入力しない場合、デバイスはネットワークへの接続時にユーザーにパスワードの入力を求めます。
ディレクトリサービスにバインドされた Mac のデバイスベースのディレクトリ認証:
**認証** で、Active Directory のコンピューターアカウントを使用する場合は **Computer AD system authentication**、Open Directory のコンピューターアカウントを使用する場合は **Computer OD system authentication** を選択します。
残りの PEAP 設定を構成します。
PEAP を選択すると、デバイスは認証にユーザー名とパスワード、またはデバイスのディレクトリ資格情報を使用します。ネットワークで 2 番目の認証要素として ID 証明書が必要な場合は、**Require Two-Factor Authentication** を選択します。
古く脆弱な TLS バージョンの使用を防ぐために、許可する **TLS minimum version** を選択します。
インフラストラクチャが TLS の最新バージョンをサポートしていない場合は、使用する **TLS maximum version** を選択します。
必要に応じて **Outer identity** を指定します。これはトンネル内で使用される ID とは異なり、内部 ID の公開を防ぐために指定します。
### EAP-FAST の構成
Flexible Authentication via Secure Tunneling (FAST) は、TLS トンネルを使用して追加の認証情報を暗号化します。FAST は、Protected Access Credentials (PAC) によるトンネルの高速な再確立もサポートしています。ID 証明書は必要ありません。
ユーザー名とパスワード、またはデバイスベースのディレクトリ資格情報で認証できます。
ユーザー名とパスワードによる認証:
**認証** で **Username and password** を選択します。
必要に応じて、**ユーザー名** を指定します。静的な値、または [Iru Endpoint のグローバル変数](/ja/endpoint/library/library-items-profiles/global-variables)のいずれかを使用できます。例: \$EMAIL。ユーザー名を入力しない場合、デバイスはネットワークへの接続時にユーザーに入力を求めます。
ユーザーにパスワードの入力を求める頻度を選択します。**Once** を選択してパスワードを指定しない場合、デバイスはユーザーにパスワードを 1 回だけ求めて記憶します。**Every time the user connects to the network** を選択した場合、デバイスはパスワードを記憶しません。
デバイスが共有のユーザー名とパスワードを使用する場合は、**パスワード** フィールドにパスワードを入力します。パスワードを入力しない場合、デバイスはネットワークへの接続時にユーザーにパスワードの入力を求めます。
ディレクトリサービスにバインドされた Mac のデバイスベースのディレクトリ認証:
**認証** で、Active Directory のコンピューターアカウントを使用する場合は **Computer AD system authentication**、Open Directory のコンピューターアカウントを使用する場合は **Computer OD system authentication** を選択します。
残りの EAP-FAST 設定を構成します。
EAP-FAST を選択すると、デバイスは認証にユーザー名とパスワード、またはデバイスのディレクトリ資格情報を使用します。ネットワークで 2 番目の認証要素として ID 証明書が必要な場合は、**Require Two-Factor Authentication** を選択します。
必要に応じて **Outer identity** を指定します。これはトンネル内で使用される ID とは異なり、内部 ID の公開を防ぐために指定します。
Protected Access Credentials を使用するには、**Use PAC** を選択します。
Protected Access Credentials を使用するには、**Provision PAC** を選択します。
PAC を匿名でプロビジョニングする場合は、**Provision PAC anonymously** を選択します。
### EAP-SIM の構成
この認証方法は、[Wi-Fi Library Item](/ja/endpoint/library/library-items-profiles/configure-the-wi-fi-library-item) とのみ互換性があります。
EAP-SIM は、GSM (Global System for Mobile Communications) ネットワーク用のデバイスの SIM (Subscriber Identity Module) を使用して Wi-Fi に認証します。この EAP の種類が使用される環境はごく少数です (例: 移動体通信事業者 (MNO) または仮想移動体通信事業者 (MVNO) の場合)。ID 証明書は必要ありません。
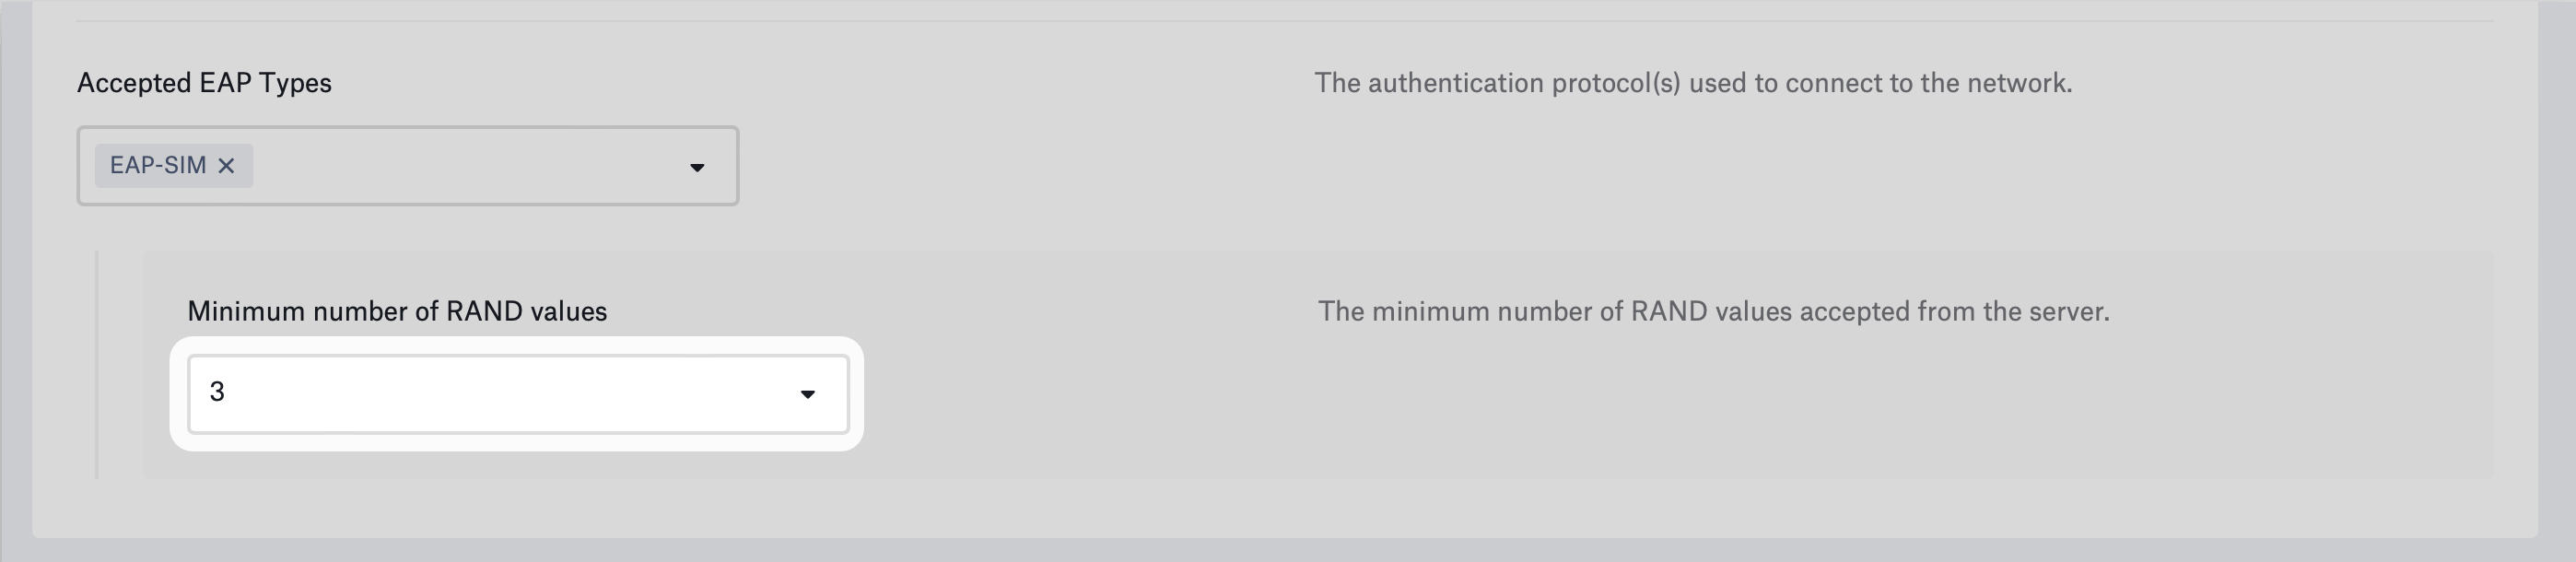
デバイスがサーバーに要求する **Minimum number of RAND** **values** を選択します。利用可能なオプションは **3** (デフォルト)、**2**、または **Don't specify** です。RAND チャレンジが多いほど、より強力な鍵素材になります。
 ### EAP-AKA の構成
この認証方法は、[Wi-Fi Library Item](/ja/endpoint/library/library-items-profiles/configure-the-wi-fi-library-item) とのみ互換性があります。
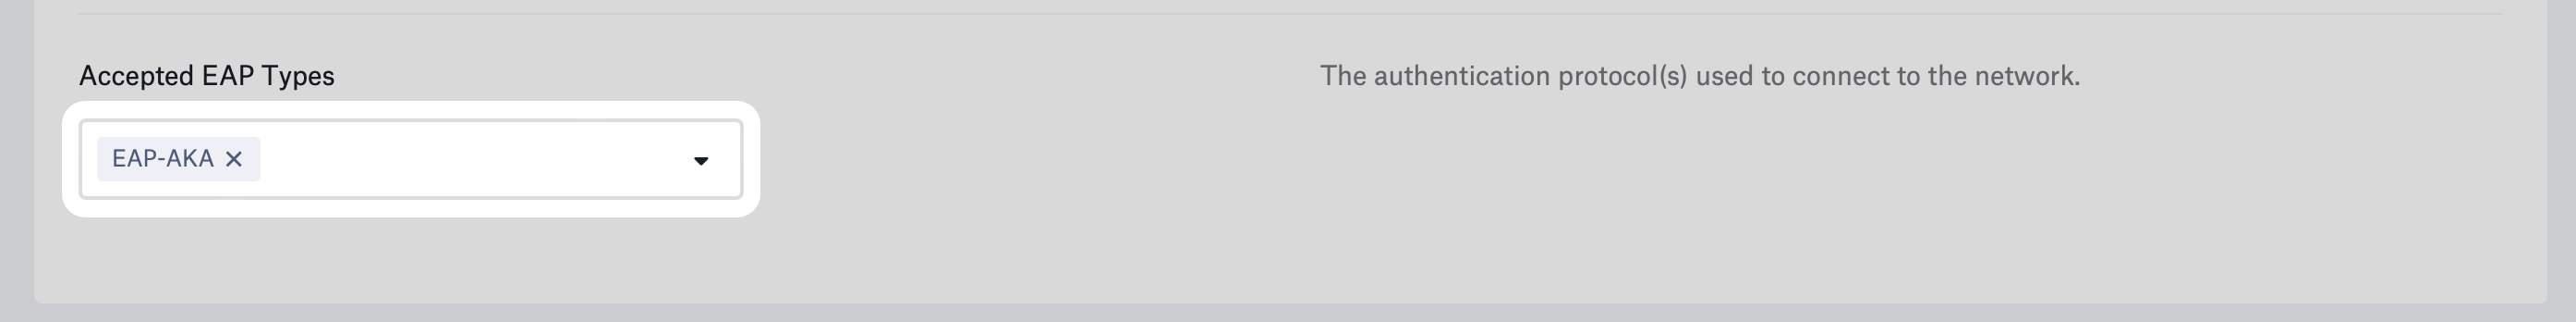
EAP-AKA (Authentication and Key Agreement) は、UMTS (Universal Mobile Telecommunications System) および CDMA2000 ネットワーク用のデバイスの ID モジュールを使用して Wi-Fi に認証します。この EAP の種類が使用される環境はごく少数です (例: 移動体通信事業者 (MNO) または仮想移動体通信事業者 (MVNO) の場合)。ID 証明書は必要ありません。この EAP の種類には構成するオプションはありません。
 ### 関連記事
Wi-Fi の認証の種類を比較し、エンタープライズと非エンタープライズのオプションの使い分けを説明します
ネットワーク展開用に Wi-Fi Library Item を構成します
有線ネットワーク用に 802.1X 認証を構成します
802.1X 認証に ID 証明書を使用します