> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Microsoft Entra ID によるシングルサインオン (ネイティブ)

> OAuth2 と OpenID Connect を使用して、Iru Endpoint 用のネイティブ Microsoft Entra ID SSO を構成します。管理者が Microsoft Entra ID の資格情報でワンクリックサインインできるようにします。

### Microsoft Entra ID ネイティブ連携について

Iru Endpoint の Microsoft Entra ID ネイティブ連携を使用すると、SSO 用のネイティブ Microsoft Entra ID 連携を設定できます。ユーザーは OAuth2/OpenID Connect を介して Microsoft Entra ID の資格情報で認証します。

#### 仕組み

ユーザーが Iru Endpoint にアクセスしようとすると、OAuth2/OpenID Connect プロトコルを使用した認証のために Microsoft Entra ID にリダイレクトされます。認証が成功すると、Microsoft Entra ID はアクセストークンを Iru Endpoint に返送し、Iru Endpoint がユーザーの身元を検証してアクセスを許可します。SSO は、[Iru Endpoint Web App](/ja/endpoint/getting-started/foundation/admins-and-access) へのサインインと [Automated Device Enrollment での認証の要求](/ja/endpoint/enrollment/configure-require-authentication-for-enrollment)に使用できます。

<Note>
  Microsoft Entra ID は Azure AD (Azure Active Directory) の[新しい名称](https://learn.microsoft.com/en-us/entra/fundamentals/new-name)です
</Note>

> クライアントシークレットの最大有効期間は 24 か月であるため、このドキュメントで説明する方法ではなく、[SAML ベースのシングルサインオン](/ja/endpoint/integrations/single-sign-on-integrations/single-sign-on-with-microsoft-entra-id-saml)を構成することをお勧めします。

### 前提条件

開始する前に、次のものがあることを確認してください。

* Admin または Account Owner としての [Iru Endpoint Web App へのアクセス](/ja/endpoint/getting-started/foundation/admins-and-access)
* アプリの登録を作成する権限を持つ Microsoft Entra ID の管理者アカウント (Global Administrator、Application Administrator、Cloud Application Administrator など)

<Tabs>
  <Tab title="Iru Web App の構成">
    ### Iru Endpoint 接続の構成

    Iru で接続を構成するには、次の手順に従います。

    <Steps>
      <Step title="アカウントメニューボタンに移動する">
        Iru Endpoint のサイドバーで、[**アカウントメニューボタン**](/ja/iru/platform-overview/account-menu) を選択します。
      </Step>

      <Step title="認証設定にアクセスする">
        メニューで **アクセス** オプションを選択します。

        <Frame>
          <img src="https://mintcdn.com/iru/8BYPjuKZa-zyEEf_/assets/media/images/iru-nav-access.png?fit=max&auto=format&n=8BYPjuKZa-zyEEf_&q=85&s=466fdf5fb47efd6bab8b450a5a1e8302" alt="Access オプションが強調表示されたアカウントメニューのスクリーンショット" width="562" height="1040" data-path="assets/media/images/iru-nav-access.png" />
        </Frame>
      </Step>

      <Step title="管理と認証を選択する">
        **管理と認証** タブ (デフォルトで選択されています) を選択し、**認証方法** までスクロールします。
      </Step>

      <Step title="認証方法を追加する">
        **+ 認証方法** を選択します。
      </Step>

      <Step title="表示名を入力する">
        SSO 接続の表示名を入力します。
      </Step>

      <Step title="認証方法を選択する">
        認証方法として **Microsoft Entra ID** を選択します。
      </Step>

      <Step title="接続を作成する">
        **作成** を選択します。
      </Step>

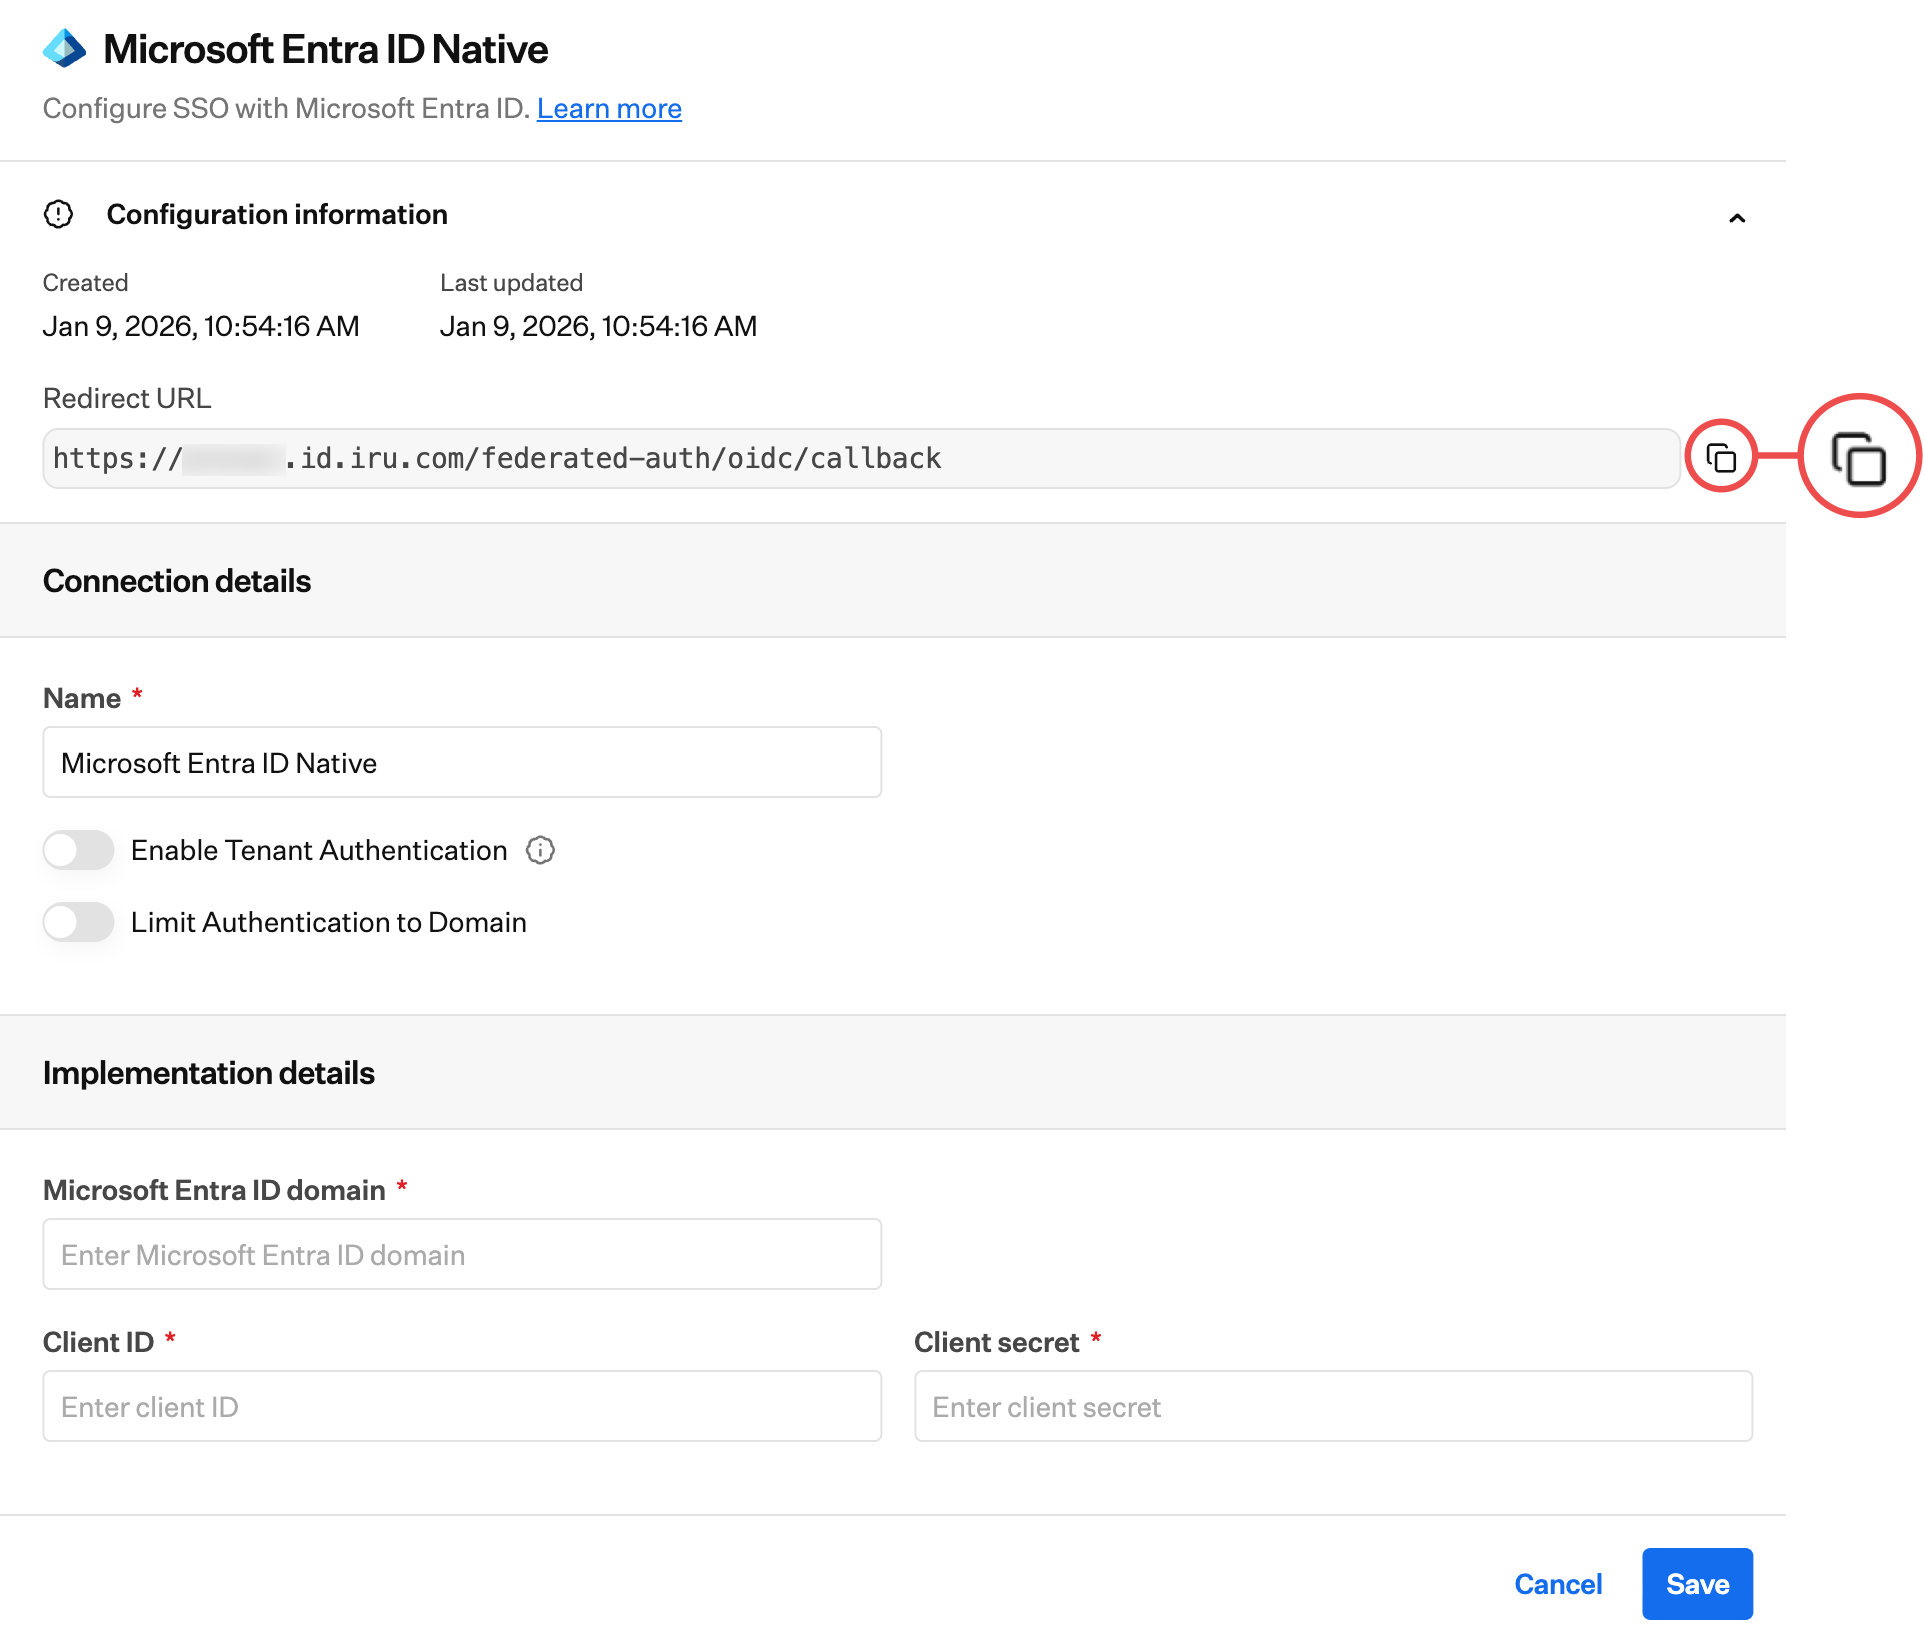
      <Step title="Redirect URL をコピーする">
        後で使用するために、**Redirect URL** をテキストドキュメントにコピーします。これは Microsoft Entra ID の構成に必要です。
        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_10-54-56.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=944f34794f4d9a91d0b2c90e23c3889d" alt="Entra ID 用の Redirect URL をコピーする Iru Endpoint" width="1924" height="1638" data-path="assets/media/images/entra_native_10-54-56.png" />
        </Frame>
      </Step>

      <Step title="タブを開いたままにする">
        Iru Web App の構成モーダルを開いたまま、**Microsoft Entra ID の構成** タブに切り替えて続行します。
      </Step>
    </Steps>

    構成を完了するには、次の手順に従います。

    <Info>
      Microsoft Entra ID の構成を完了したら、ここに戻って Iru Endpoint での SSO 接続の設定を完了します。Microsoft Entra ID からコピーした Client ID と Client secret が必要です。
    </Info>

    <Steps>
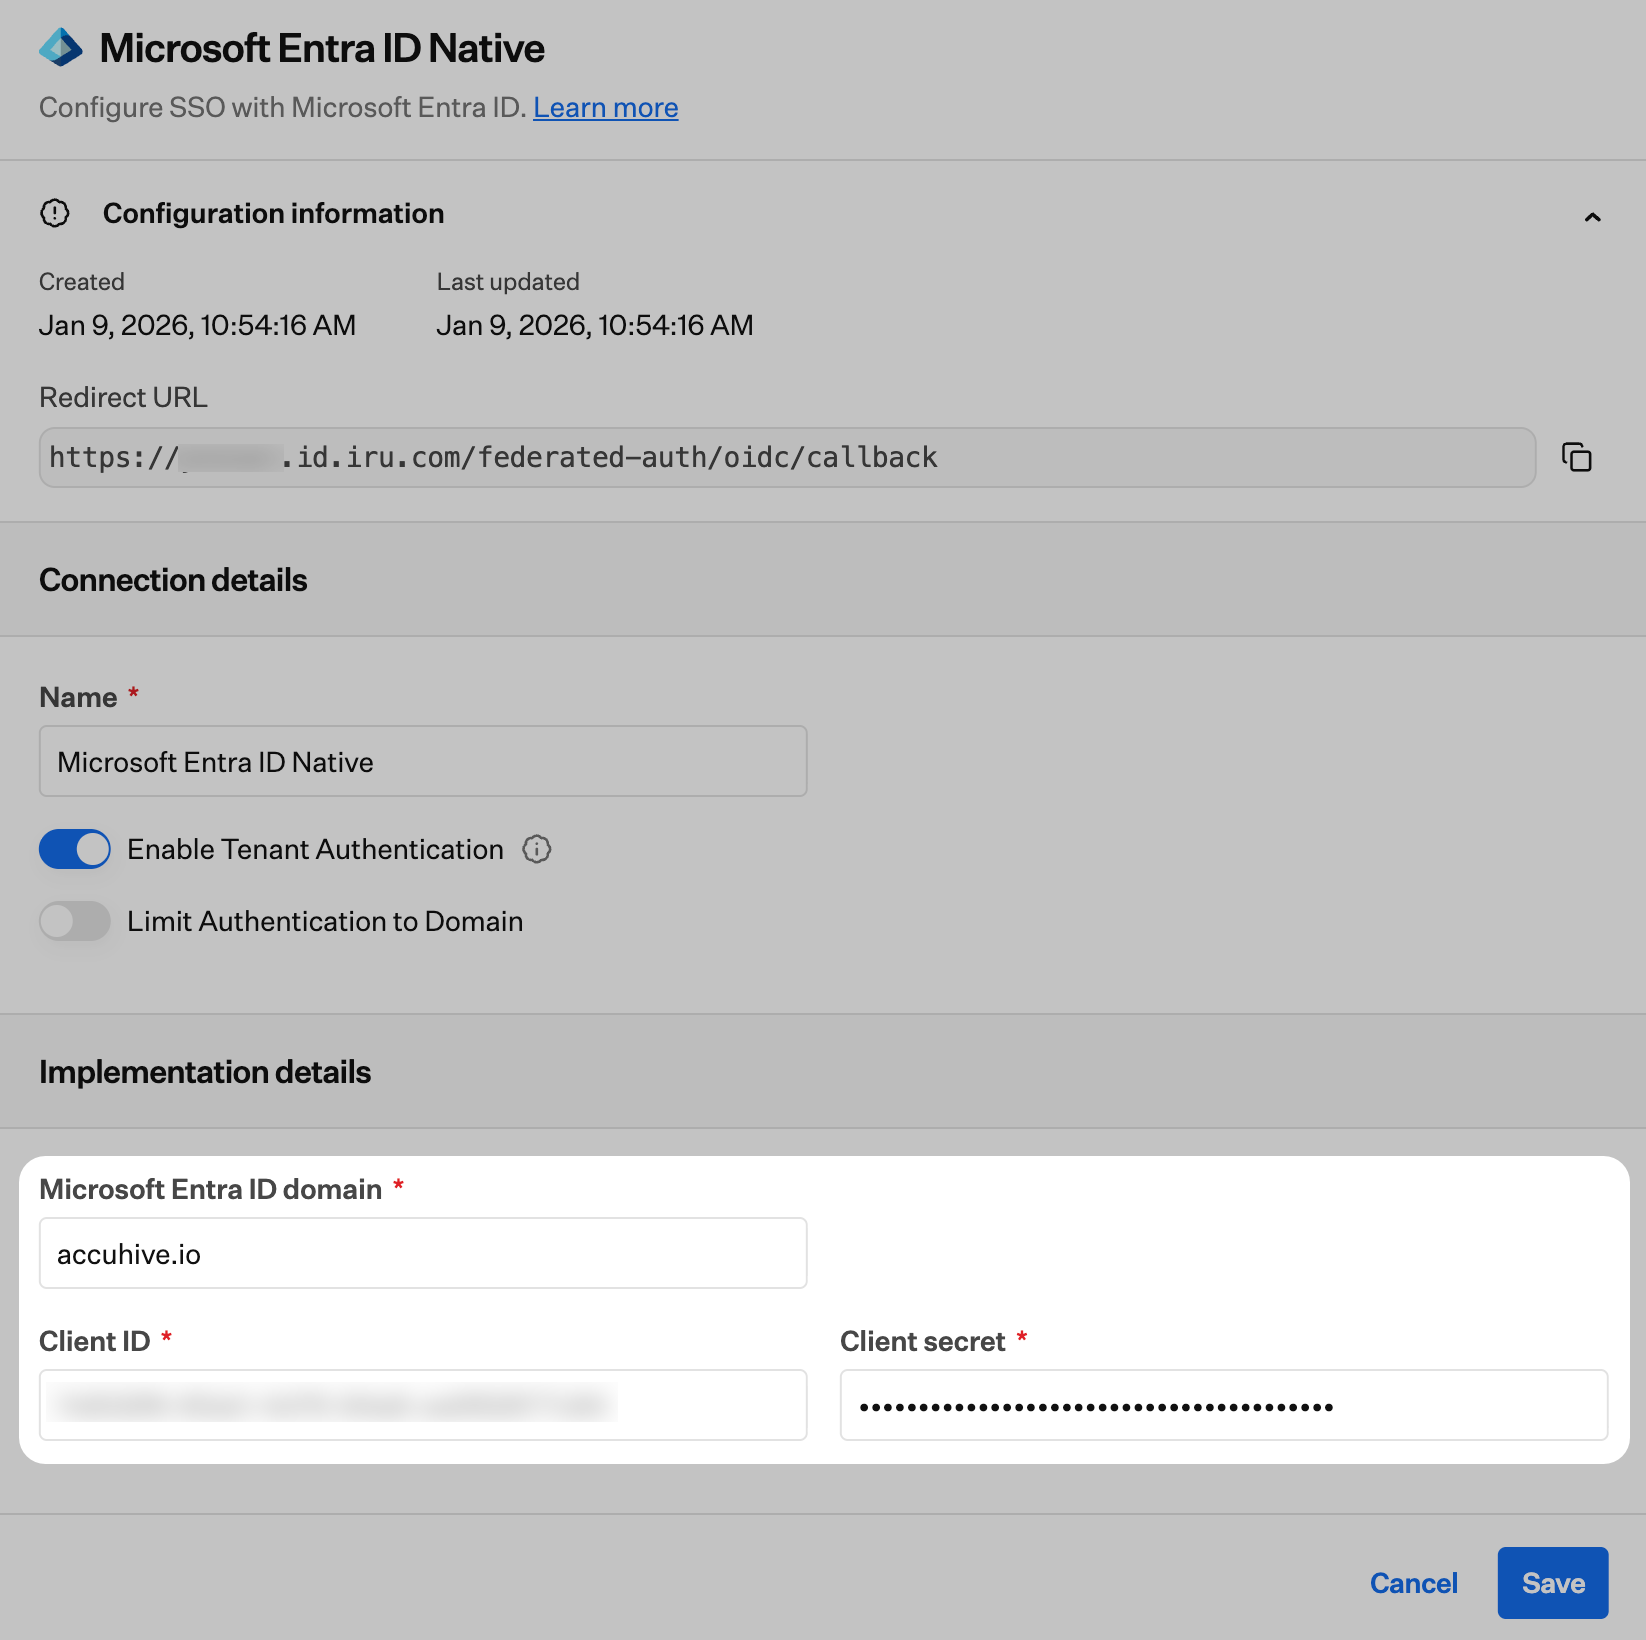
      <Step title="ディレクトリドメインを入力する">
        アプリケーションが登録された **Tenant ID** を **Microsoft Entra ID Domain** フィールドに入力します。[Tenant ID の確認方法については Microsoft のドキュメント](https://learn.microsoft.com/en-us/azure/cost-management-billing/manage/find-tenant-id-domain)を参照してください。
      </Step>

      <Step title="Client ID を入力する">
        先ほど Microsoft Entra 管理センターからコピーした **Client ID** を入力します。
      </Step>

      <Step title="Client Secret を入力する">
        先ほど Microsoft Entra 管理センターからコピーした **Client Secret** を入力します。
      </Step>

      <Step title="構成を保存する">
        **保存** を選択します。

        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_12-00-35.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=652ba4ba977cabe185b104cfd2913bbc" alt="Iru Endpoint の Tenant ID、Client ID、Client Secret、Save" width="1646" height="1640" data-path="assets/media/images/entra_native_12-00-35.png" />
        </Frame>
      </Step>

      <Step title="接続を承認する">
        保存すると、**接続を承認する**ためのリンクを含む新しいダイアログボックスが表示されます。ドメインの Microsoft Entra ID 管理者がリンクを選択し、このプロセスを完了してアプリケーションを承認する必要があります。このボックスは承認が完了した後も消えません。
      </Step>

      <Step title="承認を完了する">
        起動した新しいウィンドウでサインインし、**Accept** を選択します。
      </Step>

      <Step title="承認を確認する">
        **Accept** を選択すると、承認成功ページが表示されます。
      </Step>

      <Step title="設定を確認する">
        これで接続が正常に構成され、有効化してテストできるようになりました。
      </Step>
    </Steps>

    <Warning>
      "Failed to obtain access token" というエラーが発生した場合は、正しい値ではなくシークレット ID が使用された可能性があります。
    </Warning>

    ### テナント認証を許可する

    Iru Endpoint と IdP で SAML 接続を構成したら、テナント認証での使用を許可できます。手順については、[シングルサインオンのサポート記事](/ja/endpoint/integrations/single-sign-on-integrations/single-sign-on)の **テナント認証の許可と接続の管理** セクションを参照してください。

    ### 認証をドメインに制限する

    SAML 接続を構成する際に、必要に応じて認証を 1 つ以上のドメインに制限できます。これは、SSO 接続が複数のドメインに対して認証できる場合に便利です。Iru テナントへの認証を、利用可能なドメインの一部に制限できます。

    ### シングルサインオンの強制

    少なくとも 1 つのシングルサインオン接続を構成したら、Passkey、Google Social、Microsoft Social 接続を無効にできます。これらの接続を無効にすると、テナント内の Iru Endpoint 管理者はそれらの方法で認証できなくなります。手順については、[シングルサインオンのサポート記事](/ja/endpoint/integrations/single-sign-on-integrations/single-sign-on)を参照してください。

    ### クライアントシークレットの更新

    <Steps>
      <Step title="新しいクライアントシークレットを作成する">
        上記の **Microsoft Entra ID の構成** タブの手順に従って、新しいクライアントシークレットを作成します。「証明書とシークレットにアクセスする」から「シークレットの値をコピーする」までの手順を完了して、新しいクライアントシークレットを作成し、値をコピーします。
      </Step>

      <Step title="管理と認証に移動する">
        値をコピーしたら、**Iru Web App の構成** タブに戻り、**Iru Endpoint 接続の構成** セクションの手順 1～3 に従います。
      </Step>

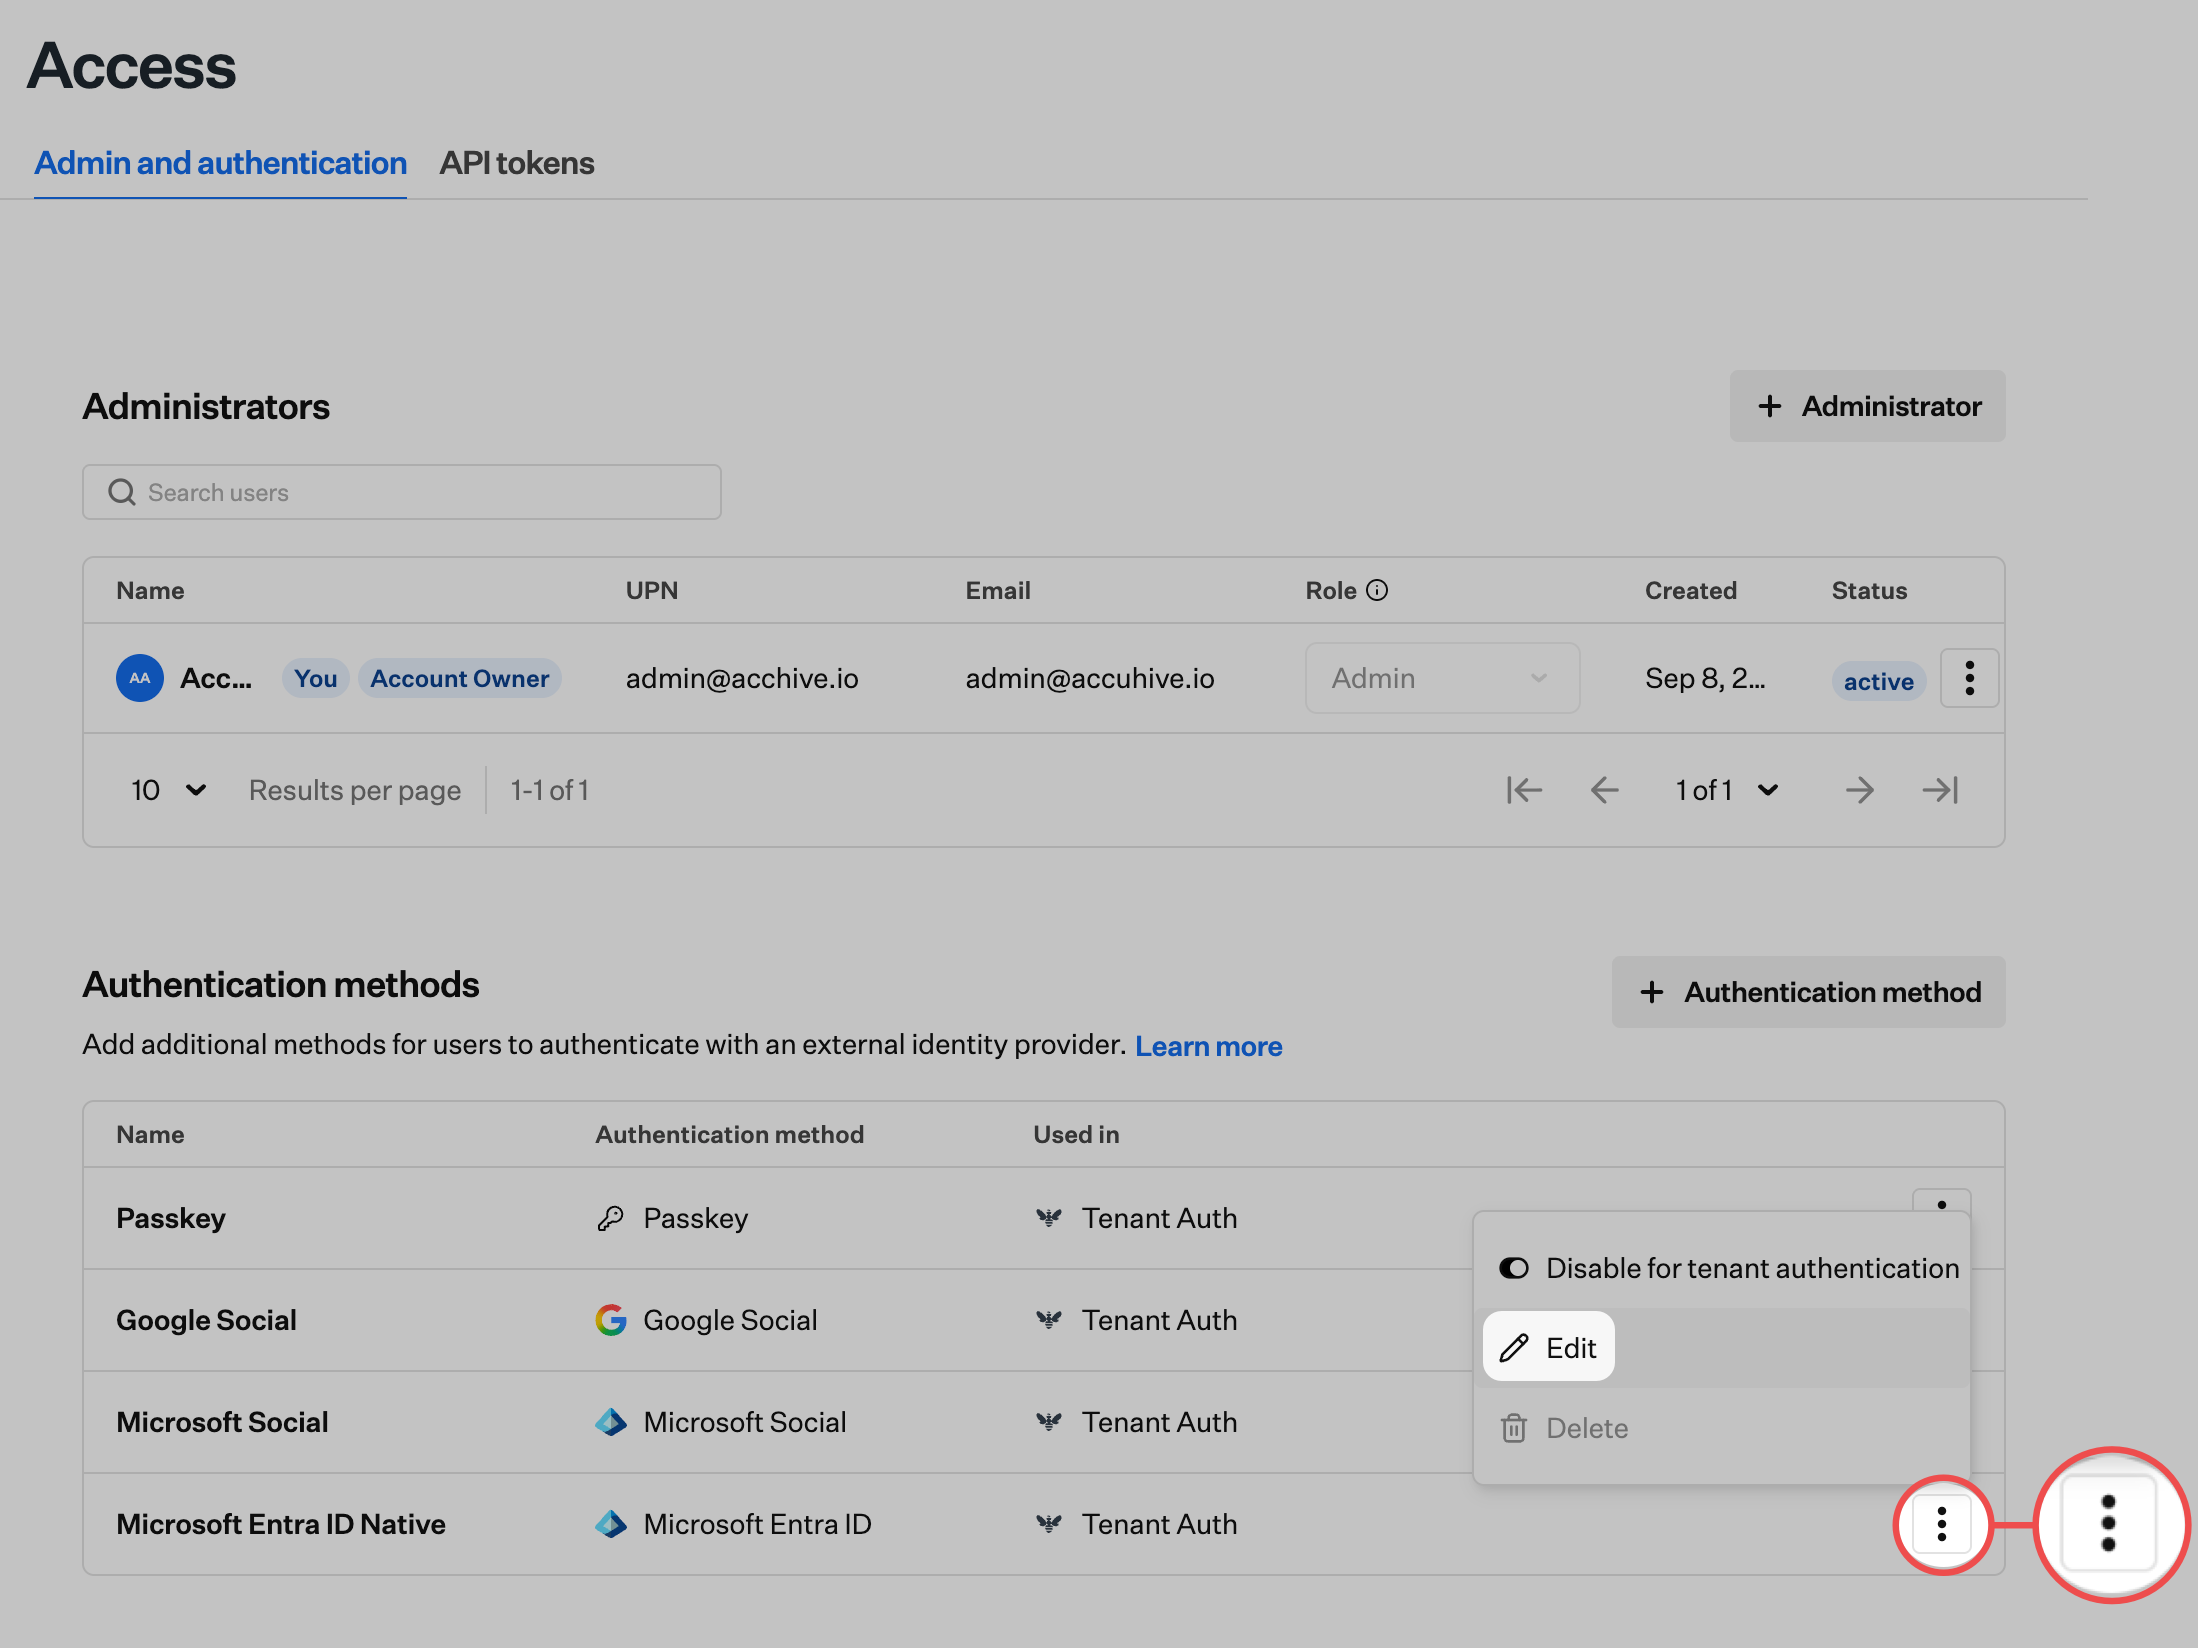
      <Step title="SSO 連携を選択する">
        この記事で先ほど作成した SSO 連携の横にある省略記号を選択します。
      </Step>

      <Step title="SSO 連携を編集する">
        **編集** を選択します。

        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_08-37-39.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=4ee6a9ed63ead1405c742d939bc4260d" alt="SSO 連携の横の省略記号と Edit が表示された Iru Endpoint" width="2198" height="1648" data-path="assets/media/images/entra_native_08-37-39.png" />
        </Frame>
      </Step>

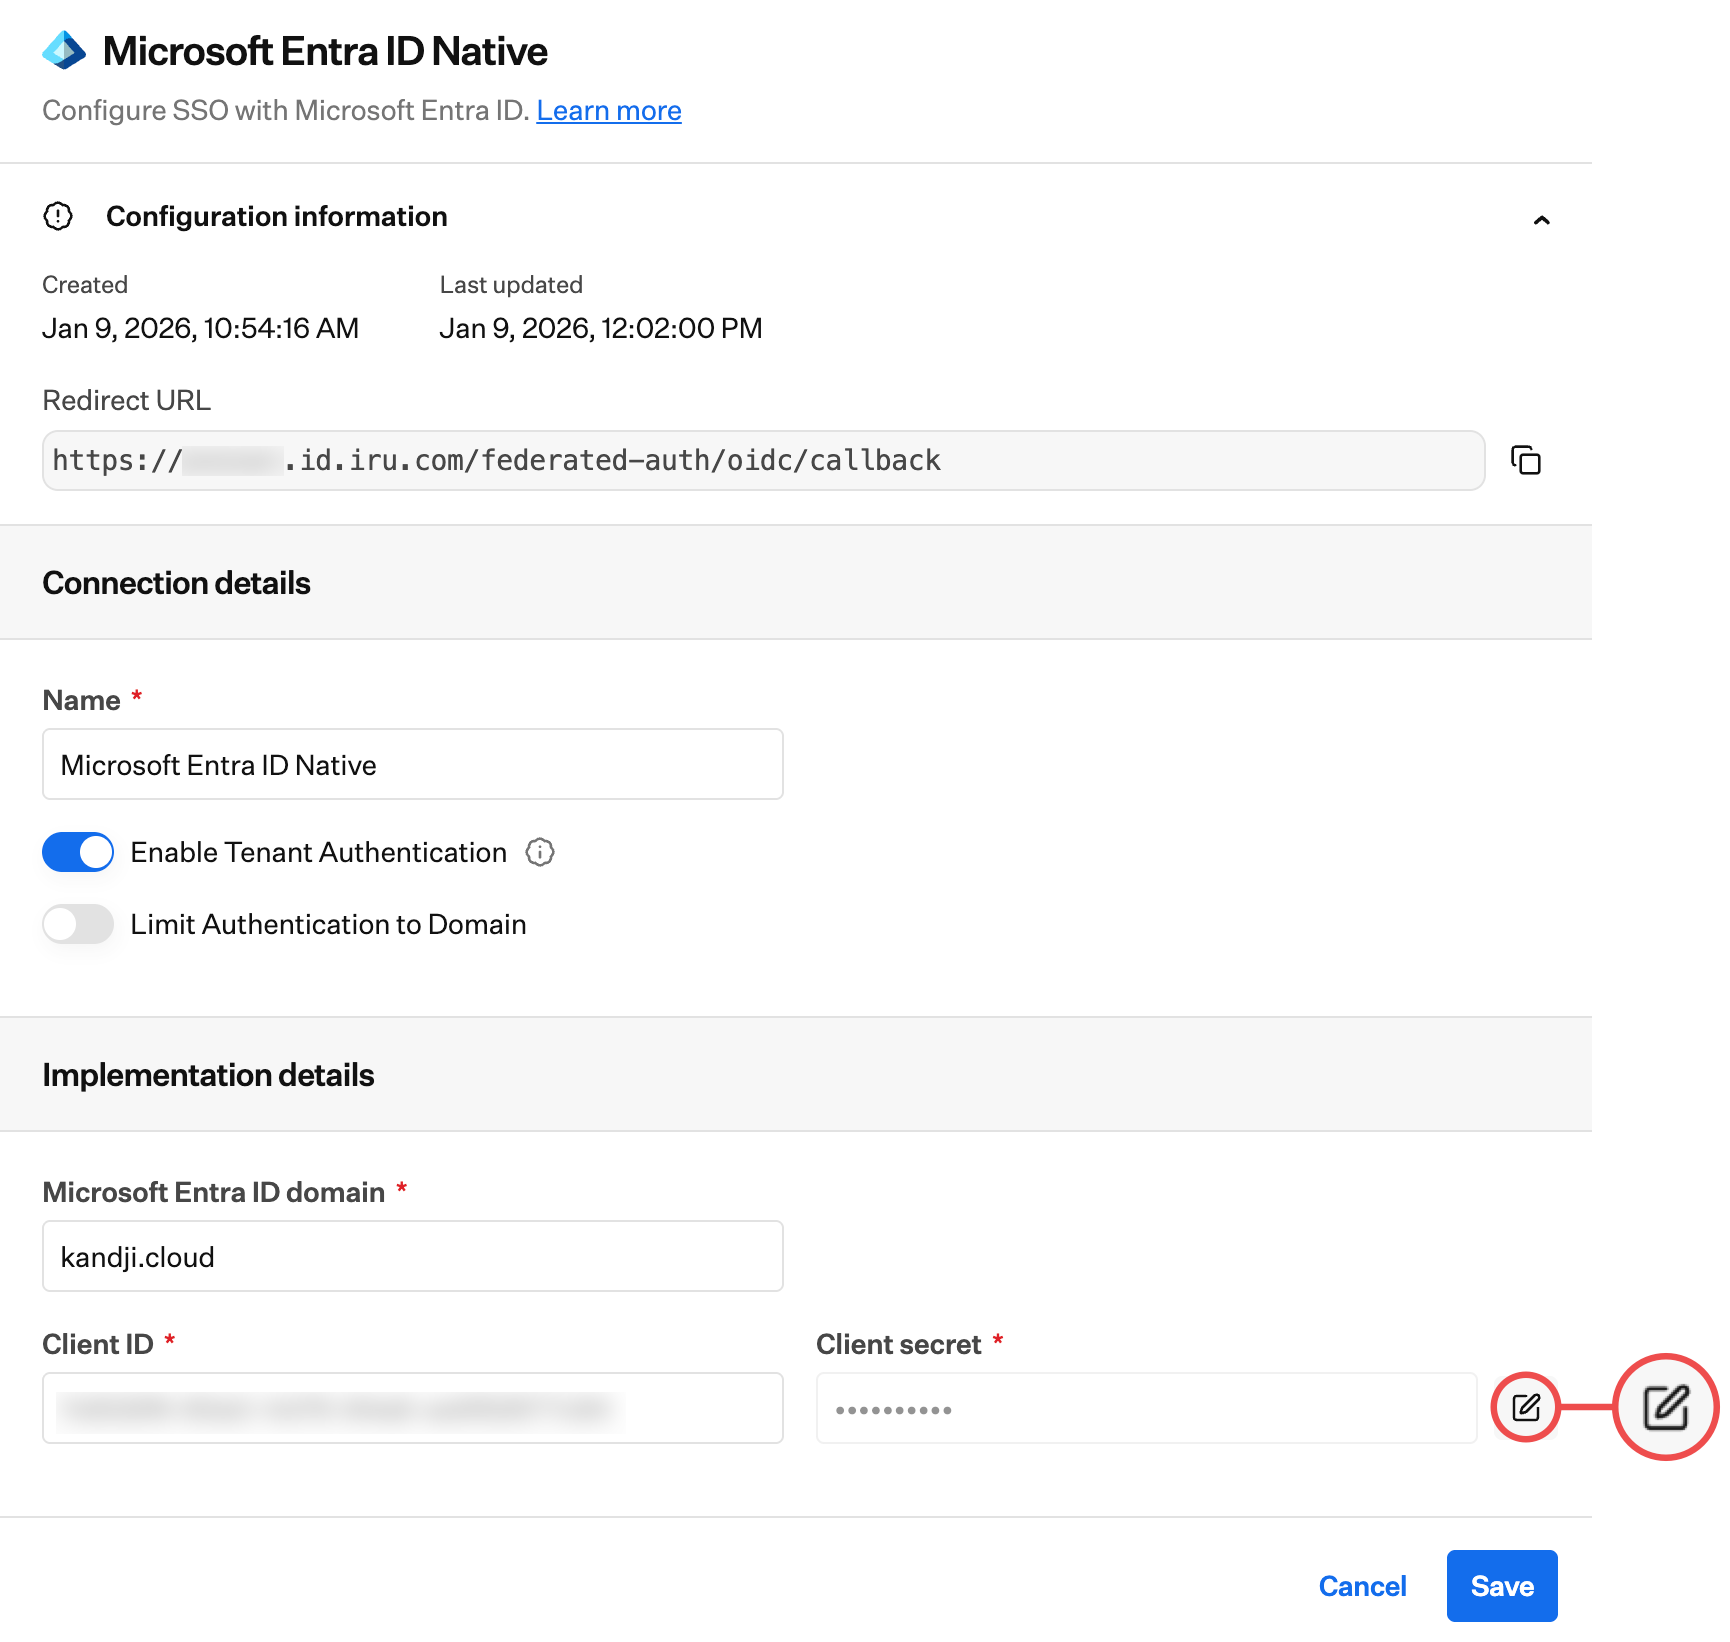
      <Step title="クライアントシークレットを編集する">
        **Edit client secret** ボタンを選択します。

        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_08-43-21.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=a7c8aa2f5d98d61121a1878564b851cc" alt="Iru Endpoint の Edit client secret ボタン" width="1730" height="1642" data-path="assets/media/images/entra_native_08-43-21.png" />
        </Frame>
      </Step>

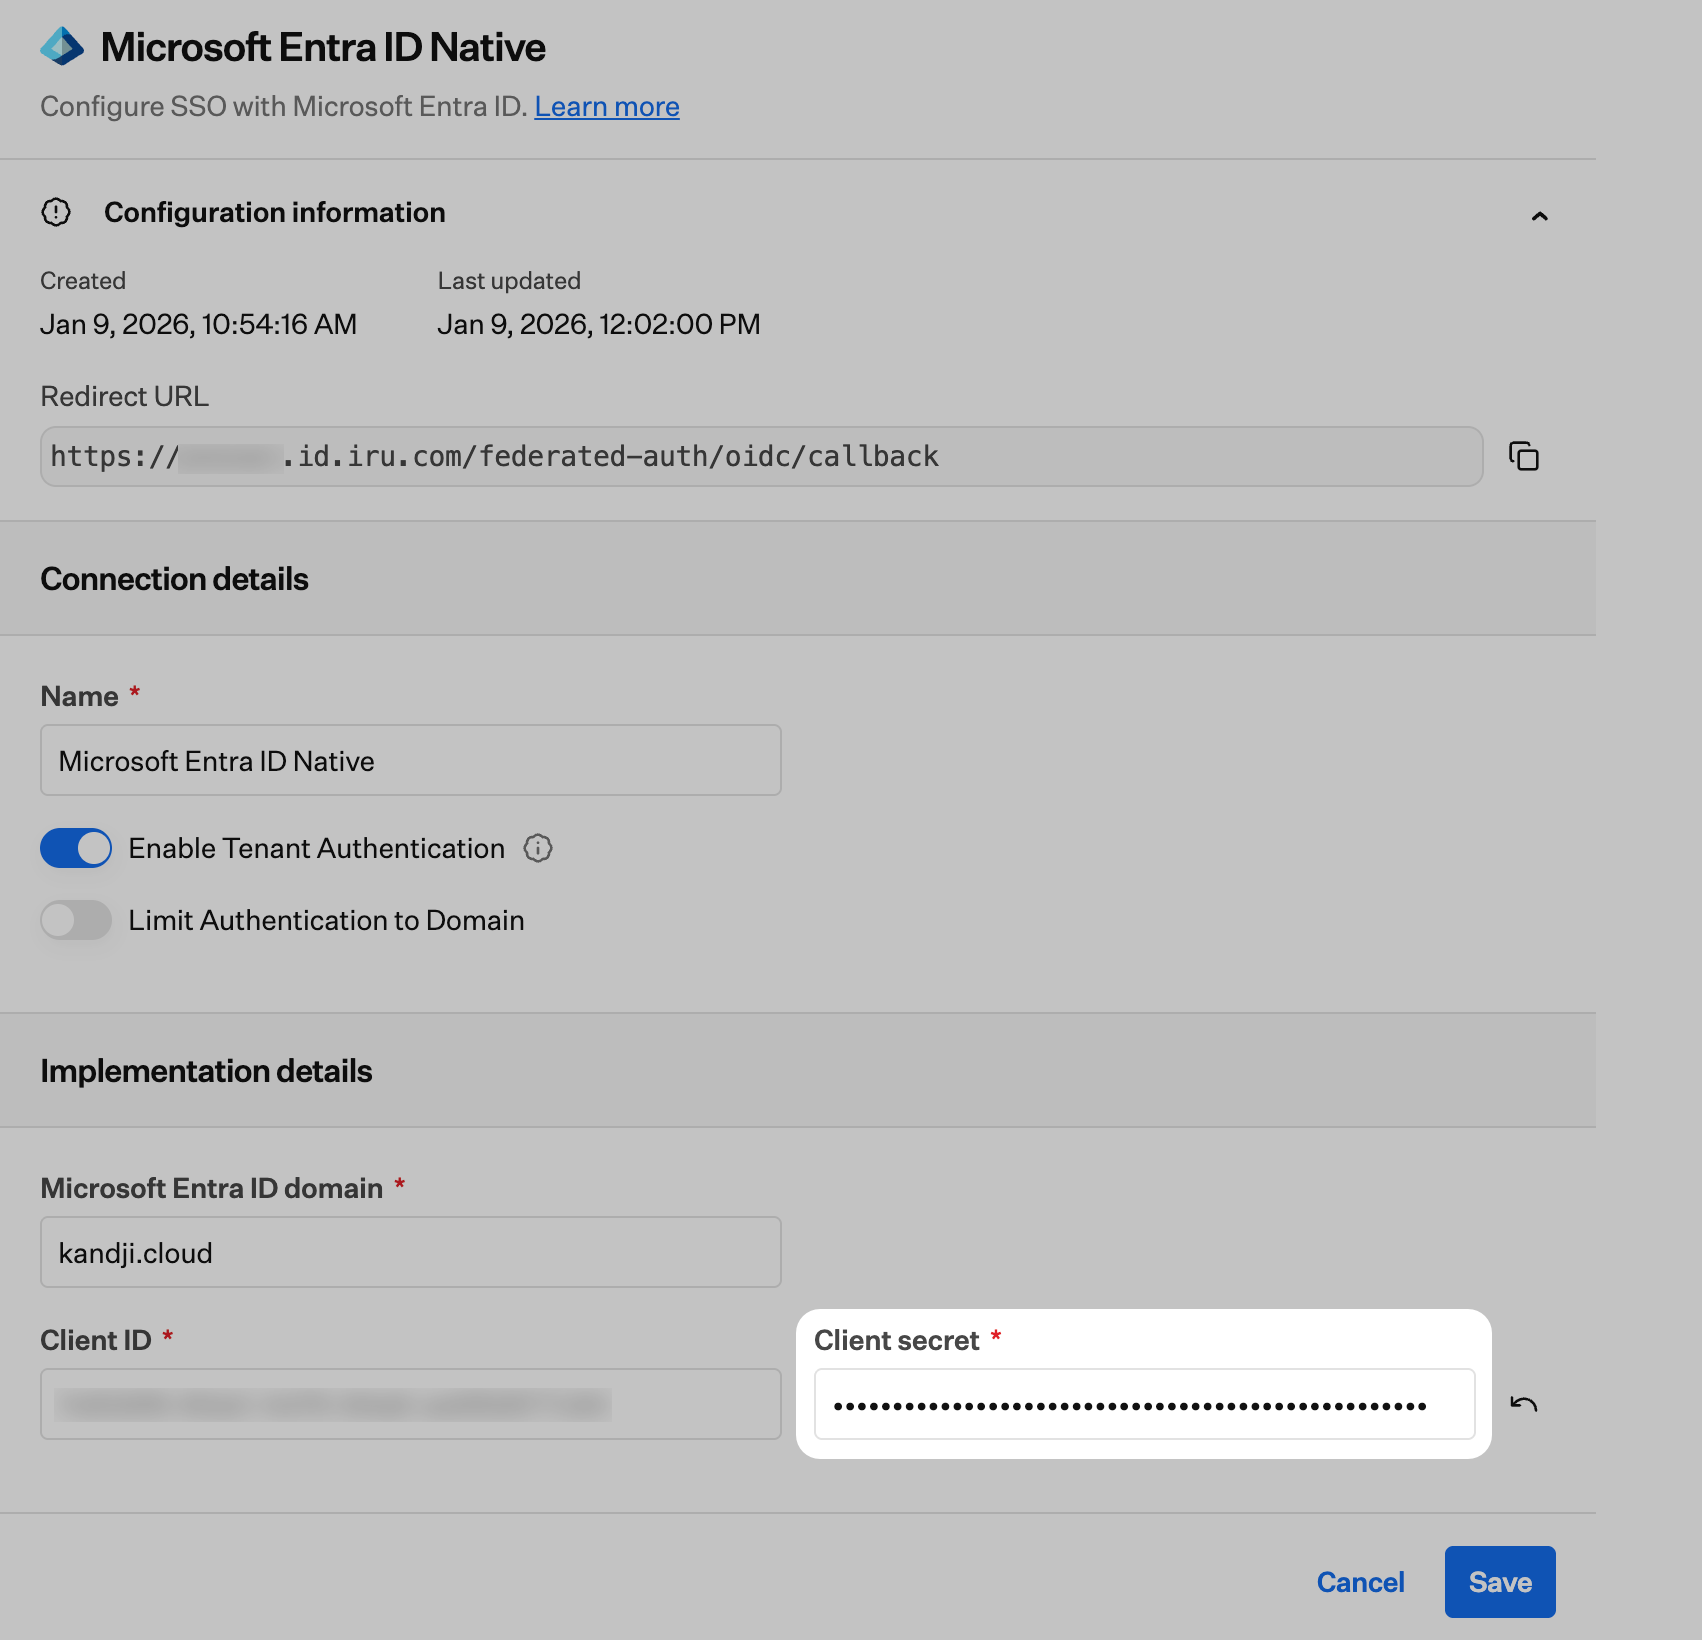
      <Step title="クライアントシークレットを更新する">
        先ほどコピーした新しい **Client secret** の値を貼り付けます。
      </Step>

      <Step title="変更を保存する">
        **保存** を選択します。

        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_08-46-11.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=7059a9ab71febe26517d39f8b0eee2ce" alt="クライアントシークレット更新後の Iru Endpoint の Save" width="1702" height="1640" data-path="assets/media/images/entra_native_08-46-11.png" />
        </Frame>
      </Step>

      <Step title="構成をテストする">
        Iru Endpoint Web アプリにサインインし、作成した Native SSO ログインオプションを選択して、必ず構成をテストしてください。プライベートブラウザウィンドウ/シークレットウィンドウでテストし、Iru Endpoint Web アプリにサインインできることを確認してください。
      </Step>

      <Step title="古いシークレットをクリーンアップする">
        その後、必要に応じて Entra ID のアプリの登録から以前のクライアントシークレットを削除できます。
      </Step>
    </Steps>
  </Tab>

  <Tab title="Microsoft Entra ID の構成">
    ### Microsoft Entra ID アプリケーションの設定

    <Note>
      Microsoft Entra ID の構成を開始する前に、**Iru Web App の構成** タブで初期設定を完了して Redirect URL を取得してください。この値は Microsoft Entra ID アプリケーションの構成に必要です。
    </Note>

    Microsoft Entra ID アプリケーションを構成するには、次の手順に従います。

    <Steps>
      <Step title="Microsoft Entra 管理センターを開く">
        [Microsoft Entra 管理センター](https://entra.microsoft.com)にサインインします。
      </Step>

      <Step title="Entra ID セクションを展開する">
        左側のナビゲーションバーで、**Entra ID** セクションが展開されていることを確認します。
      </Step>

      <Step title="アプリケーションに移動する">
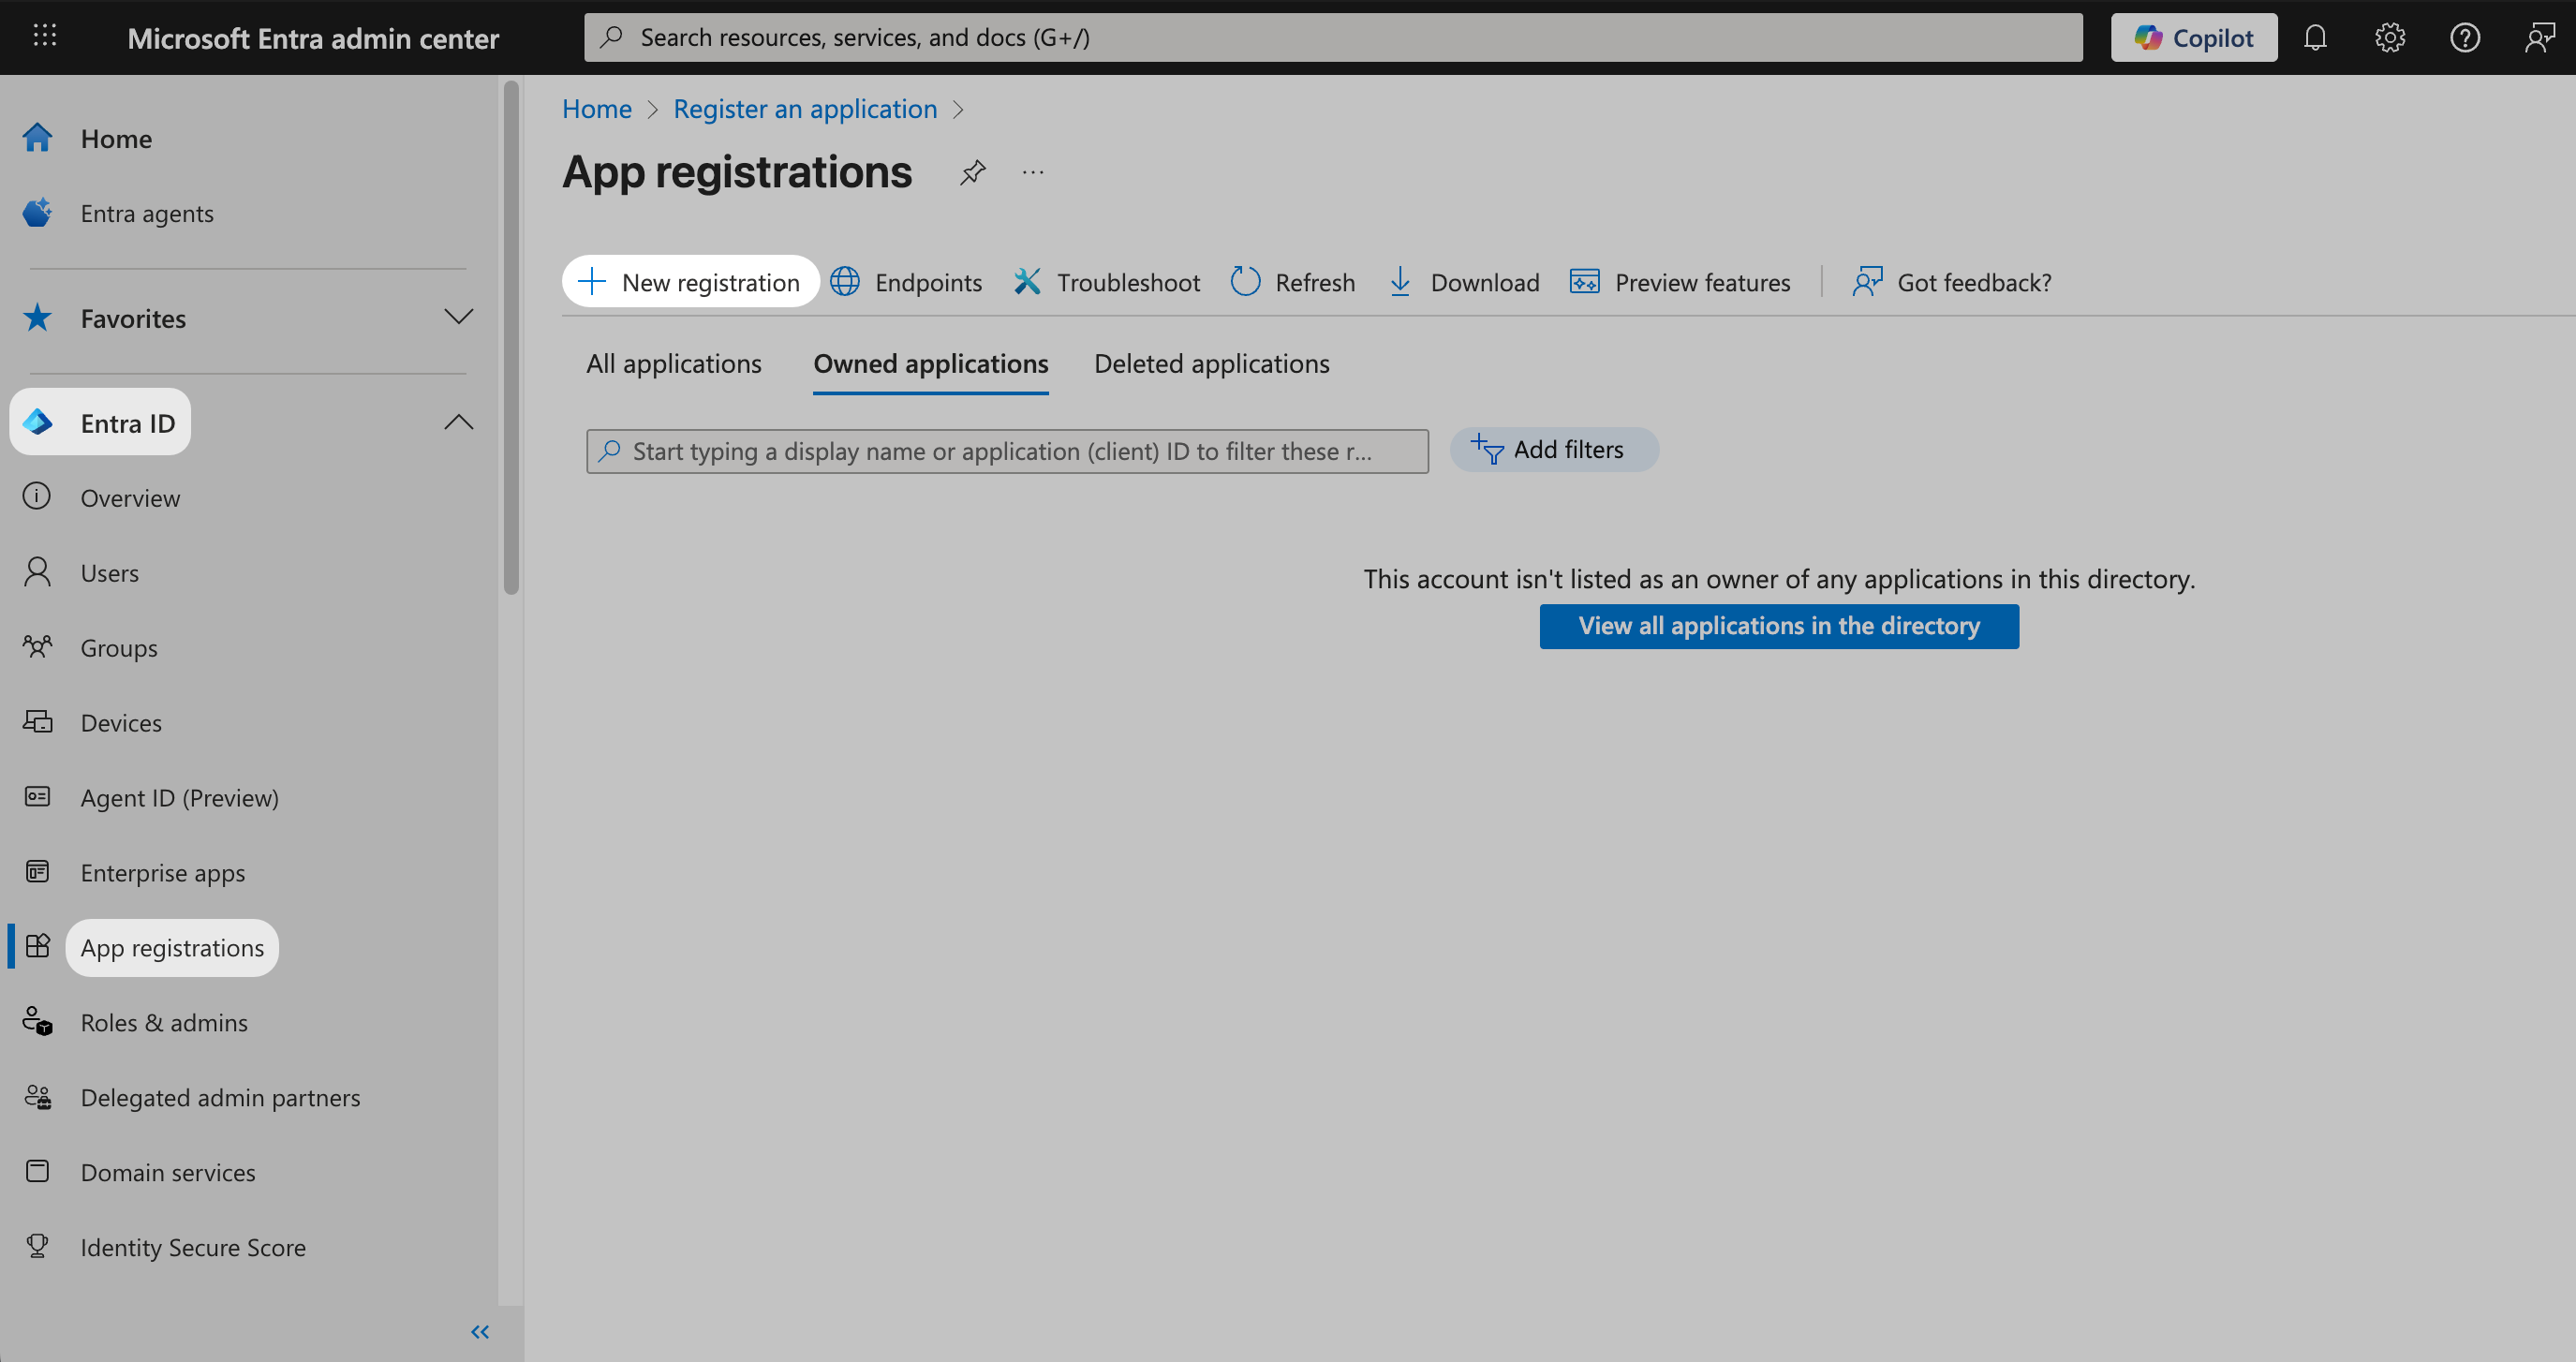
        左側のナビゲーションバーで **App registrations** を選択します。
      </Step>

      <Step title="新しい登録を作成する">
        **+ New registration** を選択して、新しいアプリケーションを登録します。
        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_11-10-59.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=fda999ea57500f53e90ef2df74b9fc7a" alt="Entra ID の App registrations の New registration" width="2750" height="1454" data-path="assets/media/images/entra_native_11-10-59.png" />
        </Frame>
      </Step>

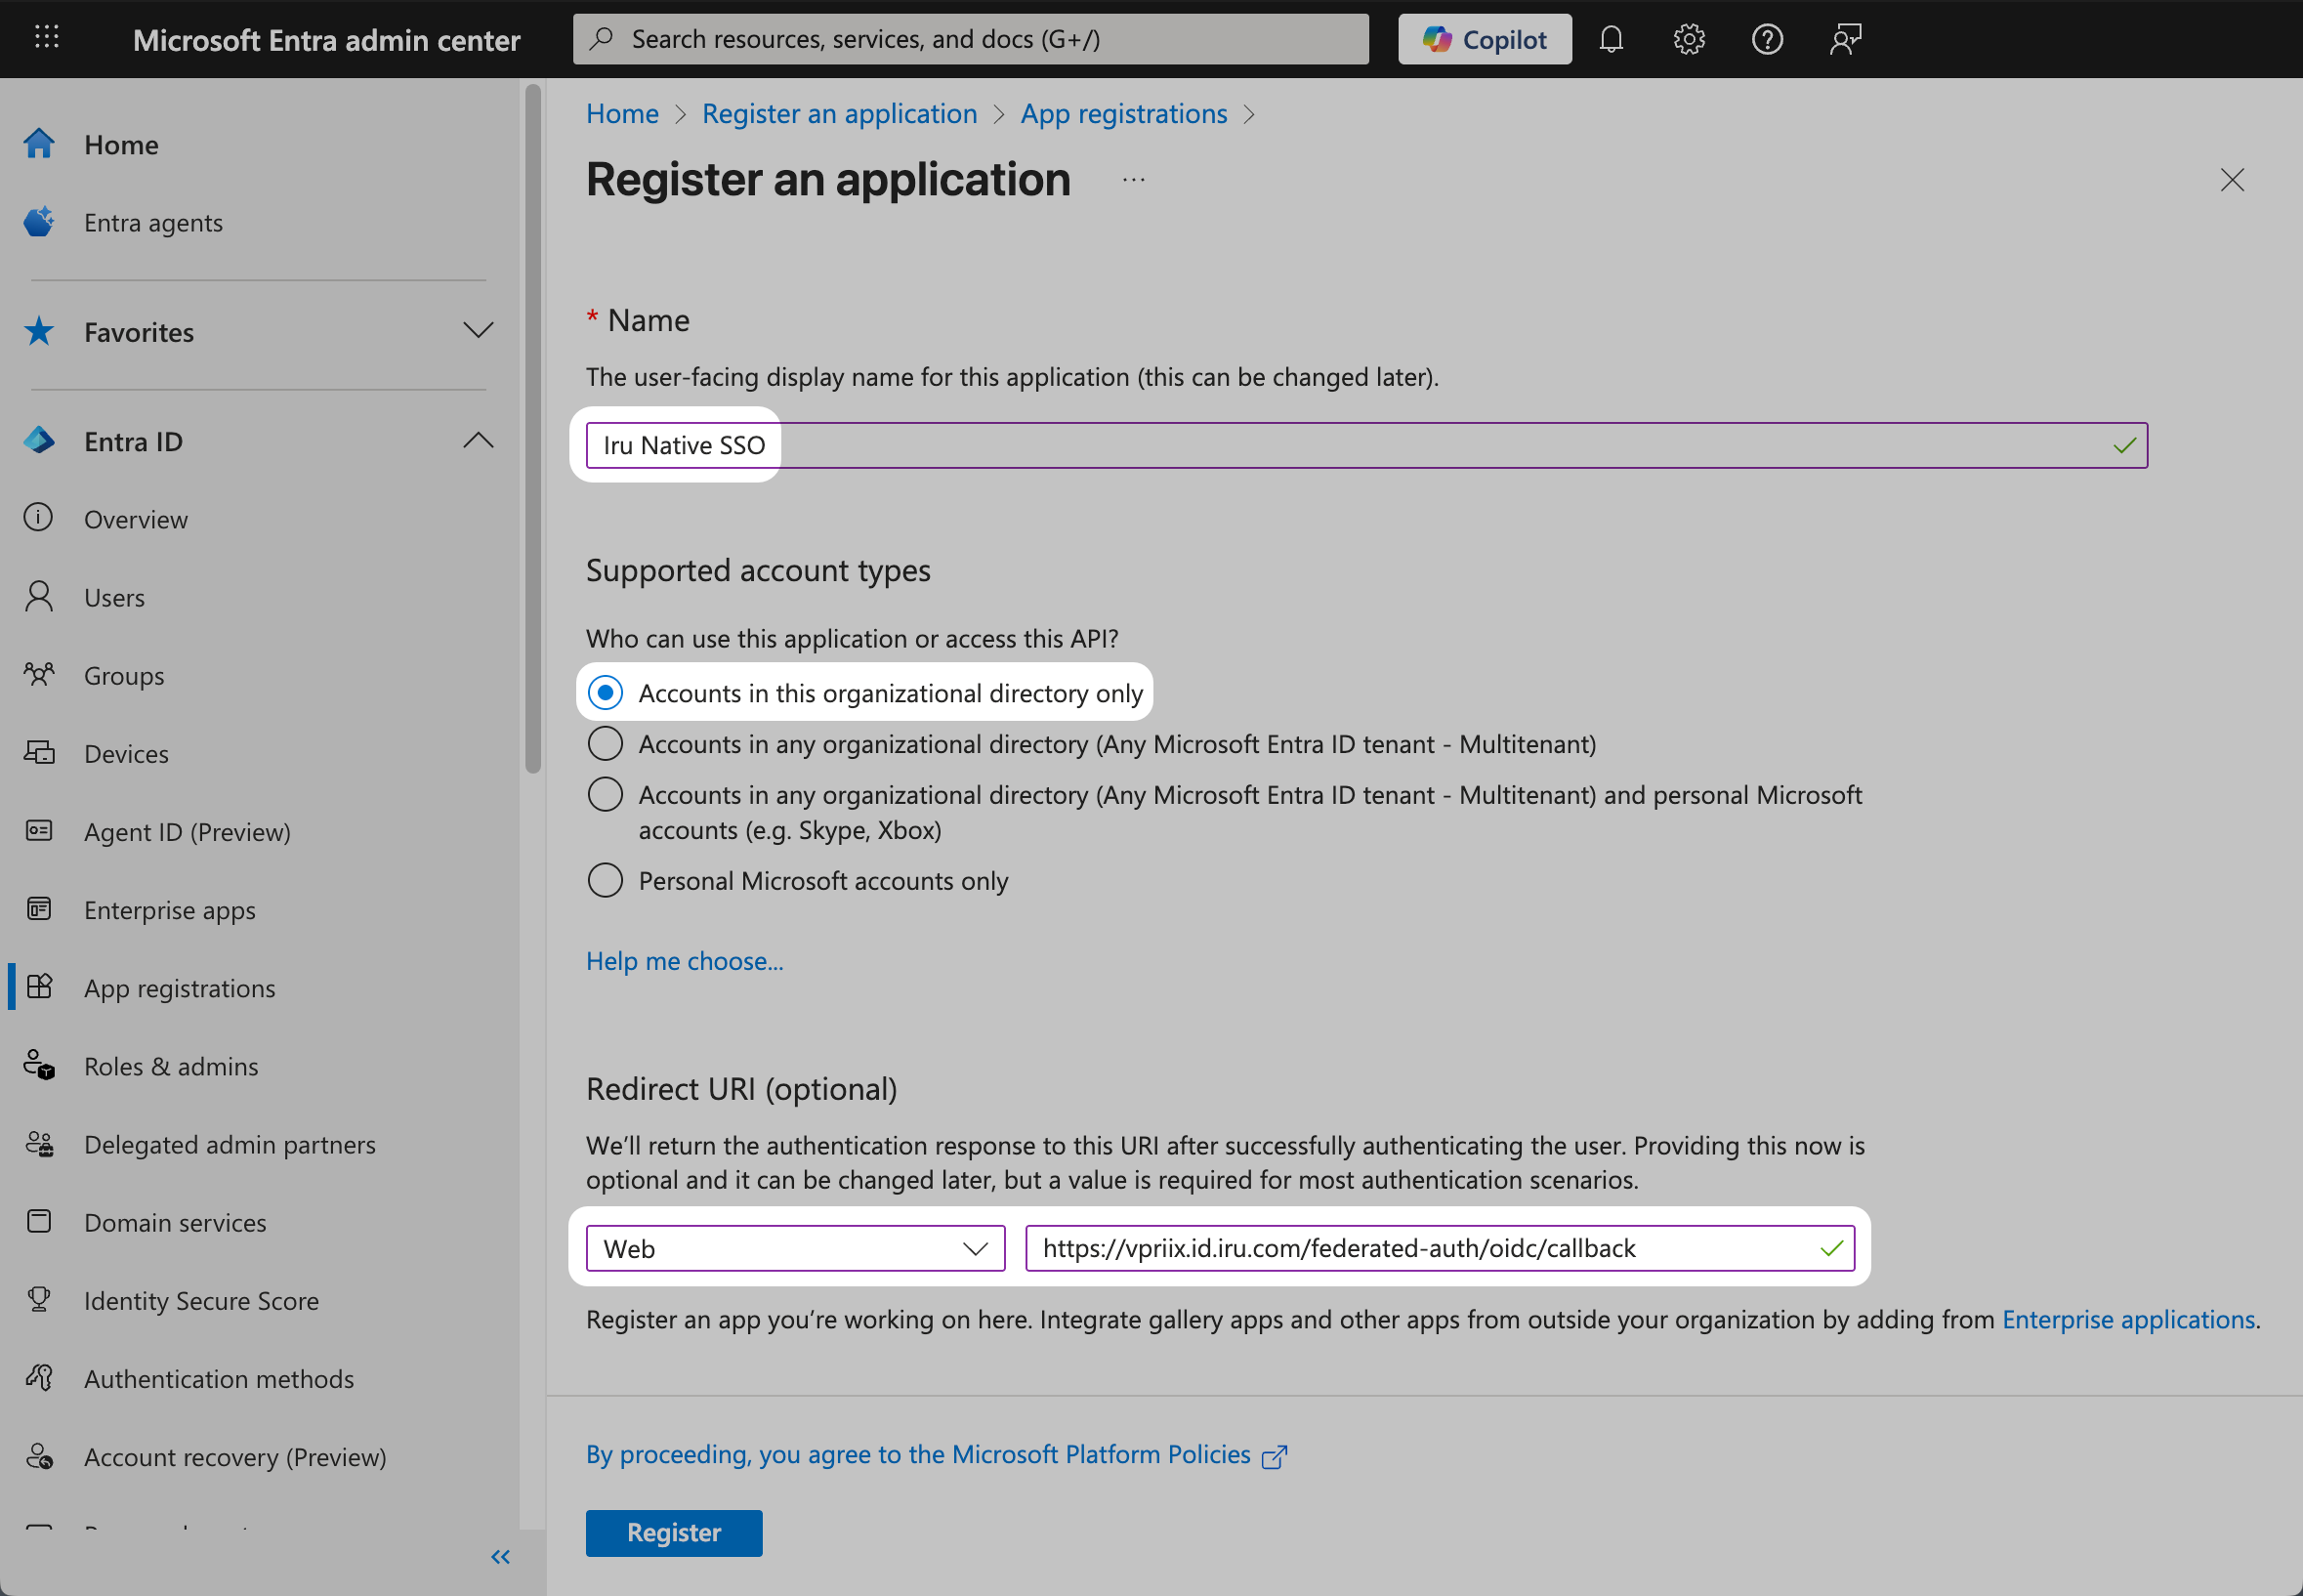
      <Step title="アプリケーションに名前を付ける">
        **名前** フィールドに、アプリケーションの名前 ("Iru Native SSO" など) を指定します。
      </Step>

      <Step title="アカウントの種類を選択する">
        "**サポートされるアカウントの種類**" で **Accounts in this organizational directory only** を選択します。
      </Step>

      <Step title="リダイレクト URI を構成する">
        **Redirect URI** フィールドで、ドロップダウンメニューから **Web** を選択します。
      </Step>

      <Step title="リダイレクト URI を入力する">
        Iru Web App の構成からコピーした完全な Redirect URL を入力します (例: `https://vpriix.id.iru.com/federated-auth/oidc/callback`)。
      </Step>

      <Step title="アプリケーションを登録する">
        **登録** を選択します。

        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_11-30-17.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=05f8f539e3144b5d1c2b069f3ee31d87" alt="Entra ID の Name、サポートされるアカウントの種類、Redirect URI、Register" width="2358" height="1634" data-path="assets/media/images/entra_native_11-30-17.png" />
        </Frame>
      </Step>

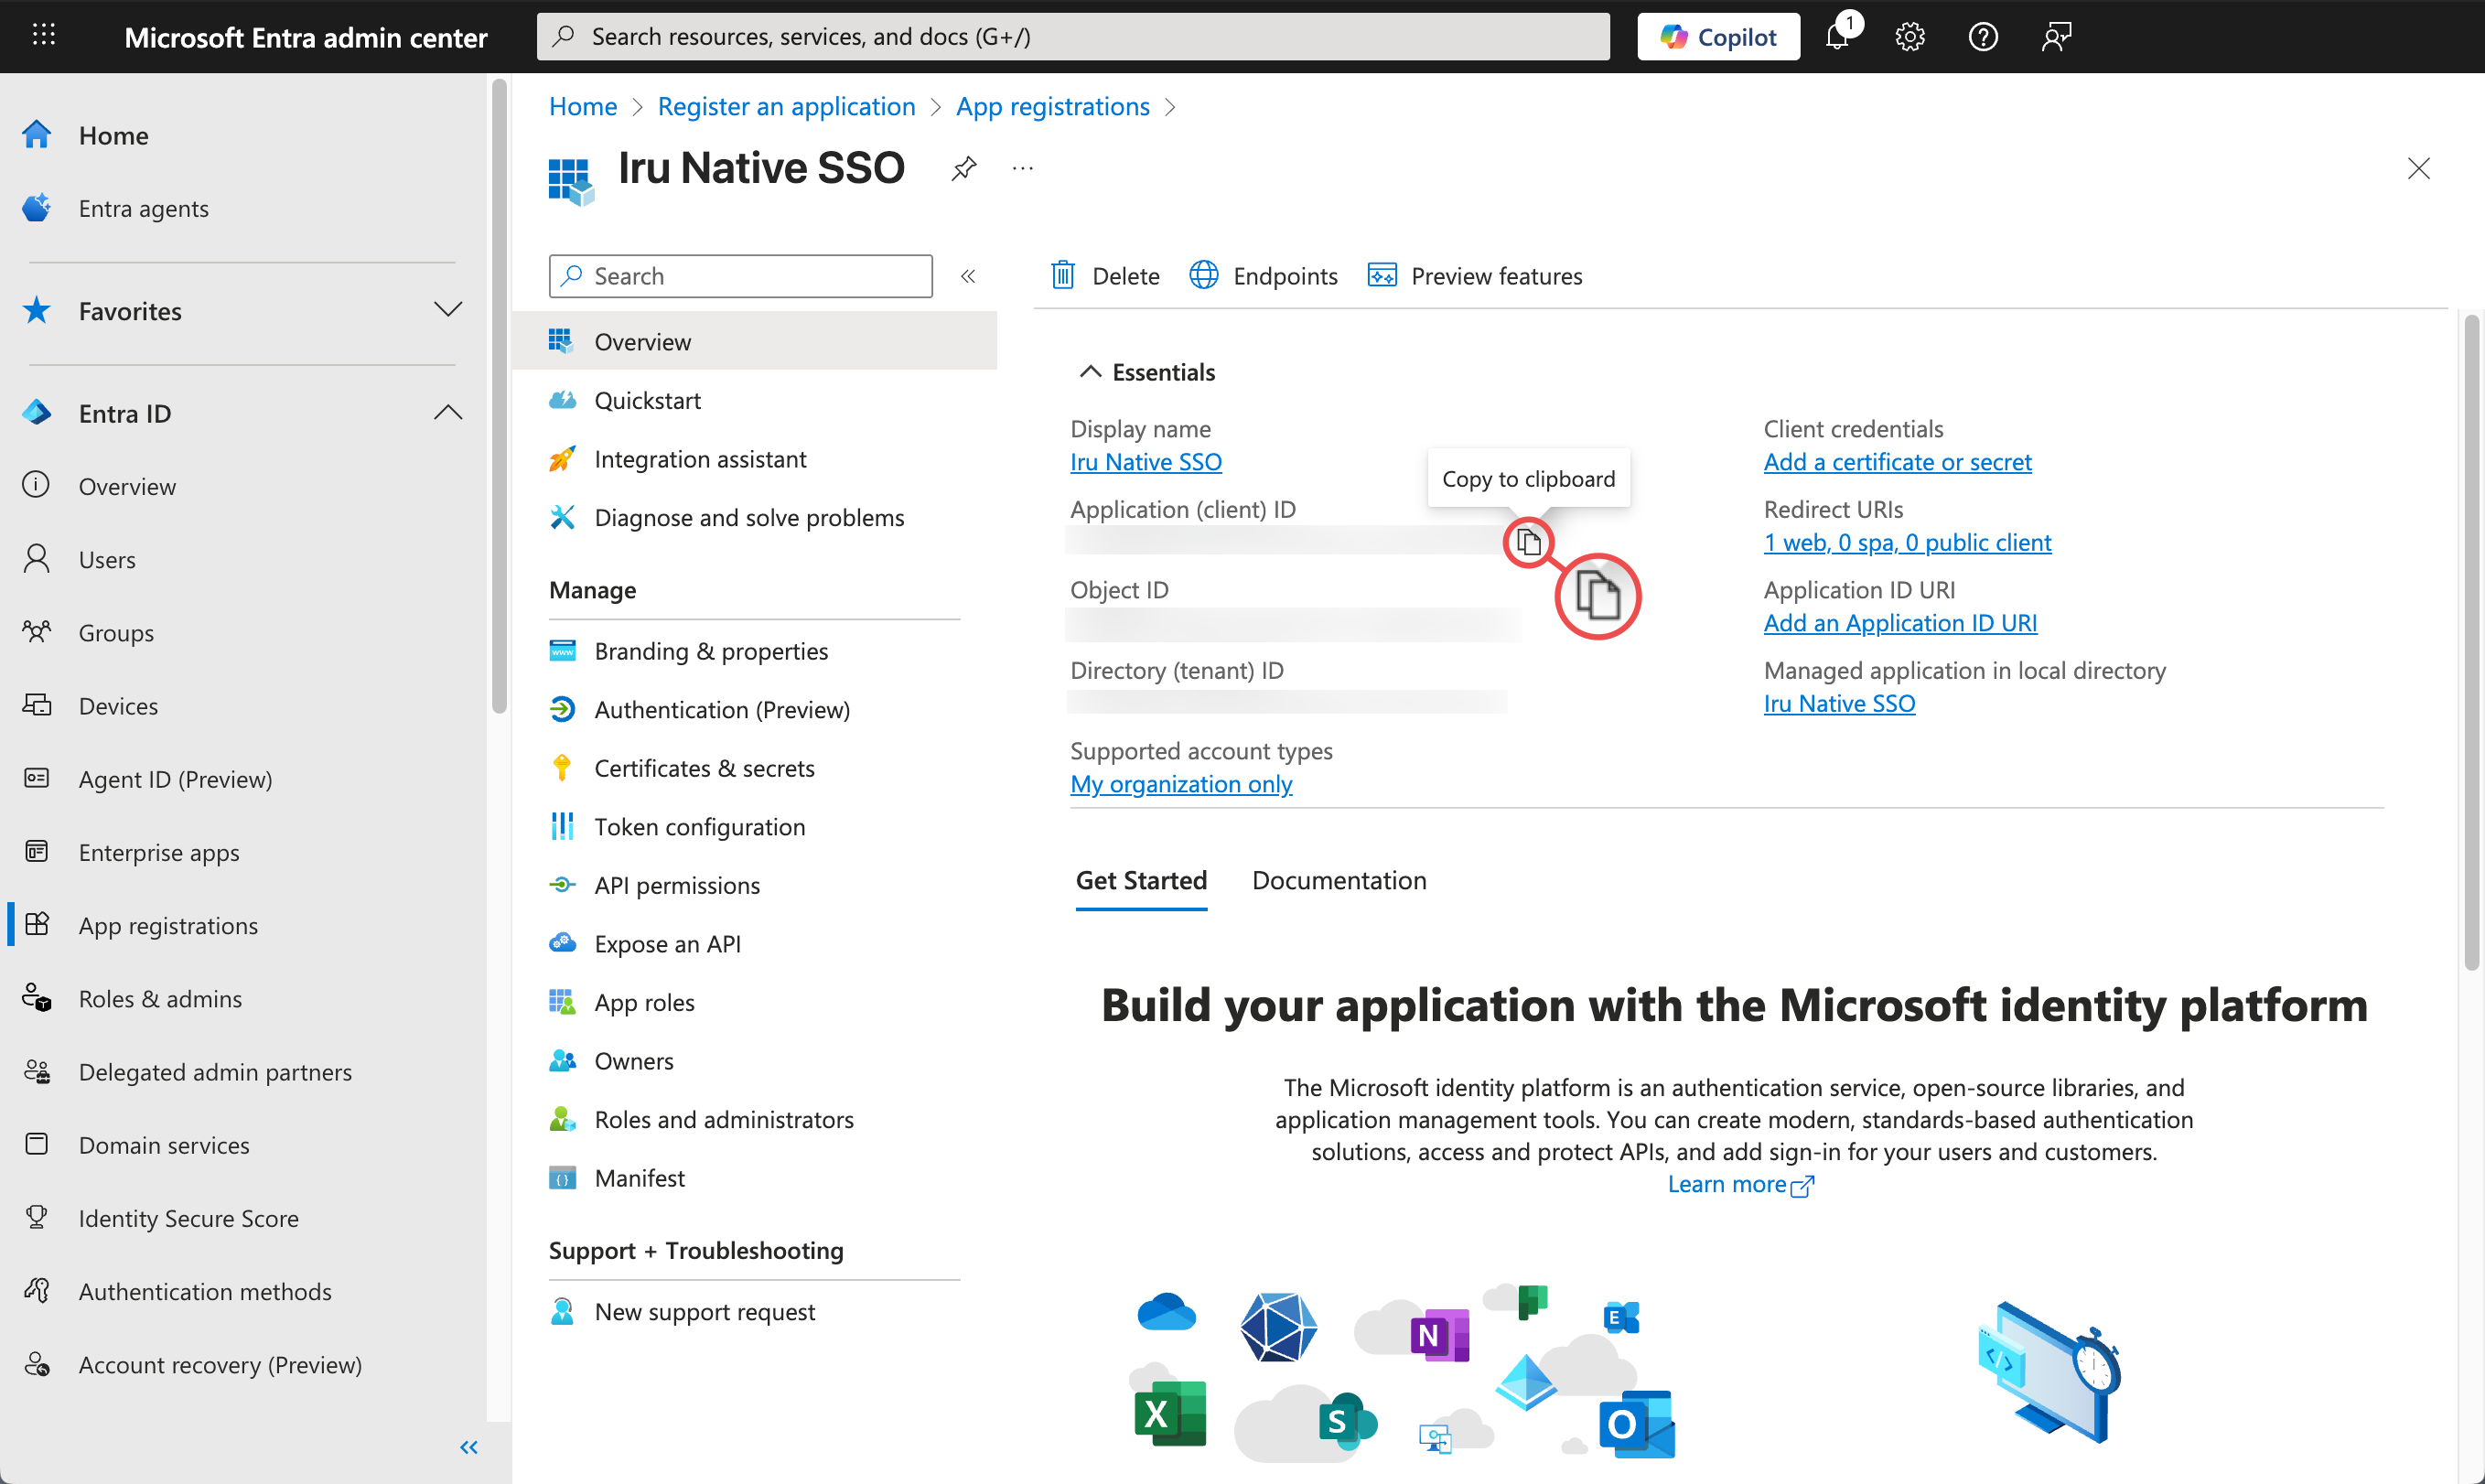
      <Step title="Client ID をコピーする">
        新しいページで、**Application (client) ID** をコピーして後で使用するために保存します。これは Iru で **Client ID** として使用されます。
        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_11-40-58.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=790029fe79b3f9dea7429be5d92d2c6b" alt="Entra ID の Application client ID のコピー" width="2716" height="1622" data-path="assets/media/images/entra_native_11-40-58.png" />
        </Frame>
      </Step>

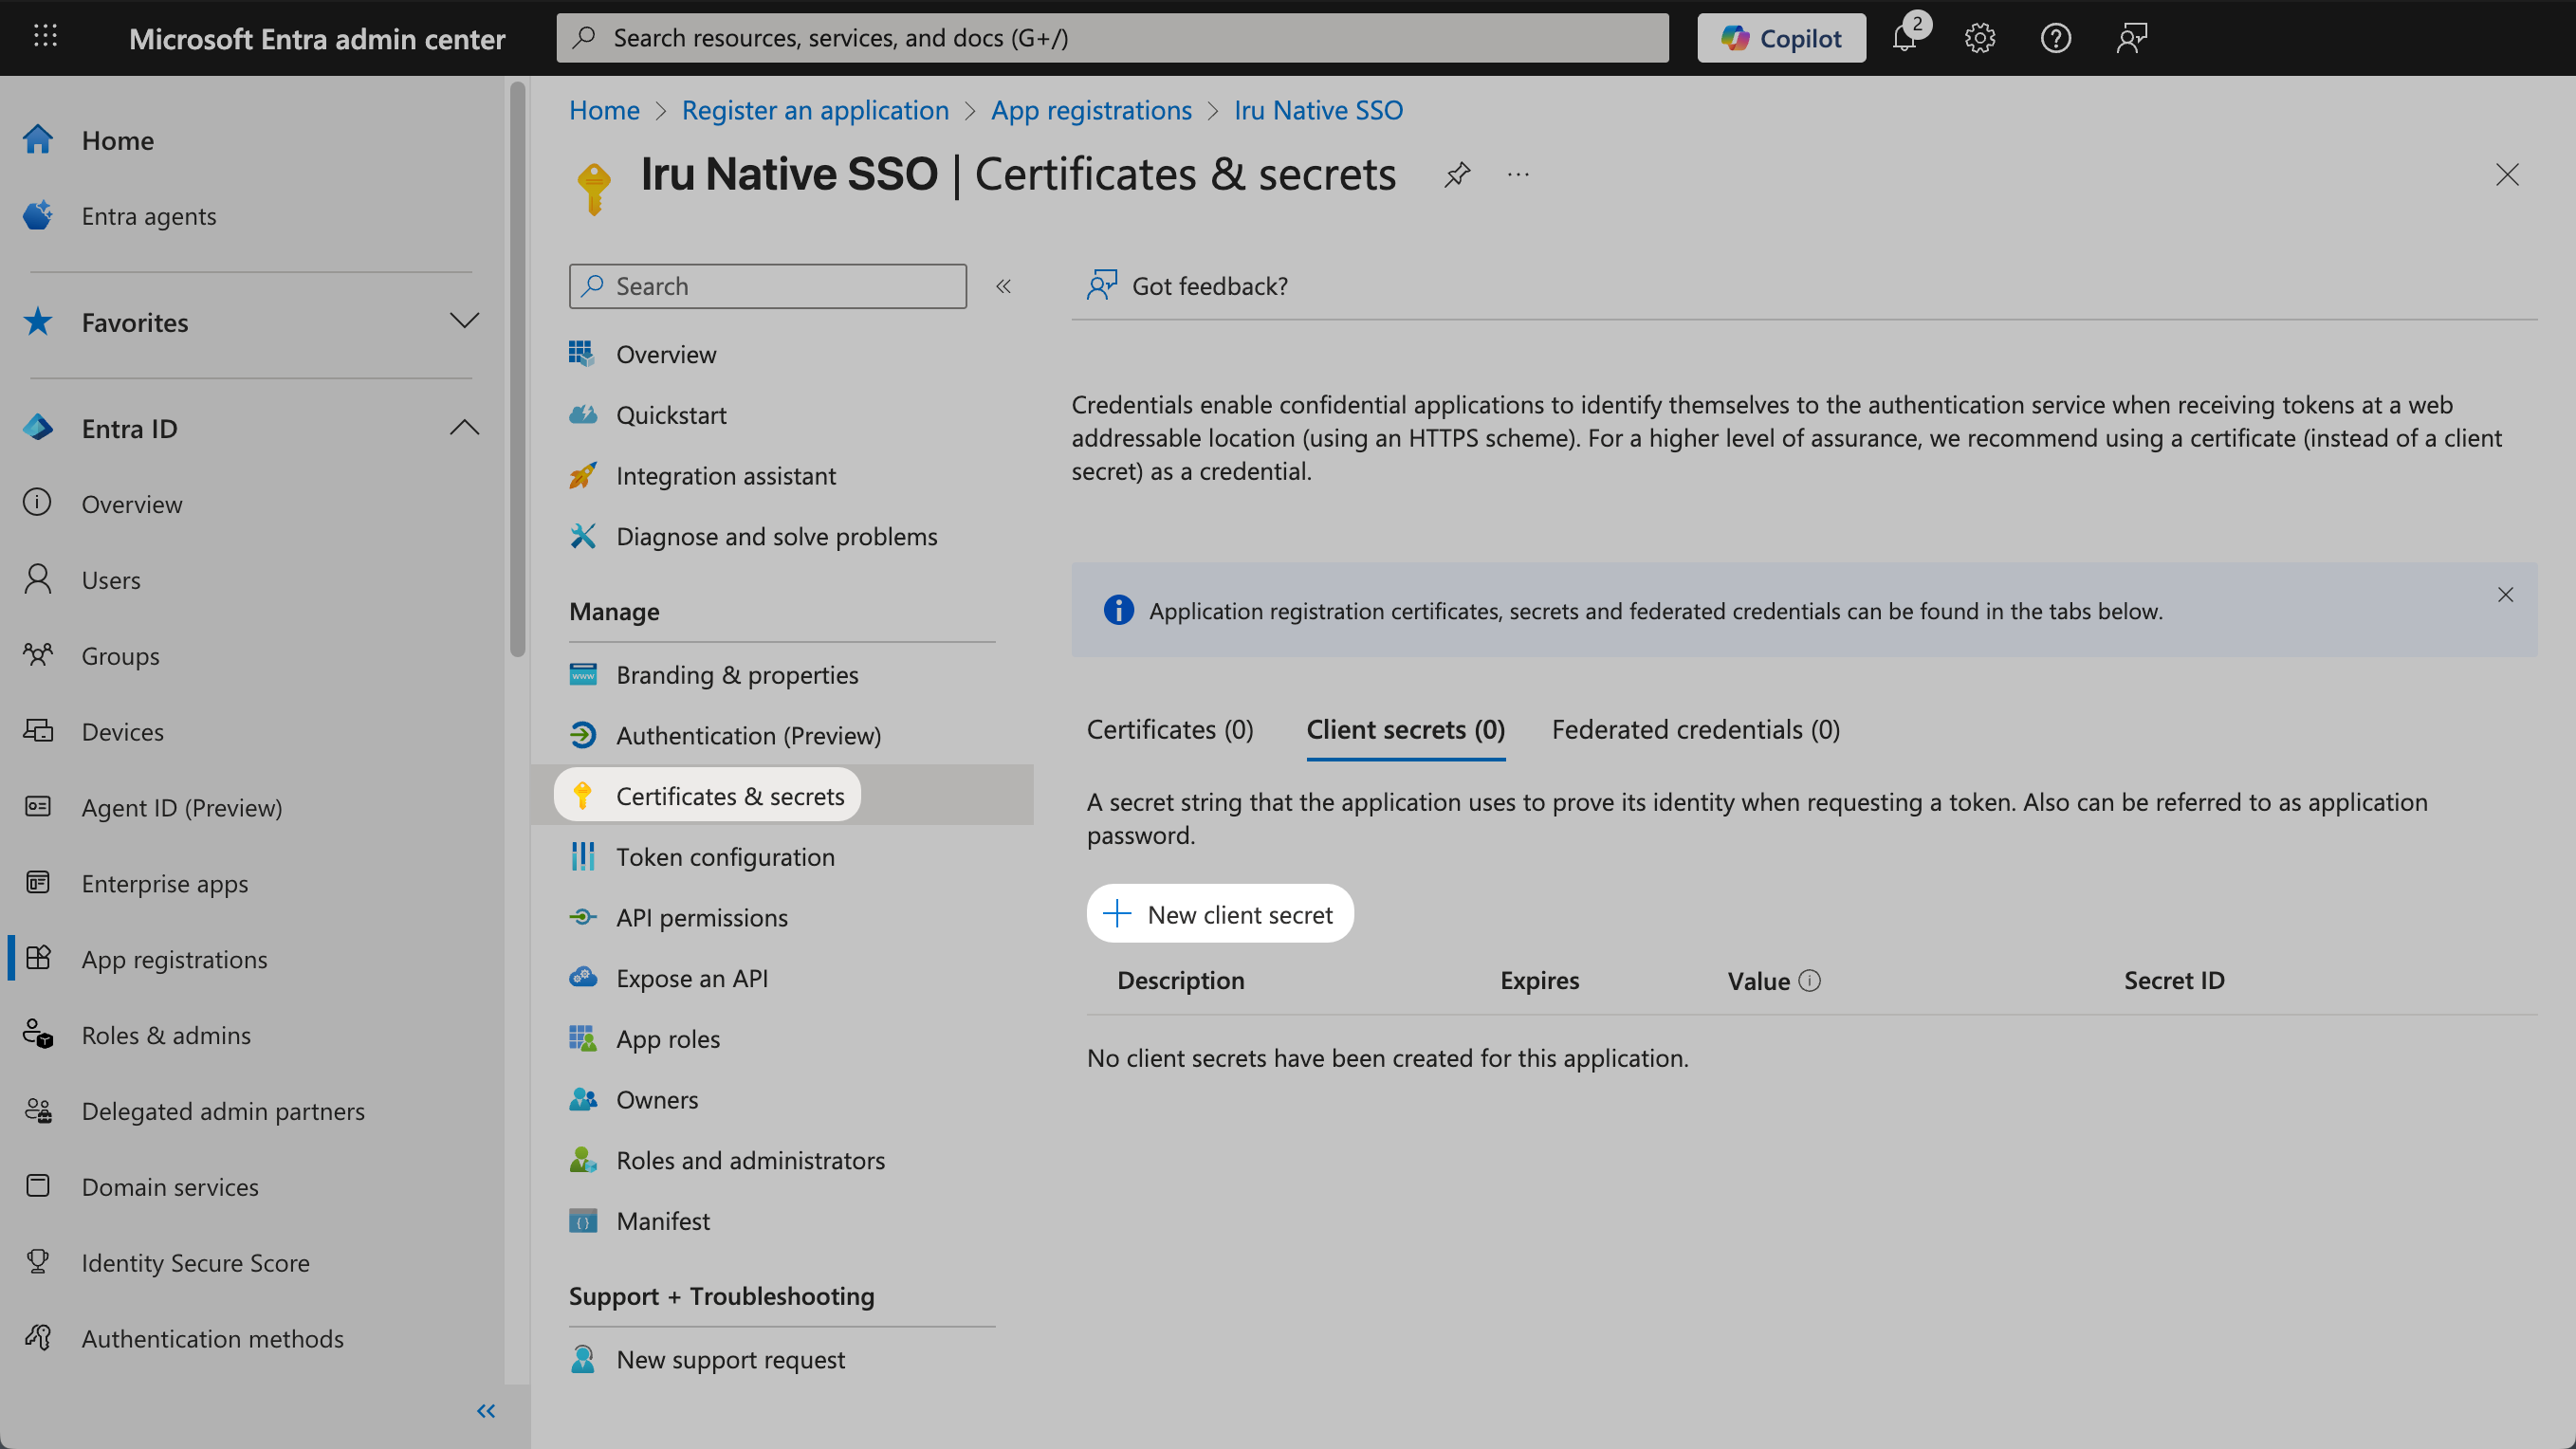
      <Step title="証明書とシークレットにアクセスする">
        **Certificates and Secrets** を選択します。
      </Step>

      <Step title="新しいクライアントシークレットを作成する">
        **New client secret** を選択します。

        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_11-44-51.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=884d74d10d01813ce5fece20d2dbd1b0" alt="Entra ID の Certificates and Secrets の New client secret" width="2716" height="1528" data-path="assets/media/images/entra_native_11-44-51.png" />
        </Frame>
      </Step>

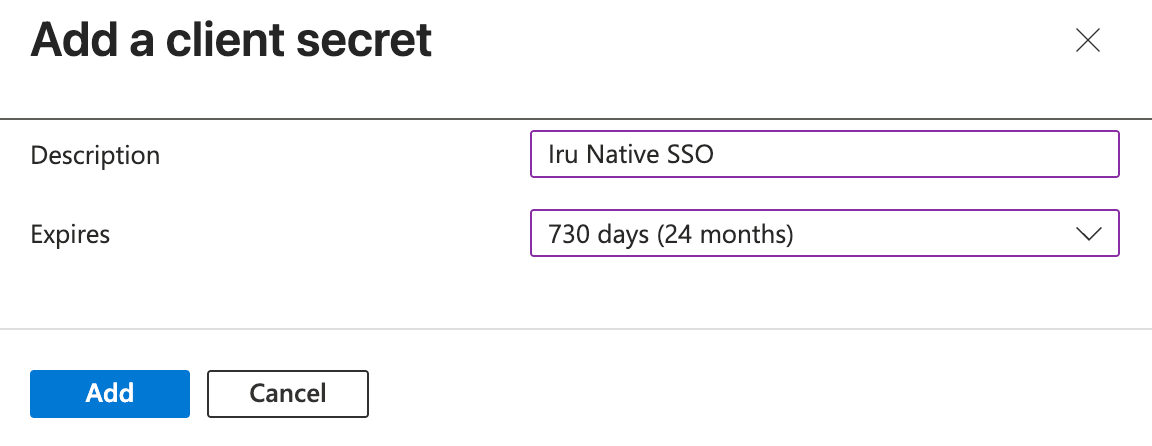
      <Step title="シークレットの詳細を構成する">
        クライアントシークレットに "Iru Native SSO" などの **説明** を付けます。
      </Step>

      <Step title="有効期限を設定する">
        有効期限を **24 months** に設定します。
      </Step>

      <Step title="シークレットを追加する">
        **追加** を選択します。

        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_11-47-12.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=532c64c0100928deb9ed852b02cfa0bf" alt="Entra ID のクライアントシークレットの Description、有効期限、Add" width="1152" height="446" data-path="assets/media/images/entra_native_11-47-12.png" />
        </Frame>
      </Step>

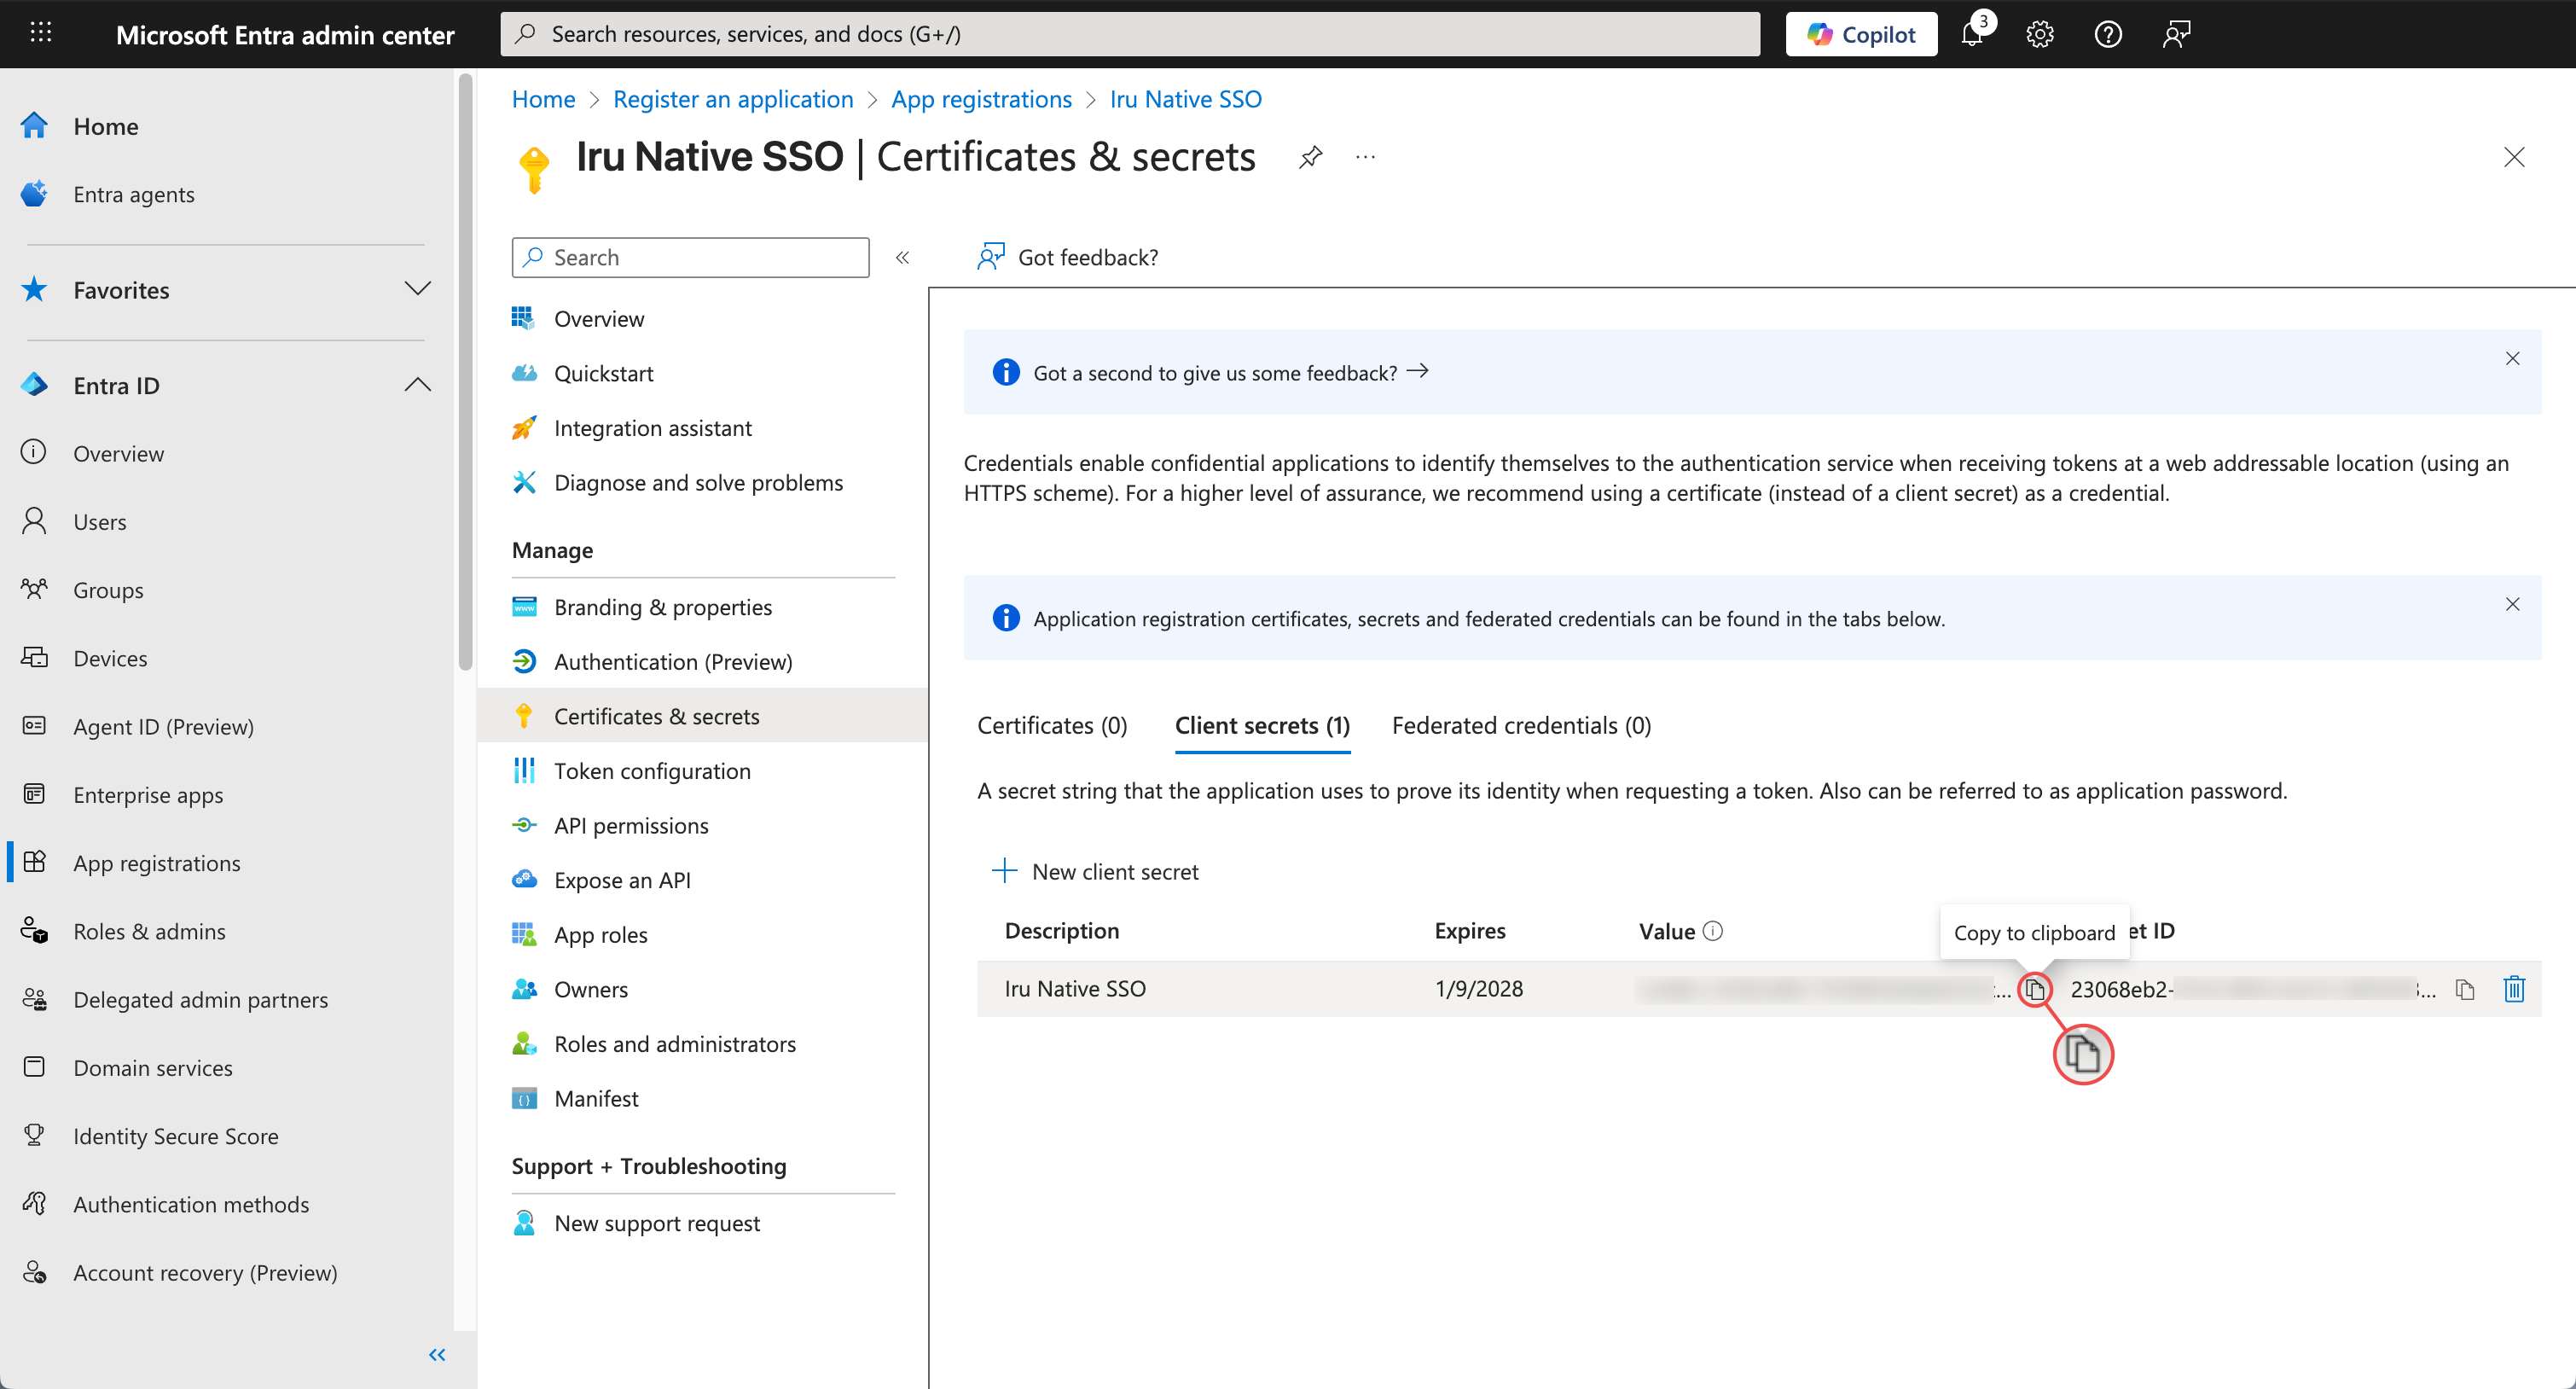
      <Step title="シークレットの値をコピーする">
        クライアントシークレットの **値** をコピーして、後で使用するために保存します。**クライアントシークレットの Value はクライアントシークレット ID とは異なることに注意してください。**
        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra_native_11-48-27.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=3d3cc4b5e7e7ddacaab50425208efc32" alt="Entra ID のクライアントシークレットの Value をコピー" width="3020" height="1628" data-path="assets/media/images/entra_native_11-48-27.png" />
        </Frame>
      </Step>
    </Steps>

    <Note>
      Microsoft Entra ID の構成を完了したら、**Iru Web App の構成** タブに戻り、Microsoft Entra ID からコピーした Client ID と Client secret を使用して SSO 接続の設定を完了します。
    </Note>
  </Tab>
</Tabs>

## 考慮事項

**セキュリティ**: Microsoft Entra ID テナントで OAuth2/OpenID Connect 認証に適切なセキュリティポリシーが構成されていることを確認してください。

**クライアントシークレットの管理**: クライアントシークレットは 24 か月後に期限切れになるため、定期的に更新する必要があります。長期的なソリューションとしては、SAML ベースの SSO の使用を検討してください。

**テスト**: 組織全体に展開する前に、必ず少人数のユーザーグループで SSO 連携をテストしてください。

**ユーザー管理**: SSO で正常に認証するには、ユーザーが Microsoft Entra ID と Iru Endpoint の両方に存在している必要があります。