> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# EDR のマルウェア検知のテスト
> EICAR テストファイルを使用して macOS と Windows で Iru EDR のマルウェア検知をテスト・検証し、Detect と Protect のポスチャの動作を確認します。
このガイドは Mac コンピュータおよび Windows コンピュータに適用されます
### マルウェア検知のテストについて
EICAR(European Institute for Computer Anti-Virus Research)テストファイルは、Iru Endpoint EDR が正しく展開されていることを検証するための、安全で標準化された方法を提供します。EICAR テストファイルは悪意のないファイルで、セキュリティリスクをもたらすことなくマルウェア対策システムをトリガーするように設計されています。詳細については、[EICAR の Anti-Malware Test File](https://www.eicar.org/download-anti-malware-testfile/) ページを参照してください。
### 仕組み
EICAR テストファイルを使用したマルウェア検知のテストでは、登録済みデバイスで Iru Endpoint EDR が正しく機能していることを検証します。テストファイルは **Detect** と **Protect** の両方のポスチャモードでファイルベースの検知をトリガーするため、報告と隔離の動作を確認できます。
### 前提条件
* **EDR Library Item の展開**:EDR Library Item がデバイスに適用されていることを確認してください。デバイスレコードの **ステータス** タブで、EDR Library Item の横に緑色のドットが表示されている必要があります。
### EICAR テストファイルを作成する
#### オプション 1:ターミナルを使用してダウンロードする
ターミナルを開きます。
次のコマンドを実行して、EICAR テストファイルを EICAR から直接デスクトップにダウンロードします。
```bash theme={null}
curl "https://secure.eicar.org/eicar.com" -s -o ~/Desktop/eicar_test
```
#### オプション 2:EICAR テストファイルを手動で作成する
VS Code や Sublime Text などのテキストエディタを使用して、新しい空のテキストファイルを作成します。
テキストエディットを使用することもできますが、標準テキスト形式を使用するように設定する必要があります。EICAR 文字列を追加する前にファイルが標準テキストのままになるよう、**Format > Make Plain Text** を選択するか、**Shift-Command-T** を押してください。
次の文字列をコピーしてテキストファイルに貼り付けます。
```text theme={null}
X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*
```
テキストファイルを Mac のデスクトップに保存し、ファイル名を **eicar\_test** にします。
#### 想定される結果
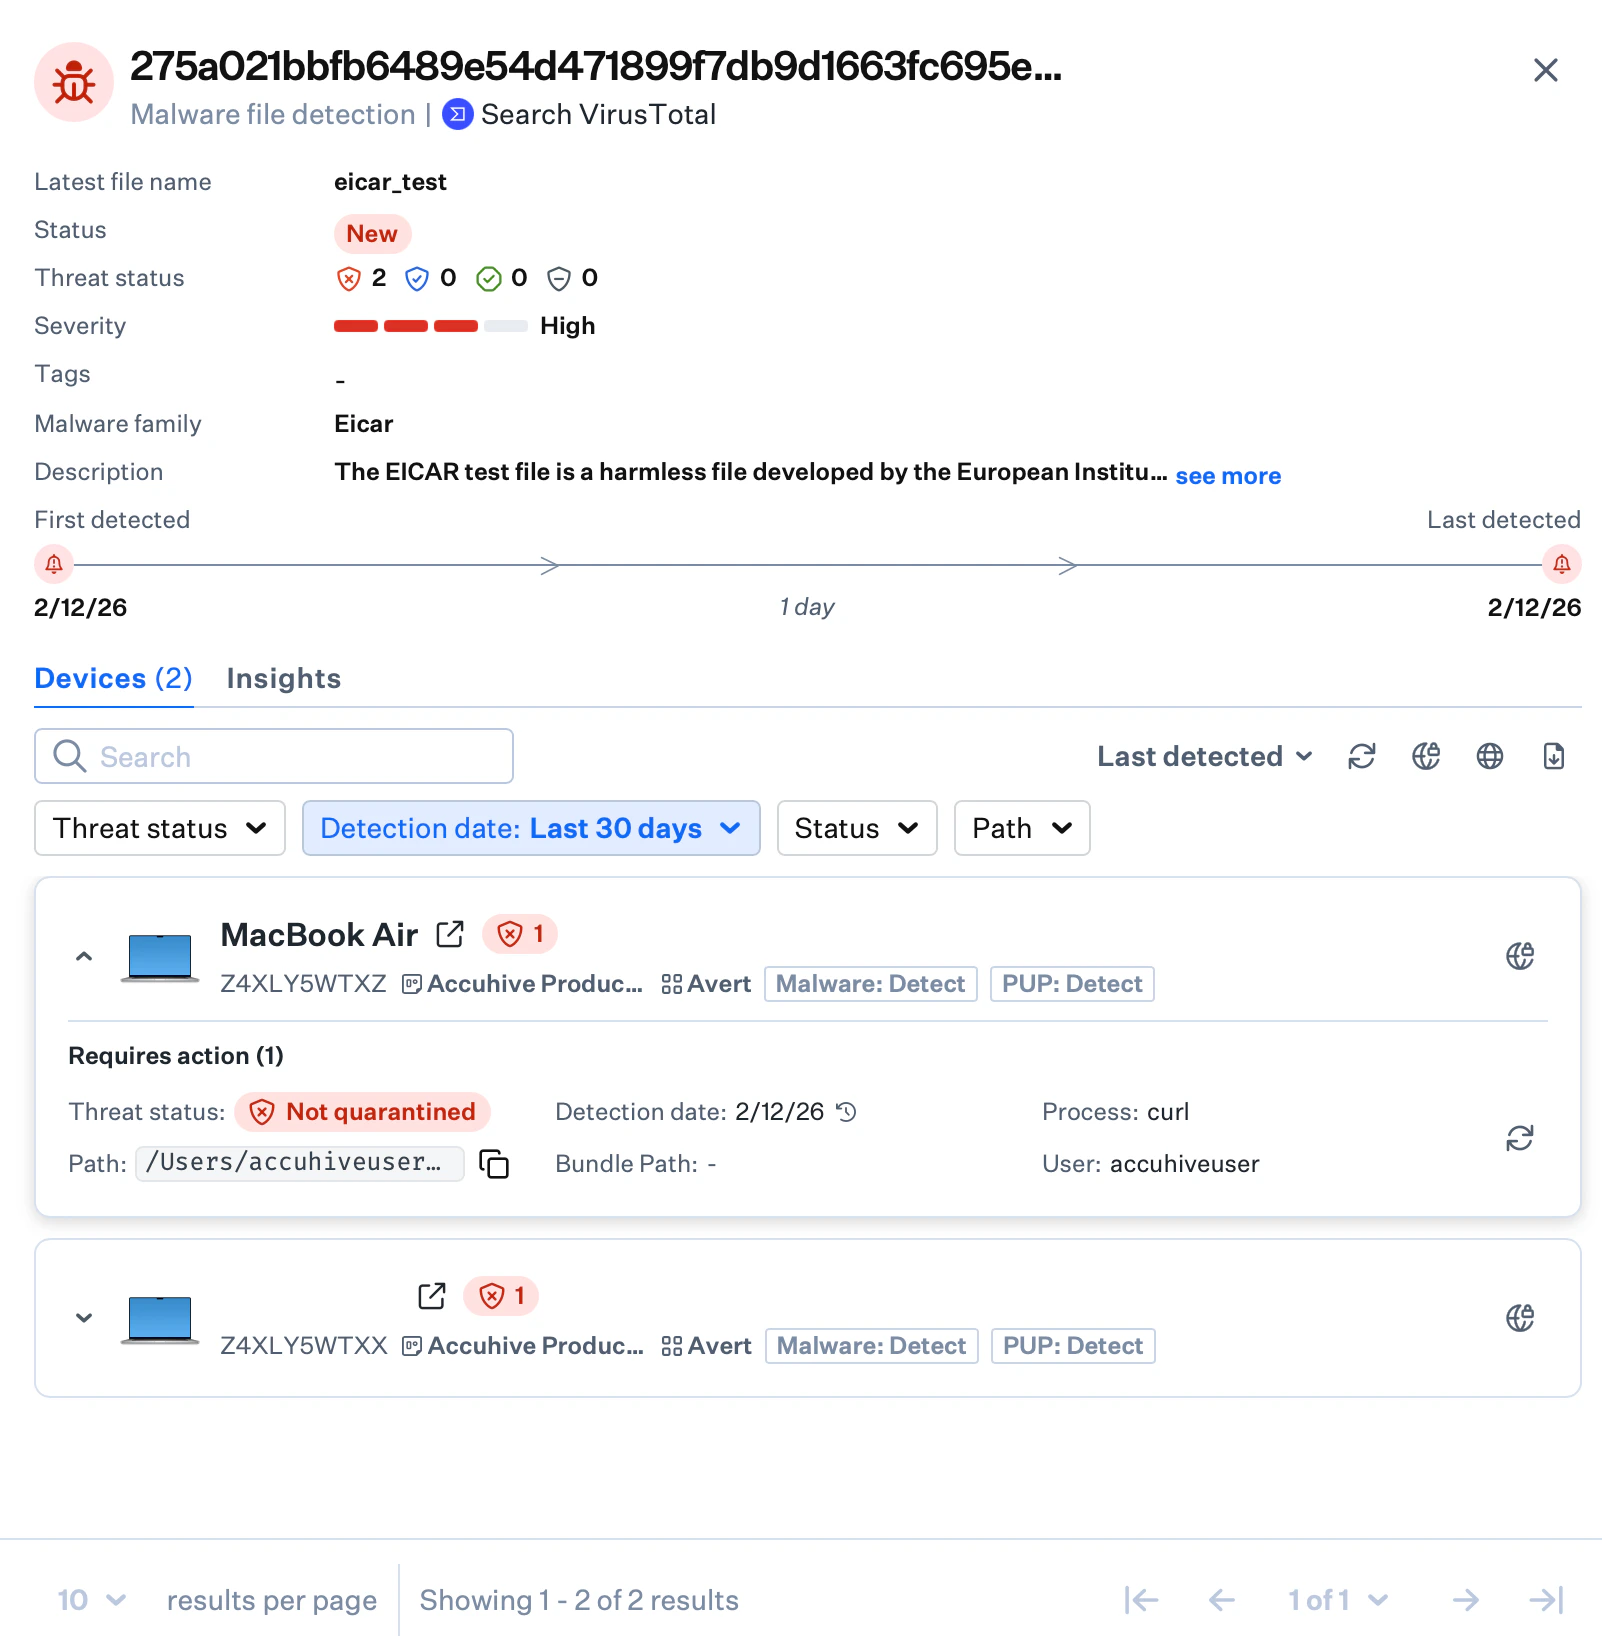
**Detect** モードでは、Iru Endpoint EDR は EICAR テストファイルを検知し、**検出** ページ(左側のナビゲーションの **Endpoint** の下)とデバイスレコードの **検出** タブで、**Not quarantined** のステータスで報告します。
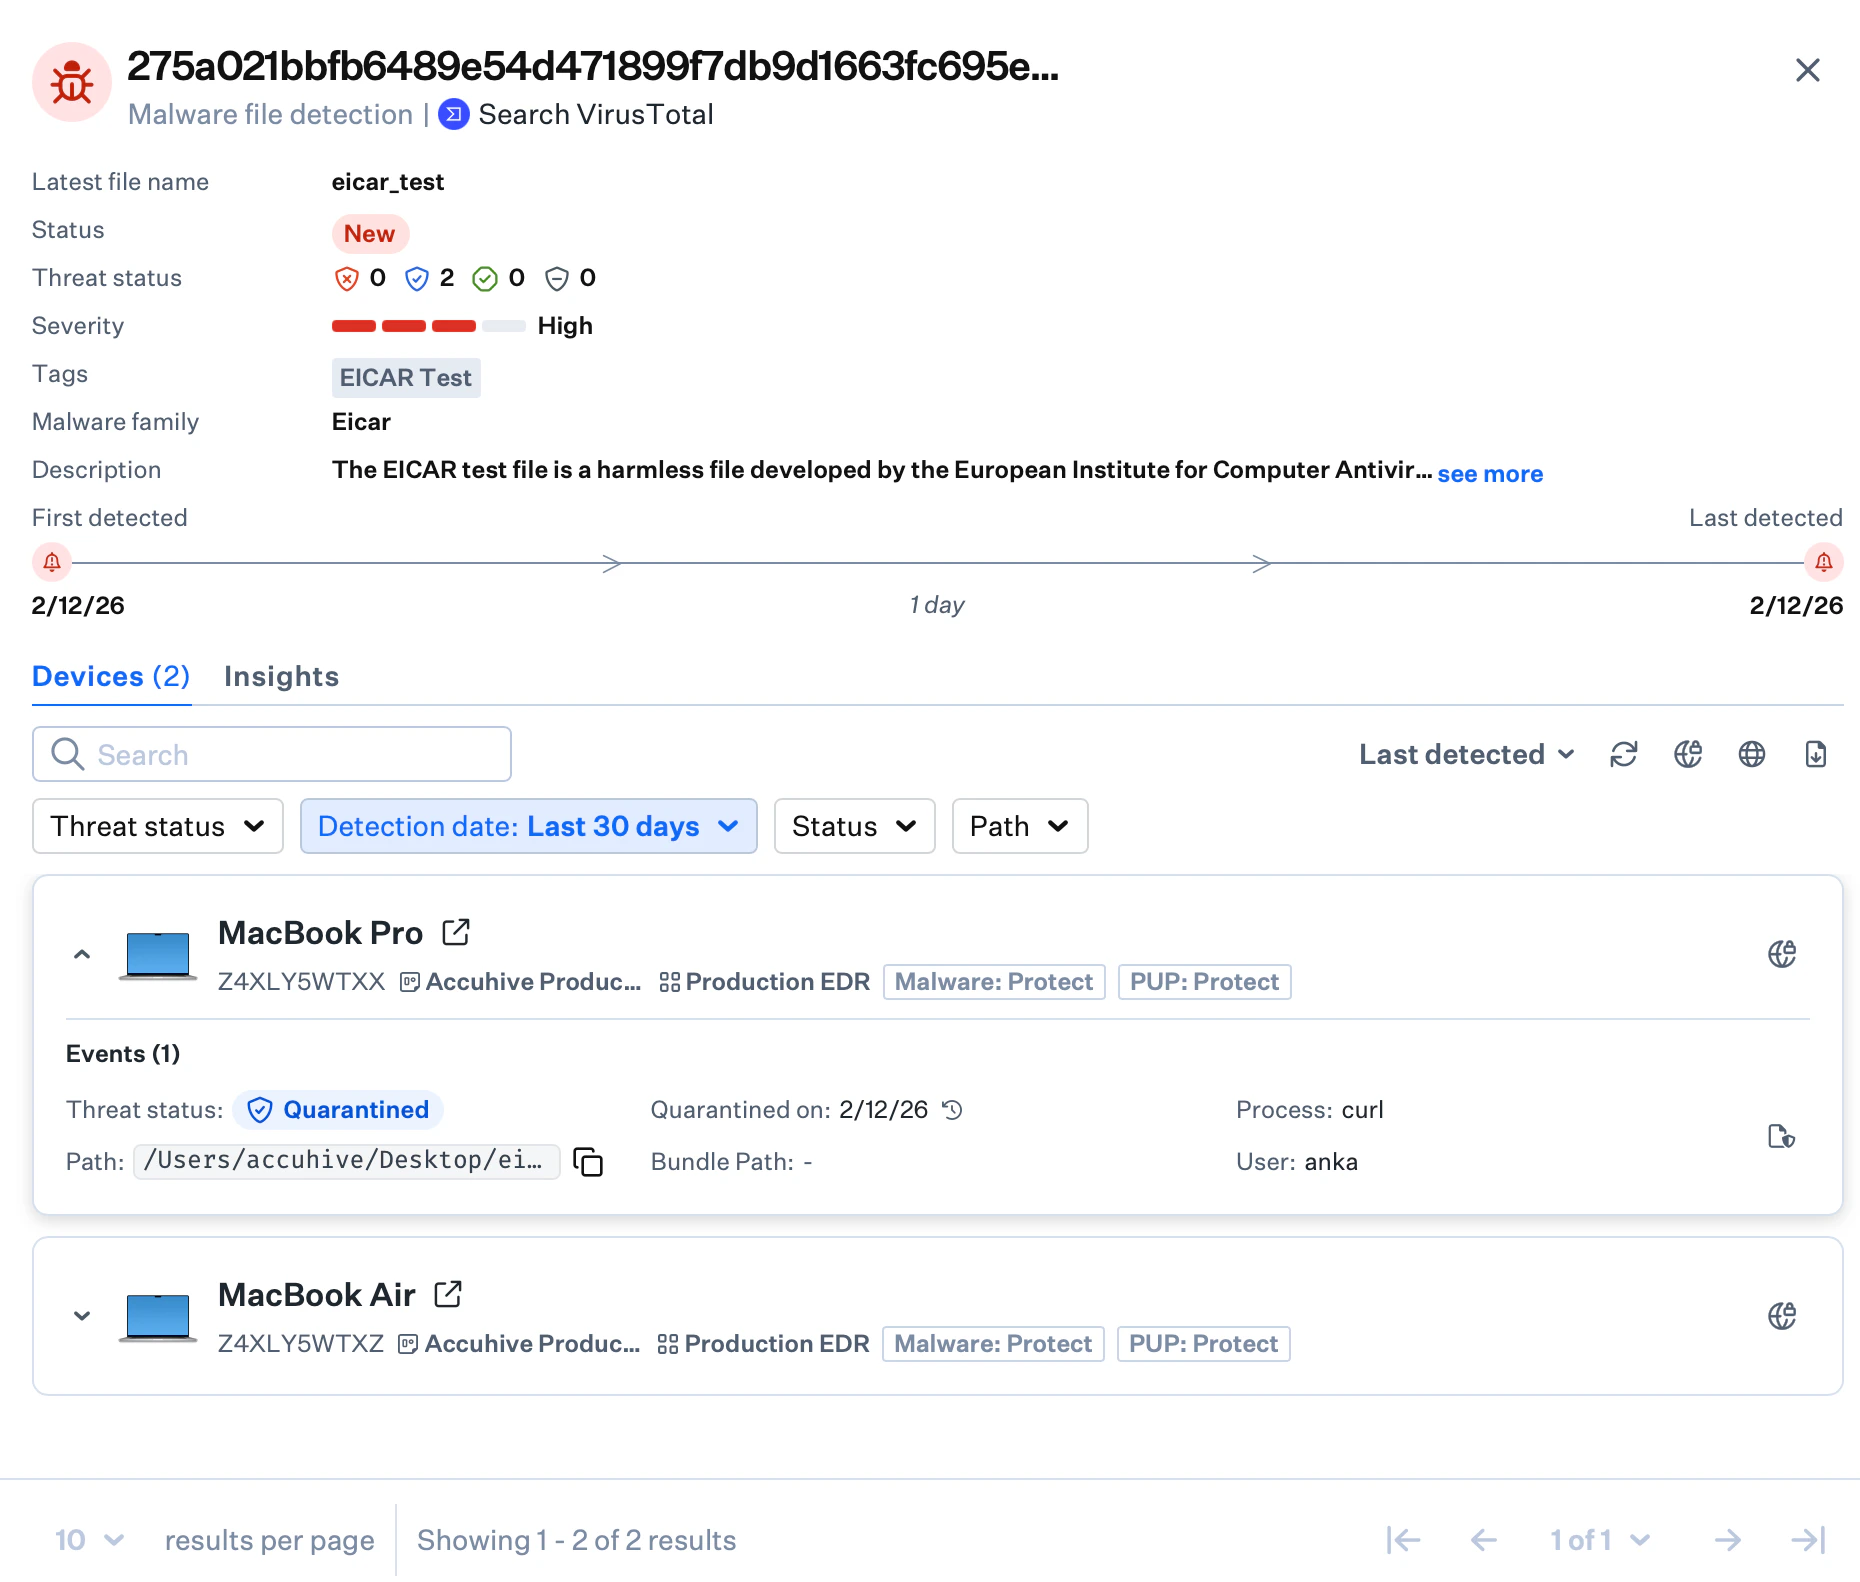
 **Protect** モードでは、ファイルを実行可能にしてから数秒以内に(例:`chmod +x ~/Desktop/eicar_test` を実行)、Iru Endpoint EDR は EICAR テストファイルを検知して自動的に隔離し、**検出** ページとデバイスレコードの **検出** タブで、**Quarantined** のステータスで報告します。
 テストデバイスに Microsoft Defender Antivirus がインストールされていて有効になっている場合、Iru EDR より先に EICAR ファイルを検知して捕捉することがあります。制御されたテストのために Defender の設定を調整するか、その前提で結果を解釈してください。
デバイスが [Endpoint Detection & Response(EDR)の概要](/ja/endpoint/endpoint-detection-response-edr/endpoint-detection-and-response-edr-overview#windows)に記載されている Windows プラットフォームの要件を満たしていることを確認してください。
### EICAR テストファイルを作成する
登録済みの Windows コンピュータで、メモ帳などのプレーンテキストエディタを開きます。
次の文字列を正確にコピーしてファイルに貼り付けます。
```text theme={null}
X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*
```
ファイルを **`eicar_test.txt`** または **`eicar_test.com`** としてデスクトップに保存します。
#### 想定される結果
Windows の EDR は **Detect** モードのみを使用します。EICAR テストファイルを検知し、**検出** ページとデバイスレコードの **検出** タブで **Not quarantined** として報告します。
68 文字の EICAR 文字列は、標準の Anti-Malware Test File の内容です。
管理者は、Iru Endpoint Web App の **検出** ページで、検知された脅威、隔離アクション、セキュリティイベントを確認できます。
### 考慮事項
* **安全なテスト**:EICAR テストファイルは完全に安全であり、マルウェア対策の検証専用に設計されています
* **ポスチャモードのテスト**:Detect モードと Protect モードの両方をテストして、EDR Library Item の設定を確認してください
* **ステータスの確認**:Detections モジュールと個々のデバイスレコードの両方で、脅威のステータスを確認してください
* **macOS の Protect モード**:隔離は EICAR ファイルが実行可能になった後に行われます
* **Microsoft Defender Antivirus**:Windows コンピュータでテスト結果を解釈する際は、Microsoft Defender Antivirus の動作を考慮してください
* **定期的なテスト**:EICAR のテストを定期的なセキュリティ検証の手順に含めてください
* **ドキュメント**:コンプライアンスと監査のドキュメントの一部として、テスト結果を記録してください