> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Integración de registros de actividad con Amazon S3
> Configura la integración de Amazon S3 en Iru Endpoint para exportar los registros de actividad unificados del tenant, incluidos los eventos de Endpoint, Detections y Compliance.
### Acerca de la integración de registros de actividad con Amazon S3
La integración de registros de actividad con Amazon S3 en Iru Endpoint permite a las organizaciones exportar los registros de actividad unificados del tenant a un bucket de S3 autoalojado para su recopilación y análisis centralizados con servicios SIEM.
### Cómo funciona
Esta integración envía los datos de eventos al bucket de S3 que especifiques mediante acceso entre cuentas a través de un rol de IAM proporcionado por Iru Endpoint.
Una vez configurada, entrega los mismos eventos de actividad del tenant que revisas en [Unified Activity](/es/iru/platform-overview/unified-activity). Esto incluye la actividad de **Tenant** (System), **Endpoint**, **Detecciones**, **Vulnerabilidades** y **Cumplimiento**. Usa Unified Activity para explorar y filtrar lo que se ha registrado; usa tu bucket de S3 para el almacenamiento a largo plazo, la ingesta en SIEM o el análisis sin conexión.
Para ver las definiciones de los campos de eventos y los detalles de la API, consulta la [documentación de la API](https://api-docs.kandji.io/#06022d9d-426b-4aea-826a-d7f084e4f1e3) del registro de actividad.
La primera recopilación de registros después de conectar la integración solo incluye la actividad de la hora anterior. Las recopilaciones posteriores de registros de actividad se realizarán cada hora.
### Requisitos previos
Antes de configurar esta integración, asegúrate de lo siguiente:
* Tienes una cuenta de AWS activa.
* Tienes permisos para crear un nuevo bucket de S3.
* Tienes permisos para crear un rol de IAM con permisos de AssumeRole y de escritura en S3.
### Configurar el acceso a AWS
#### Configuración de la integración en Iru Endpoint
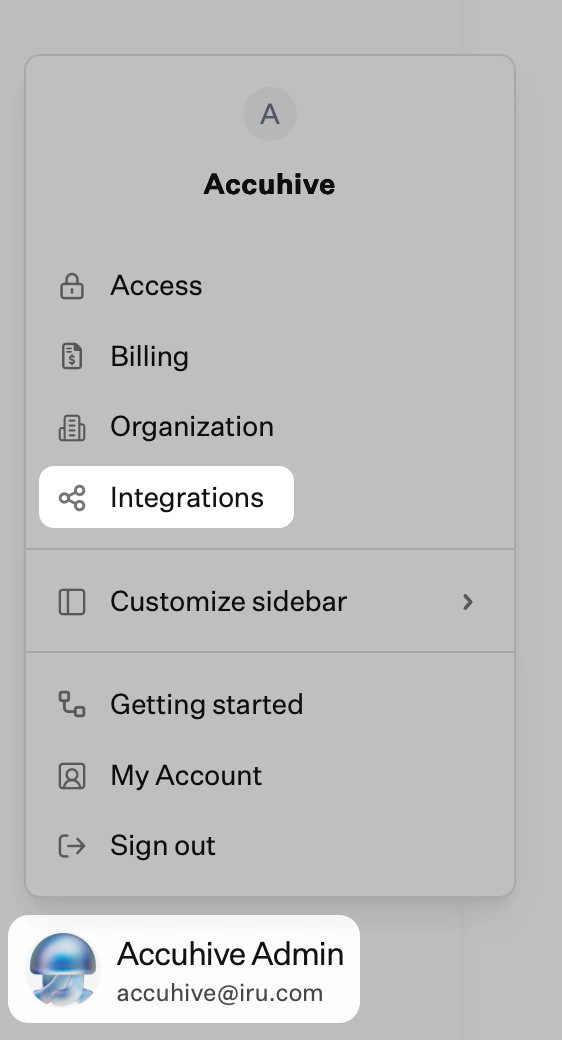
En la barra lateral, selecciona el [**Botón del menú de la cuenta**](/es/iru/platform-overview/account-menu) y, a continuación, selecciona **Integraciones**.
 Selecciona **Explorar todas las integraciones** en la esquina superior derecha de la página Integrations.
Selecciona el mosaico **Amazon S3 Activity Log Integration**.
Copia el valor de **IRU\_ENDPOINT\_IAM\_ROLE** y guárdalo en un lugar seguro.
Copia el valor de **IRU\_ENDPOINT\_AWS\_ACCOUNT\_ID** y guárdalo en un lugar seguro.
Estos valores se usarán como parte de los permisos de tu rol de IAM en la siguiente sección.
#### Crear el bucket de S3
Debes crear un nuevo bucket de S3 para usar la integración de registros de actividad con Amazon S3.
Inicia sesión en AWS.
Ve a Amazon S3 > Buckets.
Selecciona **Create bucket**.
Elige el tipo de bucket **General purpose**.
Introduce un **Bucket name** fácil de recordar.
* Se hará referencia a este nombre en las directivas.
En **Block Public Access settings for this bucket**, asegúrate de que esté seleccionada la opción **Block all public access**.
En **Bucket Versioning**, mantén seleccionada la opción **Disable**.
En **Encryption type**, selecciona **Server side encryption with Amazon S3 managed Keys (SSE-S3)**.
En **Bucket Key**, selecciona **Enabled**.
Actualmente, Iru Endpoint solo admite las opciones de cifrado predeterminadas definidas anteriormente.
Selecciona **Create bucket**.
Selecciona el bucket que acabas de crear.
Selecciona la pestaña **Permisos**.
En **Bucket policy**, selecciona **Editar**.
Añade la siguiente directiva del bucket a los permisos del rol. Selecciona **Guardar cambios**.
Sustituye todas las referencias a **BUCKET\_NAME** por el nombre del bucket que acabas de crear.
```
{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "AllowSSLRequestsOnly",
"Effect": "Deny",
"Principal": "*",
"Action": "s3:*",
"Resource": [
"arn:aws:s3:::BUCKET_NAME/*",
"arn:aws:s3:::BUCKET_NAME"
],
"Condition": {
"Bool": {
"aws:SecureTransport": "false"
}
}
}
]
}
```
En AWS, ve a **IAM > Roles**.
Selecciona **Create role**.
Selecciona **Custom trust policy**.
Añade la siguiente **Custom trust policy** para permitir que Iru Endpoint asuma este rol al escribir en tu bucket de S3.
* Sustituye el texto **IRU\_ENDPOINT\_AWS\_ACCOUNT\_ID** e **IRU\_ENDPOINT\_IAM\_ROLE** por los valores que anotaste al principio del artículo.
```
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Principal": {
"AWS": "arn:aws:iam::IRU_ENDPOINT_AWS_ACCOUNT_ID:role/IRU_ENDPOINT_IAM_ROLE"
},
"Action": "sts:AssumeRole"
}
]
}
```
Selecciona **Siguiente**.
En la pantalla **Add permissions**, selecciona Next sin seleccionar ninguna de las **Permissions policies** de la lista.
Añade un **Role name** y una **Descripción**.
Selecciona **Create role**.
Selecciona el **IAM Role** que acabas de crear.
Selecciona la pestaña **Permisos**.
Selecciona **Add permissions**.
Selecciona **Create inline policy**.
Selecciona la pestaña **JSON**.
Introduce lo siguiente para la directiva insertada:
Sustituye BUCKET\_NAME por el nombre del bucket que creaste y en el que Iru Endpoint colocará los archivos de registro de actividad.
```
{
"Version": "2012-10-17",
"Statement": [
{
"Action": "s3:ListBucket",
"Effect": "Allow",
"Resource": "arn:aws:s3:::BUCKET_NAME"
},
{
"Action": "s3:*",
"Effect": "Allow",
"Resource": "arn:aws:s3:::BUCKET_NAME/*"
}
]
}
```
Selecciona **Siguiente**.
Introduce un **Policy name**.
Selecciona **Create policy**.
### Configurar la integración en Iru Endpoint
Una vez configurado lo anterior en tu cuenta de AWS, puedes continuar con la configuración de la integración en tu cuenta de Iru Endpoint.
En la barra lateral, selecciona el [**Botón del menú de la cuenta**](/es/iru/platform-overview/account-menu) y, a continuación, selecciona **Integraciones**.
Selecciona **Explorar todas las integraciones** en la esquina superior derecha de la página Integrations.
Selecciona el mosaico **Amazon S3 Activity Log Integration**.
Selecciona **Siguiente**.
Introduce el **AWS Account ID**.
Introduce el **S3 Bucket Name** del bucket que se creó anteriormente en esta guía.
Opcionalmente, introduce una **Destination Path**.
Introduce el **IAM Role ARN** del rol de IAM que se creó anteriormente en esta guía.
Introduce la **AWS Region**.
Selecciona **Connect to S3**.
Iru Endpoint intentará cargar y eliminar un archivo de prueba en el bucket de S3 proporcionado. Si Iru Endpoint no puede integrarse correctamente con tu bucket de S3, no podrás guardar y deberás seguir los mensajes de error que aparecen en la interfaz para corregir la conexión.
Comprueba tu bucket de S3 para confirmar que Iru Endpoint está enviando datos de registros de actividad. Esto tardará un máximo de dos horas, siempre que se hayan generado eventos de actividad del tenant en tu cuenta.
## Consideraciones
Los eventos del registro de actividad se actualizan cada hora, y la primera recopilación incluye solo la actividad de la hora anterior. Los eventos exportados coinciden con el ámbito de [Unified Activity](/es/iru/platform-overview/unified-activity) (todos los tipos de actividad admitidos de Tenant, Endpoint, Detections, Vulnerabilidades y Compliance).
El rol de IAM debe tener los permisos necesarios para permitir que Iru Endpoint asuma ese rol y escriba en el bucket de S3.
Es posible que debas ajustar la directiva del bucket de S3 para permitir que Iru Endpoint escriba objetos en el bucket.
Asegúrate de que el bucket de S3 tenga habilitado el cifrado adecuado y de que el acceso público esté bloqueado para cumplir los requisitos de seguridad.
Considera implementar directivas de ciclo de vida de S3 para gestionar la retención de los datos de registro y los costes de almacenamiento.
Configura alarmas de CloudWatch para supervisar el acceso al bucket de S3 y la entrega de los registros de actividad.
### Artículos relacionados
Explora, busca y filtra los mismos eventos de actividad del tenant en la app web de Iru antes o después de exportarlos a S3.
Cronología de actividad actual de Endpoint, disponible junto a Unified Activity mientras esta se encuentra en versión preliminar.