> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Acciones de operaciones de seguridad en Endpoint Detection
> Gestiona el estado de las detecciones de amenazas, aplica etiquetas y realiza acciones de respuesta en Iru EDR.
Esta guía se aplica a computadoras Mac y computadoras Windows
### Acerca de las acciones de operaciones de seguridad
Las acciones de operaciones de seguridad (SecOps) son los controles disponibles en un flujo de trabajo de seguridad de endpoints o de EDR que permiten a los administradores revisar las detecciones y tomar medidas de seguimiento, como actualizar el estado, investigar los detalles, aislar dispositivos comprometidos o realizar otras tareas de respuesta en la Iru Endpoint Web App. En Iru Endpoint Detection & Response, estas acciones se muestran en la página Detections e incluyen la actualización del estado (Status) de la detección para hacer un seguimiento del progreso a lo largo de la revisión y la corrección.
### Cómo funciona
Las acciones de operaciones de seguridad proporcionan un enfoque estructurado para la gestión de amenazas mediante sistemas de seguimiento de estados y etiquetado. La acción **Estado** de la página Detections en Endpoint Detection te permite hacer un seguimiento de los eventos de detección y actualizarlos a medida que los gestionas. Como administrador, puedes marcar manualmente las detecciones como **Abrir** o **Cerrado**, mientras que Iru Endpoint asigna automáticamente otros estados en función del momento, como cuándo se produjo la detección por primera vez o cuánto tiempo hace que se resolvió. Esto crea un flujo de trabajo coherente que te ayuda a ver qué es nuevo, qué requiere atención y qué se ha gestionado, lo que facilita la clasificación de las amenazas y el seguimiento del progreso en toda tu flota.
La columna **Estado** está disponible en la tabla de detecciones para las detecciones de archivos en todas las plataformas. En las computadoras Mac, también está disponible para las detecciones de comportamiento.
### Comprender los tipos de estado de las detecciones
Los eventos de detección pueden tener uno de cuatro estados:
* **New**: se produjo en las últimas 24 horas
* **Abrir**: todavía no se ha marcado como cerrado
* **Cerrado**: se resolvió marcándolo manualmente como Closed
* **Archived**: lleva cerrado más de 30 días
**Gestión automática**: Iru Endpoint establece automáticamente los estados **New** y **Archived**. Puedes cambiar manualmente una detección entre **Abrir** y **Cerrado**.
### Filtrar los eventos de detección por estado
Puedes filtrar los eventos de detección por estado en la página **Detecciones**:
* **Filtro de eventos**: de forma predeterminada, muestra los eventos **New**, **Abrir** y **Cerrado**. Los eventos **Archived** permanecen ocultos a menos que se seleccionen.
* **Filtro de dispositivos**: situado en el panel lateral, permite filtrar los dispositivos por detecciones **Abrir** o **Cerrado**.
### Cambiar el estado de una detección
Actualizar los estados con regularidad ayuda a mantener precisas las listas de detecciones y mejora el filtrado de las amenazas activas.
Selecciona las detecciones mediante la casilla de verificación.
Selecciona **Change Status** en la barra de acciones.
Elige el nuevo estado en el menú desplegable.
Selecciona **Change** para aplicarlo.
Puedes actualizar las detecciones de forma individual o masiva.
### Acciones de respuesta específicas de cada plataforma
### Aislamiento de dispositivos
El aislamiento de dispositivos es una capacidad fundamental de las operaciones de seguridad que permite a los administradores poner en cuarentena inmediatamente un dispositivo con respecto a la red cuando se sospecha que está comprometido o bajo una amenaza activa. El panel lateral de detecciones proporciona acceso al [aislamiento de dispositivos](/es/endpoint/endpoint-detection-response-edr/device-isolation) para las computadoras Mac.
El aislamiento de dispositivos ofrece dos niveles de aislamiento:
* **Aislamiento parcial**: desconecta el dispositivo de la red y mantiene la conectividad del agente MDM para las acciones de corrección remotas
* **Aislamiento completo**: corta por completo toda la comunicación de red; la única acción remota disponible es liberar el dispositivo del aislamiento
El aislamiento de dispositivos puede realizarse en dispositivos individuales o de forma masiva en todos los dispositivos afectados por una detección de amenaza específica. Las acciones de aislamiento y liberación se registran en [Unified Activity](/es/iru/platform-overview/unified-activity). Para obtener instrucciones detalladas sobre cómo aislar y liberar dispositivos, consulta el artículo [Aislamiento de dispositivos](/es/endpoint/endpoint-detection-response-edr/device-isolation).
Las actualizaciones de estado y la gestión de etiquetas descritas anteriormente se aplican a las detecciones de archivos en Windows. Usa **Change Status** y **Assign tags** para hacer un seguimiento de las detecciones de malware y PUP y organizarlas en las computadoras Windows inscritas.
### Acerca de las etiquetas de organización de detecciones
Las etiquetas proporcionan una forma flexible de organizar, filtrar y gestionar las amenazas en función de las necesidades operativas específicas de tu equipo. Estas etiquetas definidas por el administrador te permiten clasificar las detecciones con etiquetas personalizadas que se ajustan a tu flujo de trabajo.
La página Detections incluye una columna Tags que te permite ver qué etiquetas están asociadas a cada amenaza. Si una amenaza tiene varias etiquetas, puedes pasar el cursor sobre la columna para ver la lista completa.
### Gestionar etiquetas
#### Crear etiquetas
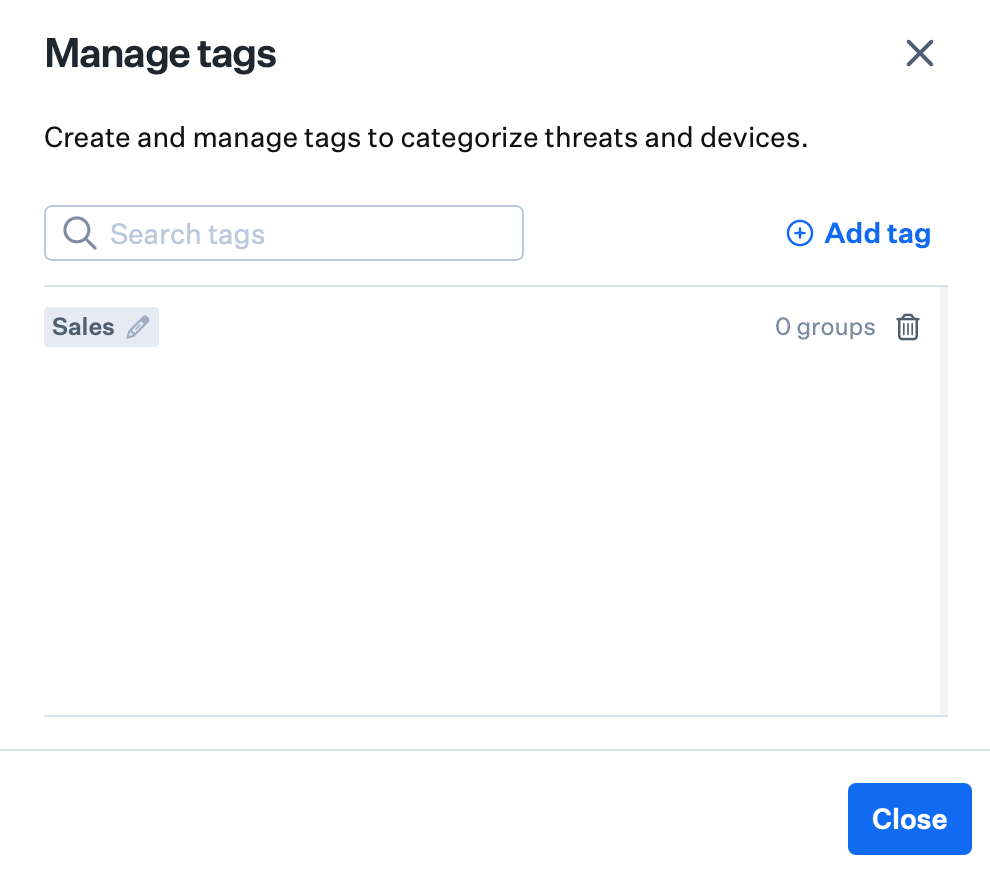
Tienes control total sobre tus etiquetas. Para crear, modificar o eliminar etiquetas, selecciona el botón **Manage Tags**. Esto te permite personalizar y mantener un sistema de etiquetado que se ajuste a las necesidades operativas de tu equipo.
Selecciona el icono **Manage Tags** en la esquina superior derecha de la página Detections.
Selecciona **Add Tag**.
Introduce el **texto de la etiqueta** que desees. Selecciona la **marca de verificación** para guardarla y repite el proceso para cada etiqueta que quieras añadir.
**Cierra** el cuadro modal.
 #### Actualizar etiquetas
Selecciona el icono **Manage Tags** en la esquina superior derecha de la página Detections.
Selecciona el **icono de lápiz** junto a la etiqueta que deseas editar.
Actualiza el **texto de la etiqueta** y, a continuación, selecciona la **marca de verificación**.
**Cierra** el cuadro modal.
#### Eliminar etiquetas
Selecciona el icono **Manage Tags** en la esquina superior derecha de la página Detections.
Selecciona el icono **Trash** a la derecha de la amenaza.
**Cierra** el cuadro modal.
#### Asignar etiquetas a las detecciones
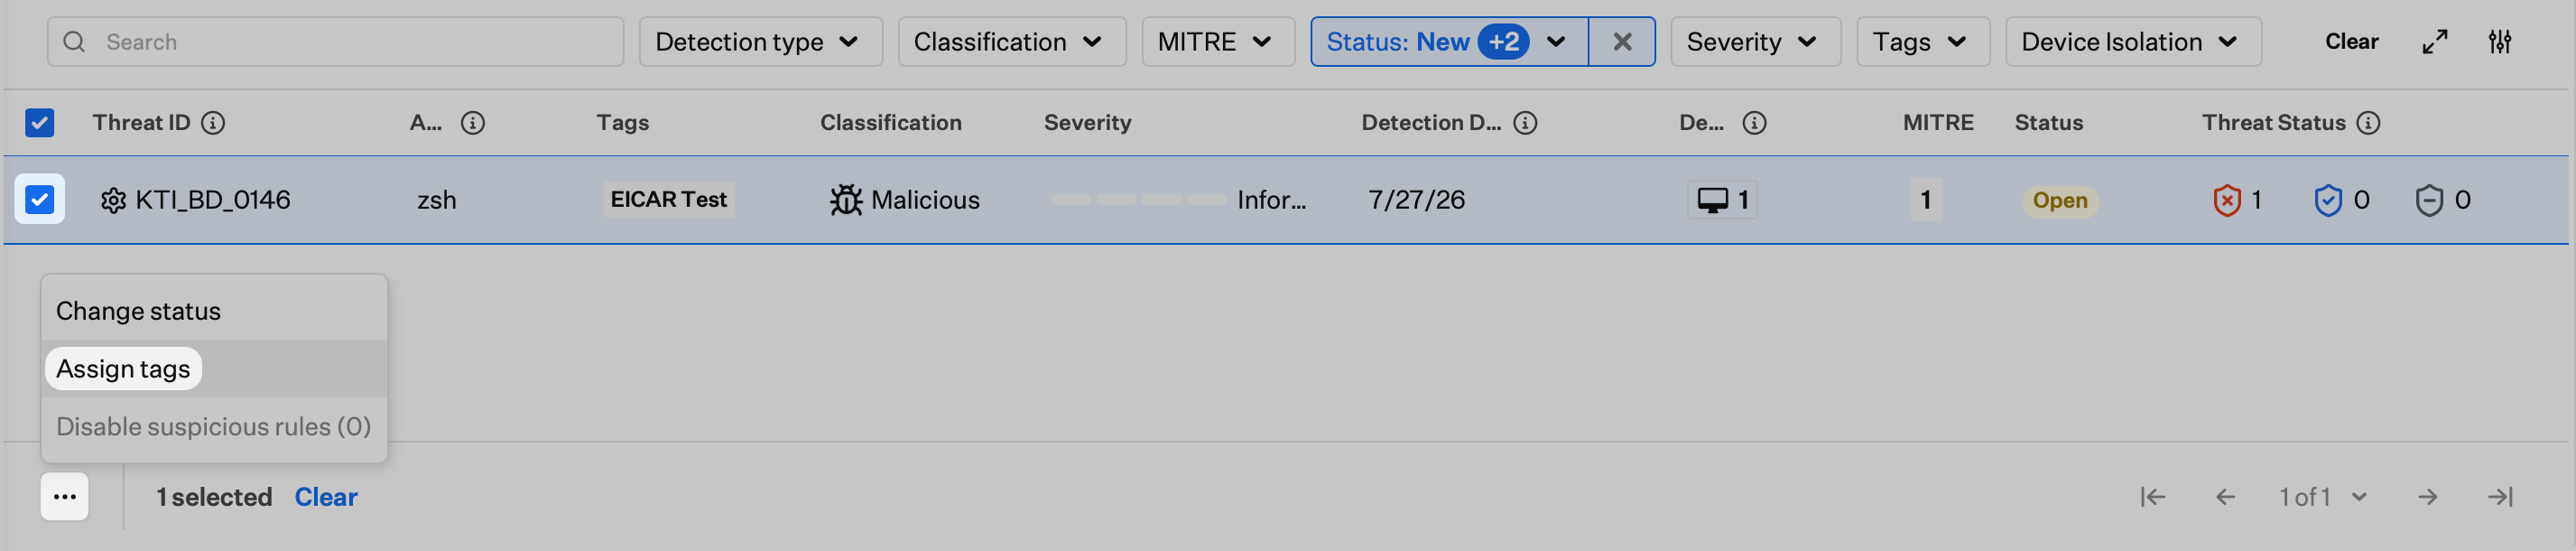
Selecciona una o más **detecciones** de la lista.
Selecciona los **puntos suspensivos** en la esquina inferior izquierda.
Selecciona **Assign tags** y elige tus etiquetas en la lista.
 ### Filtrar las detecciones por etiquetas
Puedes filtrar la tabla de detecciones seleccionando una o más etiquetas en el filtro superior. Esto te ayuda a centrarte en tipos específicos de amenazas o tareas.
### Consideraciones
* **Gestión de estados**: actualiza periódicamente los estados de las detecciones para mantener un seguimiento preciso de las amenazas y mejorar la eficacia del filtrado
* **Estrategia de etiquetado**: desarrolla una estrategia de etiquetado coherente que se ajuste a los flujos de trabajo operativos de tu equipo y a las necesidades de clasificación de amenazas
* **Operaciones masivas**: usa los cambios de estado y las asignaciones de etiquetas masivos para gestionar de forma eficiente varias detecciones a la vez
* **Combinaciones de filtros**: combina los filtros de estado y de etiquetas para crear vistas centradas en tipos de amenazas o prioridades operativas específicos
* **Colaboración del equipo**: establece pautas claras para las actualizaciones de estado y el uso de etiquetas para garantizar una gestión coherente de las amenazas en todo tu equipo de seguridad
* **Estados automáticos**: ten en cuenta que Iru Endpoint gestiona automáticamente los estados **New** y **Archived** en función del momento, mientras que **Abrir** y **Cerrado** requieren intervención manual
* **Priorización de amenazas**: usa combinaciones de estados y etiquetas para priorizar las amenazas que requieren atención inmediata frente a las que pueden abordarse más tarde