> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Probar las detecciones de comportamiento de EDR
> Prueba y valida las reglas de detección de comportamiento en Iru EDR. Ejecuta escenarios de ejemplo para confirmar que las alertas de detección de endpoints se activan correctamente en los dispositivos.
Esta guía se aplica a computadoras Mac
### Acerca de las pruebas de detección de comportamiento
Las pruebas de detección de comportamiento validan que Iru Endpoint EDR puede identificar y responder a actividades sospechosas o maliciosas en tiempo real. Este enfoque de pruebas simula comportamientos de ataque reales para garantizar que tu sistema EDR esté configurado correctamente y funcione según lo esperado.
### Cómo funciona
Las pruebas de detección de comportamiento usan técnicas de simulación controladas para activar respuestas de EDR sin suponer riesgos de seguridad reales. El proceso de prueba consiste en ejecutar comandos o scripts específicos que imitan comportamientos maliciosos, lo que te permite verificar que tu sistema EDR identifica y responde correctamente a estas actividades en función de los modos de postura que hayas configurado.
### Requisitos previos
* **Configuración del Library Item EDR**: asegúrate de que el Library Item EDR tenga habilitadas las detecciones de comportamiento y se haya aplicado correctamente al dispositivo; para confirmarlo, comprueba que aparece un punto verde junto al Library Item EDR en la pestaña Status de un registro de dispositivo.
### Probar una sola detección con Terminal
Abre Terminal.
Ejecuta el siguiente comando para activar un evento de comportamiento:
```
cp 'X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*'
```
#### Resultados esperados en el modo Detect
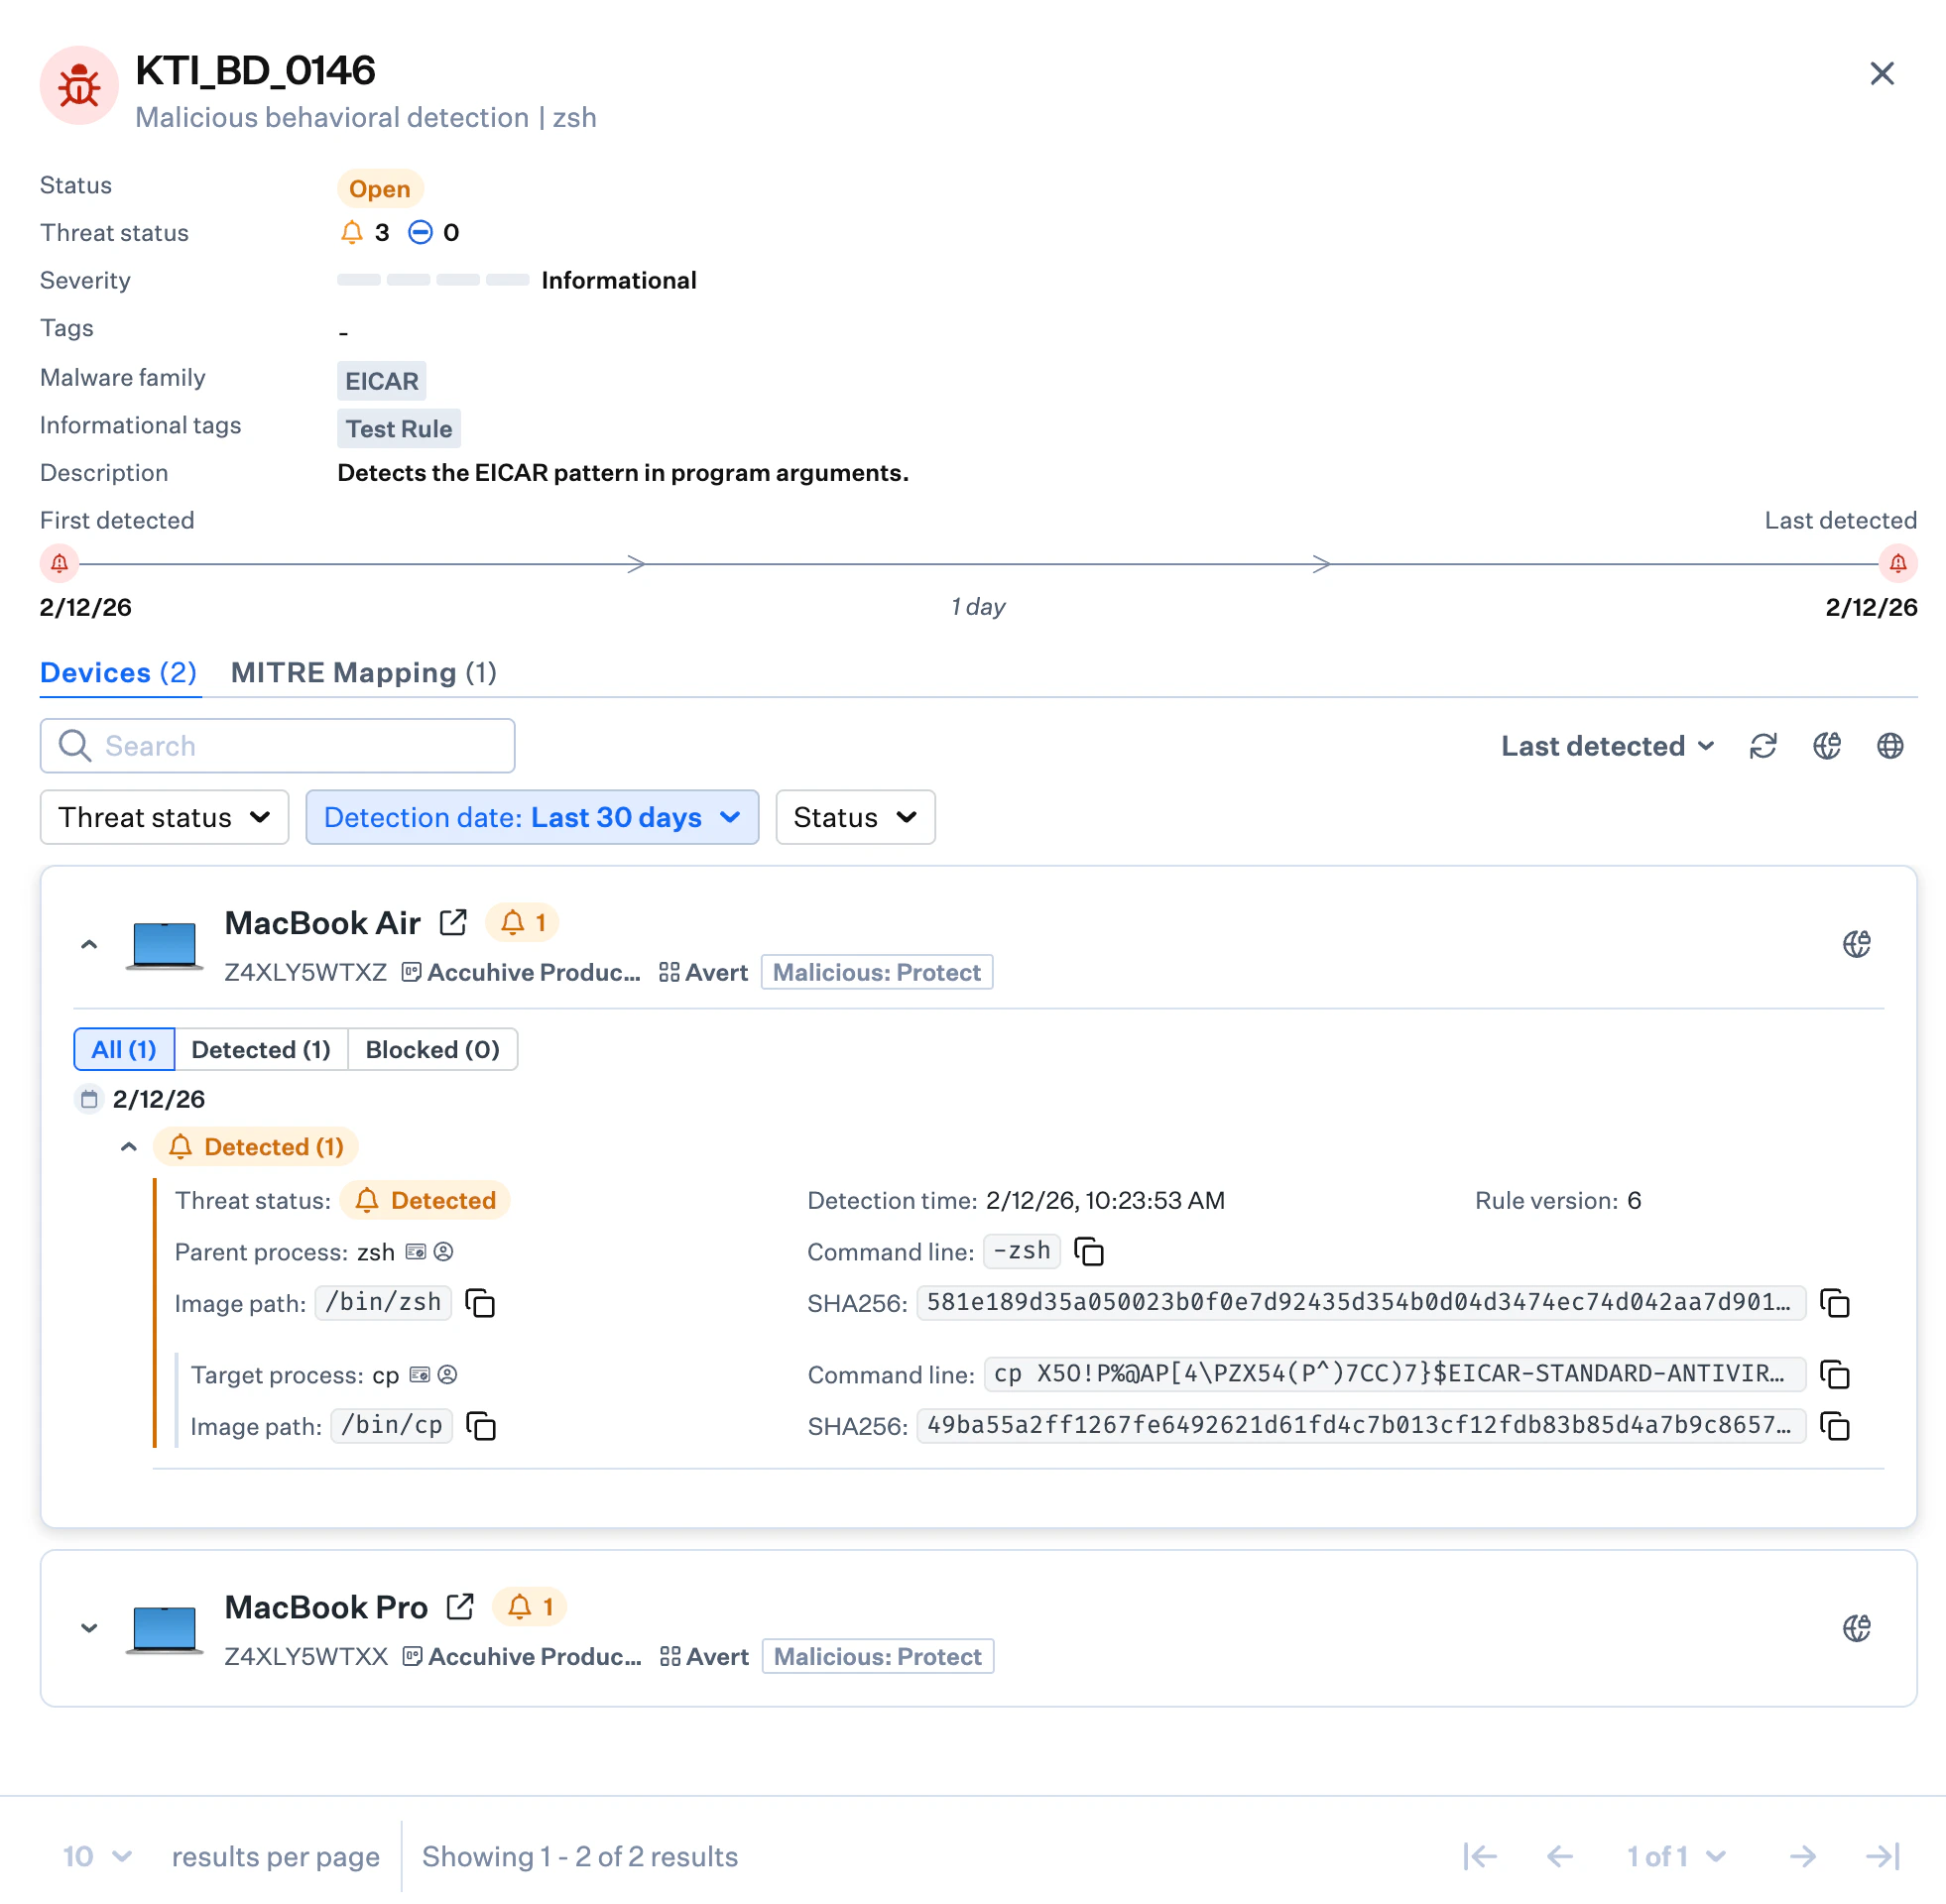
Cuando la postura de respuesta ante comportamientos maliciosos del Library Item EDR está establecida en el modo Detect:
* Iru Endpoint EDR identificará la prueba como actividad de comportamiento malicioso. Se informará con el estado Detected tanto en el módulo Detections (selecciona **Detecciones** en **Endpoint** en la navegación del lado izquierdo) como en la pestaña **Detecciones** de un registro de dispositivo.
 #### Resultados esperados en el modo Protect
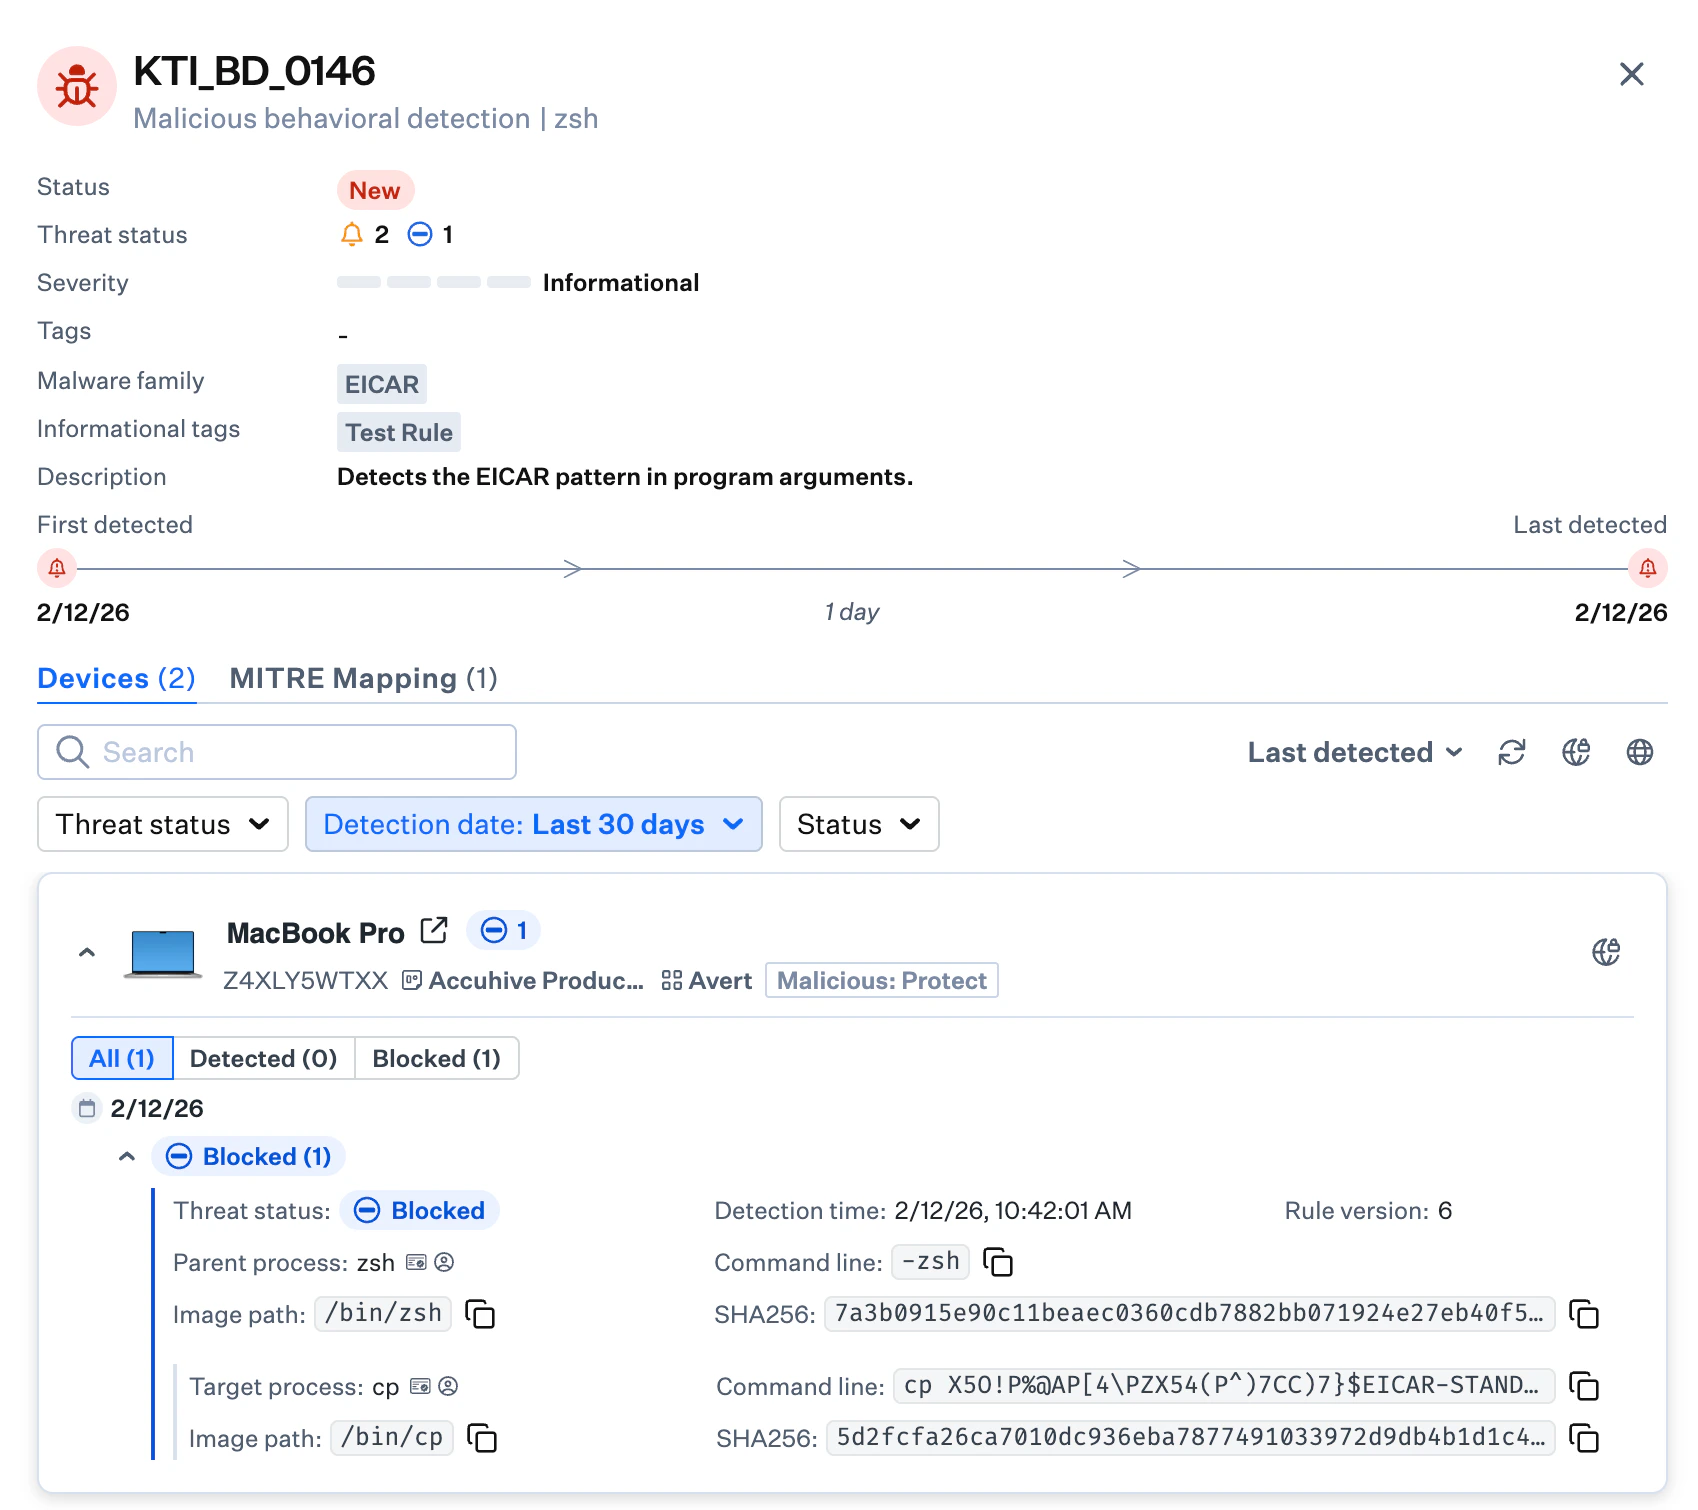
Cuando la postura de respuesta ante comportamientos maliciosos del Library Item EDR está establecida en el modo Protect:
* Iru Endpoint EDR reconocerá la prueba como actividad maliciosa y la bloqueará. Esto se reflejará con el estado Blocked tanto en el módulo Detections (selecciona **Detecciones** en **Endpoint** en la navegación del lado izquierdo) como en la pestaña **Detecciones** de un registro de dispositivo.
 ### Probar varias detecciones con el script de simulación de ataques
#### Requisitos previos
Se requieren las [Xcode Developer Tools](https://developer.apple.com/xcode/resources/) de Apple para ejecutar este script. Cuando ejecutes el script, te pedirá que instales las Xcode Developer Tools si no están instaladas.
#### Descargar y ejecutar el script
El siguiente método requiere descargar y ejecutar nuestro [script EDR Test](https://raw.githubusercontent.com/kandji-inc/security-toolkit/main/attack-simulation/edr_test.zsh) desde GitHub. El script simulará comportamientos sospechosos en el dispositivo, y las detecciones resultantes se aproximarán a un escenario de ataque.
Aunque ejecutar el script no supone ningún peligro, la postura de respuesta ante comportamientos maliciosos y la postura de respuesta ante PUP del Library Item EDR deben establecerse en Protect. Así se bloquearán los comportamientos simulados por este script y se garantiza una experiencia óptima.
Abre Terminal.
Puedes ejecutar el siguiente comando para descargar el script o [descargarlo](https://raw.githubusercontent.com/kandji-inc/security-toolkit/main/attack-simulation/edr_test.zsh) desde nuestro repositorio de GitHub:
```bash theme={null}
curl -O https://raw.githubusercontent.com/kandji-inc/security-toolkit/main/attack-simulation/edr_test.zsh
```
Ejecuta el siguiente comando para hacer que el script sea ejecutable:
```
chmod +x edr_test.zsh
```
Ejecuta el siguiente comando para ejecutar el script:
```
sudo ./edr_test.zsh
```
#### Resultados esperados en el modo Protect
Cuando la postura de respuesta ante comportamientos maliciosos del Library Item está establecida en el modo Protect:
* Iru Endpoint EDR reconocerá los comportamientos en ejecución como maliciosos o sospechosos y los marcará o los bloqueará
* Esto se reflejará como siete detecciones de comportamiento. Puedes encontrarlas en la página **Detecciones** (navegación del lado izquierdo) y en la pestaña **Detecciones** de un registro de dispositivo cuando **Tipo de detección** está establecido en **Behavioral detections**
* Se mostrará una detección de archivo en la página **Detecciones** (navegación del lado izquierdo) y en la pestaña **Detecciones** de un registro de dispositivo cuando **Tipo de detección** está establecido en **File detections**
### Consideraciones
* **Entorno de pruebas seguro**: ambos métodos de prueba usan técnicas controladas y no maliciosas que simulan comportamientos de ataque sin suponer riesgos de seguridad reales
* **Validación de los modos de postura**: prueba los modos Detect y Protect para garantizar la configuración correcta de la detección de comportamiento y de las capacidades de respuesta
* **Respuesta en tiempo real**: las detecciones de comportamiento deberían activarse inmediatamente cuando se detectan actividades sospechosas, lo que demuestra las capacidades de protección en tiempo real
* **Ambos métodos de prueba**: usa tanto la detección individual como la simulación de ataques para validar la detección de comportamiento
* **Seguridad del script**: el script de simulación de ataques está diseñado para ser seguro y no causará daños reales a tu sistema, pero asegúrate siempre de realizar las pruebas en un entorno controlado
* **Verificación de las detecciones**: verifica siempre que las detecciones de comportamiento aparezcan tanto en el módulo Detections principal como en los registros de los dispositivos individuales para confirmar que la detección y la notificación son correctas
* **Pruebas periódicas**: incorpora las pruebas de detección de comportamiento a tus procedimientos habituales de validación de seguridad para garantizar el funcionamiento continuo de EDR
* **Formación del equipo**: usa las pruebas de detección de comportamiento como herramienta de formación para ayudar a los equipos de seguridad a comprender los flujos de trabajo de detección y respuesta a amenazas
* **Impacto en el rendimiento**: supervisa el rendimiento del sistema durante las pruebas para asegurarte de que EDR no afecta significativamente al rendimiento de los dispositivos durante el funcionamiento normal
* **Documentación**: mantén registros de los resultados de tus pruebas de detección de comportamiento como parte de tu documentación de cumplimiento y auditoría de seguridad