> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Configurar el Library Item EDR
> Configura el Library Item EDR en Iru Endpoint. Establece los modos de postura, las alertas para usuarios, las detecciones de comportamiento y las listas personalizadas de permitidos y bloqueados.
Esta guía se aplica a computadoras Mac y computadoras Windows
Se requiere el complemento [Endpoint Detection and Response](/es/endpoint/endpoint-detection-response-edr/endpoint-detection-and-response-edr-overview) para usar este Library Item.
### Acerca de la configuración del Library Item EDR
El Library Item EDR es el componente principal de Iru Endpoint EDR. Configura los ajustes de detección, los modos de postura, las notificaciones para los usuarios finales y las listas personalizadas de permitidos y bloqueados para cumplir los requisitos de seguridad de tu organización.
### Añadir un Library Item EDR
Para añadir este Library Item a tu Library de Iru Endpoint, sigue los pasos de [Resumen de la Library](/es/endpoint/library/library-items-profiles/library-overview).
Abre la Iru Endpoint Web App y ve a tu **Library**. Añade un nuevo Library Item **EDR** y asígnale un **Nombre**.
Asigna el Library Item a los [Blueprints](/es/endpoint/blueprints/assignment-maps/creating-a-blueprint) que contienen los dispositivos que deseas proteger.
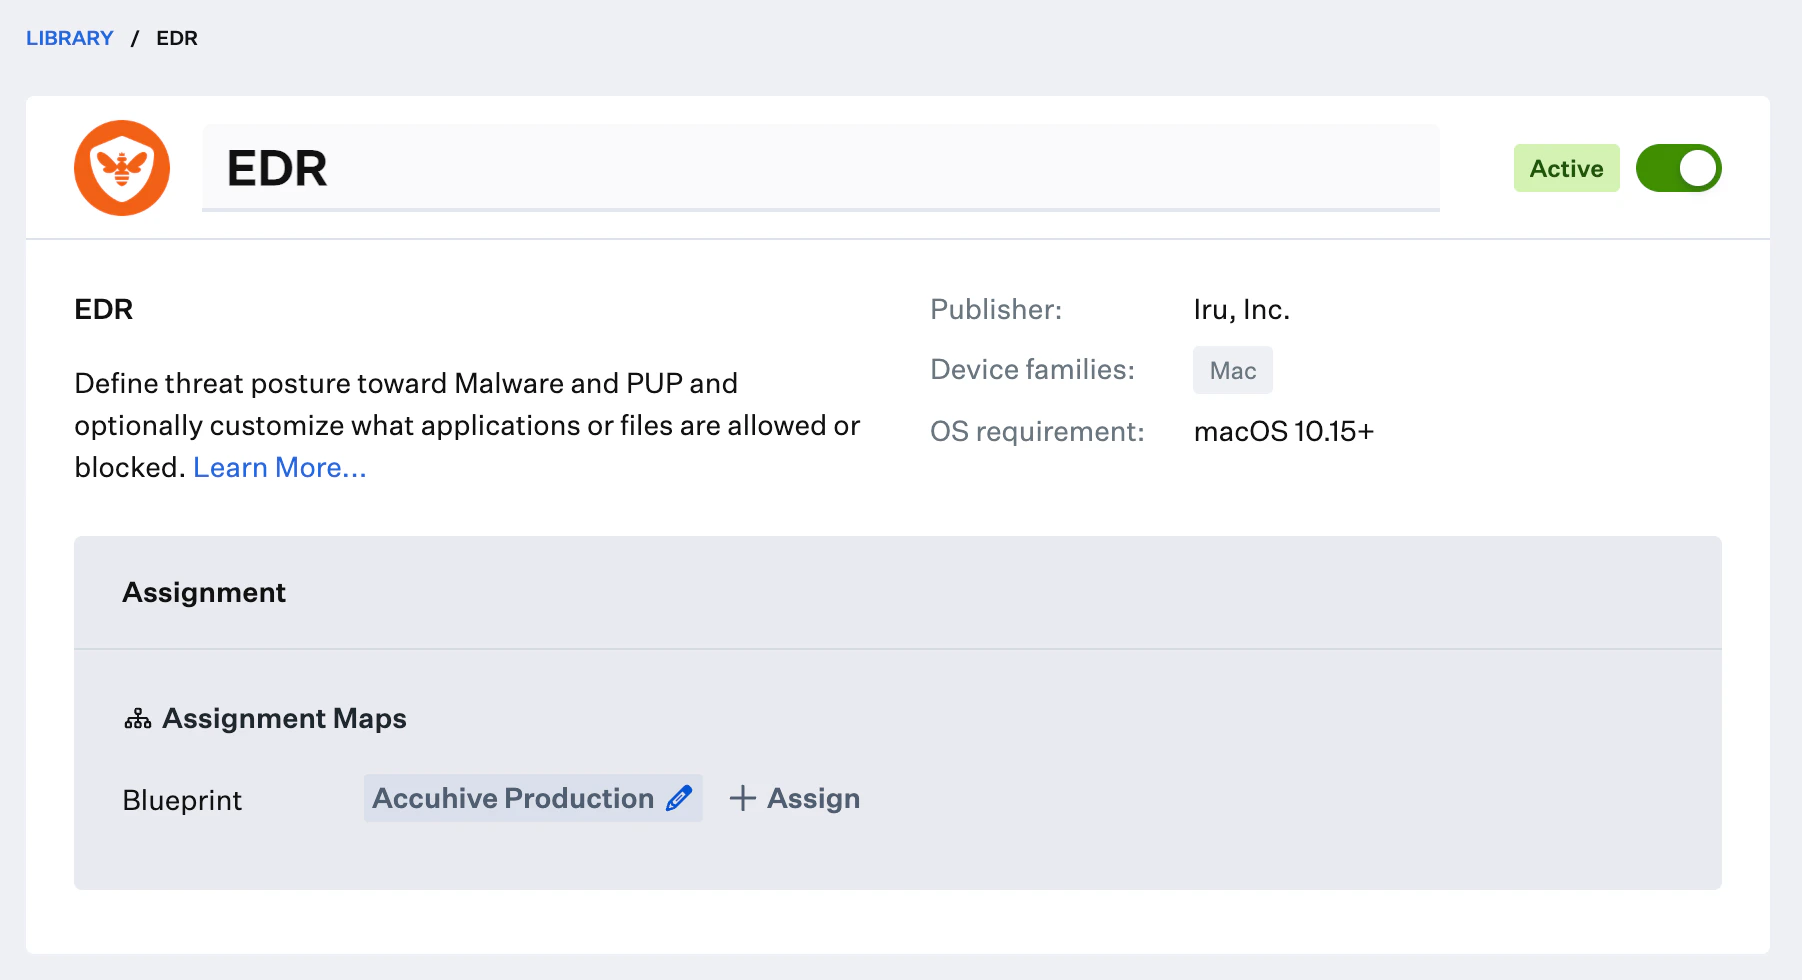 La configuración varía según la plataforma. Selecciona **macOS** o **Windows** a continuación.
### Configurar los ajustes de detección de archivos
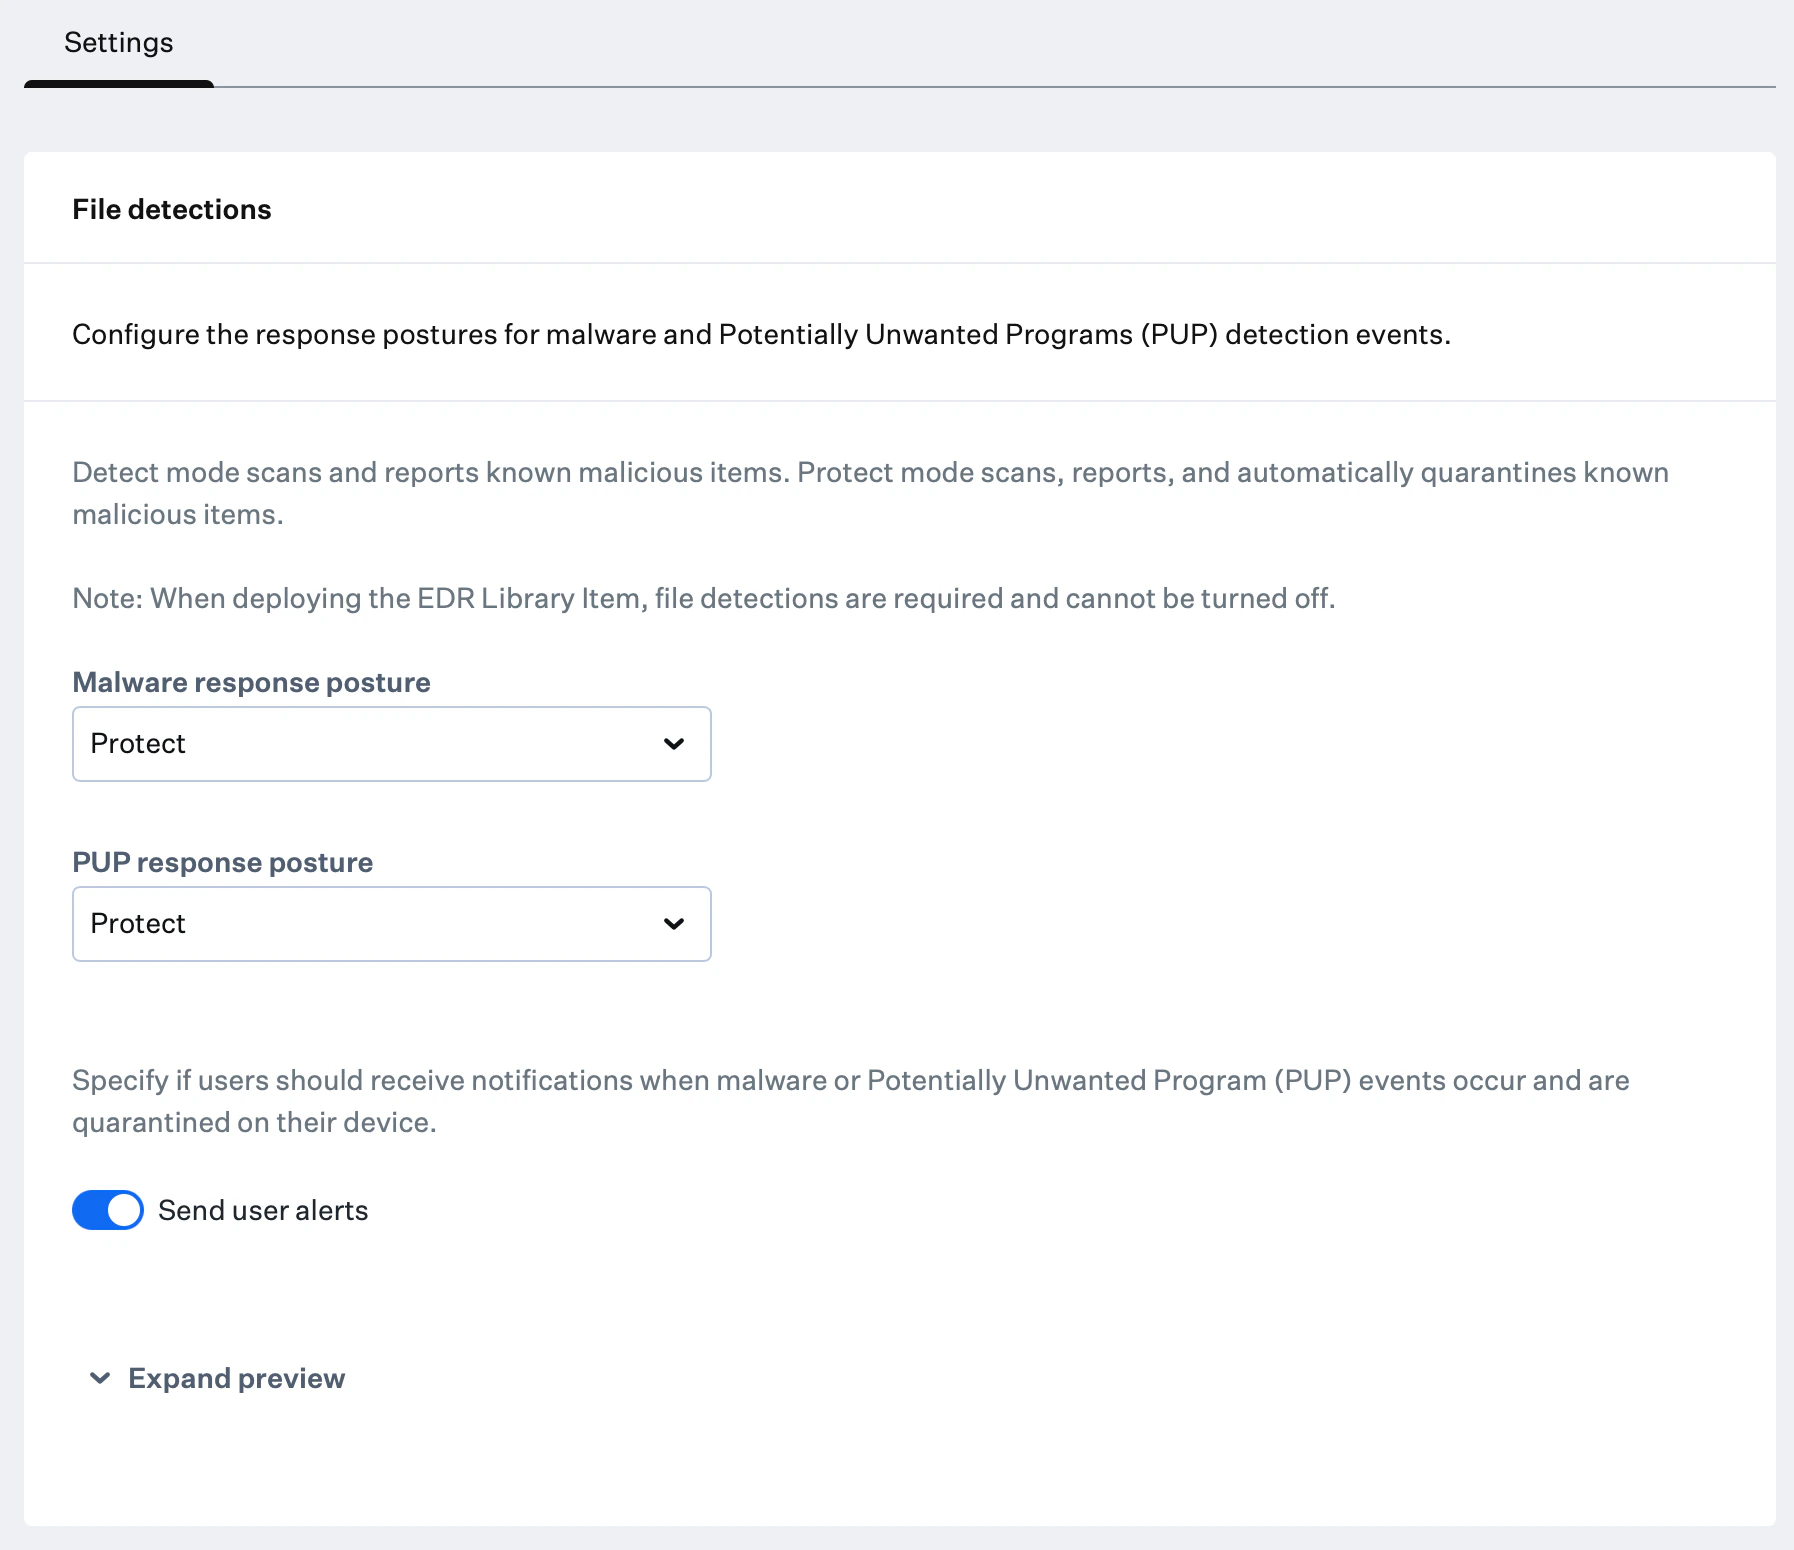
Configura las preferencias de modo de postura individuales para Malware y PUPs. El modo **Detect** analiza e informa de los elementos maliciosos conocidos. El modo **Protect** analiza, informa y pone en cuarentena automáticamente los elementos maliciosos conocidos.
Selecciona **Detect** o **Protect** para **Malware Posture**.
Selecciona **Detect** o **Protect** para **PUP Posture**.
Si la postura de Malware o de PUP está establecida en **Protect**, aparece un interruptor **Send user alerts** para habilitar o deshabilitar las notificaciones para los usuarios finales.
Puedes seleccionar **Expand preview** para ver una muestra de las notificaciones para los usuarios.
 ### Configurar las detecciones de comportamiento
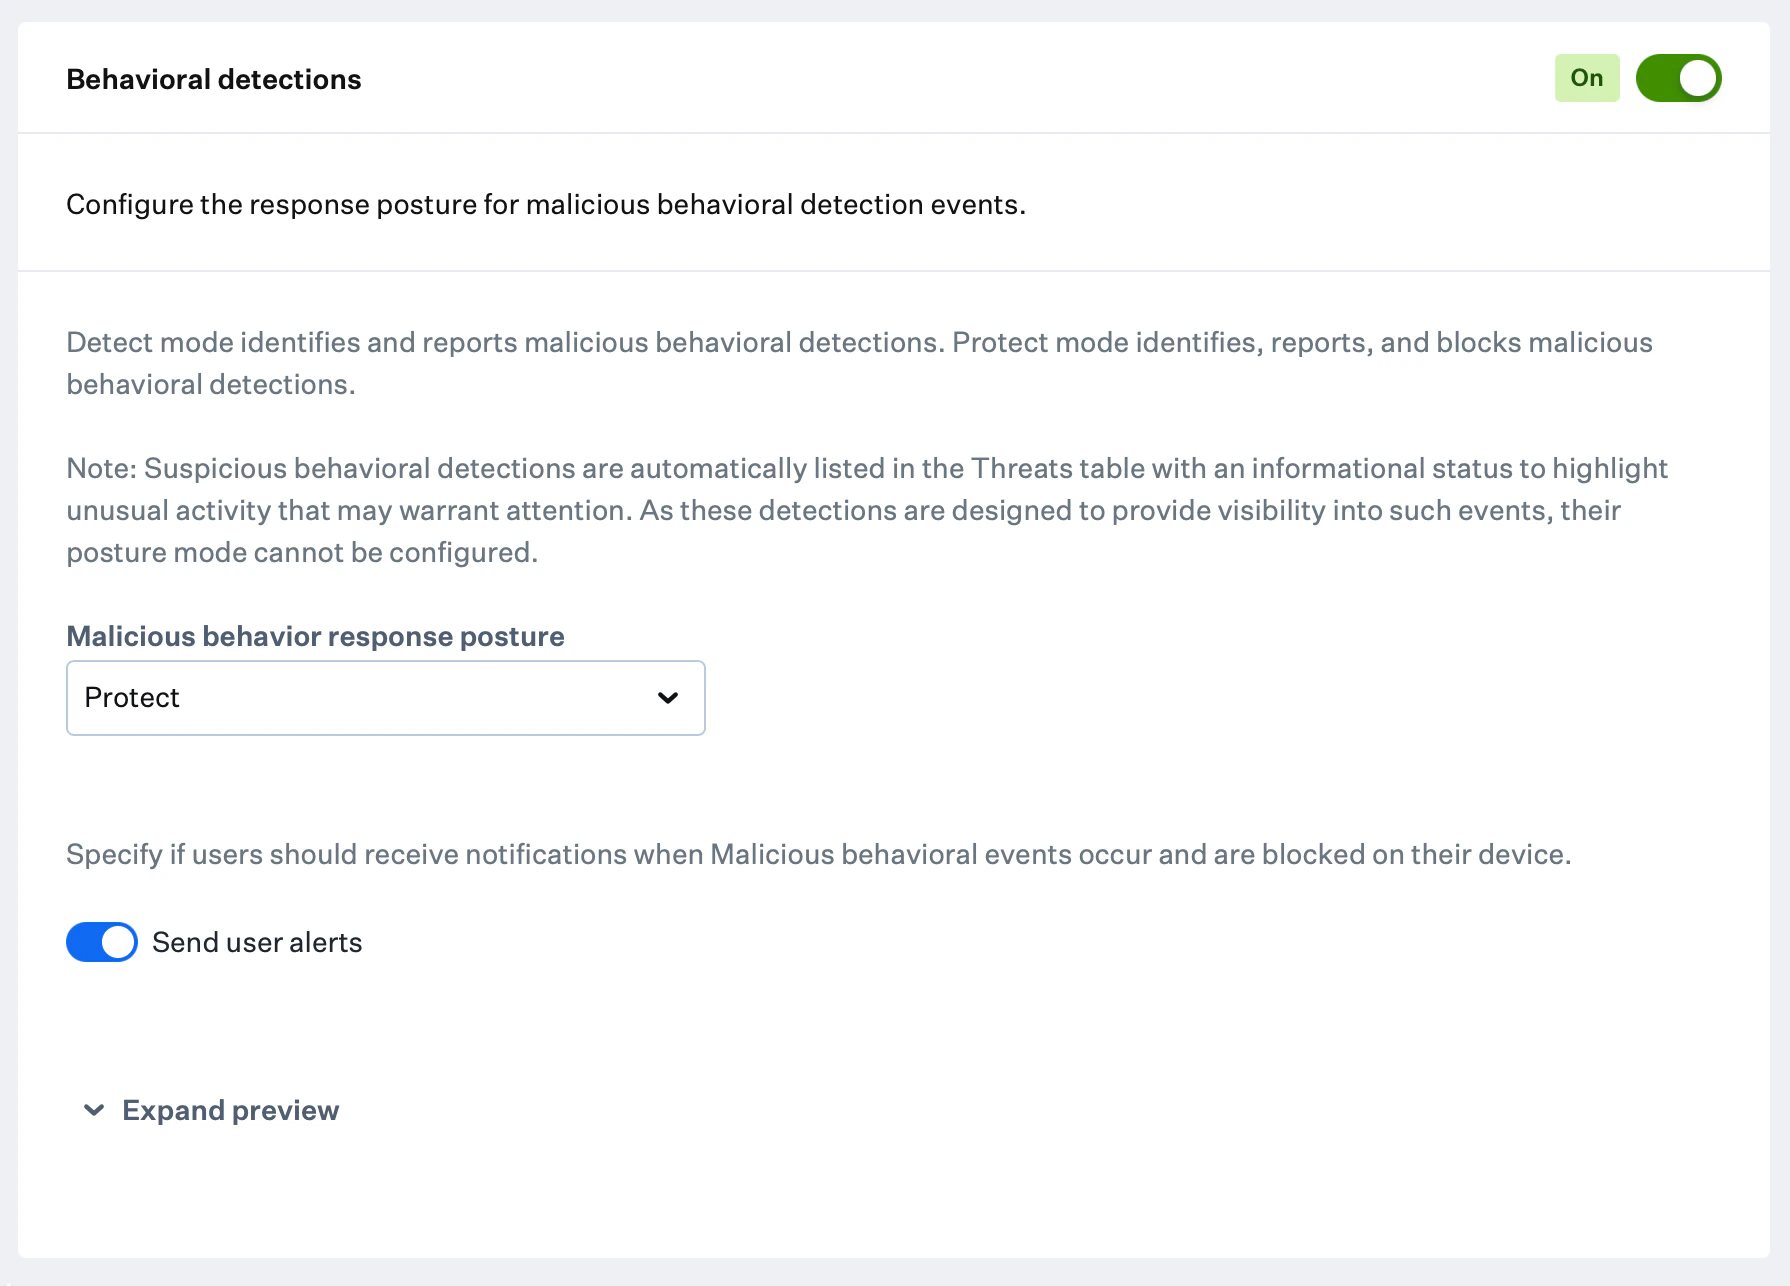
Las detecciones de comportamiento están activadas de forma predeterminada al crear un nuevo Library Item EDR, pero pueden desactivarse para adaptarse a ciertos flujos de trabajo.
Las detecciones de comportamiento sospechoso se muestran automáticamente en la tabla Detections con un estado informativo para destacar actividades inusuales que pueden merecer atención. Estas detecciones están diseñadas para proporcionar visibilidad y no es posible configurar su modo de postura.
Activa el interruptor para habilitar las detecciones de comportamiento.
En **Malicious behavior posture**, selecciona Detect o Protect.
* El modo **Detect** identifica e informa de las detecciones de comportamiento malicioso
* El modo **Protect** identifica, informa y bloquea las detecciones de comportamiento malicioso
Si Malicious behavior posture está establecido en Protect, aparece un interruptor **Send user alerts** para habilitar o deshabilitar las notificaciones para los usuarios.
Puedes seleccionar **Expand preview** para ver una muestra de las notificaciones para los usuarios.
 ### Eventos de seguridad en Self Service
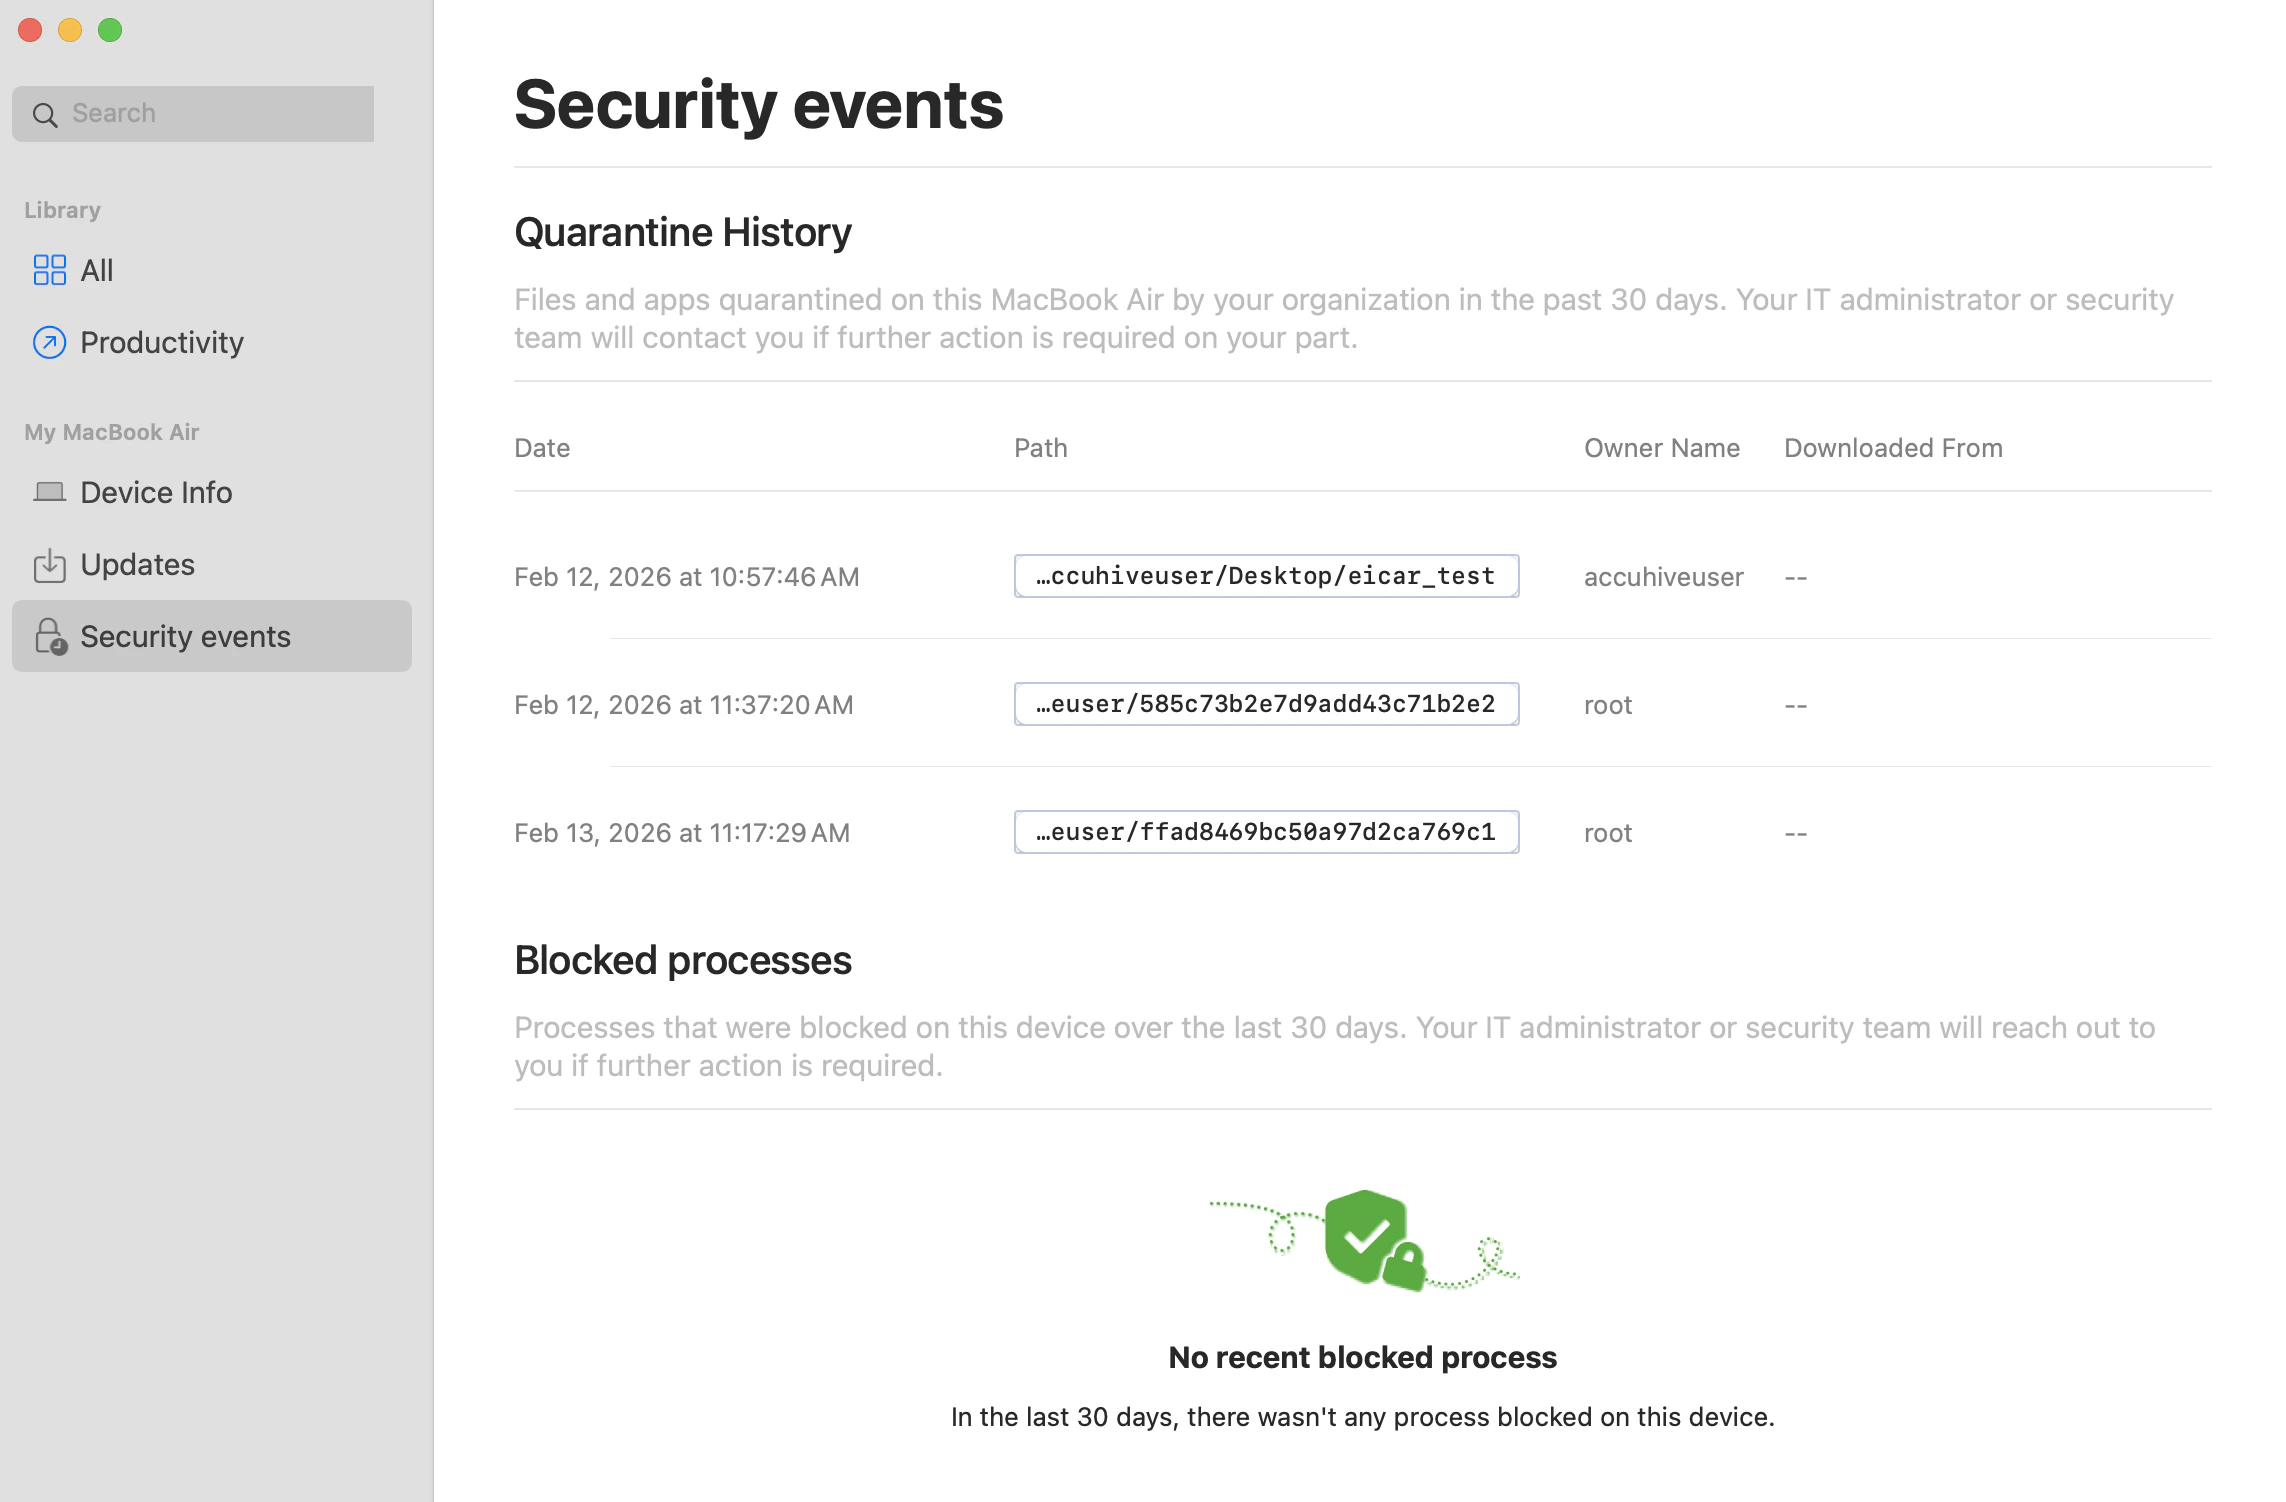
Los usuarios finales pueden ver una lista de los archivos en cuarentena y los procesos bloqueados en sus computadoras Mac abriendo **Self Service** y seleccionando **Security events** en el menú de navegación del lado izquierdo.
 ### Configurar las listas de permitidos y bloqueados
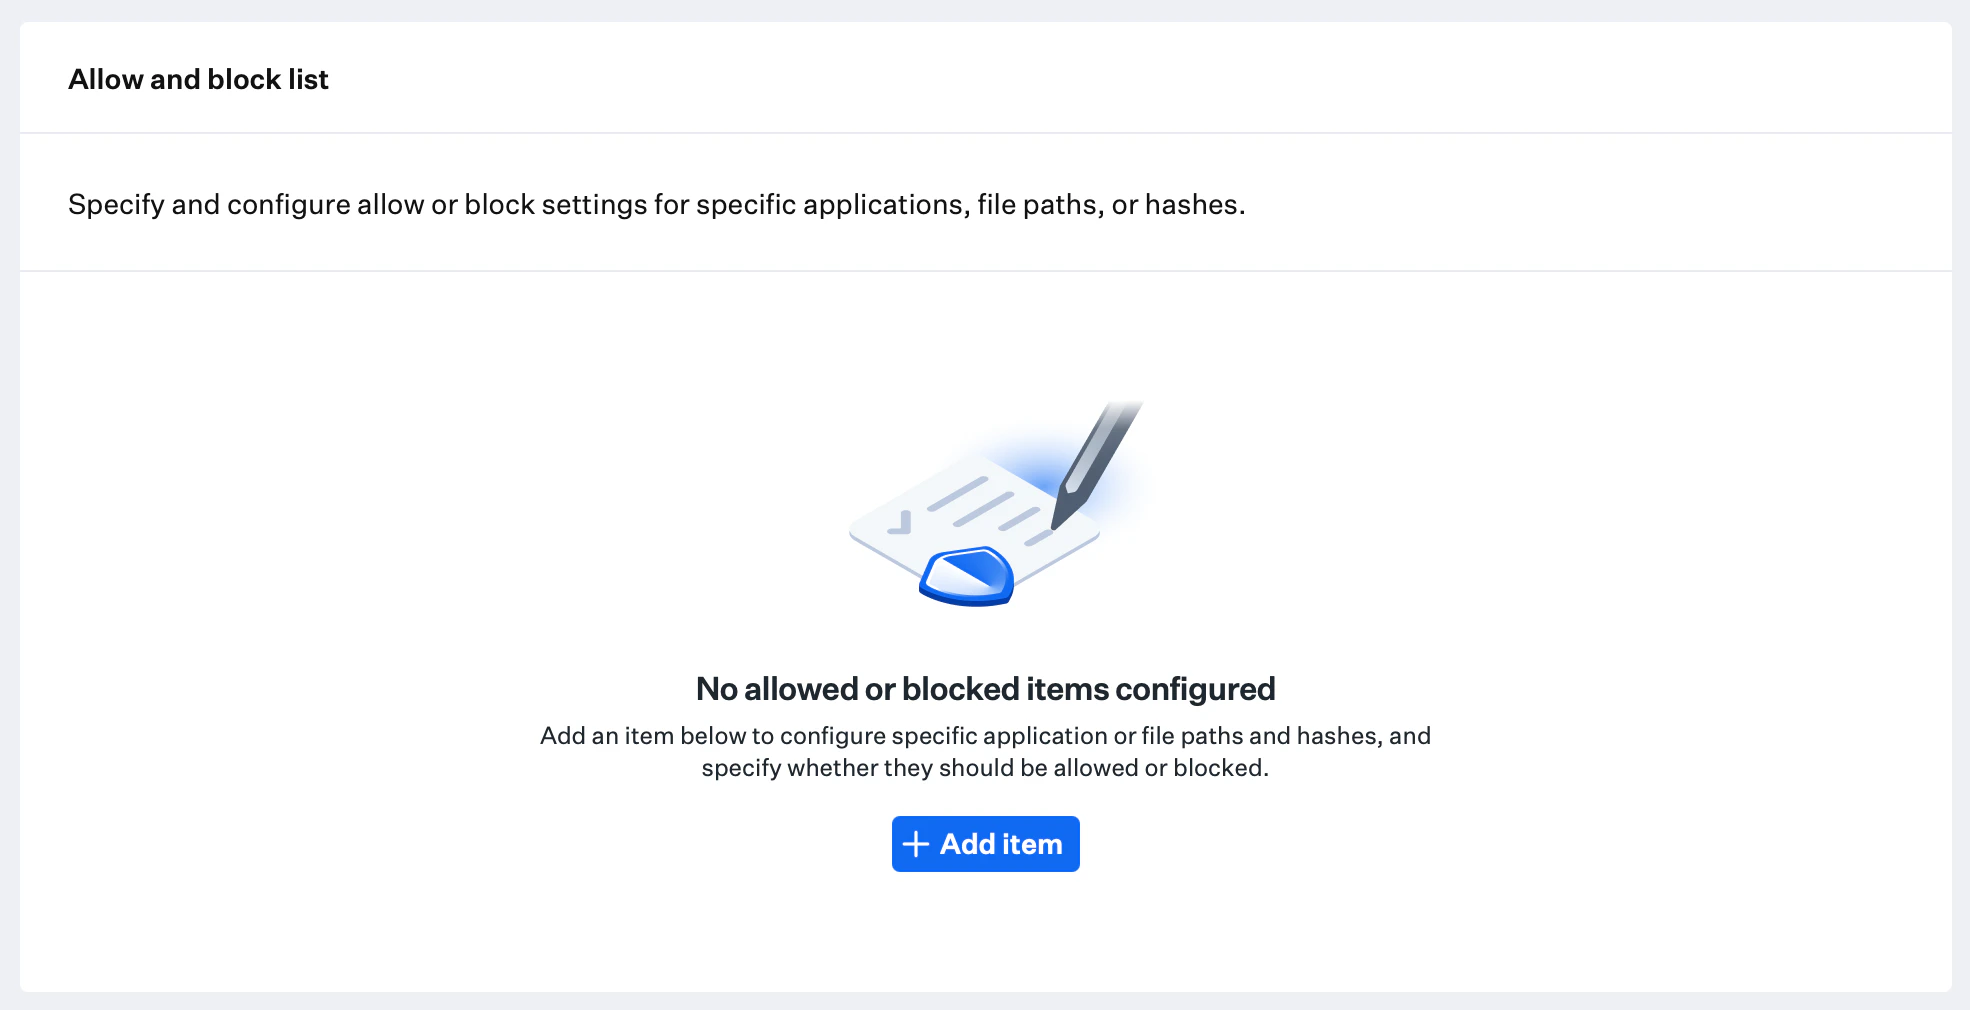
Las listas de permitidos y bloqueados garantizan que determinados archivos o aplicaciones se permitan o bloqueen siempre en tu entorno, independientemente de si aparecen en las fuentes de amenazas de Iru Endpoint EDR.
Los elementos bloqueados se consideran Malware y requieren que la postura de Malware esté en modo **Protect** para bloquearse en el dispositivo.
Selecciona el botón **+ Add item**.
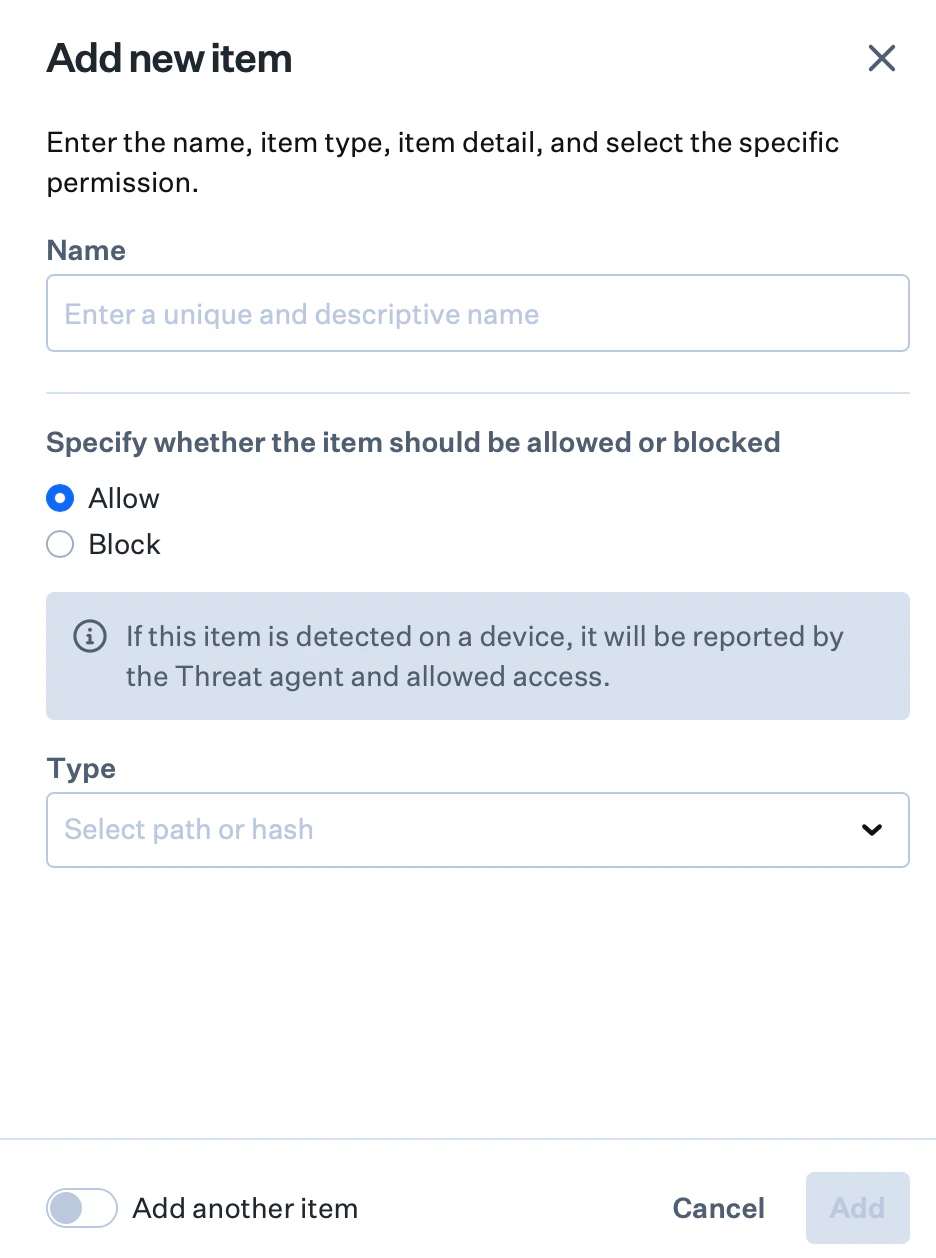
 Asigna un **Nombre** al elemento.
Selecciona **Permitir** para permitir un archivo o una aplicación. Selecciona **Block** para bloquearlo.
Especifica el tipo de elemento **Hash** o **Ruta** para el archivo o la aplicación.
Si seleccionaste **Ruta**, introduce la ruta de la aplicación o del archivo. Si seleccionaste **Hash**, introduce el hash del archivo.
Para las entradas **Ruta**, se admite la coincidencia con comodines:
* `*` coincide con caracteres dentro de un único segmento de ruta.
* `**` coincide con uno o más niveles de directorio (coincidencia recursiva).
Ejemplos: `/usr�2�file.bin`.
Selecciona **Añadir** para añadir el elemento a la lista de permitidos y bloqueados.
Opcionalmente, activa **Add another item** en la esquina inferior izquierda para seguir añadiendo elementos.
 Selecciona **Guardar** en la esquina inferior derecha. Los ajustes se implementan y se activan automáticamente en los dispositivos inscritos de los Blueprints asignados.
#### Determinar el valor hash
El tipo de elemento **Hash** solo se admite para archivos. El tipo de elemento **Ruta** se admite tanto para archivos como para aplicaciones.
Usa Terminal para determinar el valor hash SHA256 de un archivo:
```
shasum -a 256 /path/to/file
```
### Consideraciones
* **Selección del modo de postura**: elige **Detect** para obtener visibilidad sin bloquear, o **Protect** para poner en cuarentena activamente las amenazas conocidas
* **Detección de comportamiento**: habilita las detecciones de comportamiento para supervisar las amenazas; ten en cuenta su impacto en el rendimiento y en las tasas de falsos positivos
* **Gestión de las alertas para usuarios**: configura las alertas para usuarios para equilibrar la concienciación sobre seguridad con la experiencia del usuario cuando se ponen archivos en cuarentena
* **Aislamiento de dispositivos**: EDR proporciona el [aislamiento de dispositivos](/es/endpoint/endpoint-detection-response-edr/device-isolation) para aislar de la red los dispositivos comprometidos
* **Gestión de las listas de permitidos y bloqueados**: mantén listas precisas para evitar que se bloqueen aplicaciones legítimas y, al mismo tiempo, garantizar que se identifique el software malicioso
* **Configuración por hash o por ruta**: usa entradas basadas en hash para versiones de archivo específicas y entradas basadas en ruta para aplicaciones que puedan actualizarse con frecuencia
* **Pruebas y validación**: prueba los cambios de configuración en un dispositivo piloto antes de una implementación amplia
### Próximos pasos
Consulta [Probar la detección de malware de EDR](/es/endpoint/endpoint-detection-response-edr/endpoint-detection-response-testing-malware-detection) para validar tu implementación.
Después de añadir el Library Item EDR y asignarlo a Blueprints, selecciona **Guardar** para implementarlo en las computadoras Windows inscritas.
Consulta [Resumen de Endpoint Detection & Response (EDR)](/es/endpoint/endpoint-detection-response-edr/endpoint-detection-and-response-edr-overview) para conocer las capacidades en Windows y [Probar la detección de malware de EDR](/es/endpoint/endpoint-detection-response-edr/endpoint-detection-response-testing-malware-detection) para validar tu implementación.
### Ver el historial de ediciones del Library Item EDR
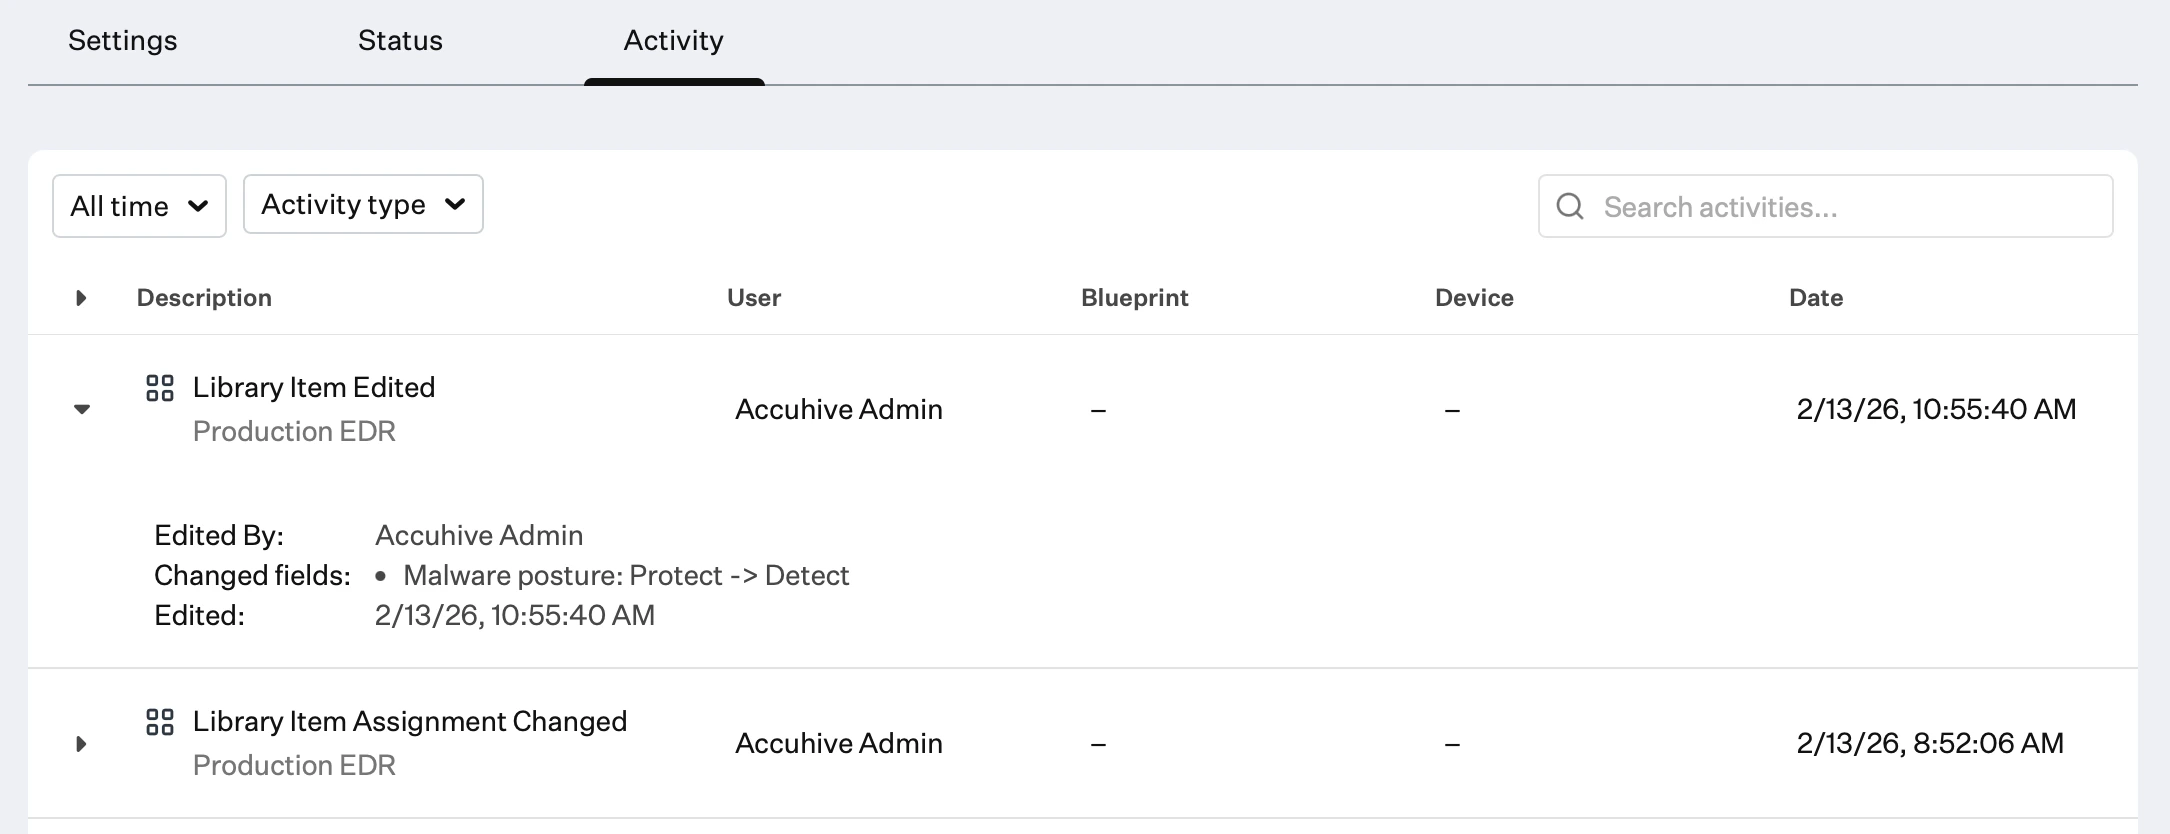
Puedes auditar los cambios en el Library Item EDR en la pestaña Activity del Library Item o en la [página Activity](/es/endpoint/devices/activity-page). Esto muestra qué configuraciones cambiaron, el estado anterior y quién realizó el cambio.
Selecciona **Actividad** en tu Library Item EDR o el icono **Actividad** en la barra de navegación superior derecha para abrir la [página Activity](/es/endpoint/devices/activity-page).
Selecciona el triángulo desplegable junto a **Library Item Edited** en la entrada que deseas revisar.