> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Grupos de reglas de detección de comportamiento
> Crea y gestiona grupos de reglas de detección de comportamiento en Iru EDR. Ajusta con precisión qué comportamientos de procesos activan alertas y personaliza la sensibilidad de detección.
Esta guía se aplica a computadoras Mac
Se requiere el complemento Endpoint Detection and Response para usar los grupos de reglas de detección de comportamiento.
### Acerca de los grupos de reglas de detección de comportamiento
Los grupos de reglas de detección de comportamiento proporcionan un control preciso sobre las detecciones de comportamiento de EDR. Esta función te permite personalizar qué reglas de seguridad supervisan tu entorno, de modo que puedes aumentar los niveles de protección cuando sea necesario o reducir el ruido de las alertas ajustando la sensibilidad.
### Cómo funciona
Los grupos de reglas de detección de comportamiento funcionan mediante niveles de detección configurables que determinan la sensibilidad de la supervisión de amenazas. De forma predeterminada, las detecciones de comportamiento se ejecutan en el modo **Cautious**, que se centra en las amenazas más graves y minimiza los falsos positivos. Puedes ajustar los niveles de seguridad en función de la tolerancia al riesgo y los requisitos operativos de tu organización.
### Comprender los niveles de detección
De forma predeterminada, las detecciones de comportamiento se ejecutan en el modo **Cautious**, lo que significa que solo las amenazas más graves activan alertas. Esto reduce al mínimo las falsas alarmas y, al mismo tiempo, detecta a los peores actores. Puedes aumentar la sensibilidad eligiendo **Moderate** o **Aggressive**:
* **Cautious**: se centra en actividades claramente maliciosas con muy pocos falsos positivos
* **Moderate**: amplía el alcance para detectar más amenazas potenciales sin dejar de ser manejable
* **Aggressive**: la sensibilidad más alta; espera más alertas
### Comprender los grupos de reglas
Las detecciones de comportamiento se dividen en ocho categorías específicas, cada una de las cuales vigila distintos tipos de comportamiento sospechoso. Puedes establecer cada grupo en Cautious, Moderate o Aggressive de forma independiente.
* **Discovery and Information Gathering**: detecta comandos de sondeo sospechosos, como los que identifican instalaciones de software de seguridad o máquinas virtuales
* **Exploit Detection**: detecta intentos de explotación de vulnerabilidades conocidas públicamente o divulgadas de forma privada
* **Obfuscation and Encryption Detection**: detecta el uso de cifrado y ofuscación para ocultar datos o comandos
* **Persistence Mechanisms**: supervisa la creación o modificación de launch agents y daemons destinados a establecer persistencia en un host macOS
* **Privilege Escalation Detection**: supervisa las señales de que alguien intenta obtener acceso de nivel superior, como manipular permisos de archivos o acceder a archivos de configuración sensibles
* **Script and Command Usage Monitoring**: identifica la ejecución de comandos y scripts sospechosos
* **Security Tool and System Configuration Alterations**: detecta la alteración o desactivación de configuraciones y herramientas de seguridad diseñadas para proteger macOS, como Gatekeeper, Transparency Consent and Control (TCC) y productos de seguridad de endpoints
* **User Account Alterations**: detecta la creación o manipulación de cuentas de usuario destinadas a permanecer ocultas a las interacciones normales de los usuarios o a la administración del sistema
### Configurar los grupos de reglas
Abre la página **Detecciones** en la navegación del lado izquierdo (en **Endpoint**).
Selecciona la pestaña **Rules**.
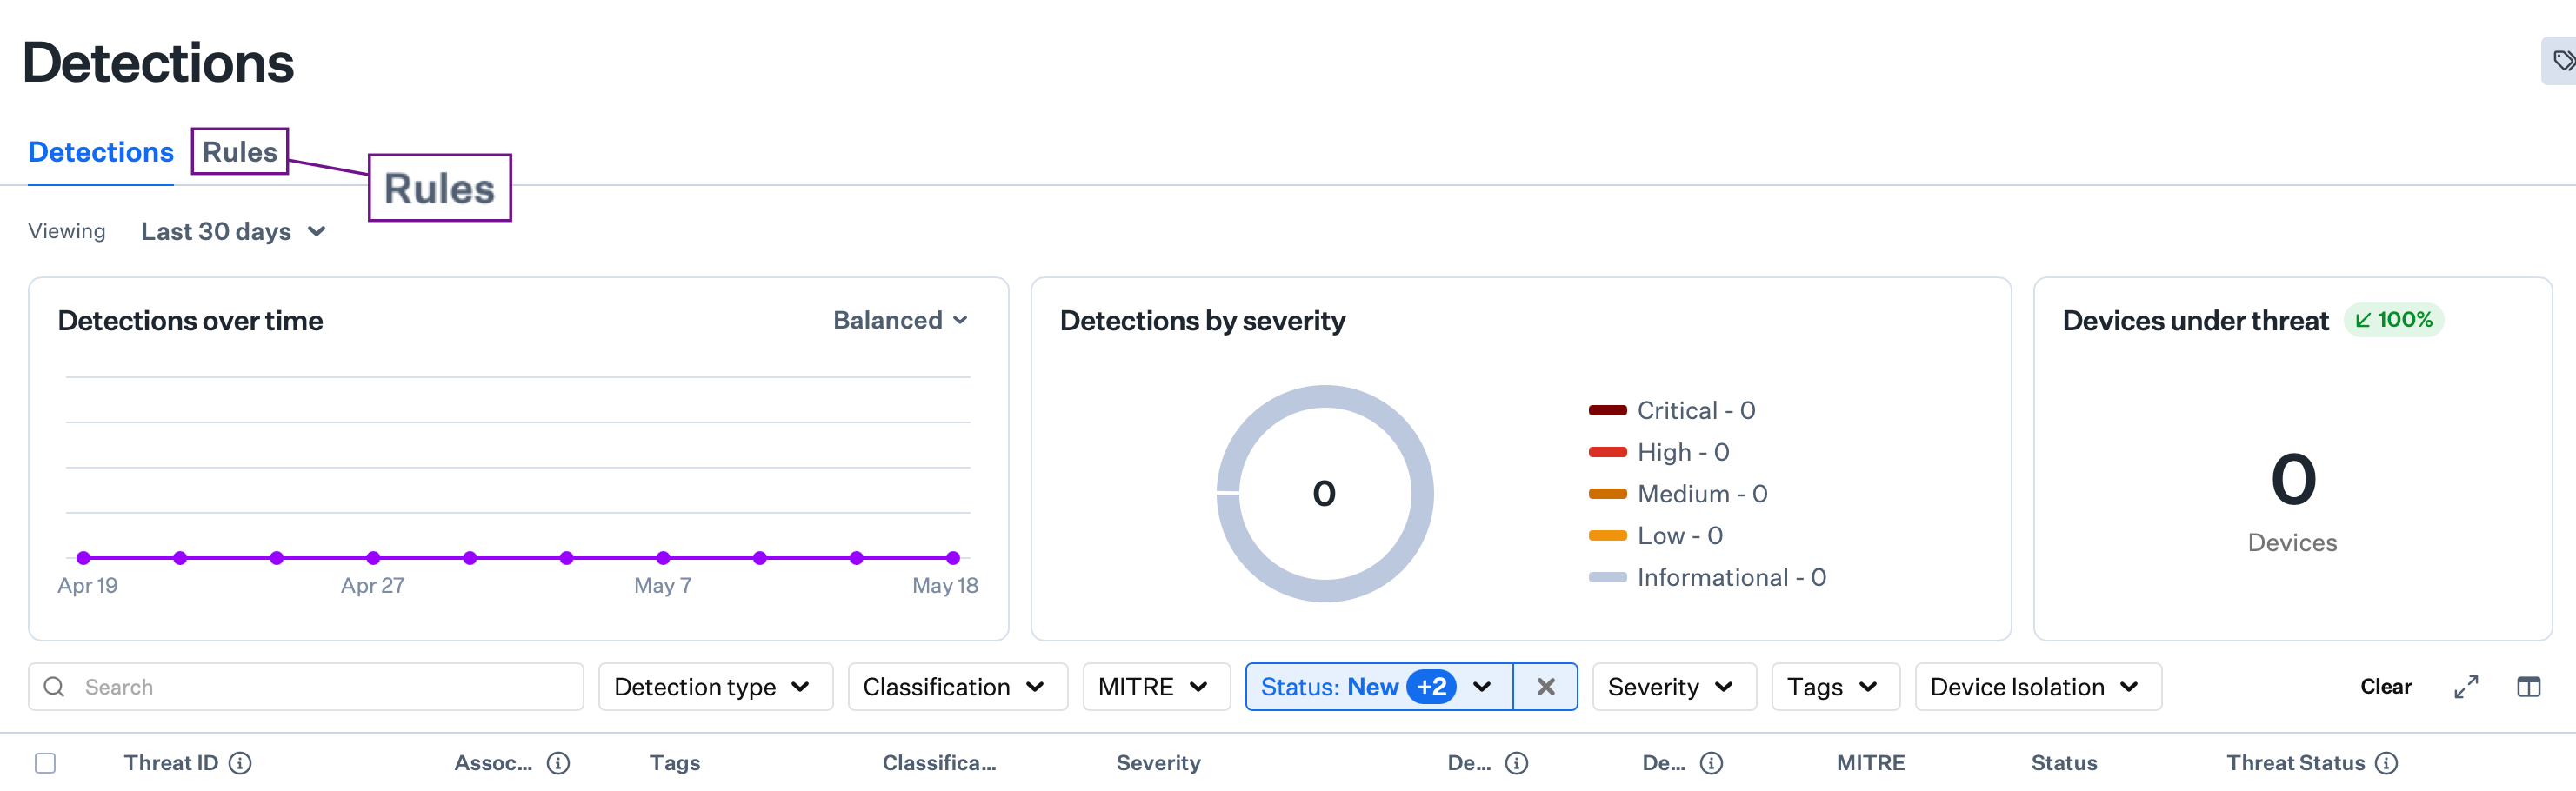 Para establecer las reglas de forma global, selecciona el **Rule detection level**.
Para establecer las reglas por grupo de reglas, selecciona **Set detection level per rule group**.
En cada tipo de grupo de reglas, selecciona el **nivel de detección** que desees.
Cuando termines, selecciona **Save detection settings**.
### Gestionar las excepciones de reglas
Las excepciones de reglas solo están disponibles para las reglas que no se dirigen a comportamientos altamente maliciosos. Las reglas de seguridad críticas no se pueden desactivar individualmente.
En ocasiones, es posible que necesites desactivar una regla específica que genera demasiadas alertas sin afectar a la configuración de todo el grupo de reglas. Para ello:
En la página Detections, selecciona la pestaña **Detecciones**.
Selecciona las **detecciones** que generan alertas no deseadas mediante la casilla de verificación situada a la izquierda de la amenaza.
Selecciona los puntos suspensivos en la esquina inferior izquierda.
Elige **Disable suspicious rules**.
### Gestionar tus excepciones
Todas las reglas que desactives aparecen automáticamente en la lista **Rule Exceptions** de la pestaña **Rules** de tu configuración de EDR.
Desde allí, puedes:
* Ver todas las reglas que has desactivado
* Volver a activar reglas si cambian las circunstancias
* Llevar un control de lo que no se está supervisando
### Consideraciones
* **Equilibrio de los niveles de detección**: elige niveles de detección que equilibren la cobertura de seguridad con volúmenes de alertas manejables para evitar la fatiga por alertas
* **Personalización de los grupos de reglas**: configura cada grupo de reglas de forma independiente en función de los requisitos de seguridad y el perfil de riesgo específicos de tu organización
* **Gestión de excepciones**: revisa periódicamente las reglas desactivadas para asegurarte de que siguen siendo adecuadas y no crean brechas de seguridad
* **Protección de las reglas críticas**: ten en cuenta que las reglas de seguridad críticas no se pueden desactivar para mantener una cobertura de seguridad esencial
* **Ajuste de alertas**: usa las excepciones de reglas de forma estratégica para reducir los falsos positivos sin perder eficacia en la seguridad
* **Revisión periódica**: evalúa periódicamente la configuración de los grupos de reglas y las excepciones para asegurarte de que se ajustan al panorama de amenazas actual y a las necesidades del negocio
* **Documentación**: mantén registros de las excepciones de reglas y de su justificación con fines de cumplimiento y auditoría
* **Pruebas y validación**: prueba los cambios en los grupos de reglas en un entorno controlado antes de implementarlos en producción
* **Impacto en el rendimiento**: supervisa el rendimiento del sistema al ajustar los niveles de detección, ya que una configuración más agresiva puede afectar al rendimiento de los dispositivos
* **Formación del equipo**: asegúrate de que los equipos de seguridad comprendan las implicaciones de los distintos niveles de detección y de las excepciones de reglas
* **Respuesta a incidentes**: ten en cuenta cómo afecta la configuración de los grupos de reglas a los flujos de trabajo de respuesta a incidentes y a los procesos de investigación de amenazas, incluidas las acciones de [aislamiento de dispositivos](/es/endpoint/endpoint-detection-response-edr/device-isolation) para dispositivos comprometidos.
* **Requisitos de cumplimiento**: ajusta las configuraciones de los grupos de reglas a los requisitos normativos y de cumplimiento de tu sector