> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Benutzer
> Erstellen und verwalten Sie Benutzer in Ihrem Verzeichnis: ihre Profile, Lebenszyklusstatus und den Unterschied zwischen Sperren und Entfernen.
Ein **Benutzer** ist eine Person in Ihrem Verzeichnis. Jeder Benutzer hat eine Anmelde-Identität, ein
aus Attributen bestehendes Profil und einen Status, der widerspiegelt, wo er sich in
seinem Lebenszyklus befindet. Sie verwalten Benutzer über **Verzeichnis** in der linken
Navigationsleiste (unter **Identity**) auf dem Tab **Benutzer**. Die Liste zeigt für jeden
Benutzer Name, Status, Benutzername, Domäne, primäre E-Mail-Adresse, Rolle, Quelle und
Anmeldeaktivität.
Mit diesen Schritten verwalten Sie Benutzer einzeln. Um viele Benutzer auf einmal hinzuzufügen, siehe
[Benutzer importieren](/de/identity/directory/importing-users) oder synchronisieren Sie sie mit
[Directory Sync](/de/identity/directory/directory-sync) aus einem HR-System.
## Einen Benutzer erstellen
Navigieren Sie in der linken Navigationsleiste zu **Verzeichnis** (unter
**Identity**).
Wählen Sie den Tab **Benutzer**, falls er nicht bereits ausgewählt ist.
Wählen Sie oben rechts **+ User**. Ein leeres Profilformular wird geöffnet.
Geben Sie dem Benutzer einen Namen, einen Benutzernamen und mindestens eine E-Mail-Adresse. Der
Benutzername und eine Domäne bilden zusammen die Anmeldung des Benutzers.
Wählen Sie **+ Add** unter **Additional Emails**, wenn Sie eine alternative
Adresse für die Einladung verwenden möchten, etwa eine private E-Mail-Adresse.
Fügen Sie weitere integrierte Angaben hinzu (Telefonnummern, Adressen, eine Rolle) und füllen Sie
die benutzerdefinierten Attribute aus, die Sie in Ihrem
[Schema](/de/identity/directory/schema) definiert haben.
Wählen Sie **Erstellen**. Der Benutzer wird mit dem Status **ausstehend** erstellt.
Nach dem Erstellen des Benutzers werden Sie gefragt, ob Sie die Einladung
jetzt senden möchten. Wählen Sie die E-Mail-Adresse, an die die Einladung gehen soll, etwa
die geschäftliche oder private Adresse, und wählen Sie dann **Send now**. Oder wählen Sie
**Later**, um die Abfrage zu schließen und die Einladung über das Benutzermenü
zu senden, wenn Sie bereit sind.
Ein auf diese Weise erstellter Benutzer hat als **Quelle** die manuelle Hinzufügung, was
ihn von Benutzern unterscheidet, die per Import oder HR-Synchronisierung übernommen wurden.
## Das Benutzerprofil
Ein Profil ist eine Sammlung von Facetten. Einige sind integriert; der Rest sind die benutzerdefinierten
Attribute, die Sie definieren. Zu den integrierten Facetten gehören:
| Facette | Hinweise |
| - | - |
| **Name** | Der Name des Benutzers, verwendet zur Bildung seines Anzeigenamens. |
| **E-Mail-Adressen** | Eine oder mehrere E-Mail-Adressen, jeweils mit einer Bezeichnung wie geschäftlich oder privat. Eine davon ist die primäre E-Mail-Adresse. |
| **Telefonnummern** | Null oder mehr Nummern, jeweils mit Bezeichnung. |
| **Adressen** | Null oder mehr Adressen, jeweils mit Bezeichnung. |
| **Benutzername und Domäne** | Zusammen die Kennung, mit der sich der Benutzer anmeldet. |
| **Rolle** | Die Rolle des Benutzers, die bestimmt, was er in Iru tun kann. Siehe [Administratoren und Rollen](/de/identity/administration/administrators-and-roles). |
| **Status** | Wo sich der Benutzer in seinem Lebenszyklus befindet: ausstehend, aktiv oder gesperrt. |
| **Quelle** | Woher der Benutzer stammt: manuell hinzugefügt, importiert oder aus einem HR-System synchronisiert. |
Darüber hinaus erscheint jedes von Ihnen definierte **benutzerdefinierte Attribut** im Profil in
seiner Kategorie. Wie das Schema aufgebaut wird, erfahren Sie unter
[Schema](/de/identity/directory/schema).
Die Attribute eines Profils sind das Rohmaterial, das Anwendungen und
Richtlinien verwenden. Eine Anwendung ordnet Profilattribute den Identitätsdaten zu,
die sie erhält, und eine [Auto Group](/de/identity/directory/auto-groups) kann
ihre Mitgliedschaft aus dem Wert eines Attributs berechnen.
## Benutzer finden und filtern
Die Benutzerliste kann gefiltert, durchsucht und als wiederverwendbare **Ansichten** gespeichert werden –
nützlich, sobald Ihr Verzeichnis über eine Handvoll Benutzer hinauswächst.
### Filter
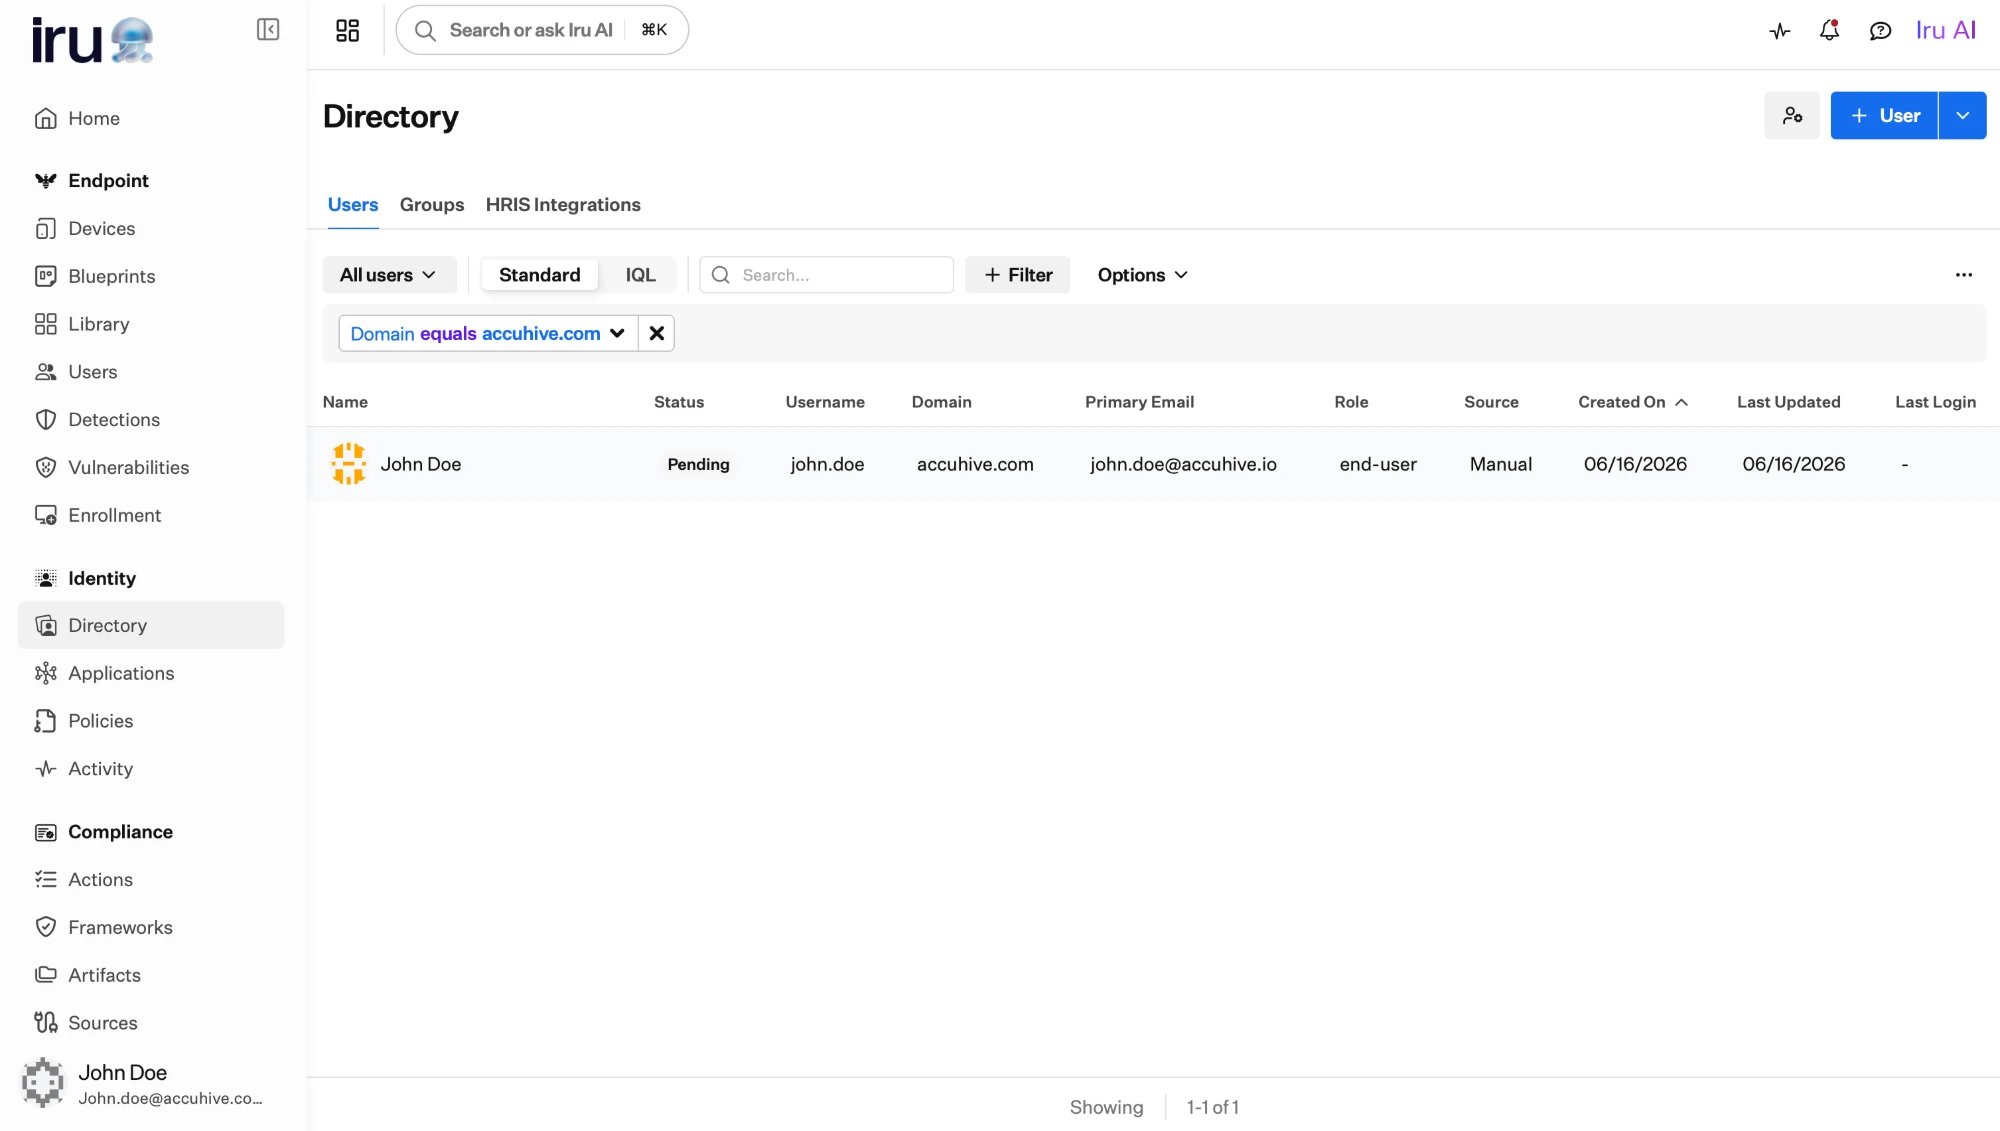
Fügen Sie einen **Filter** hinzu, um die Liste nach einem beliebigen Attribut einzugrenzen, integriert (Status, Domäne,
Rolle, Erstellungsdatum) oder ein von Ihnen definiertes benutzerdefiniertes Attribut. Wählen Sie das Attribut,
einen Operator wie **equals** und legen Sie den Wert fest; fügen Sie mehrere Filter hinzu,
um Bedingungen zu kombinieren.
 ### IQL-Filter
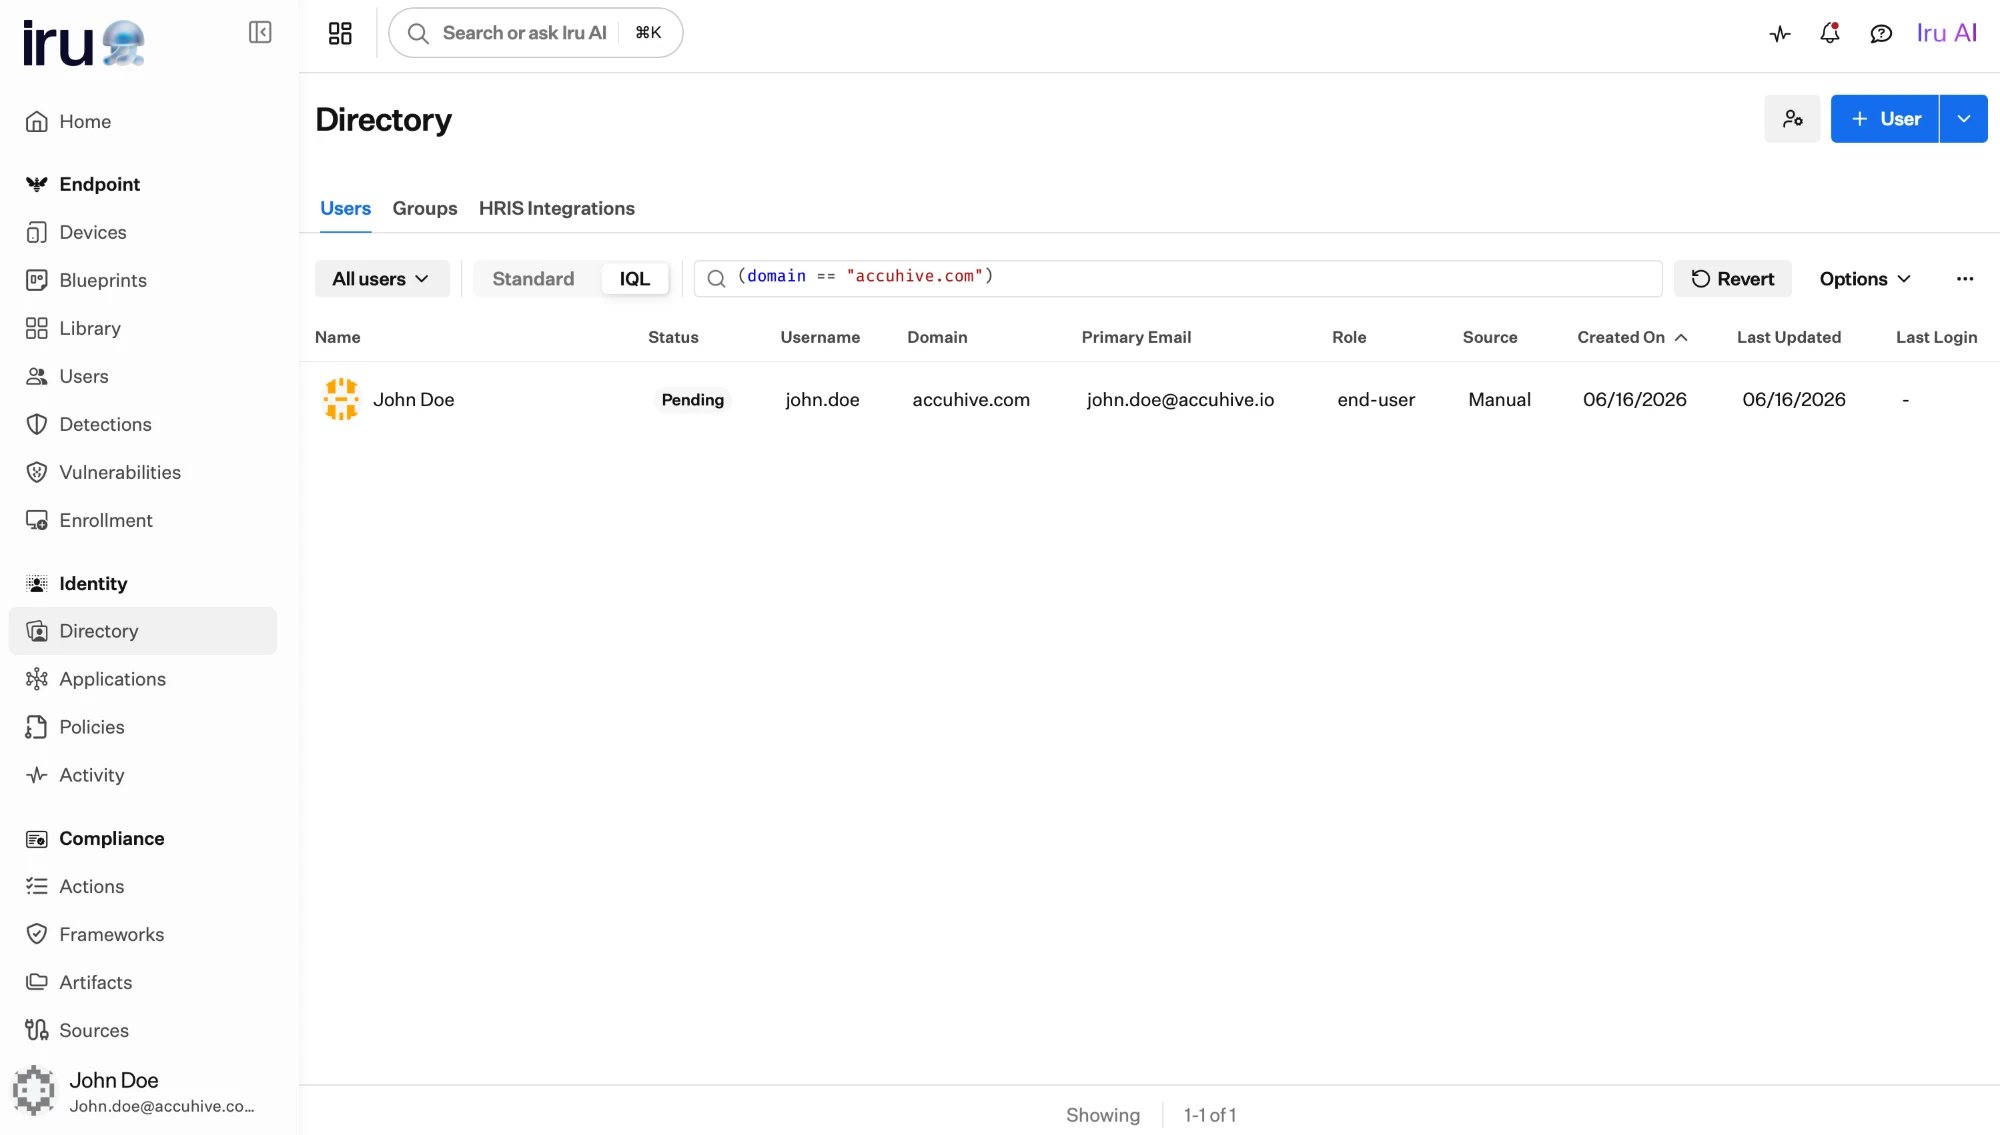
Für präzisere Abfragen schalten Sie die Liste von **Standard** auf **IQL** um und schreiben
den Filter als [IQL](/de/identity/getting-started/iql-expressions)-Ausdruck,
zum Beispiel `domain == "accuhive.com"`. Dies ist dieselbe Ausdruckssprache, die
Auto Group-Regeln und Zuordnungen steuert.
 ### Gespeicherte Ansichten
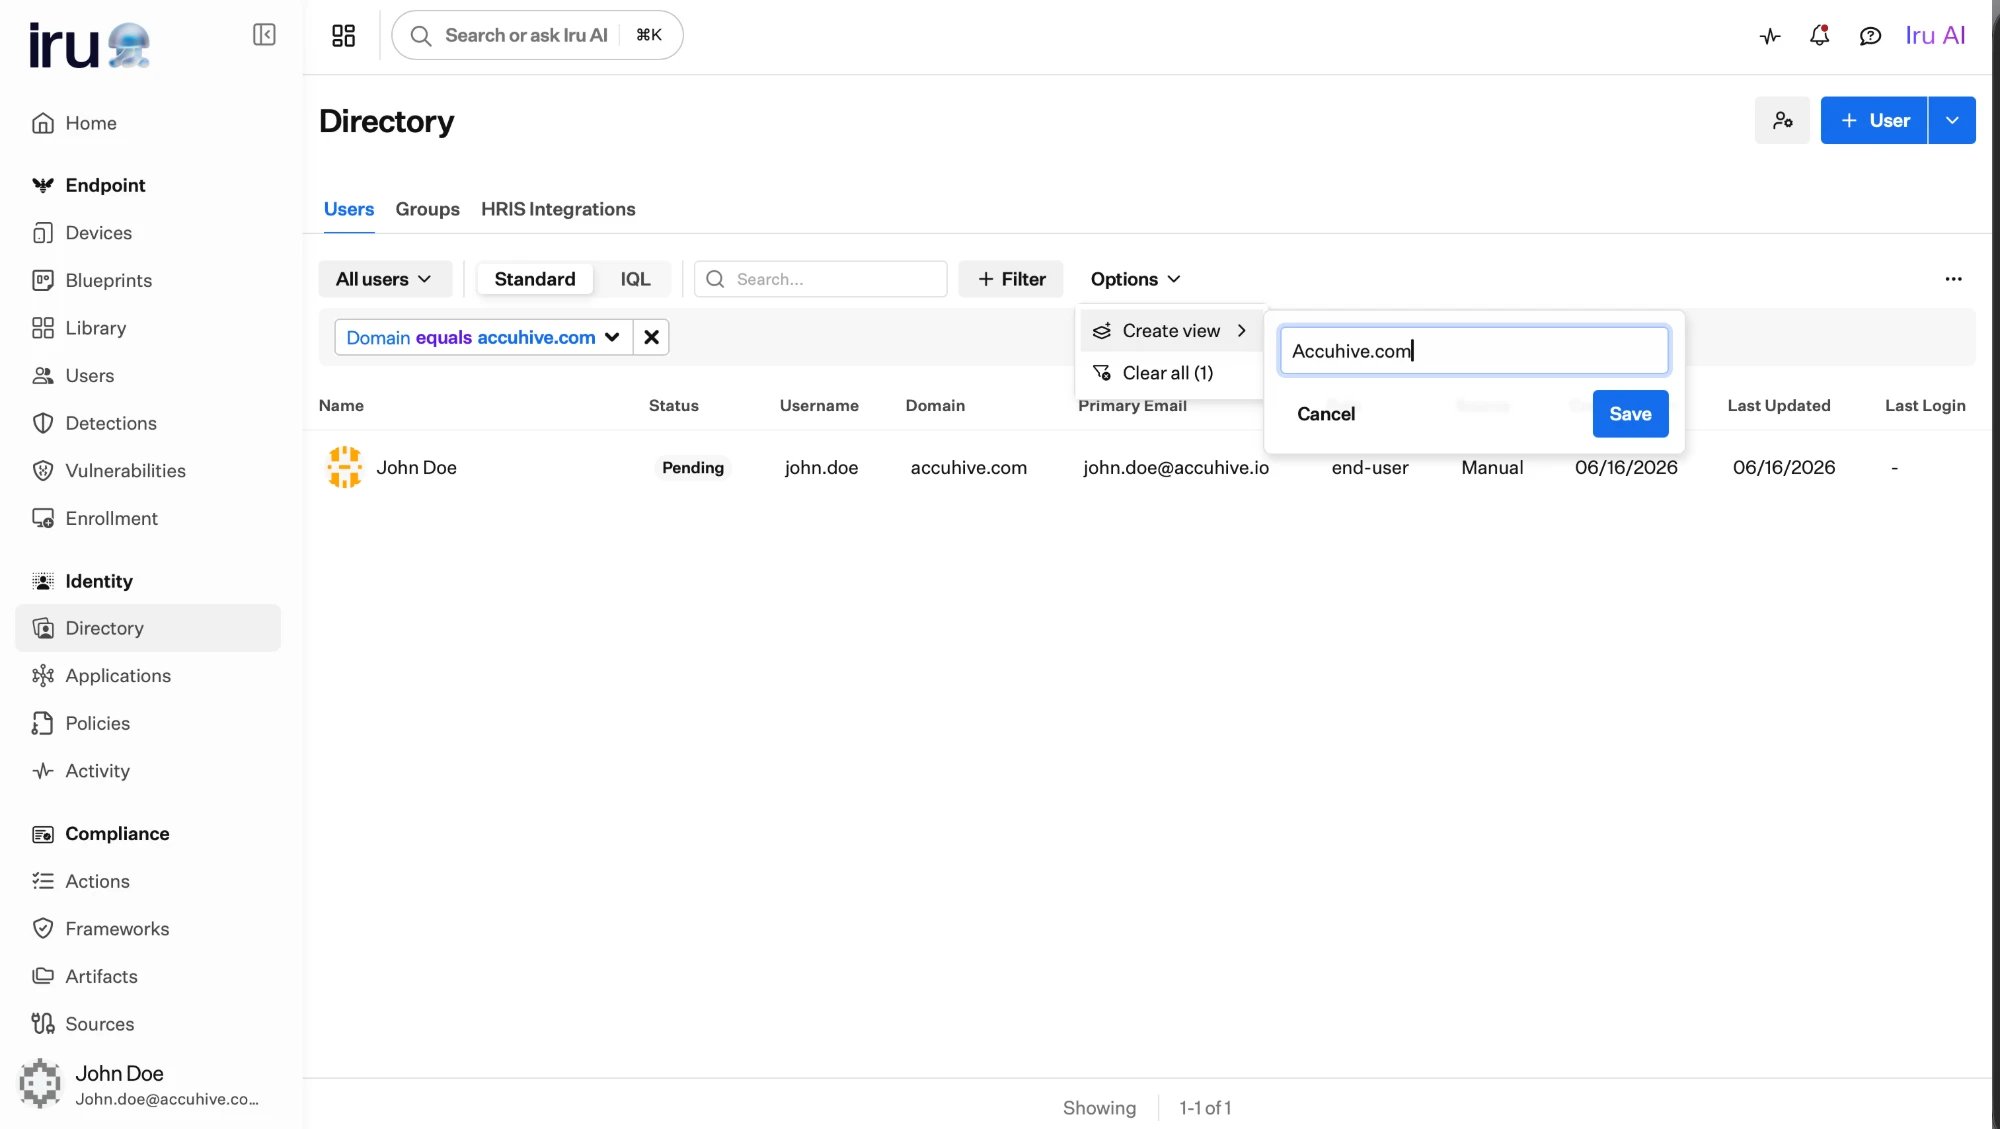
Wenn Sie einen Filter erstellt haben, den Sie wiederverwenden möchten, öffnen Sie **Options → Create view**, geben Sie
ihm einen Namen und speichern Sie ihn. Die Ansicht merkt sich Ihre Filter, sodass Sie mit einem Klick zum
selben Ausschnitt des Verzeichnisses zurückkehren können.
 ## Benutzerstatus
Ein Benutzer befindet sich immer in einem von drei Status, und Sie können die Benutzerliste nach
Status filtern.
Erstellt, aber noch nicht aktiv. Hier beginnt ein neu hinzugefügter oder importierter Benutzer,
bevor er die Einrichtung seines Kontos abschließt.
Vollständig aktiviert. Der Benutzer kann sich anmelden und die ihm zugewiesenen Anwendungen
erreichen.
Der Zugriff ist blockiert, aber Datensatz und Verlauf bleiben erhalten. Der Benutzer
kann sich erst wieder anmelden, wenn er reaktiviert wird.
### Sperren vs. Entfernen
Beides verhindert, dass sich ein Benutzer anmeldet, aber es handelt sich um verschiedene Werkzeuge für verschiedene
Situationen.
Das Sperren blockiert den Zugriff eines Benutzers, während Datensatz, Profil und
Verlauf erhalten bleiben. Die Reaktivierung eines gesperrten Benutzers versetzt ihn in den Status zurück, den er
zuvor hatte. Dies ist daher die richtige Wahl, wenn jemand abwesend ist, eine
Untersuchung läuft oder das Offboarding begonnen hat, aber noch nicht abgeschlossen ist. Sie können einen
Benutzer sperren, unabhängig davon, ob er aktiv oder noch ausstehend ist.
Durch das Entfernen eines Benutzers wird sein Verzeichnisdatensatz gelöscht. Verwenden Sie dies nur, wenn ein
Benutzer endgültig ausgeschieden ist und Sie seine Identität nicht mehr aufbewahren müssen. Wenn
Ihr HR-System verbunden ist, kann ein Offboarding dort Benutzer automatisch aus dem
Verzeichnis entfernen; siehe
[Directory Sync](/de/identity/directory/directory-sync).
Das Entfernen eines Benutzers kann nicht rückgängig gemacht werden. Wenn die Möglichkeit besteht, dass der Benutzer
zurückkehrt, oder Sie seinen Verlauf aufbewahren müssen, sperren Sie ihn stattdessen.
## Benutzer einladen
Ein neu erstellter Benutzer ist **ausstehend**, bis er die Einrichtung seines Kontos abschließt.
Durch das Einladen eines Benutzers wird eine Einladung mit einem sicheren Link an seine E-Mail-Adresse gesendet, um
die Ersteinrichtung abzuschließen, einschließlich der Registrierung eines
[Authenticators](/de/identity/authentication/authenticators) wie eines Passkeys.
Standardmäßig gehen Einladungen an die **primäre E-Mail-Adresse** des Benutzers. Wenn das Profil
eine zusätzliche E-Mail-Adresse enthält (typischerweise eine private Adresse), können Sie die Einladung
stattdessen dorthin senden. Nutzen Sie dies, wenn der Benutzer sein geschäftliches Postfach erst öffnen kann, wenn er
einen Passkey hat.
* Sie können einen einzelnen Benutzer über sein Profil einladen oder ausstehende Benutzer gesammelt
über die Benutzerliste einladen.
* Einladungen laufen **48 Stunden** nach dem Senden ab. Sie können eine Einladung erneut senden, wenn sie
übersehen wurde oder abgelaufen ist; eine neue Einladung ersetzt jede frühere Einladung
für diesen Benutzer.
Die **erste Einladung** eines Mandanten ist die Ausnahme. Sie geht an den
[Kontoinhaber](/de/identity/administration/administrators-and-roles) des Mandanten und bleibt
bis zu **14 Tage** gültig, solange sich dieser Kontoinhaber noch nicht angemeldet hat.
Jede weitere Einladung verwendet das 48-Stunden-Fenster.
### Einladungen gesammelt erneut senden
Navigieren Sie in der linken Navigationsleiste zu **Verzeichnis** (unter
**Identity**). Wählen Sie den Tab **Benutzer**, falls er nicht bereits ausgewählt ist. Öffnen Sie
**Preset Views** und wählen Sie **Ausstehend**.
Wählen Sie oben rechts die **Auslassungspunkte** und dann **Resend invites**.
Verwenden Sie **Set all to**, um alle ausgewählten Einladungen an **Primary email** oder
**First additional email** zu senden. Deaktivieren oder aktivieren Sie Kontrollkästchen, um
Benutzer auszuschließen oder einzuschließen. Um eine Adresse für einen einzelnen Benutzer zu wählen, öffnen Sie das Dropdown **E-Mail** dieser Zeile
und wählen Sie die Adresse.
Wählen Sie **Senden**.
### Eine Einladung für einen Benutzer erneut senden
Navigieren Sie in der linken Navigationsleiste zu **Verzeichnis** (unter
**Identity**). Wählen Sie den Tab **Benutzer**, falls er nicht bereits ausgewählt ist, und
öffnen Sie dann den Benutzerdatensatz.
Wählen Sie die **Auslassungspunkte** und dann **Resend invite**.
Wählen Sie die primäre oder eine zusätzliche E-Mail-Adresse und dann **Senden**.
Wenn ein Benutzer den Zugriff auf seine Authenticators verliert, setzen Sie ihn über sein
Profil mit **Reset** zurück. Ein Zurücksetzen entfernt seine registrierten Authenticators, beendet seine aktiven
Sitzungen und versetzt ihn zurück in den Status **ausstehend**; senden Sie dann eine neue Einladung, damit er
einen neuen Authenticator registrieren kann. (Das Senden einer Einladung ist blockiert, solange ein Benutzer
noch Authenticators hat; deshalb setzen Sie ihn zuerst zurück.)
## Nächste Schritte
Definieren Sie die benutzerdefinierten Attribute, die jedes Benutzerprofil enthalten kann.
Weisen Sie Zugriff Gruppen statt Einzelpersonen zu, damit er skaliert.
Fügen Sie viele Benutzer auf einmal aus einer CSV-Datei hinzu.
Lassen Sie Ihr HR-System Benutzer für Sie erstellen, aktualisieren und entfernen.