> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Anwendungszuordnung
> Gestalten Sie die Identitätsaussage, die eine Anwendung erhält (die SAML-Assertion oder das OIDC-Token), indem Sie Profilattribute mit IQL darin abbilden.
Wenn sich jemand über Iru bei einer Anwendung anmeldet, erhält die App eine signierte
**Identitätsaussage** (eine **SAML-Assertion** oder ein **OIDC-ID-Token**), die angibt,
wer die Person ist. Mit der **Anwendungszuordnung** legen Sie fest, was in diese
Aussage aufgenommen wird: Für jedes Feld, das die App erwartet, ordnen Sie einen Wert aus dem
[Profil](/de/identity/directory/schema) des Benutzers zu.
Jeder zugeordnete Wert wird in
**[IQL](/de/identity/getting-started/iql-expressions)** (Iru Query Language) geschrieben,
derselben Ausdruckssprache, die für die
[Attributzuordnung von Directory Sync](/de/identity/directory/attribute-mapping) und
Regeln für [Auto Group](/de/identity/directory/auto-groups) verwendet wird. Ein Wert kann ein einzelnes
Profilfeld (`user.email`) oder ein Ausdruck sein, der eines umformt
(`user.email.lowerAscii()`).
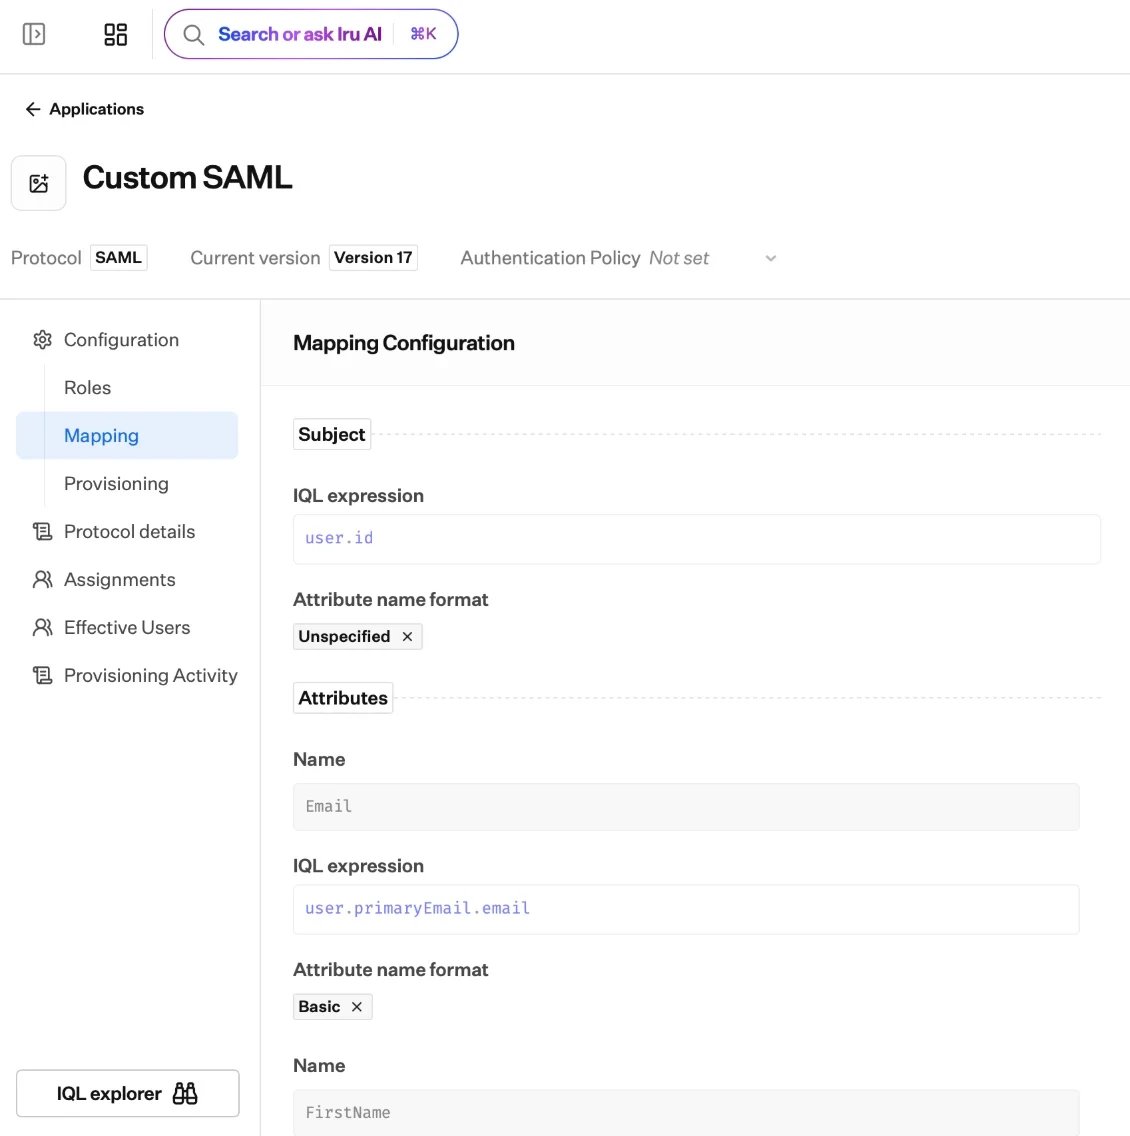 ## Was eine Zuordnung enthält
Jede Anwendung ordnet zwei Dinge in die gesendete Aussage ein:
* **Das Subject:** die primäre Kennung des angemeldeten Benutzers.
* **Attribute oder Claims:** alle zusätzlichen Felder, die die App erwartet.
```mermaid theme={null}
flowchart LR
profile["Benutzerprofil
Attribute"] --> expr["IQL-Ausdruck"]
expr --> subject["Subject"]
expr --> attrs["Attribute / Claims"]
subject --> stmt["Signierte Assertion / Token"]
attrs --> stmt
stmt --> app["Ihre Anwendung"]
```
### Das Subject
Das Subject identifiziert den angemeldeten Benutzer. Der Standardwert hängt vom Protokoll ab:
| Protokoll | Subject | Standardwert |
| - | - | - |
| **SAML** | Die **NameID** | `user.username` |
| **OIDC** | Der Claim **`sub`** | `user.id` |
Sie können den Wert ändern, aus dem es gebildet wird, und für SAML ein **NameID-Format** wählen.
Die protokollspezifischen Optionen finden Sie unter [SAML-Anwendungen](/de/identity/applications/saml-applications) und
[OIDC-Anwendungen](/de/identity/applications/oidc-applications).
### Attribute und Claims
Fügen Sie über das Subject hinaus jedes Feld hinzu, das die App benötigt. Für jedes legen Sie
den **Namen** (was die App erwartet), den **Wert** (den IQL-Ausdruck, der ihn erzeugt),
ein Protokolldetail (ein **Attributnamensformat** für SAML oder einen **Scope** für
OIDC) und fest, ob es **aktiviert** ist.
## So erstellen Sie eine Zuordnung
Die Zuordnung befindet sich im **Entwurf** der Anwendung, neben ihren Protokolleinstellungen.
Schreiben Sie für das Subject und jedes Attribut bzw. jeden Claim einen
[IQL](/de/identity/getting-started/iql-expressions)-Ausdruck. Der Editor
schlägt beim Tippen die verfügbaren `user`-Felder und Funktionen vor und prüft den
Ausdruck, sodass Fehler vor der Veröffentlichung sichtbar werden.
Eine Live-**Vorschau** zeigt genau die Assertion bzw. das Token, das Iru senden wird, sodass Sie
die Struktur vor dem Livegang bestätigen können.
Legen Sie den Entwurf als **current** fest, um die Zuordnung live zu schalten. Das Versionsmodell
finden Sie unter [Übersicht über Anwendungen](/de/identity/applications/applications-overview).
Ordnen Sie nur zu, was die App benötigt. Jede App erhält genau die Attribute, die Sie
ihr zuordnen, sodass ein bestimmter Dienst nur die Profildetails sieht, die zur Identifizierung
des Benutzers erforderlich sind.
## Zuordnung für die Bereitstellung
Die Zuordnung betrifft mehr als die Anmeldung. Für Apps mit
[Bereitstellung](/de/identity/applications/provisioning) hat die Zuordnung außerdem eine
**Bereitstellungsansicht**, die steuert, welche Profilattribute Iru sendet, wenn es
das Konto in der App erstellt oder aktualisiert.
## Nächste Schritte
Die vollständige IQL-Referenz: Felder, Operatoren, Funktionen und Beispiele.
NameID-Formate und Attributzuordnung für SAML-Apps.
Subject- und Claim-Zuordnung für OIDC-Apps.
Ordnen Sie die Attribute zu, die Iru beim Erstellen und Aktualisieren von Konten in einer App sendet.