> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Passport Webanmeldung mit Microsoft Entra ID konfigurieren
> Konfigurieren Sie Passport mit Microsoft Entra ID Webanmeldung in Iru Endpoint. Richten Sie die browserbasierte Microsoft Entra ID-Authentifizierung für die macOS-Passwortsynchronisierung ein.
Diese Anleitung gilt für Mac-Computer
### Über Passport mit Microsoft Entra ID Webanmeldung
Passport mit Microsoft Entra ID Webanmeldung meldet Benutzer über eine Webansicht der Microsoft Entra ID-Anmeldeseite Ihrer Organisation an, sodass bedingter Zugriff und MFA bei der Anmeldung ausgeführt werden können. Für Mac-Anmeldung (Benutzername und Passwort im Mac-Anmeldefenster ohne diese Webansicht) verwenden Sie [Passport mit Microsoft Entra ID konfigurieren – Mac-Anmeldung](/de/endpoint/library/passport/microsoft-entra-id/configure-passport-with-microsoft-entra-id-mac-login).
Ab dem **15. Juni 2026** behandelt Microsoft Entra ID den bedingten Zugriff für die Passport-Anmeldung anders. Bestehende Passport-**Webanmeldung**-Bereitstellungen benötigen nur in einigen Fällen Aktualisierungen. Siehe [Erforderliche Änderungen vor dem 15. Juni 2026](#june-2026-conditional-access-change). Microsoft erläutert die Änderung in [dieser Dokumentation](https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-enforcement-resource-exclusions).
Wenn Sie Passport zum ersten Mal einrichten, beginnen Sie am Anfang dieses Artikels. Die Einrichtungsanweisungen enthalten diese Aktualisierungen bereits, sofern sie zutreffen.
### Funktionsweise
Passport wird am macOS-Anmeldebildschirm in Ihren Microsoft Entra ID-Mandanten integriert. Im Modus Webanmeldung schließen Benutzer die Entra ID-Anmeldung (einschließlich MFA, falls erforderlich) in dieser Webansicht ab, bevor die lokale Mac-Sitzung erstellt oder aktualisiert wird.
### Voraussetzungen
* Zugriff auf ein Microsoft Entra ID-Administratorkonto, das der Passport-App die richtigen Berechtigungen erteilen kann.
* Informationen zu MFA-Einstellungen in Microsoft Entra ID finden Sie im [MFA-Konfigurationsleitfaden von Microsoft](https://learn.microsoft.com/en-us/entra/identity/authentication/howto-mfa-mfasettings).
### Die App-Registrierung erstellen
Melden Sie sich mit einem Global Administrator-Konto beim [Microsoft Entra Admin Center](https://entra.microsoft.com) an.
Wählen Sie in der Seitenleiste unter der Kategorie Entra ID die Option **App registrations** aus.
Wählen Sie unter App registrations im Menü **+ New registration** aus.
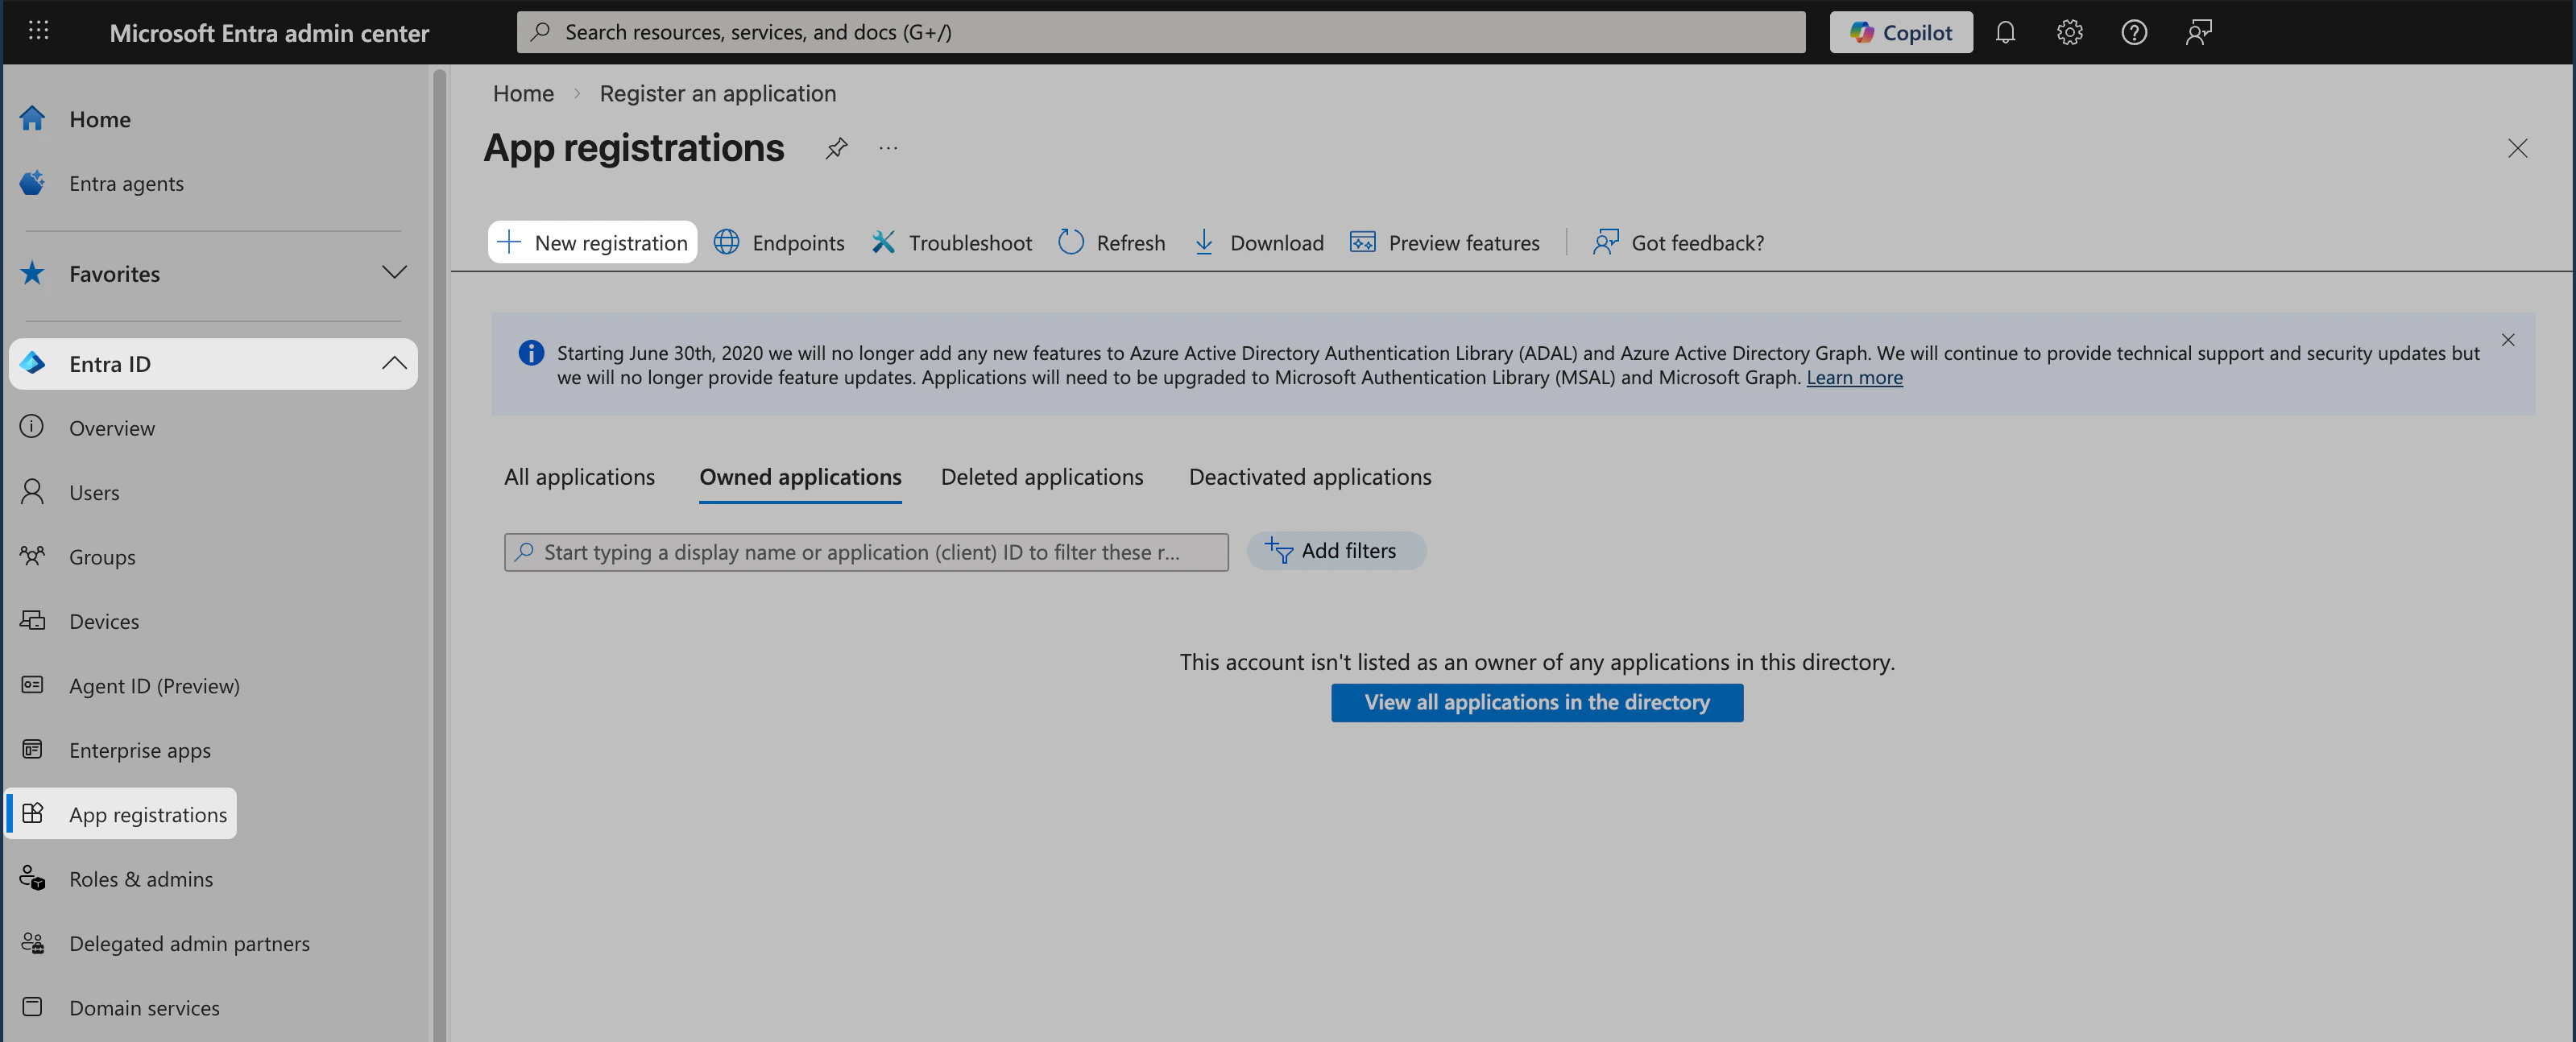 Geben Sie einen Namen für die neue Anwendung ein (z. B. *Iru Passport Webanmeldung*).
Öffnen Sie unter **Unterstützte Kontotypen** das Dropdown-Menü und wählen Sie **Single tenant only** aus (die Option zeigt auch Ihren Mandantennamen an, z. B. **Single tenant only - *Accuhive***). Passport sollte nur als Einzelmandant in Ihrer Organisation verwendet werden. Siehe [Registrieren einer Anwendung in Microsoft Entra ID](https://learn.microsoft.com/en-us/entra/identity-platform/quickstart-register-app).
Öffnen Sie im Abschnitt Redirect URI das Dropdown-Menü **Select a platform** und wählen Sie **Public client/native (mobile & desktop)** aus.
Geben Sie im URI-Feld `https://localhost` ein. Sie verwenden diese Redirect-URI, wenn Sie [das Passport Library Item konfigurieren](/de/endpoint/library/passport/configure-the-passport-library-item).
```
https://localhost
```
Weitere Informationen zu Einschränkungen für Redirect-URIs, Plattformtypen und Best Practices finden Sie in der [Microsoft-Dokumentation zu Redirect-URIs](https://learn.microsoft.com/en-us/entra/identity-platform/reply-url).
Wählen Sie **Registrieren** aus.
 ### Konfigurationsdetails sammeln
Öffnen Sie ein sicheres Textdokument, in dem die Werte für diese OIDC-App vorübergehend gespeichert werden können. Sie benötigen diese Details, wenn Sie [das Passport Library Item konfigurieren](/de/endpoint/library/passport/configure-the-passport-library-item).
#### Bereich Overview
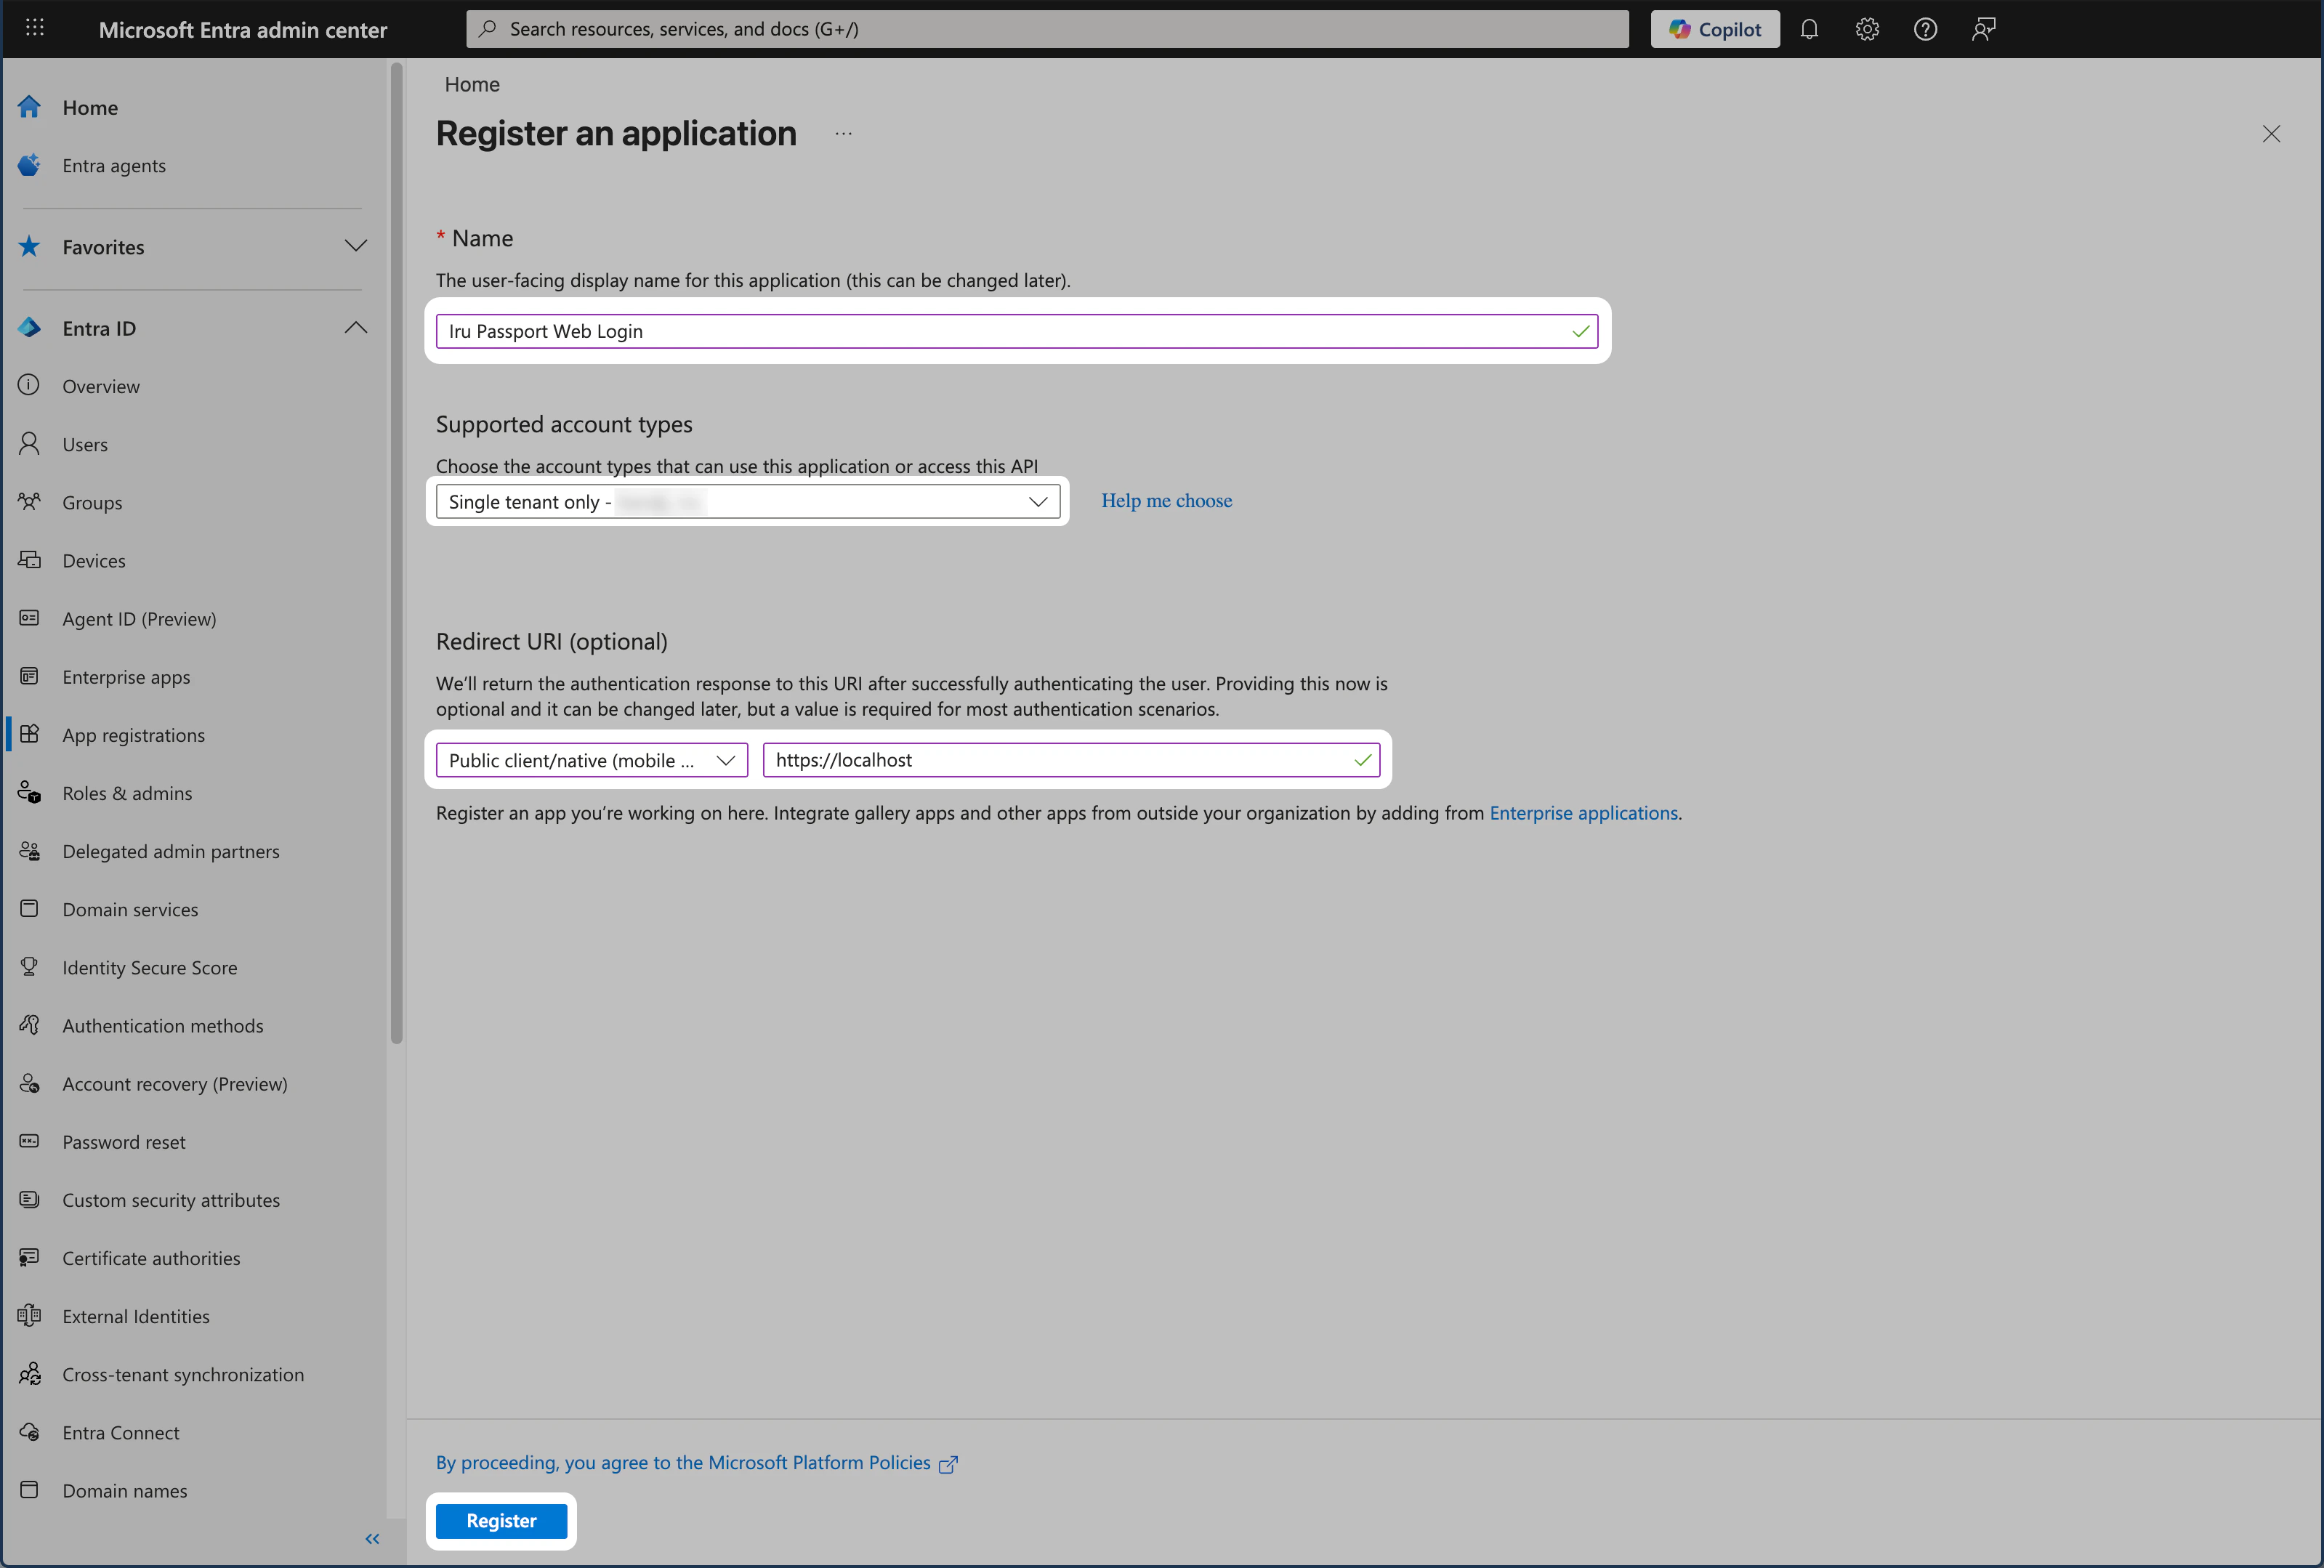
Kopieren Sie die Application (client) ID aus der Übersicht der App. Sie benötigen sie für das Passport Library Item.
Wählen Sie im linken Menü **Übersicht** aus, um diesen Bereich zu öffnen.
Kopieren Sie die **Application (client) ID** in Ihr sicheres Dokument.
 #### Bereich Endpoints
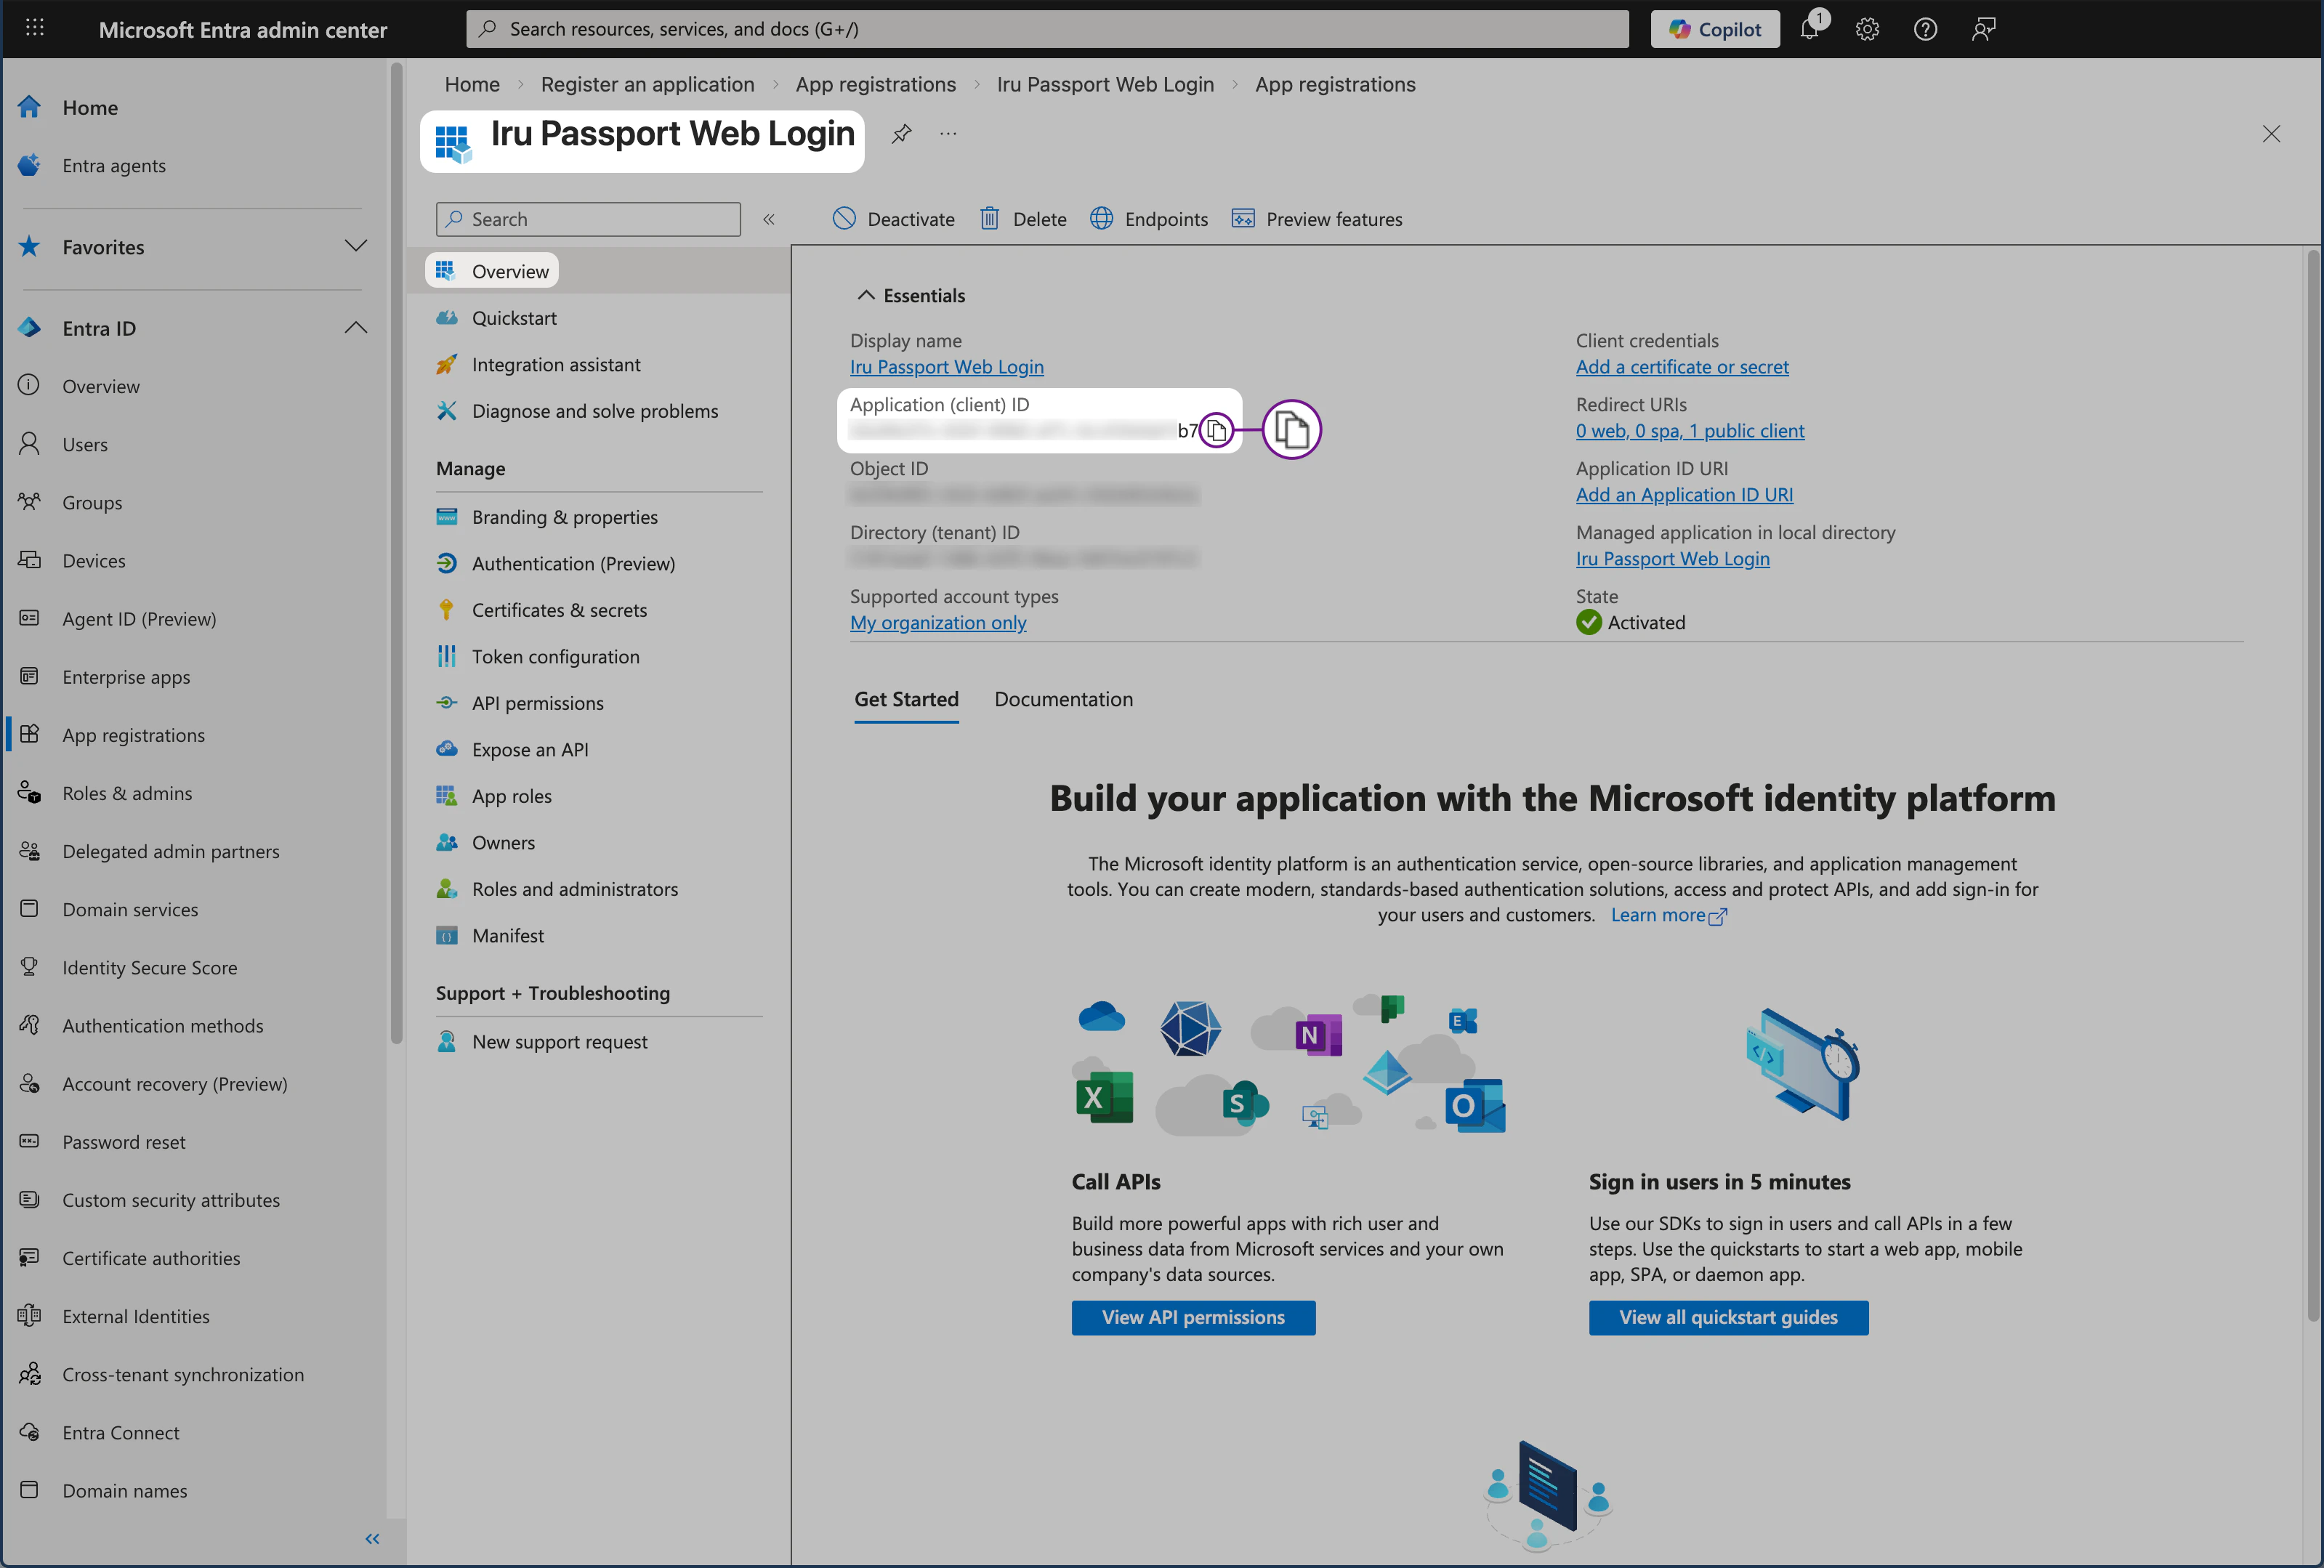
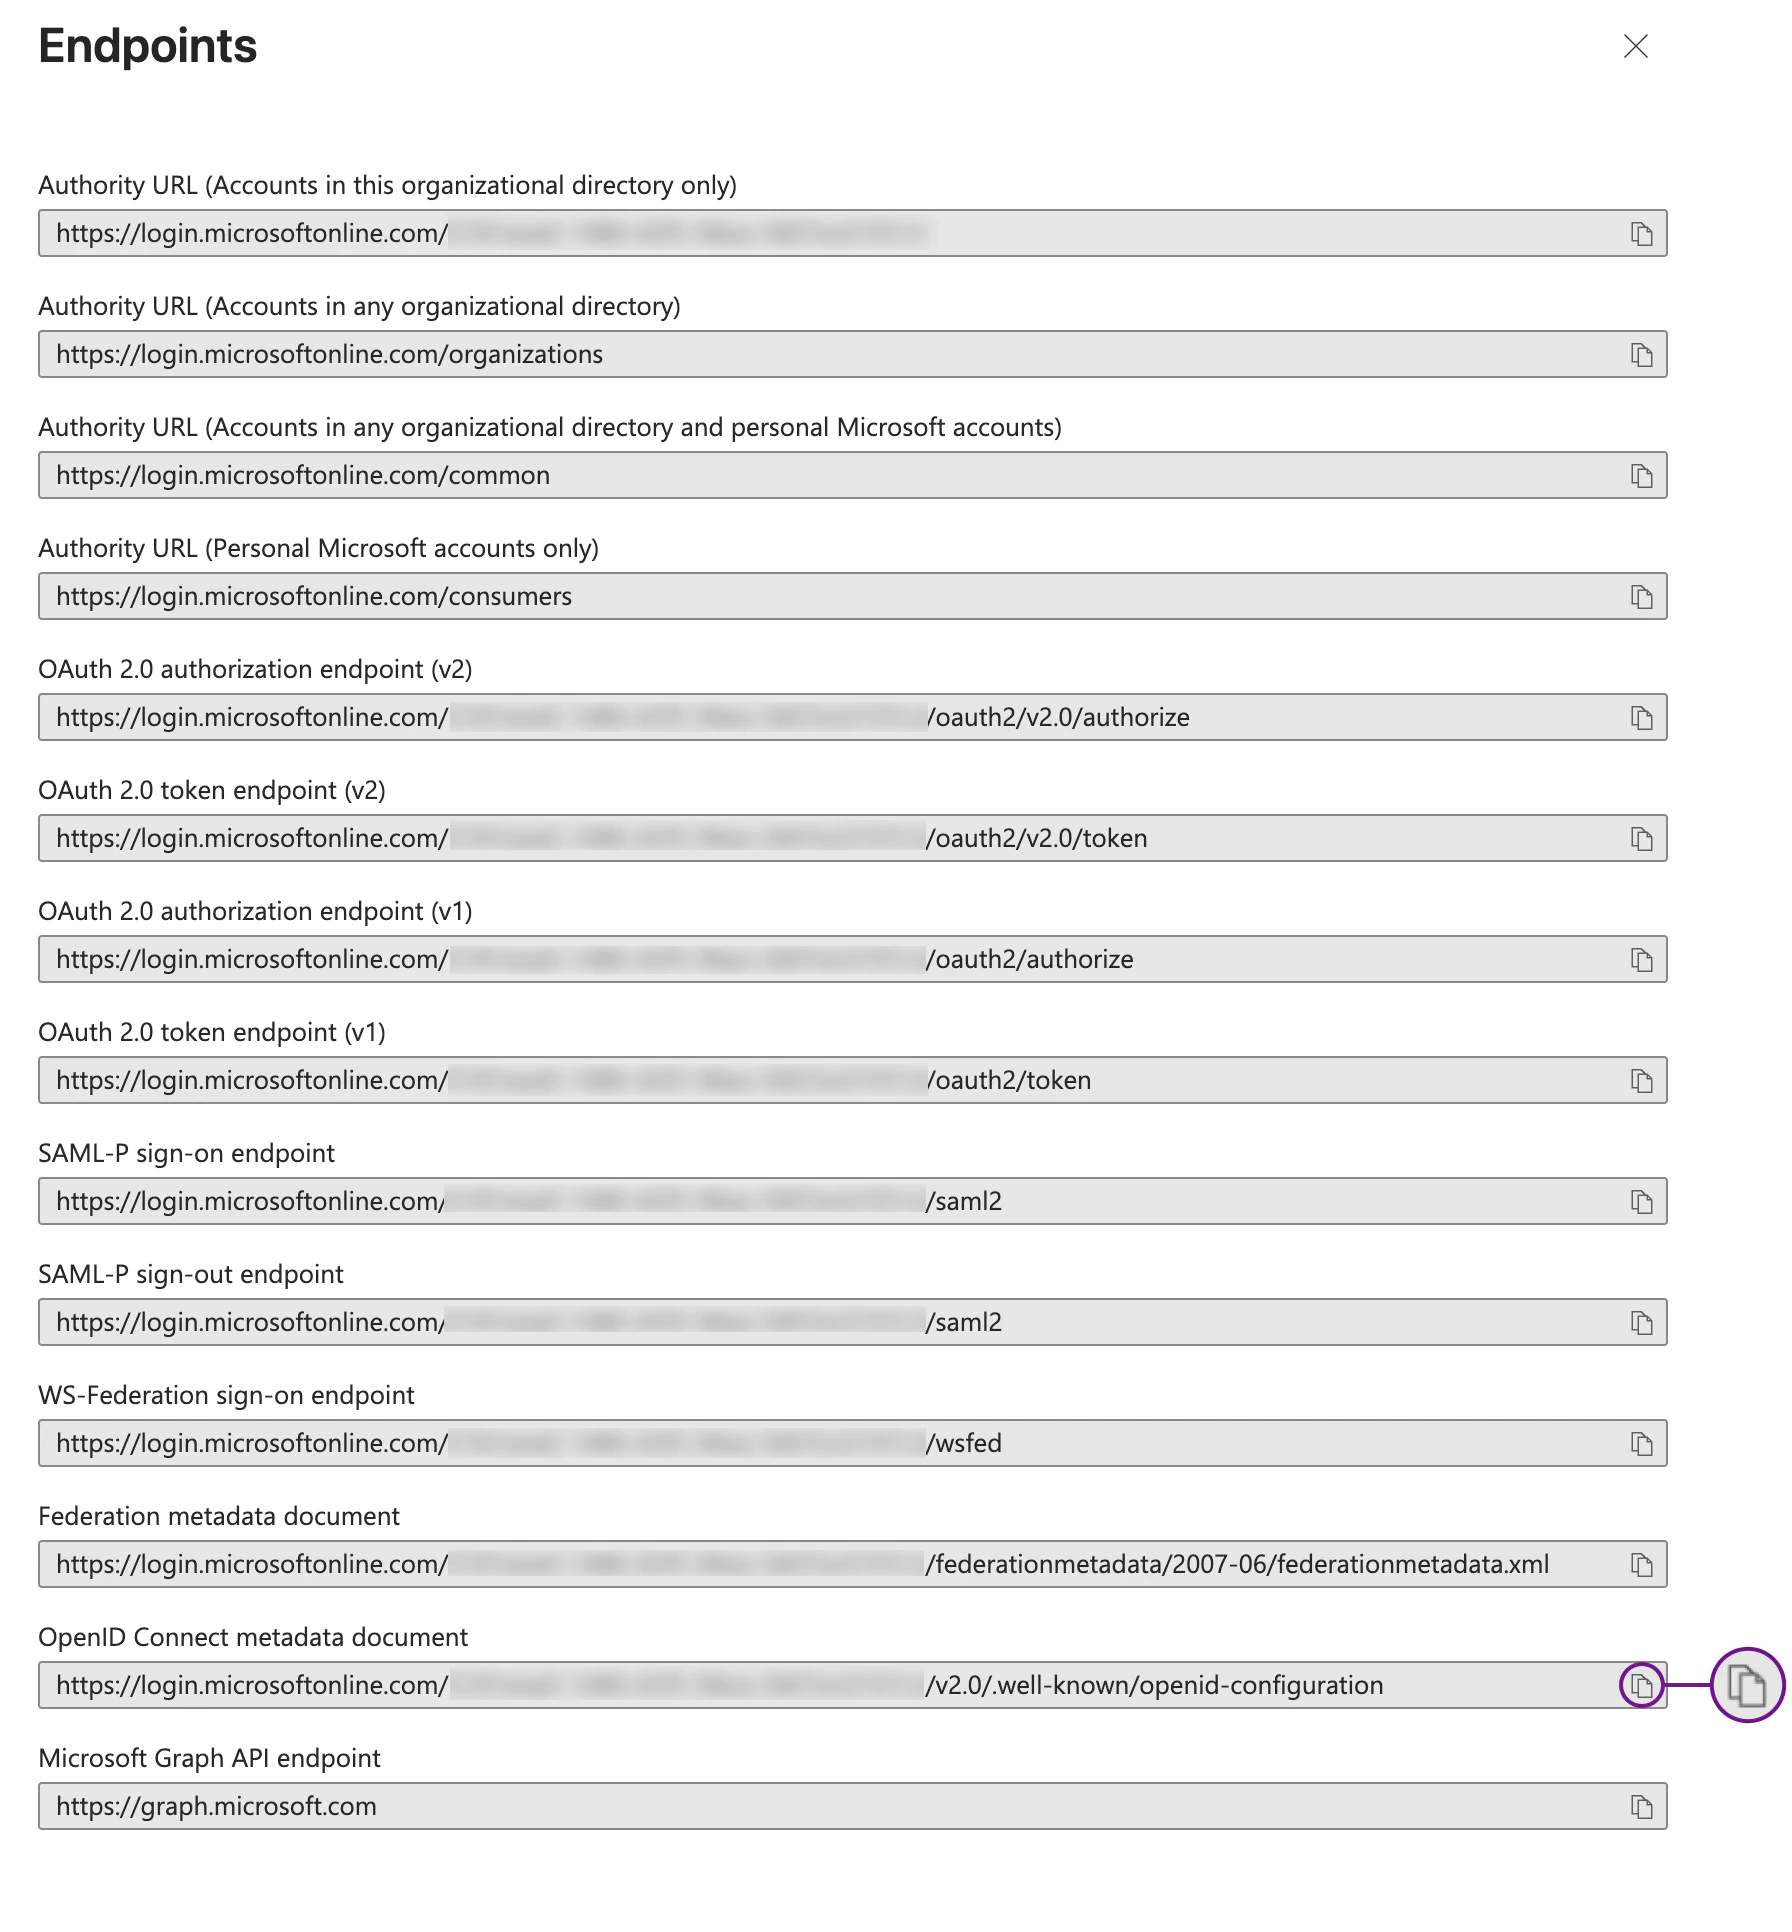
Kopieren Sie die OpenID Connect-Metadaten-URL aus Endpoints; dies ist die Identity Provider URL, über die Passport die Anmelde- und Token-Endpunkte ermittelt.
Wählen Sie im oberen Menü **Endpoints** aus, um diesen Bereich zu öffnen.
 Kopieren Sie das **OpenID Connect metadata document** (Identity Provider URL) in Ihr sicheres Dokument.
Wählen Sie oben rechts das **X** aus, um den Bereich Endpoints zu schließen.
 #### Bereich Authentication (Preview)
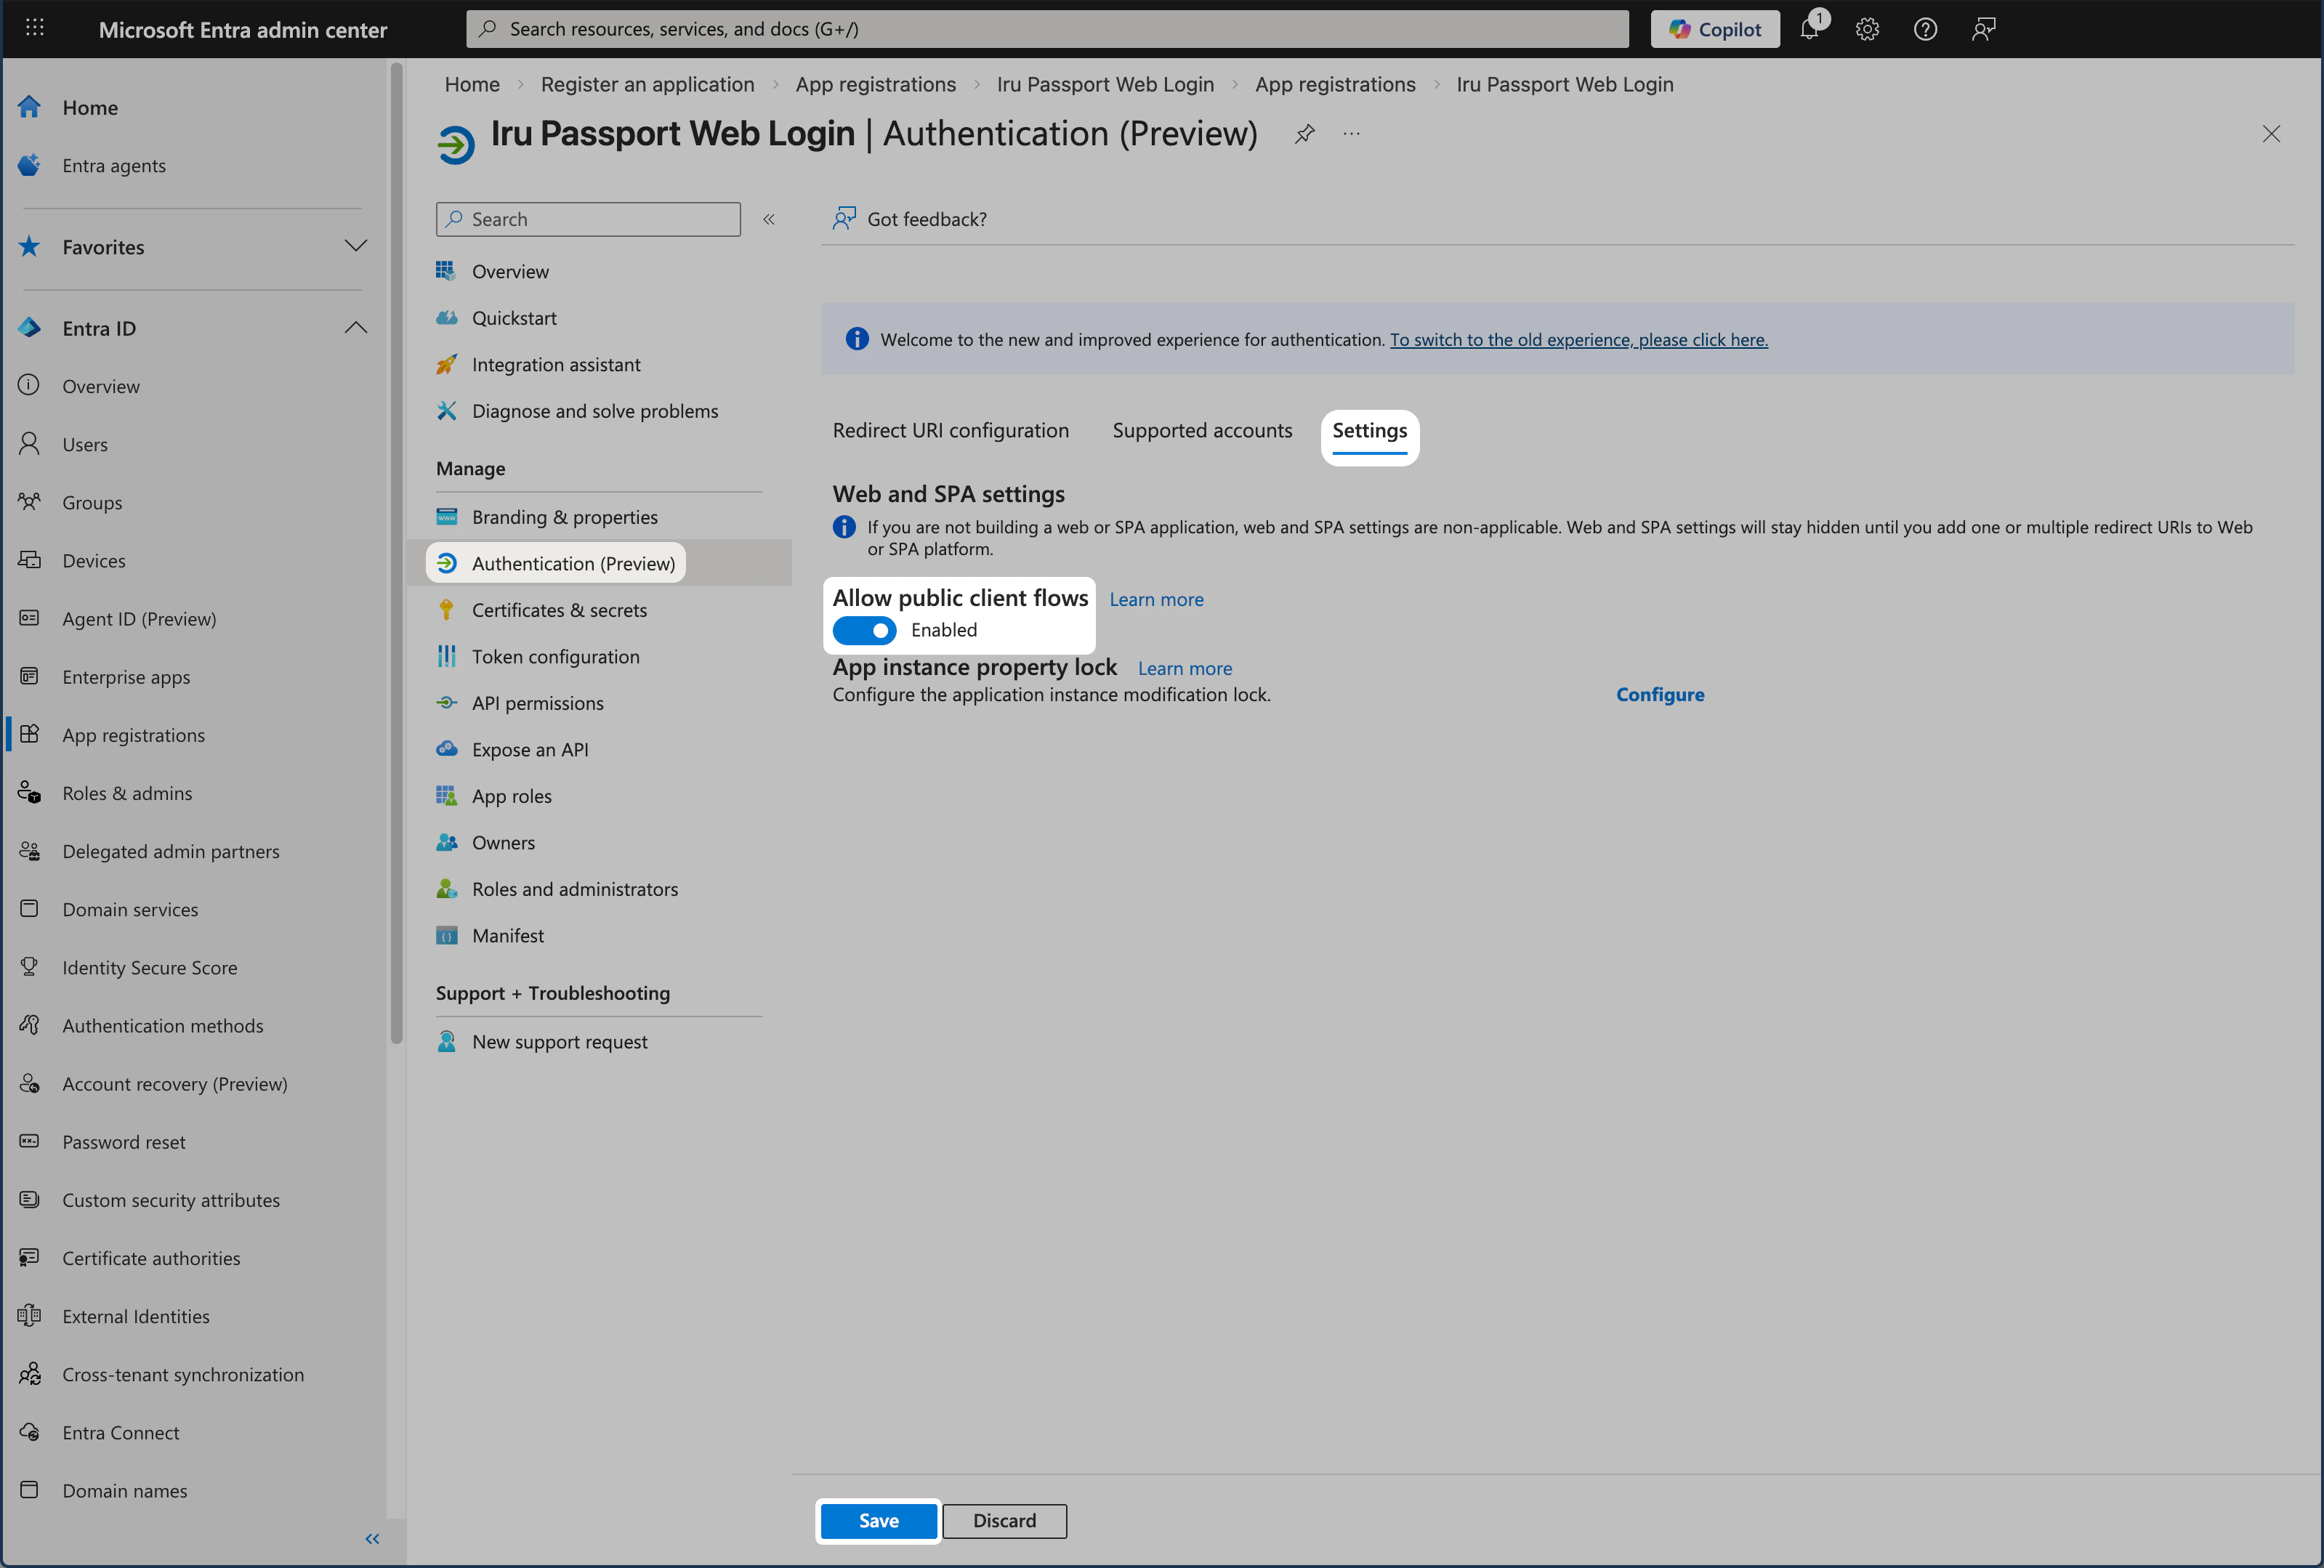
Aktivieren Sie öffentliche Clientflows, damit die Mac-App den Anmeldeablauf ohne Client-Secret abschließen kann.
Wählen Sie im linken Menü **Authentication (Preview)** aus, um diesen Bereich zu öffnen.
Wählen Sie die Registerkarte **Einstellungen** aus.
Setzen Sie **Allow public client flows** auf **Enabled**.
Wählen Sie **Speichern** aus.
 #### Bereich Token Configuration
Fügen Sie die erforderlichen Ansprüche hinzu, damit das Token den Benutzernamen und die Gruppenmitgliedschaft enthält, die Passport benötigt.
Wählen Sie im linken Menü **Token configuration** aus, um diesen Bereich zu öffnen.
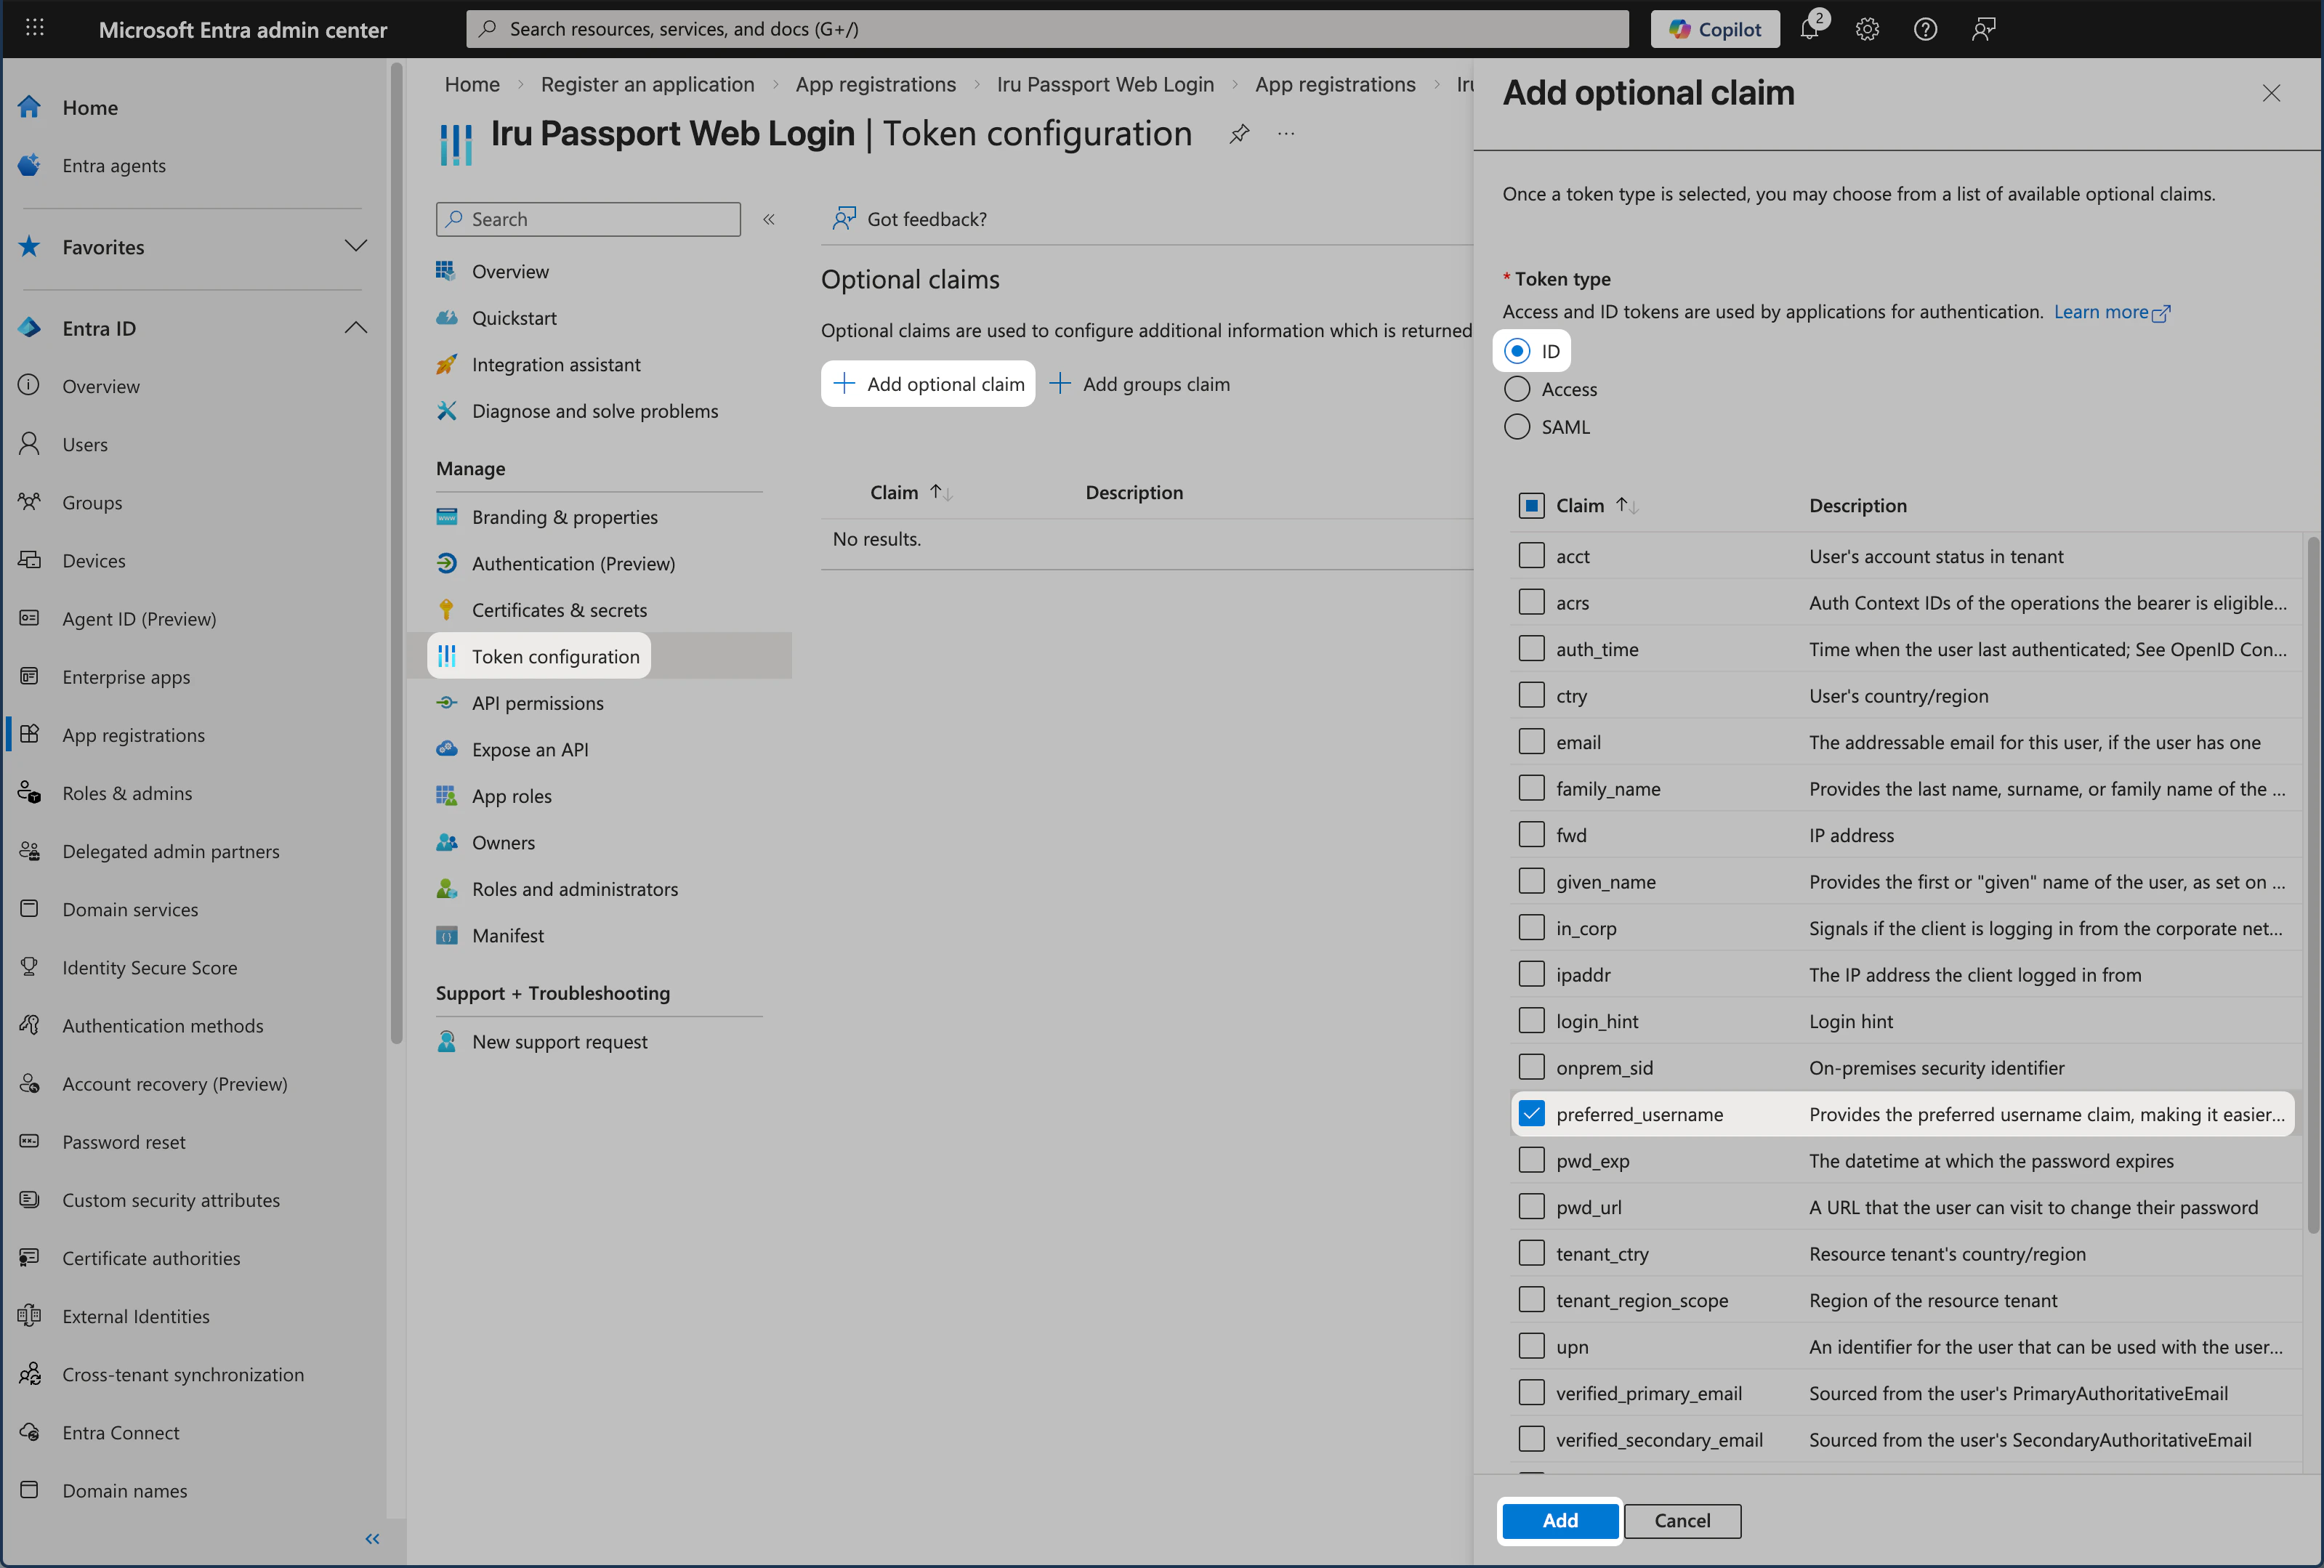
Wählen Sie **Add optional claim** aus.
Wählen Sie als Token type **ID** aus.
Wählen Sie als Claim **preferred\_username** aus.
Wählen Sie **Hinzufügen** aus.
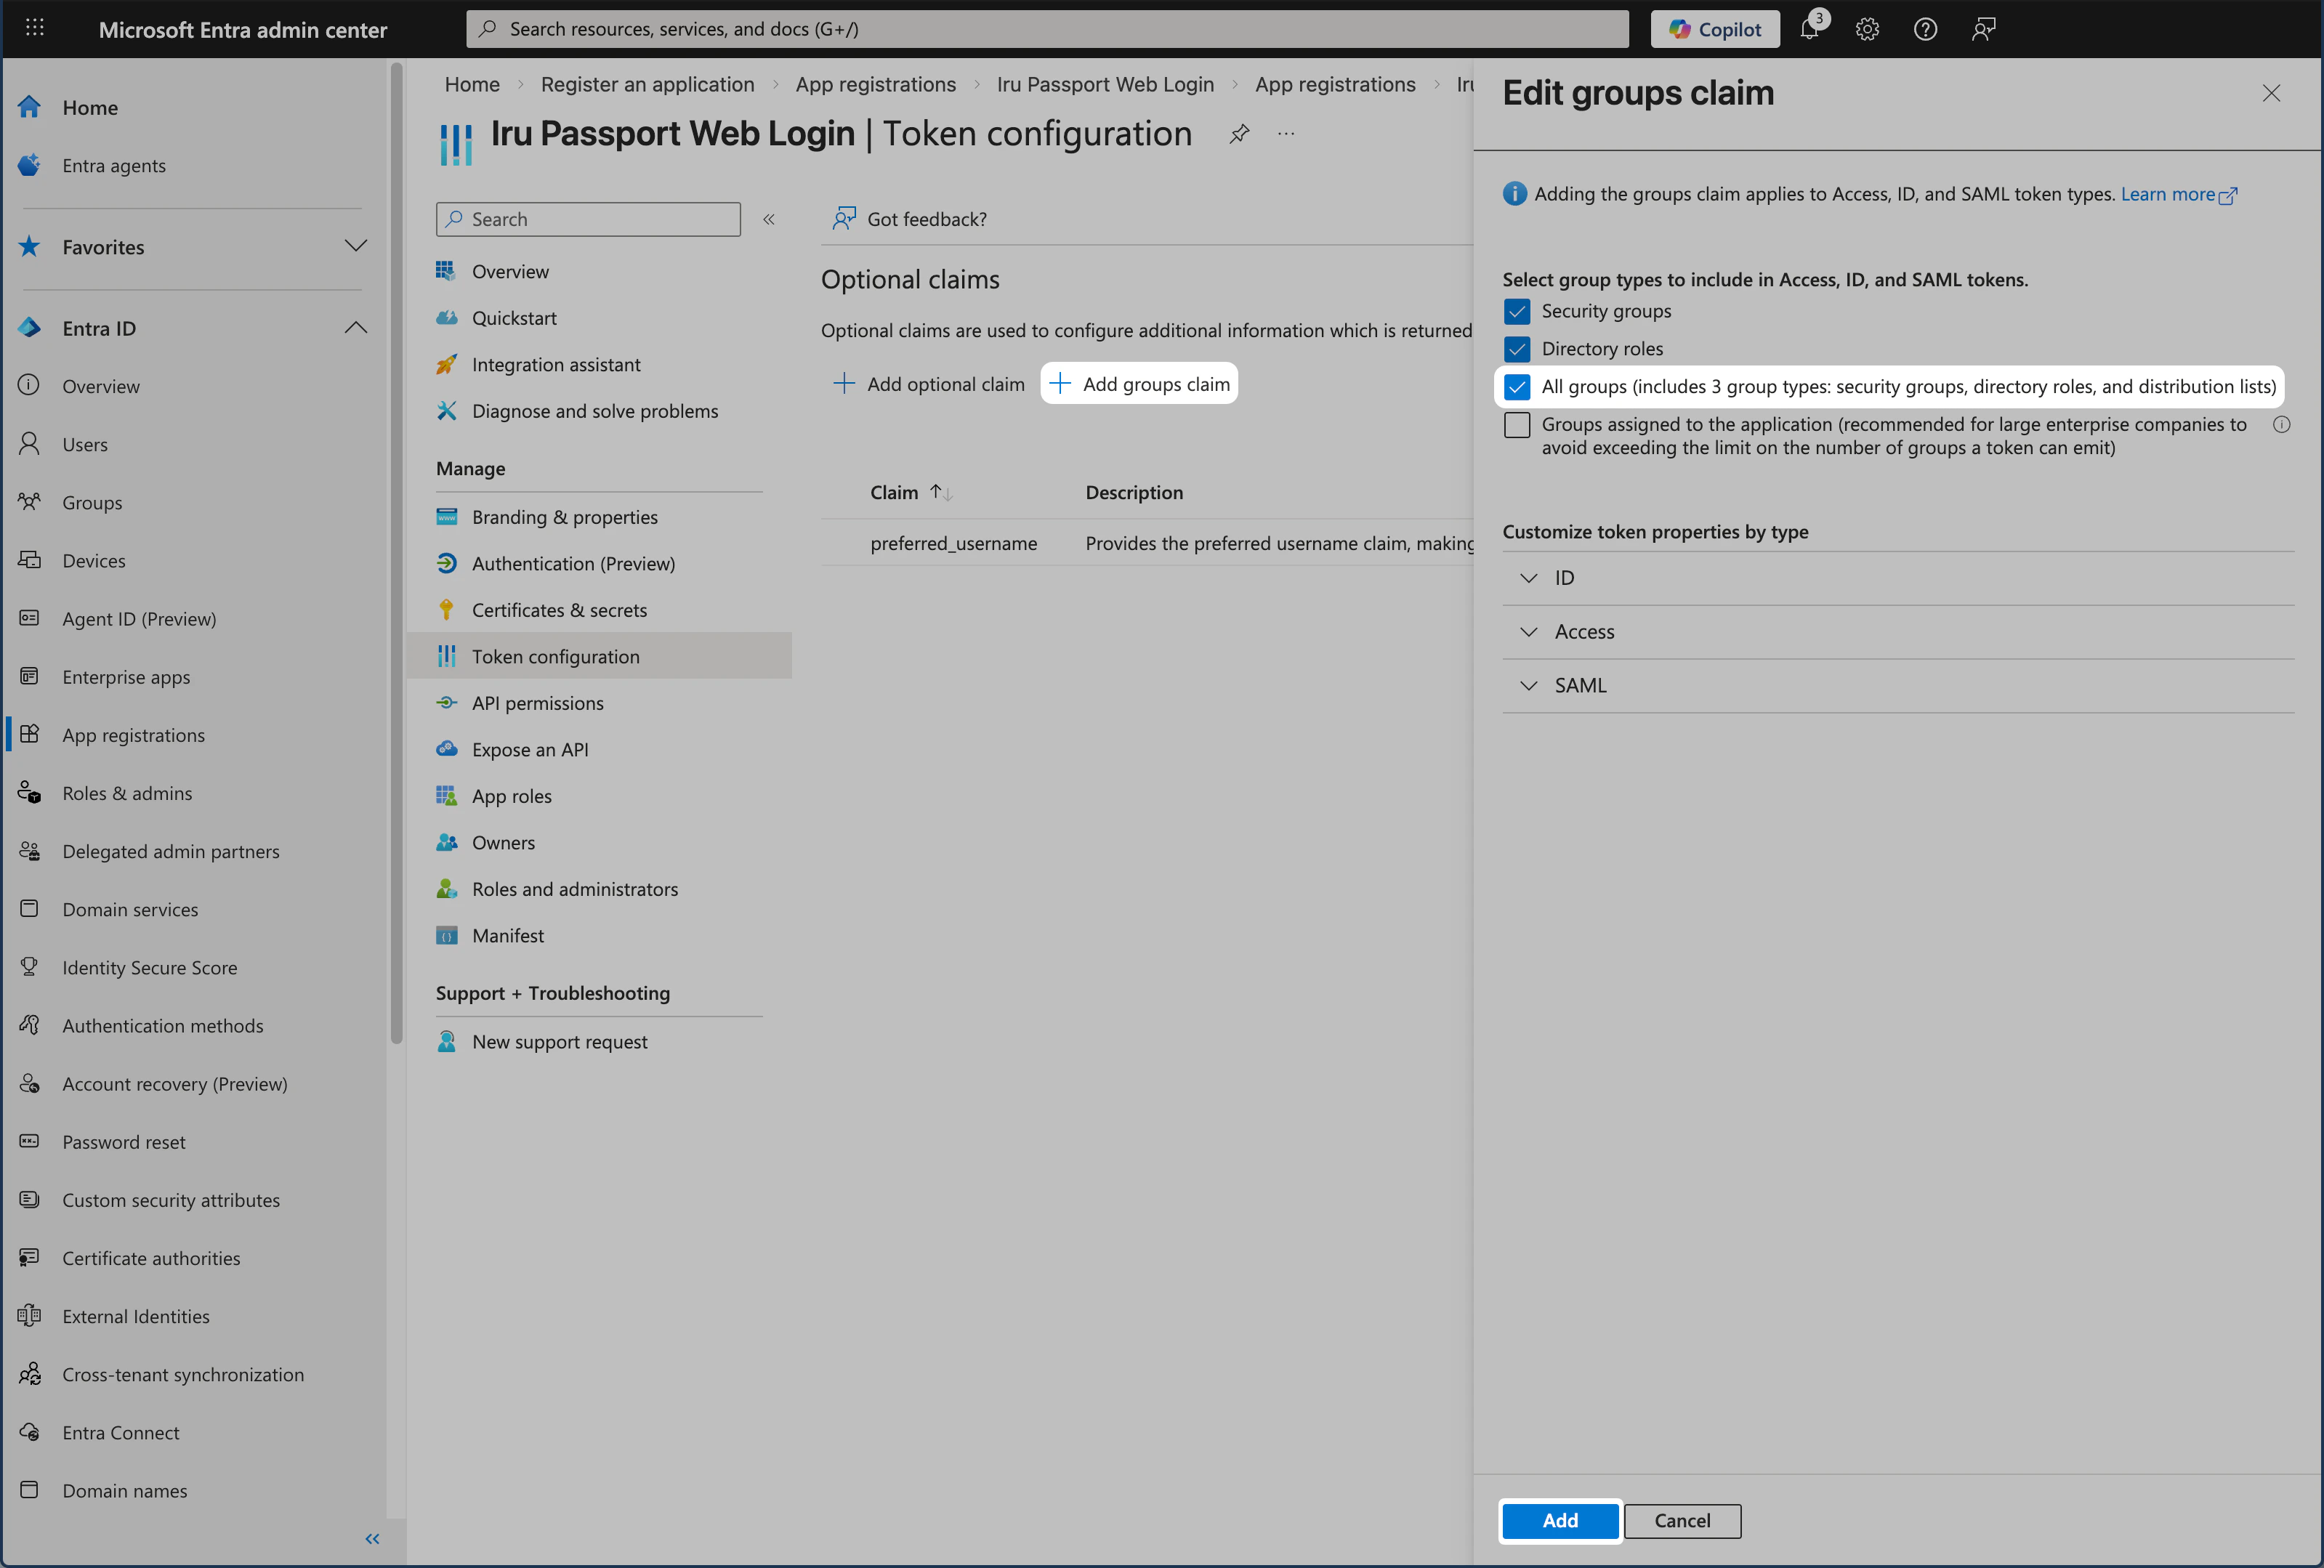
 Wählen Sie **Add groups claim** aus.
Wählen Sie **Alle Gruppen** aus.
Entra ID SAML unterstützt nur bis zu 150 Sicherheitsgruppen. Wenn Sie mehr als 150 Sicherheitsgruppen haben, sollten Sie nicht **Alle Gruppen** verwenden, sondern bestimmte Gruppen auswählen. Weitere Informationen finden Sie im Microsoft-Artikel [Konfigurieren von Gruppenansprüchen für Anwendungen mit Microsoft Entra ID](https://learn.microsoft.com/en-us/entra/identity/hybrid/connect/how-to-connect-fed-group-claims).
Wählen Sie **Hinzufügen** aus.
 Nachdem Sie die Tokenkonfigurationen abgeschlossen haben, sehen Sie beide optionalen Ansprüche.
### API-Berechtigungen
Fügen Sie die Microsoft Graph-Berechtigungen hinzu, die Passport benötigt (email, profile, User.Read), und erteilen Sie die Administratorzustimmung, damit sich Benutzer anmelden können.
Wählen Sie im linken Menü **API permissions** aus, um diesen Bereich zu öffnen.
Wählen Sie **Add a permission** aus.
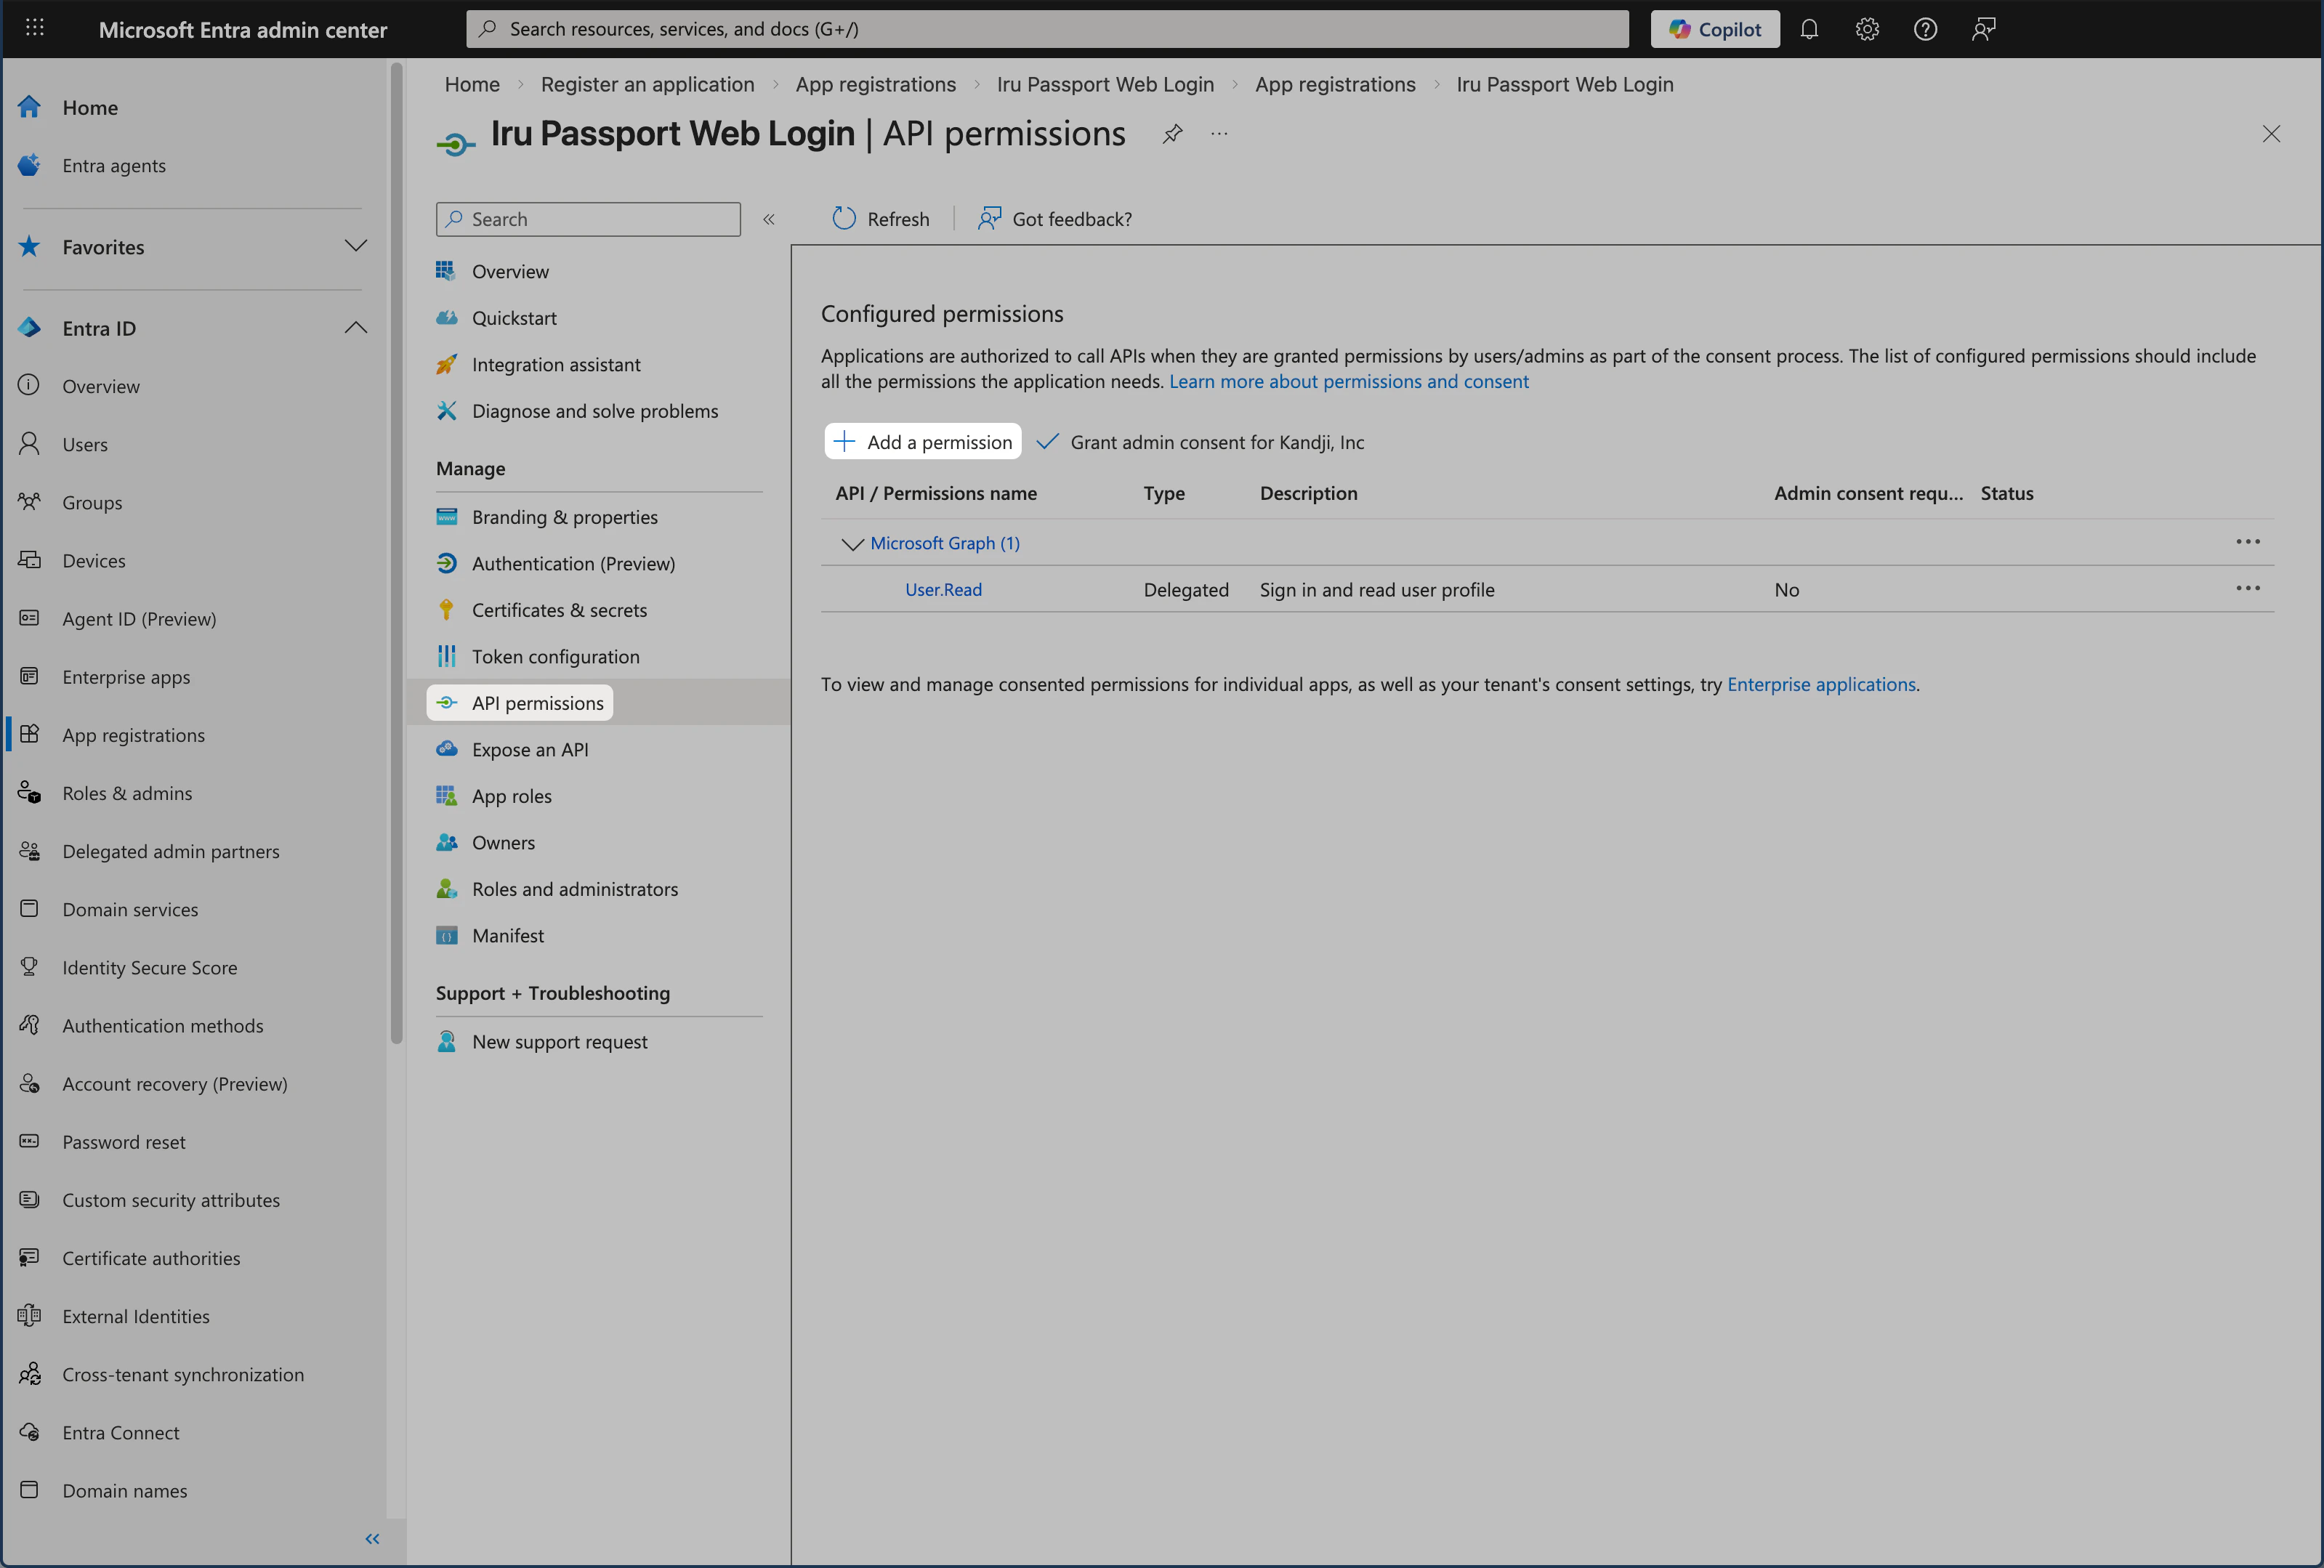 Wählen Sie **Microsoft Graph** aus.
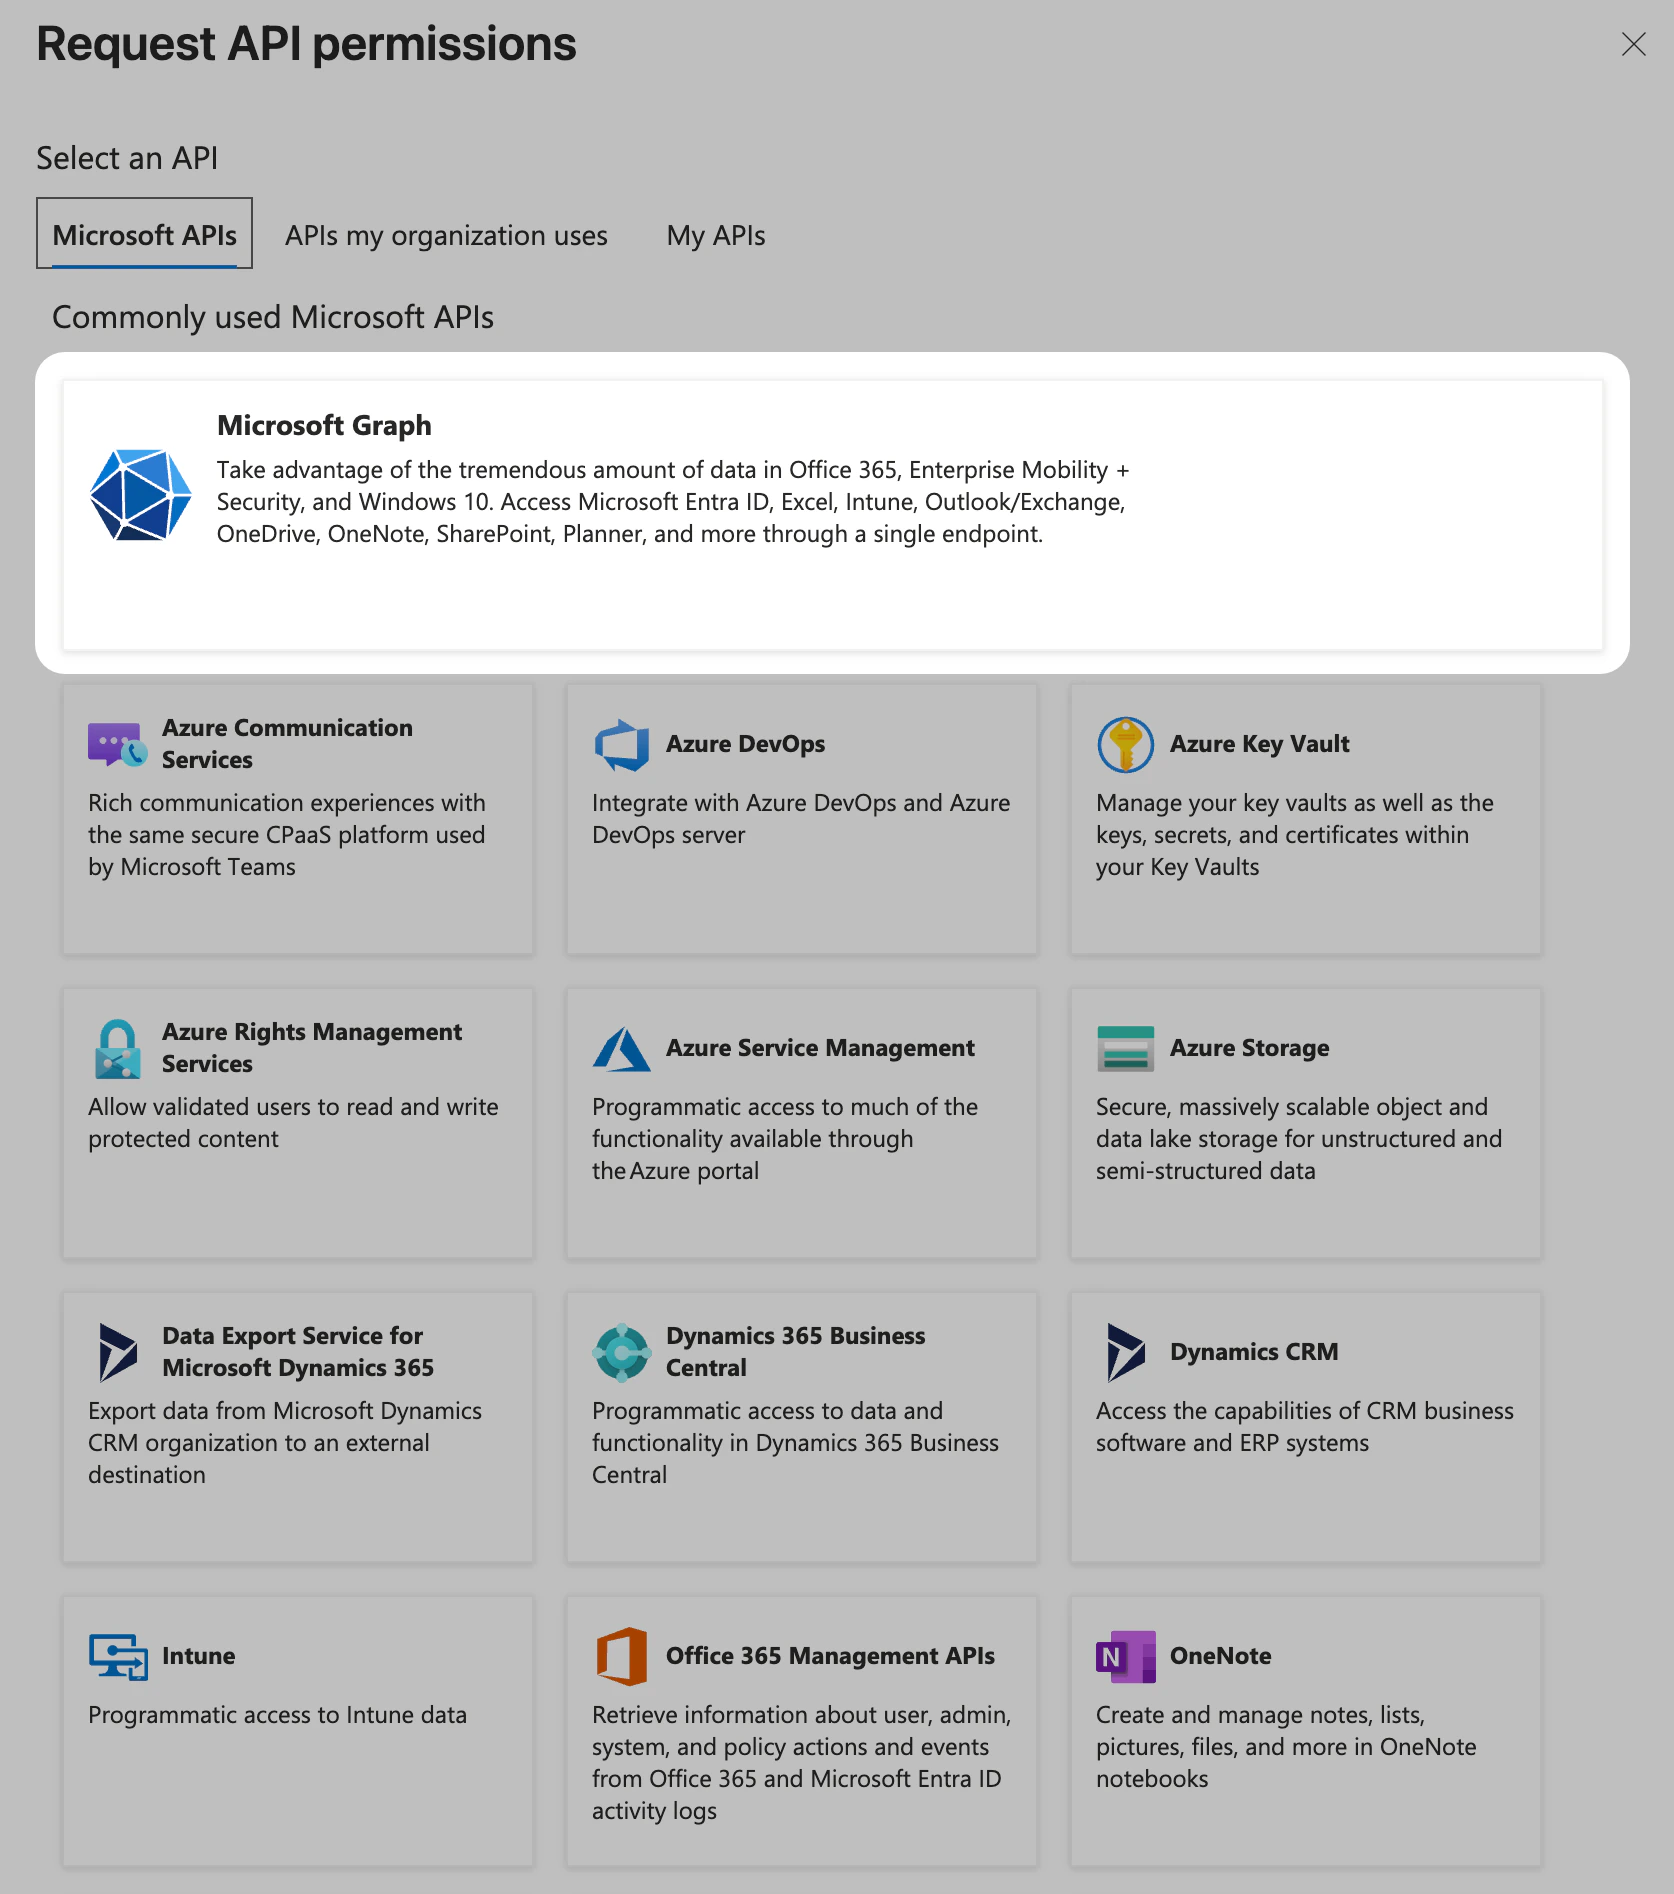 Wählen Sie **Delegated permissions** aus.
Vergewissern Sie sich, dass der Abschnitt **OpenID permissions** aufgeklappt ist. Falls nicht, wählen Sie das Symbol daneben aus, um ihn aufzuklappen.
Wählen Sie **email** und **profile** aus.
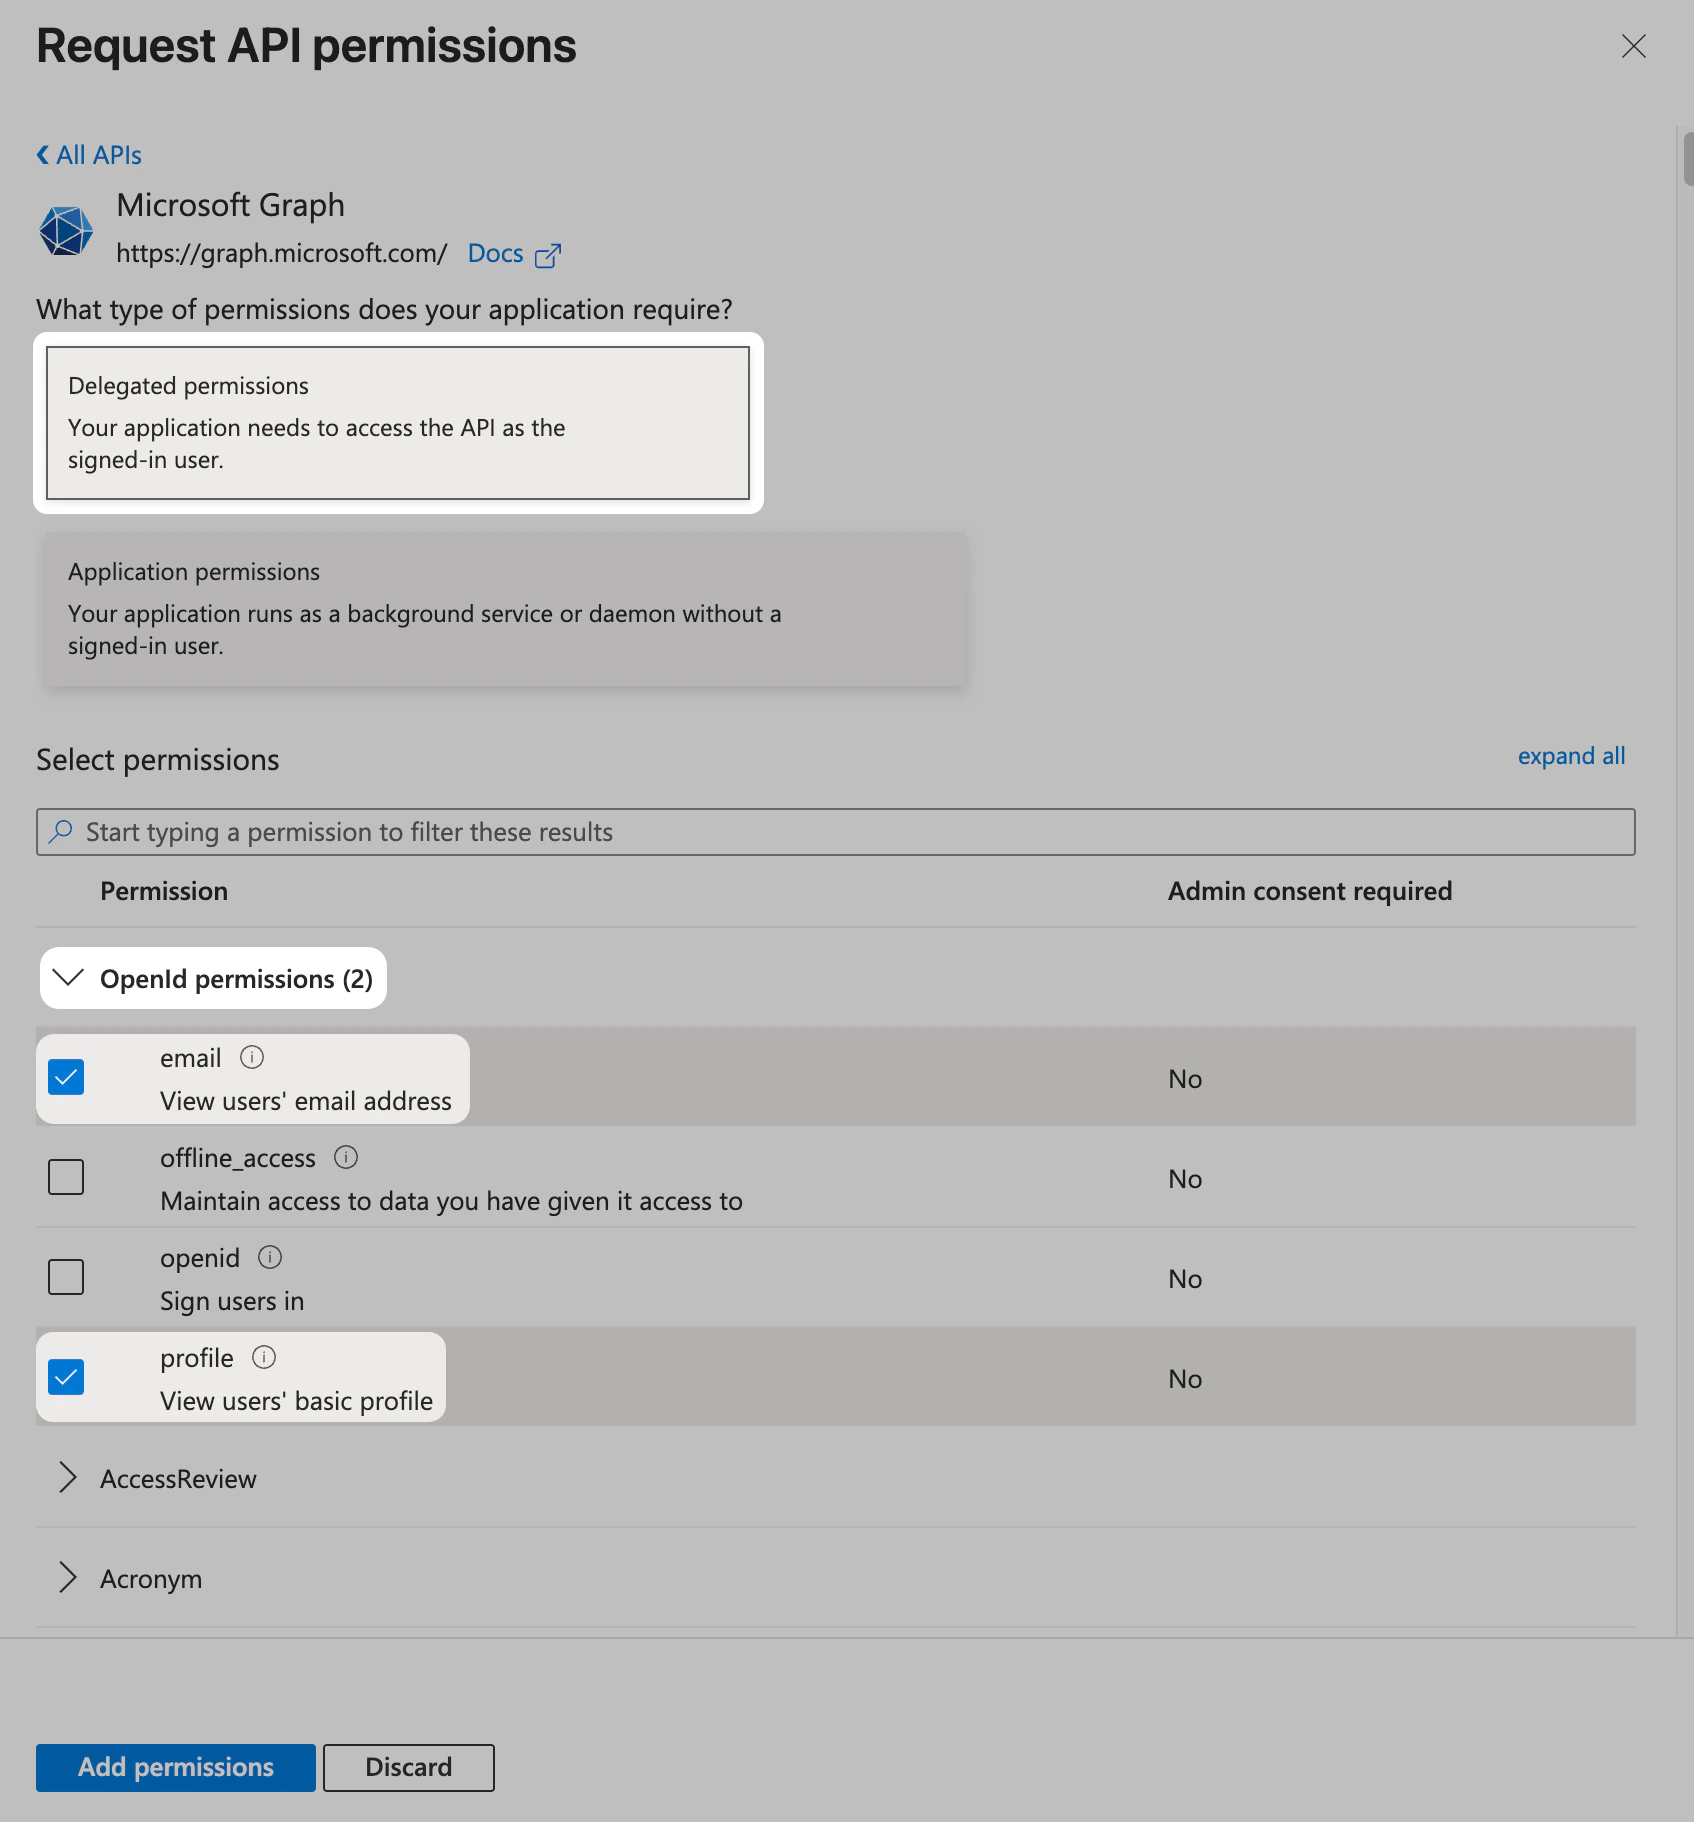 Geben Sie im Suchfeld **Select permissions** **User.Read** ein.
Vergewissern Sie sich im Abschnitt User, dass **User.Read** bereits ausgewählt ist. Falls nicht, wählen Sie es aus.
Wählen Sie **Add permissions** aus.
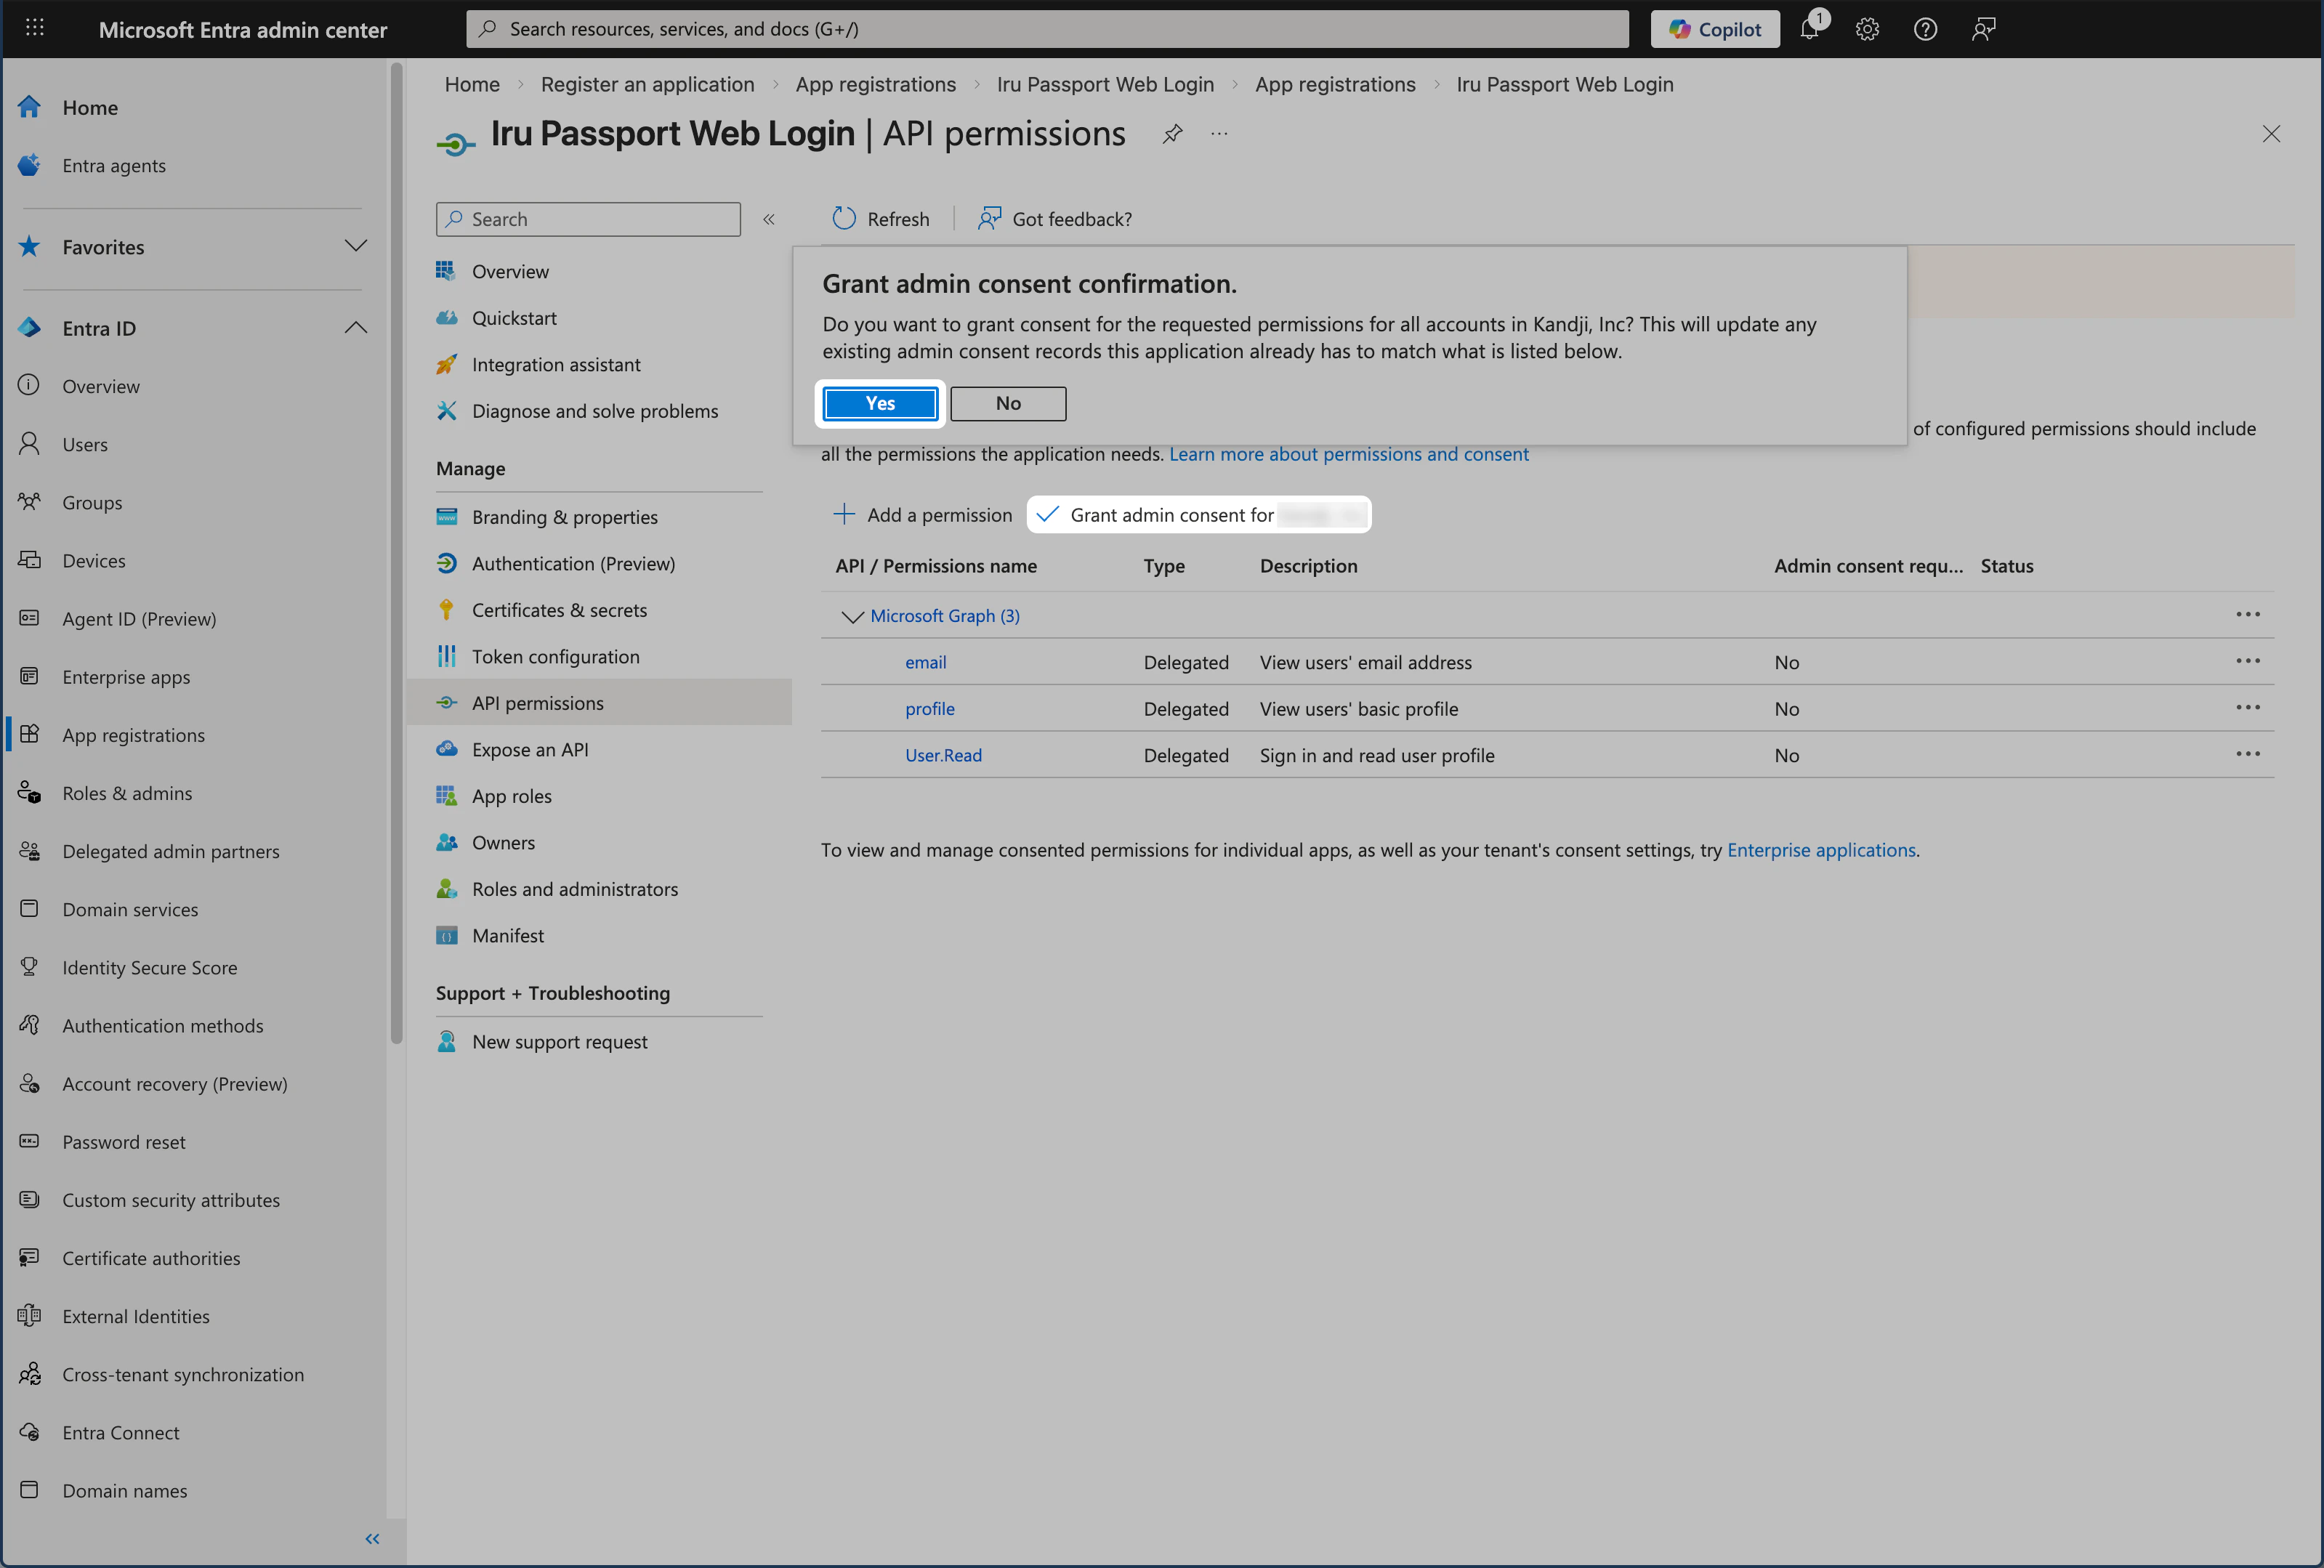
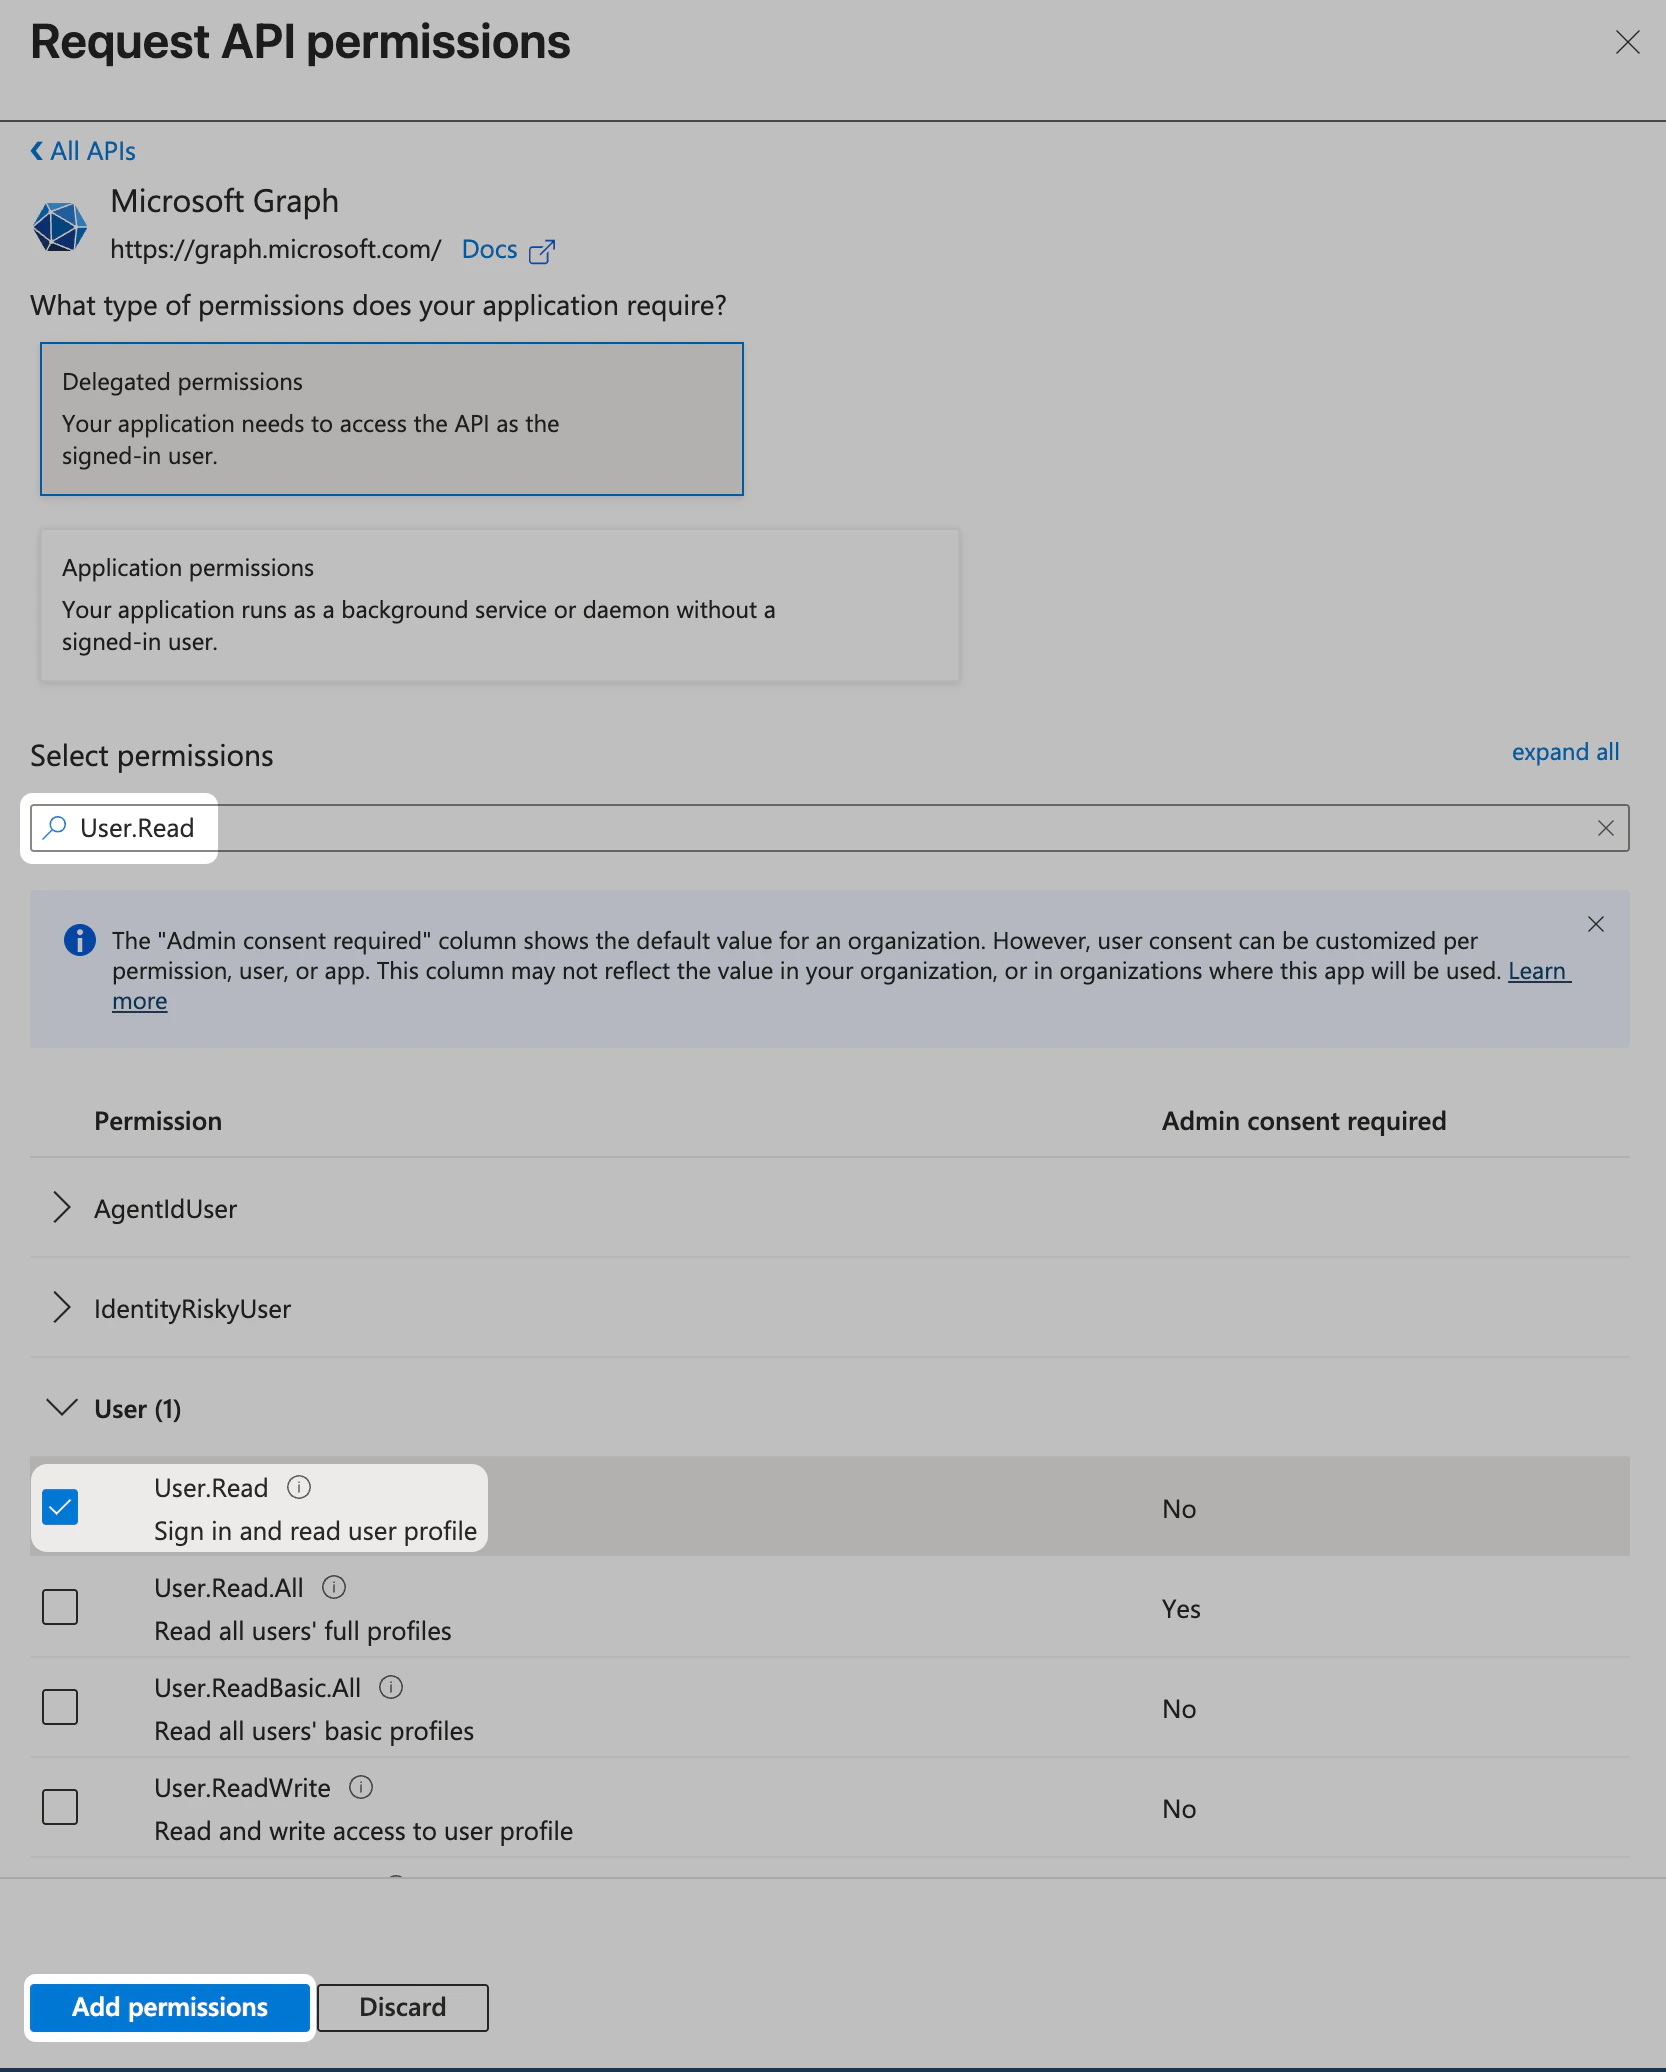 Wählen Sie **Grant admin consent for \[your tenant]** aus.
Wählen Sie **Ja** aus.
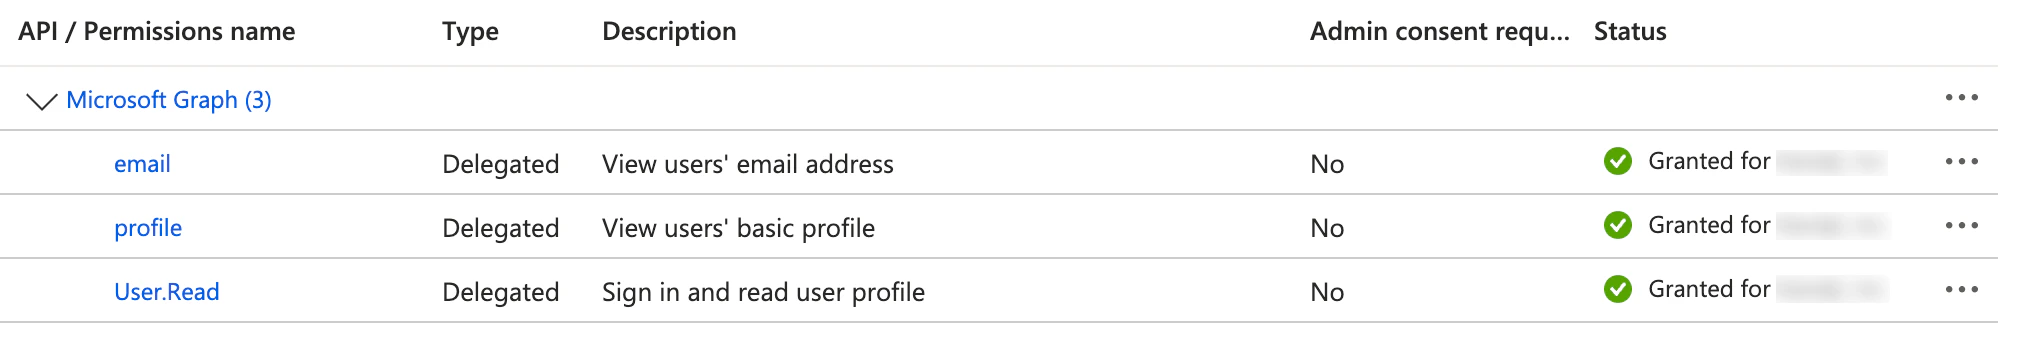
 Vergewissern Sie sich, dass in der Spalte **Status** für jede Berechtigung die Meldung ** Granted for \[your tenant]** angezeigt wird.
 ### Benutzer und Gruppen zuweisen
Konfigurieren Sie, wer die Passport-App verwenden kann und ob sie im Benutzerportal angezeigt wird. Standardmäßig können alle Benutzer in Entra ID die App verwenden; die folgenden Schritte behandeln die Einstellungen unter Properties sowie die Zuweisung von Benutzern bzw. Benutzern und Gruppen, wenn dies erforderlich ist.
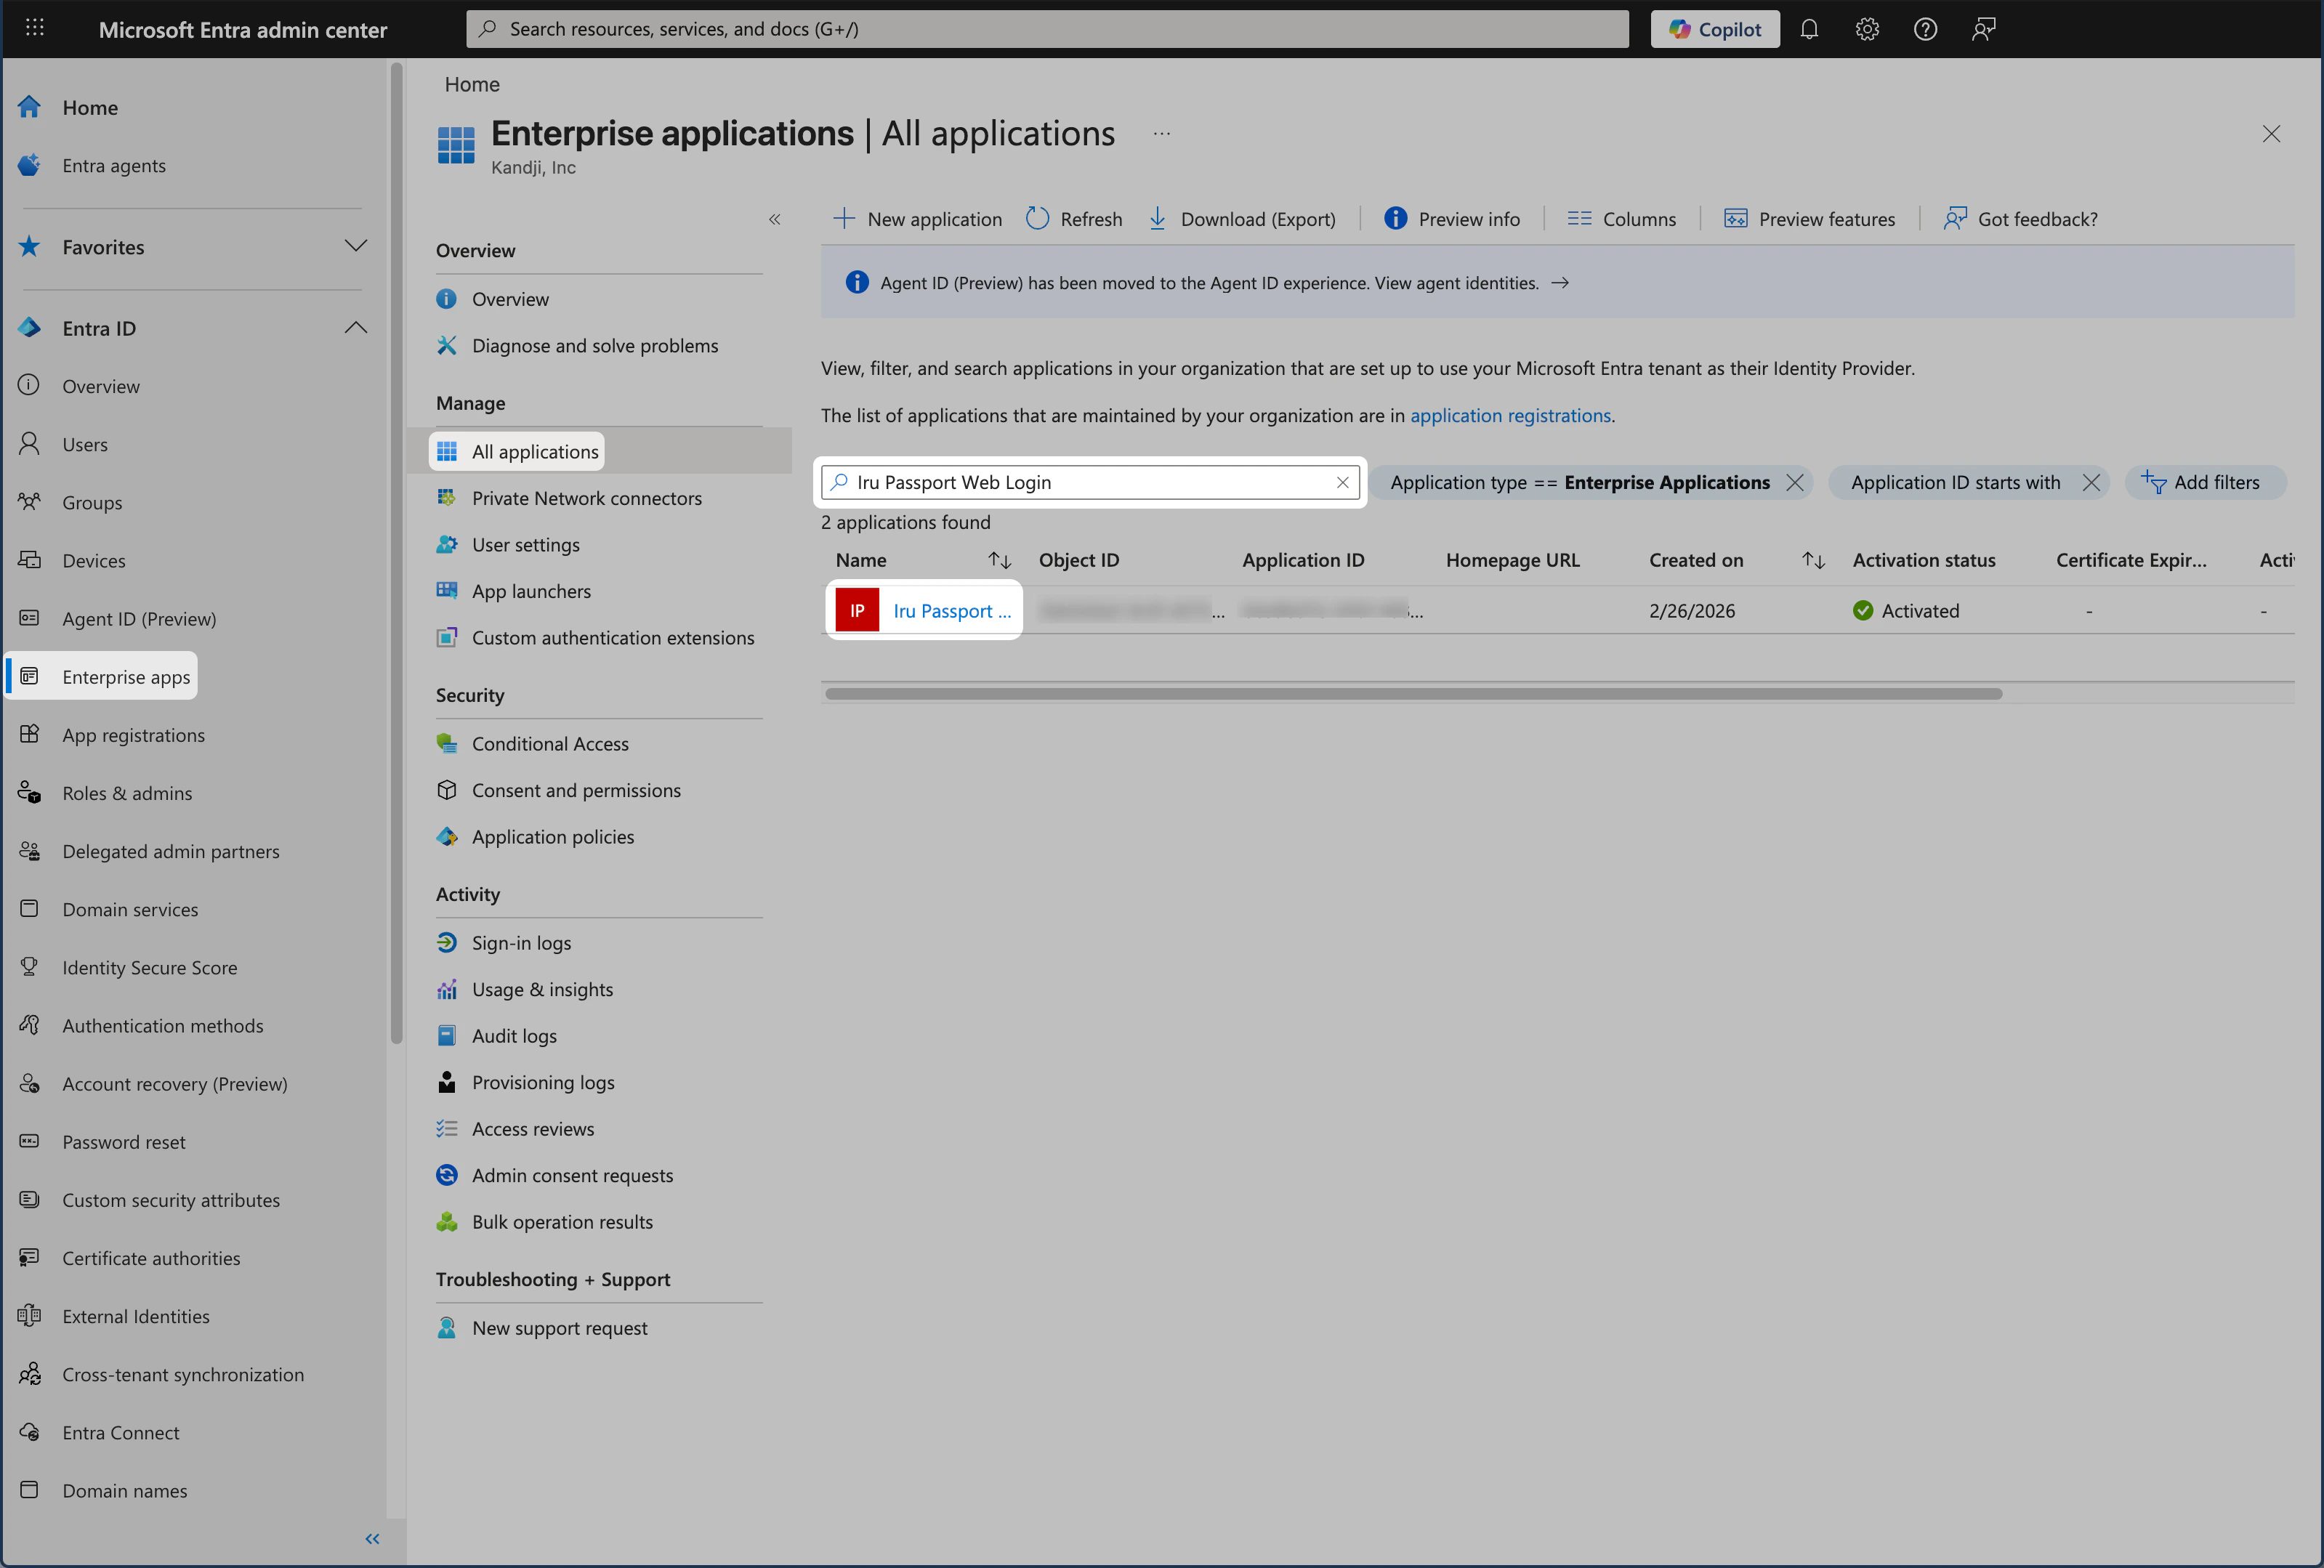
Wählen Sie im Entra ID-Navigationsmenü links **Enterprise Apps** aus.
Wählen Sie in der Liste All applications **Iru Passport Webanmeldung** bzw. den Namen aus, den Sie der App-Registrierung im vorherigen Abschnitt gegeben haben.
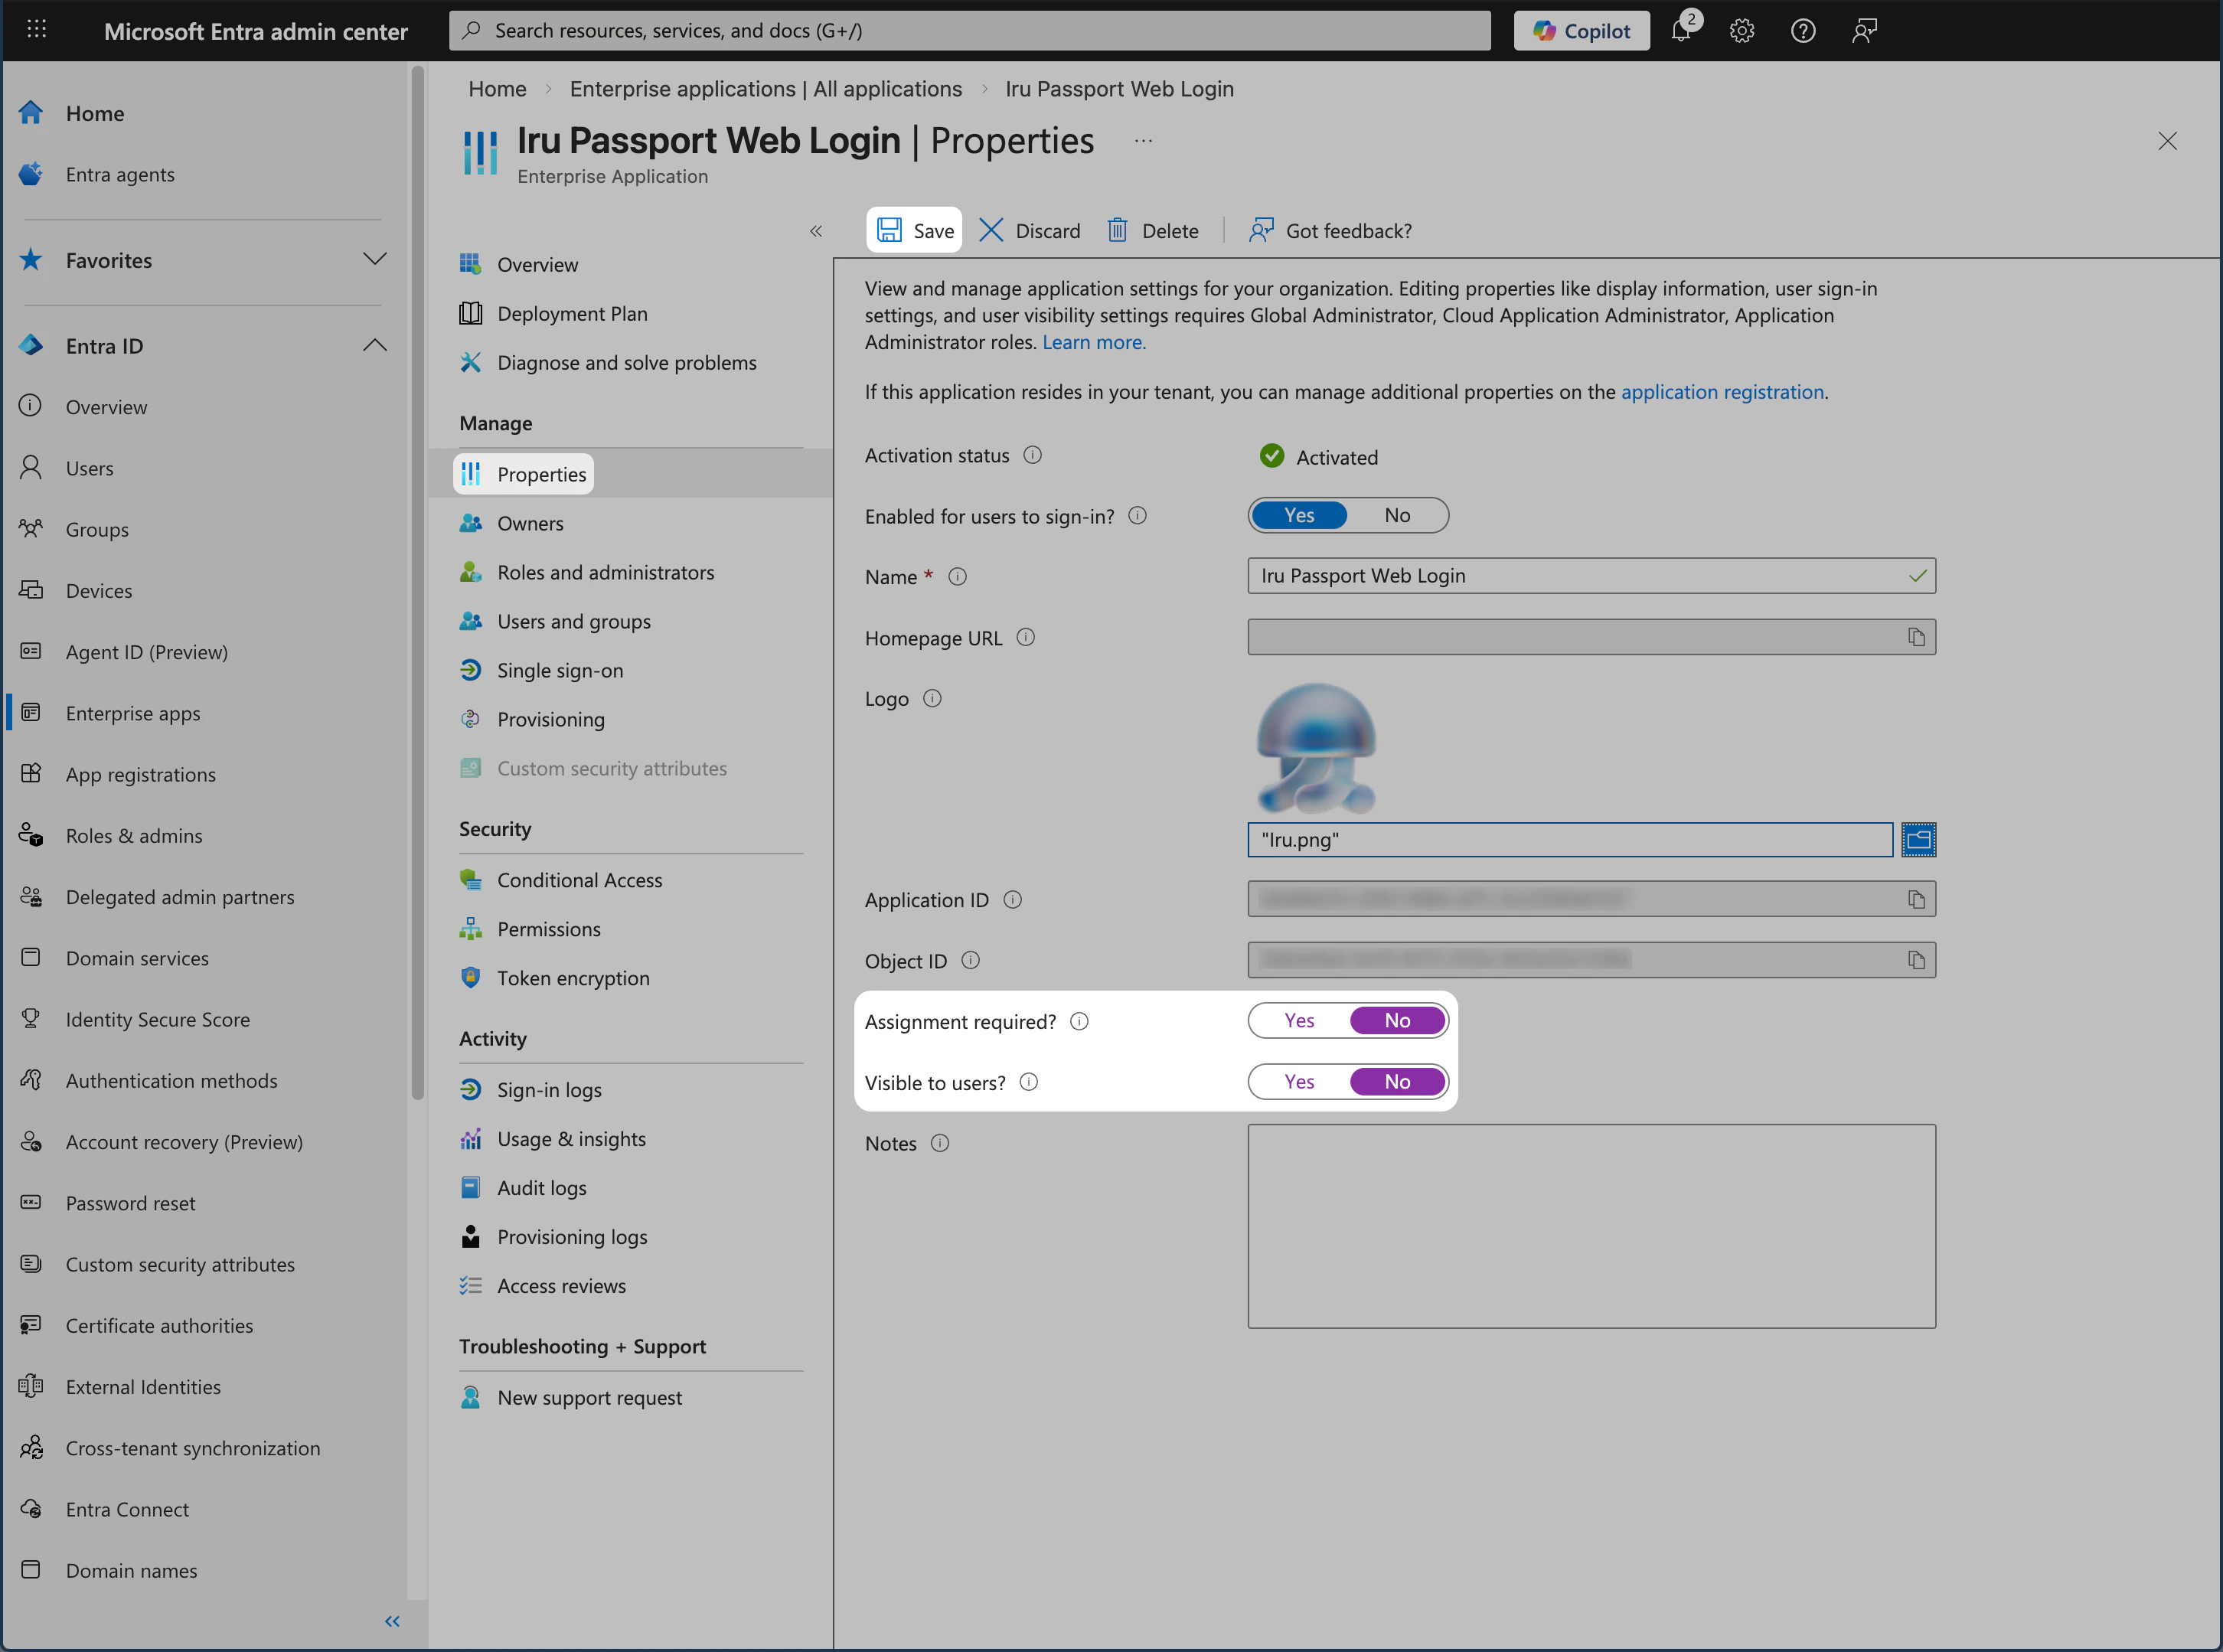
 Wählen Sie im linken Menü unter der Kategorie **Verwalten** die Option **Properties** aus, um diesen Bereich zu öffnen.
Fügen Sie Ihrer Unternehmens-App optional ein Logo hinzu.
Prüfen Sie die Einstellung **Assignment required?**:
* **Nein**: Sie müssen keine Benutzer bzw. Benutzer und Gruppen zuweisen.
* **Ja**: Sie müssen Benutzer bzw. Benutzer und Gruppen zuweisen.
Setzen Sie **Visible to users?** auf **Nein**.
Bei **Ja** sehen Benutzer die App in ihrem Portal. Die Passport-App ist nur als Ersatz für das macOS-Anmeldefenster nützlich.
Wählen Sie **Speichern** aus.
 Wenn **Assignment required?** auf **Nein** gesetzt ist, können Sie direkt zu [Benutzerkontobereitstellung mit Passport](#user-account-provisioning-via-passport) wechseln. Wenn es auf **Ja** gesetzt ist, fahren Sie mit den folgenden Schritten fort.
#### Zuweisung erforderlich
Wenn für Ihre Passport-Unternehmensanwendung **Assignment required?** auf **Ja** gesetzt ist, folgen Sie den nachstehenden Schritten, um Benutzer bzw. Benutzer und Gruppen zuzuweisen.
Wählen Sie im linken Menü unter der Kategorie **Verwalten** die Option **Users and groups** aus, um diesen Bereich zu öffnen.
Wählen Sie im Menü **+ Add user/group** aus.
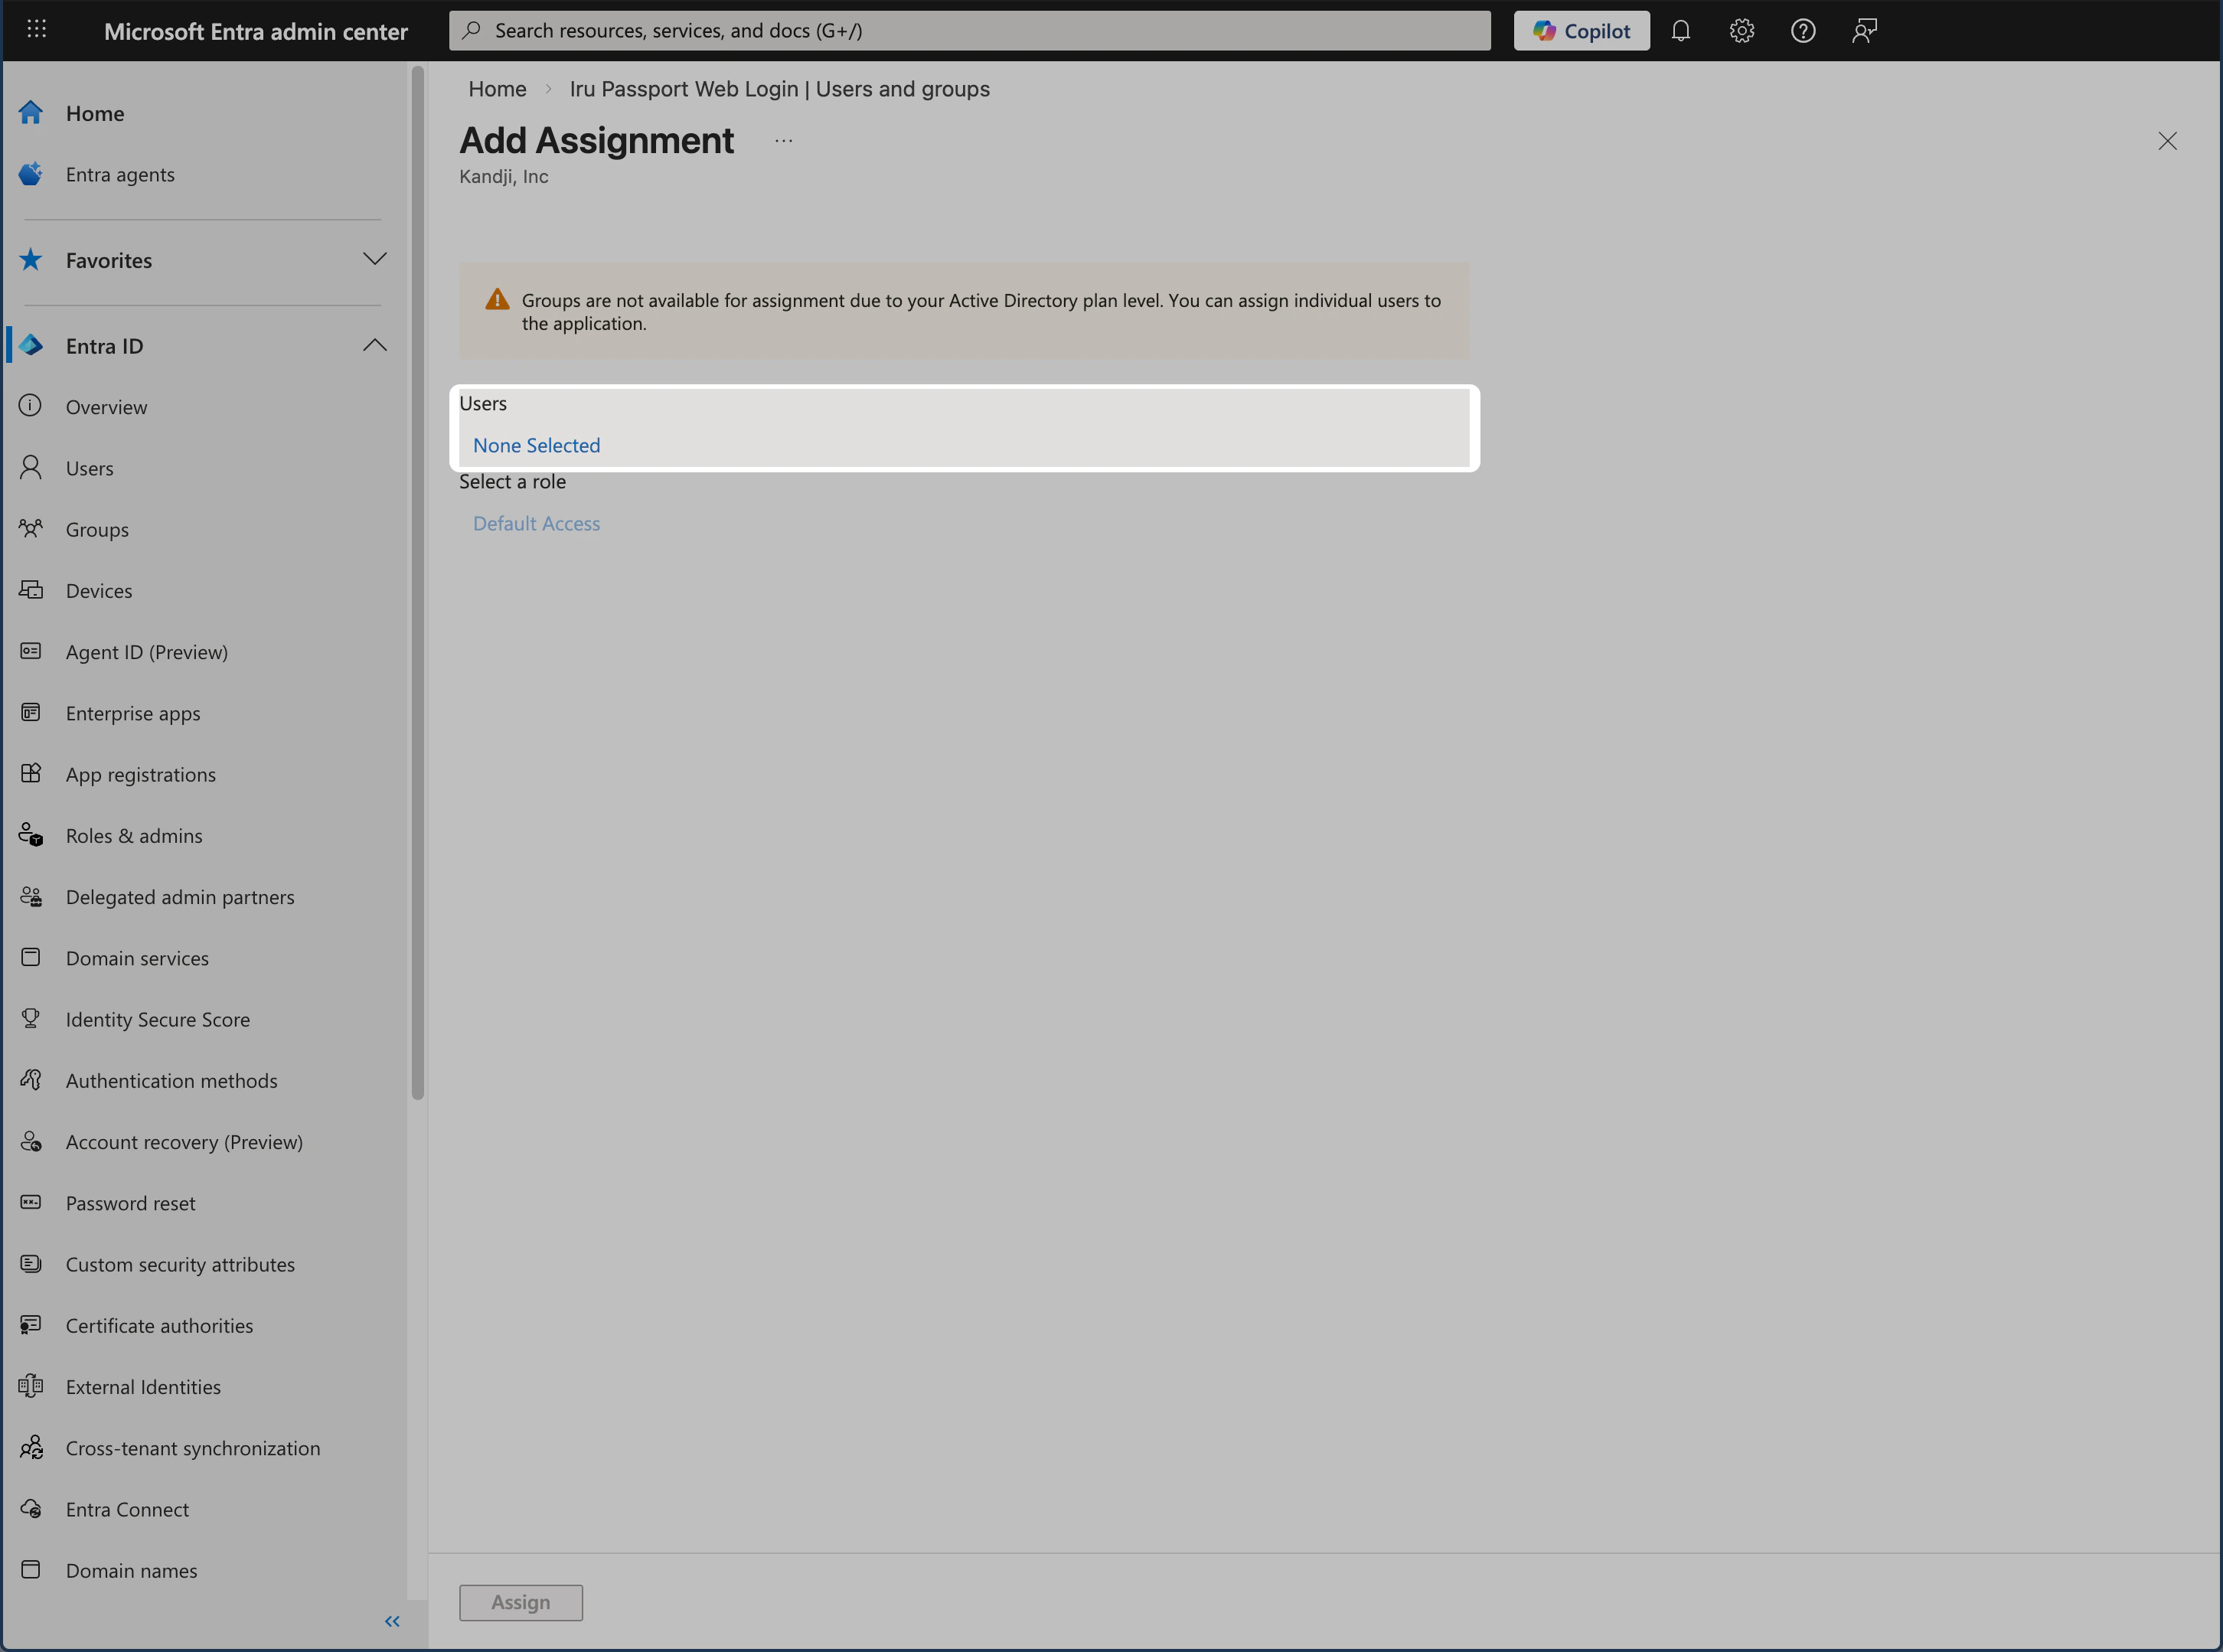
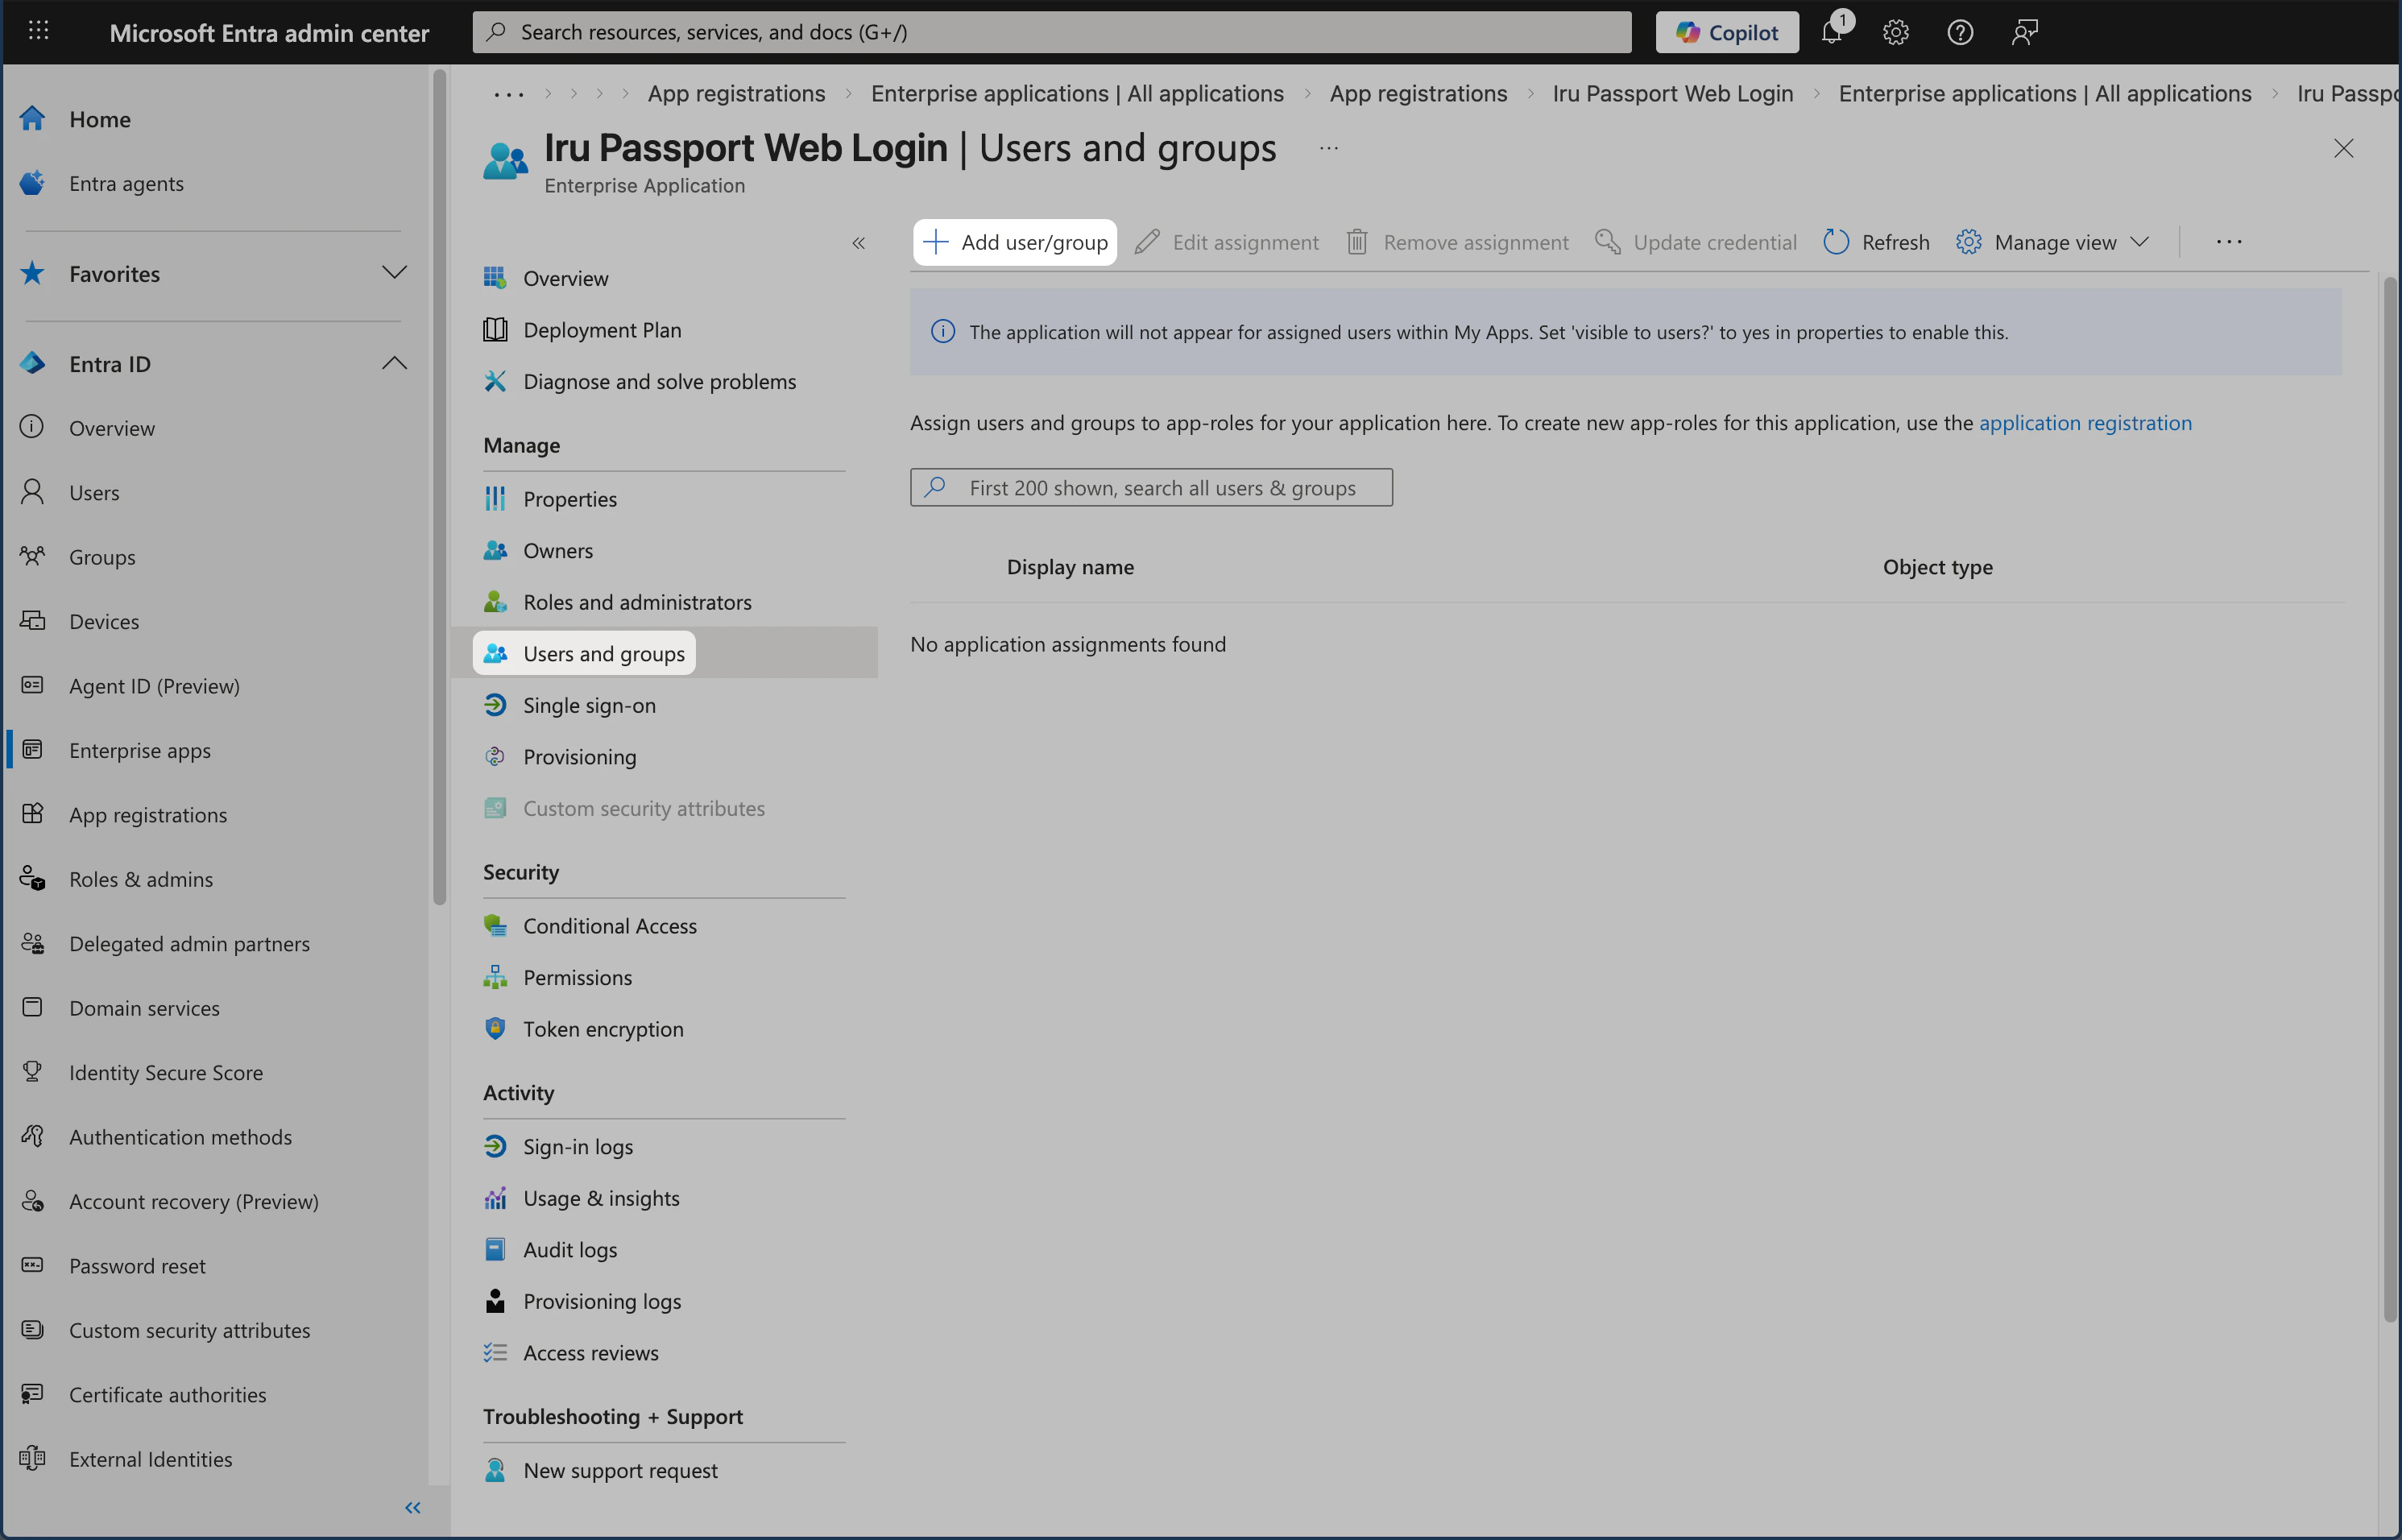 Wählen Sie auf der Seite **Add Assignment** unter der Überschrift **Benutzer** bzw. **Users and groups** den Link **None selected** aus, um festzulegen, wer die App verwenden kann.
Je nach Ihrem Microsoft Entra ID-Plan können Sie möglicherweise nur Benutzer und keine Gruppen zuweisen. In diesem Fall zeigt die Überschrift **Benutzer** an, und die Gruppenzuweisung ist nicht verfügbar.
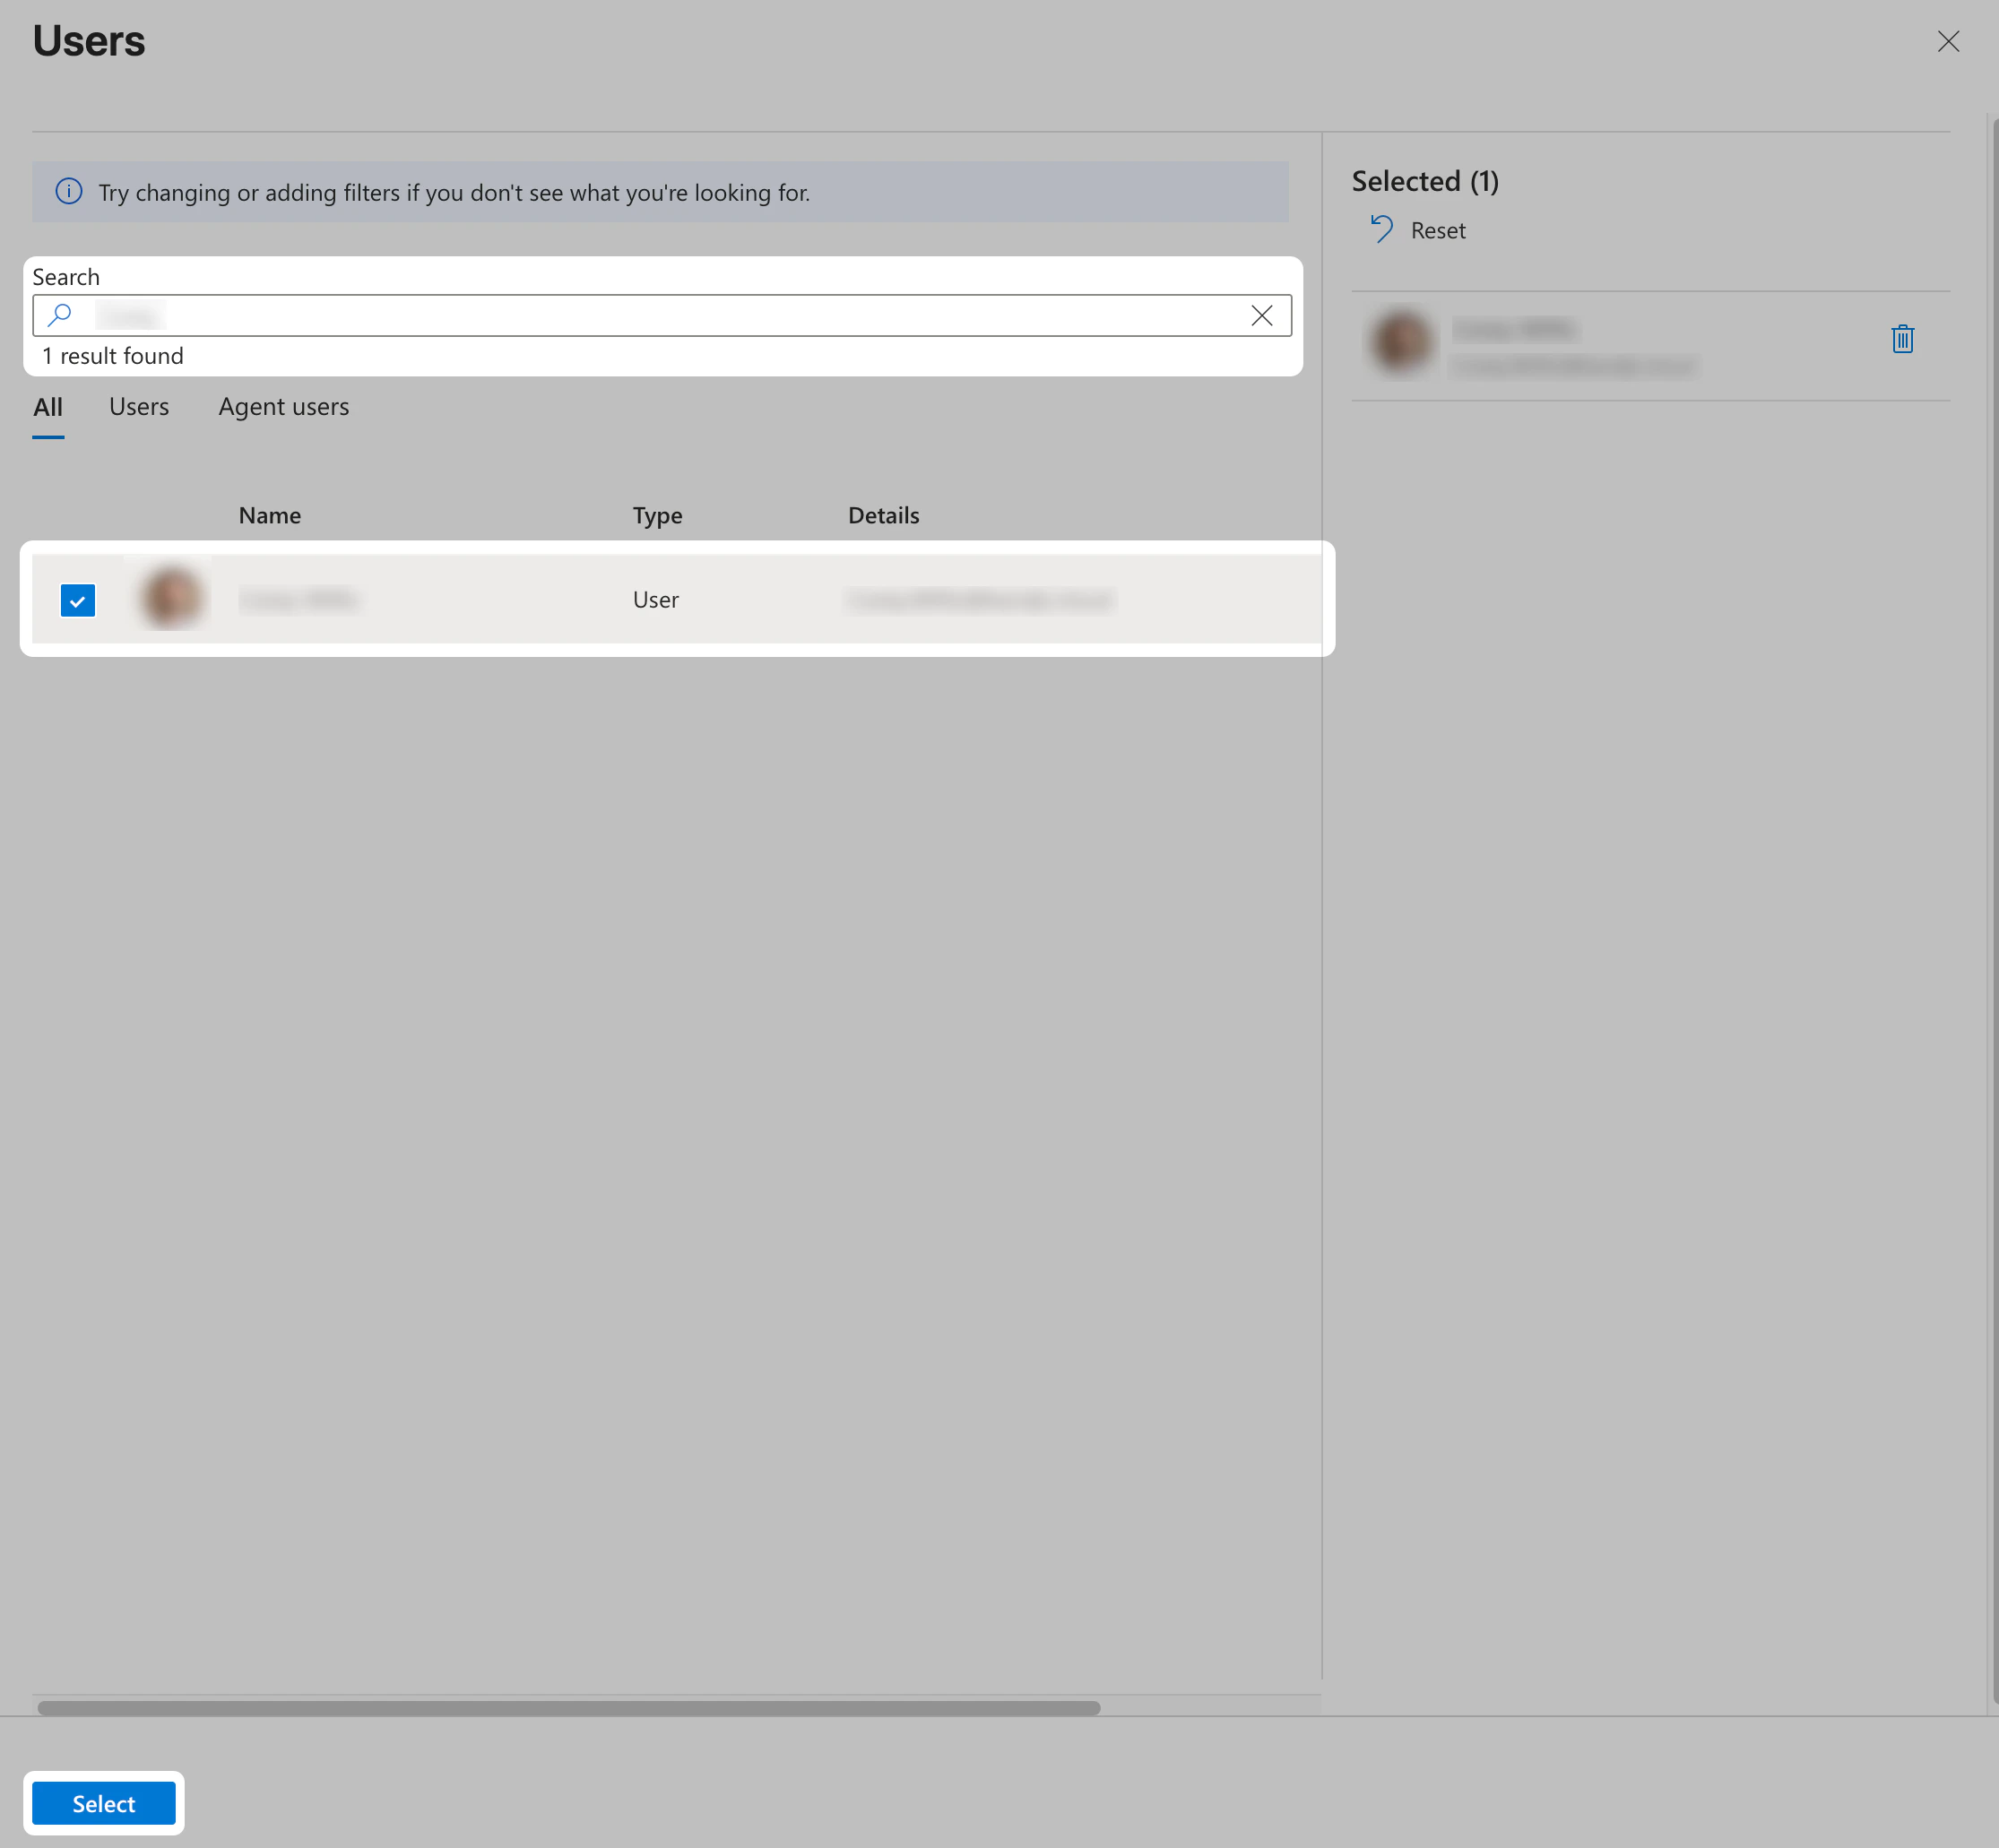
 Eine Liste von Benutzern bzw. Benutzern und Sicherheitsgruppen wird angezeigt. Sie können nach einem bestimmten Benutzer oder einer bestimmten Gruppe suchen oder mehrere in der Liste angezeigte Benutzer bzw. Benutzer und Gruppen auswählen.
Nachdem Sie Ihre Benutzer bzw. Benutzer und Gruppen ausgewählt haben, wählen Sie **Auswählen** aus.
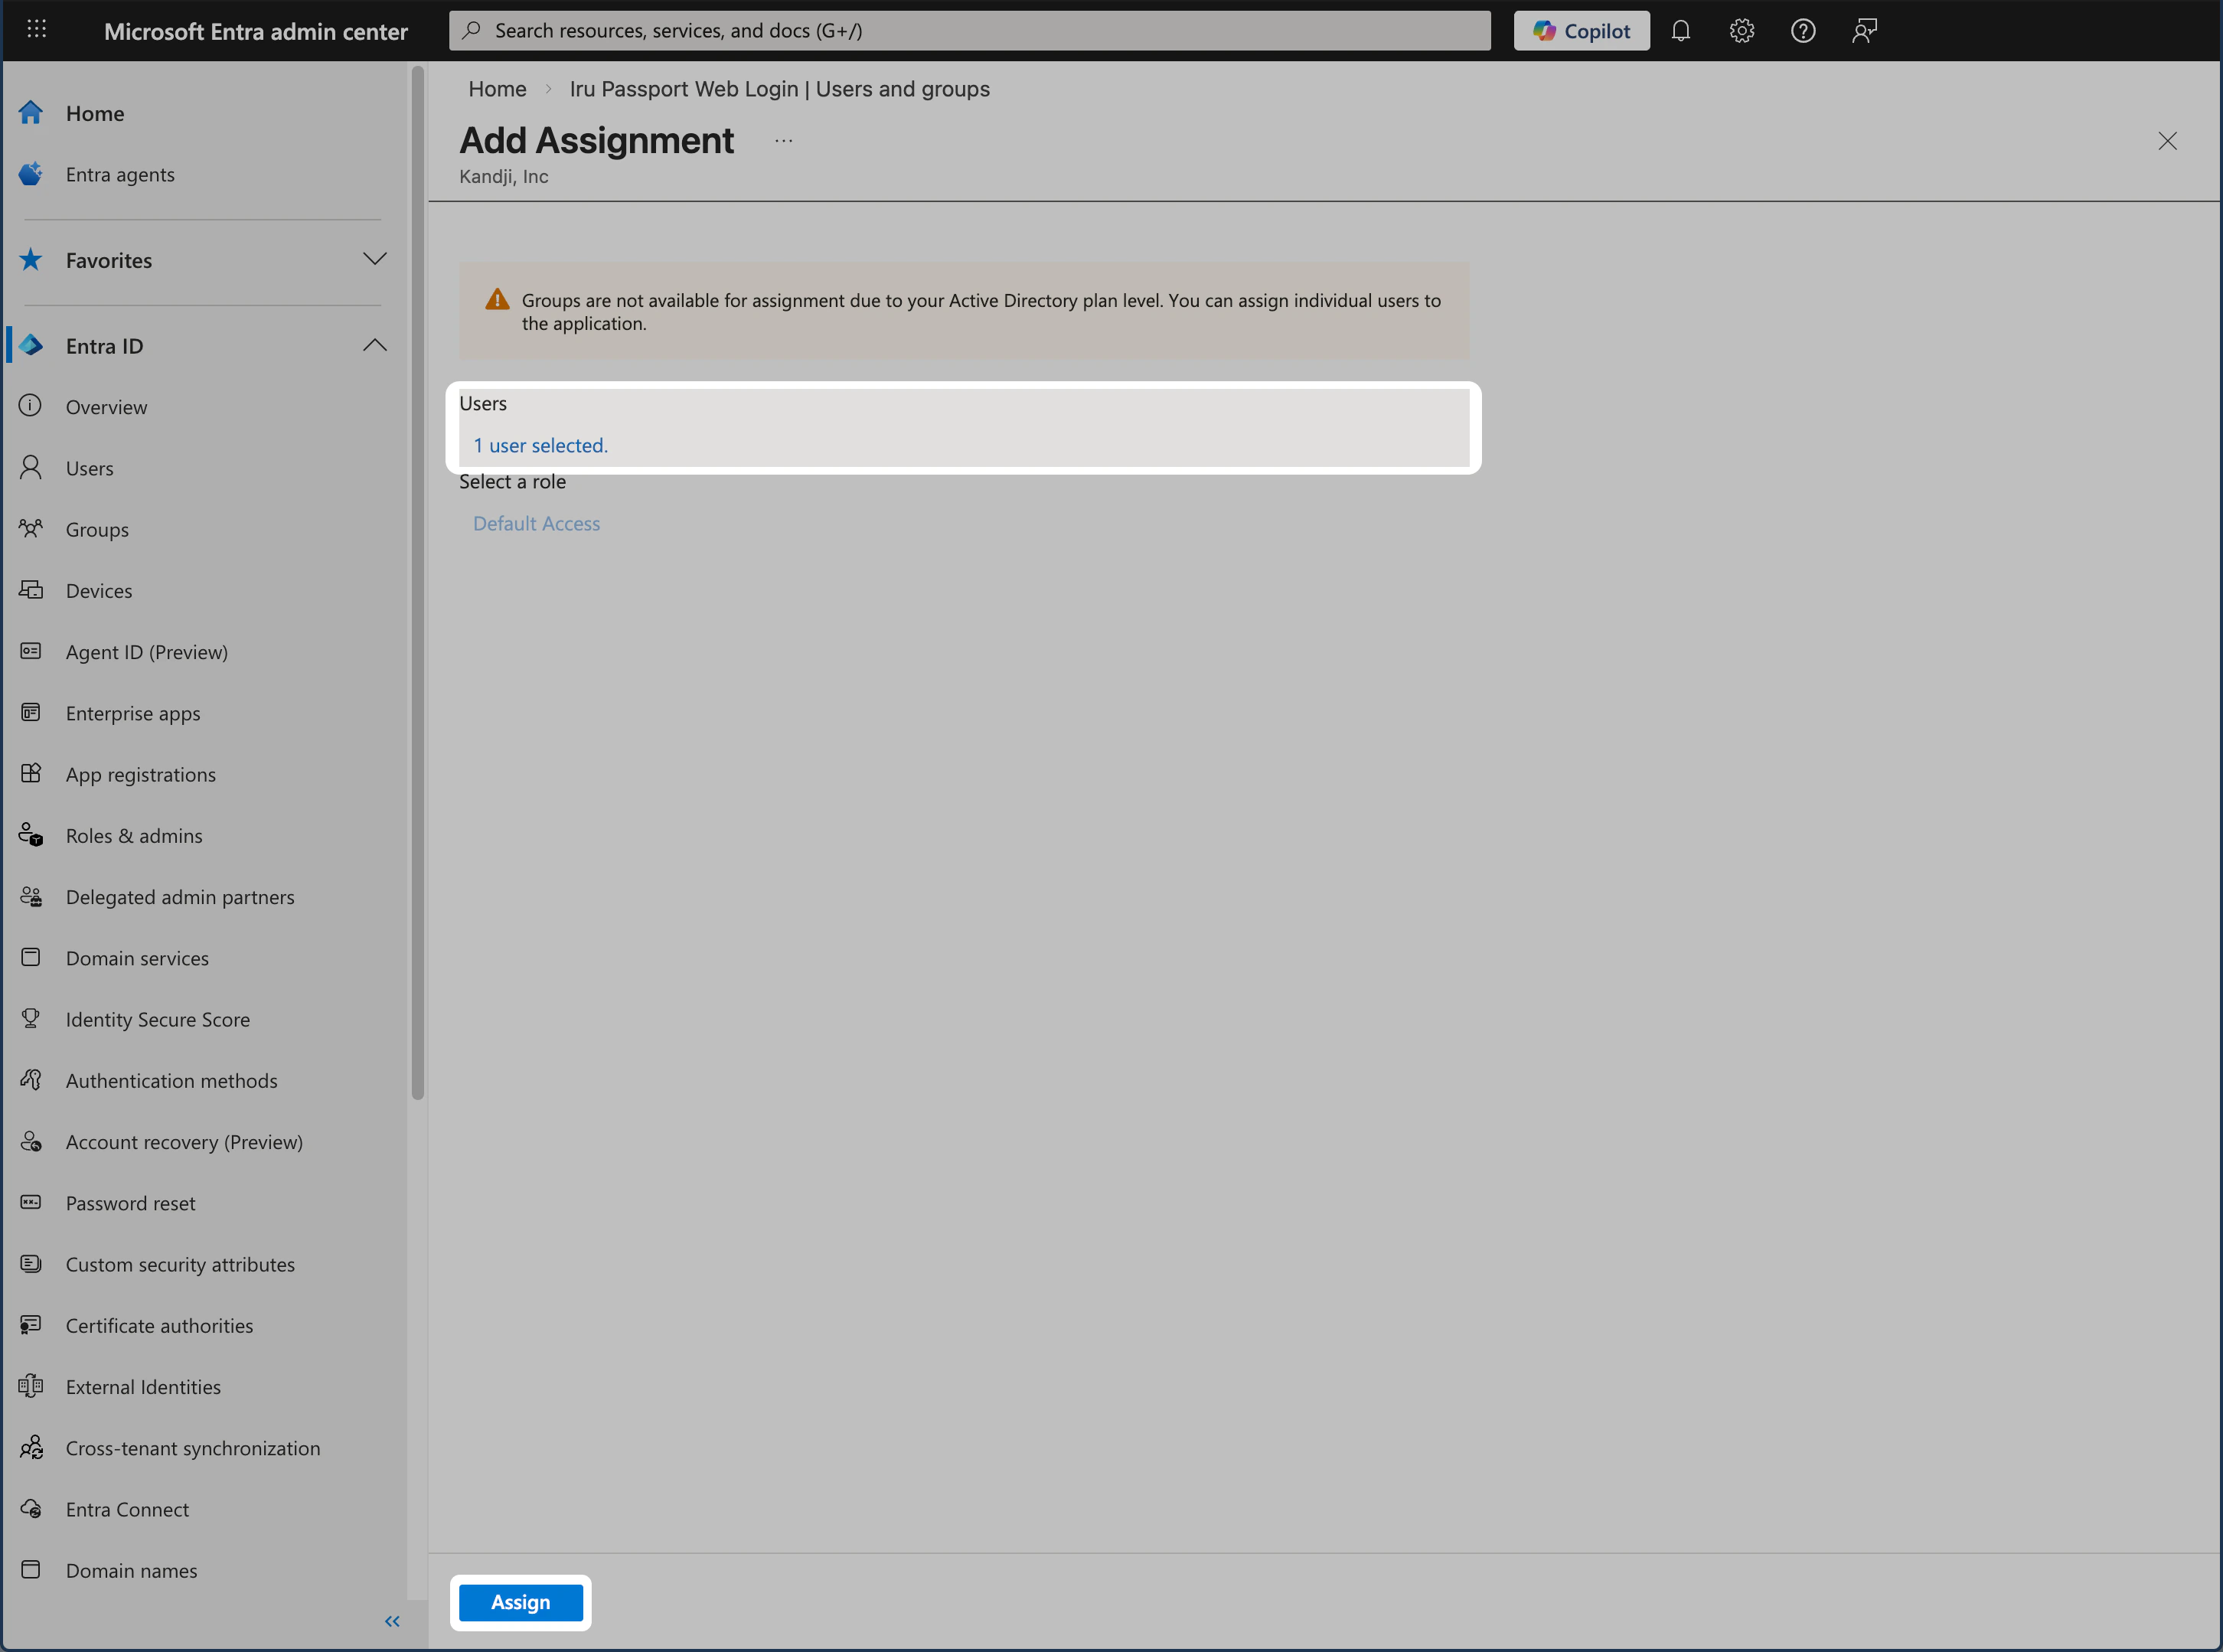
 Wählen Sie **Zuweisen** aus, um die Zuweisung von Benutzern bzw. Benutzern und Gruppen zur App abzuschließen.
 Vergewissern Sie sich, dass die hinzugefügten Benutzer bzw. Benutzer und Gruppen in der Liste **Users and groups** angezeigt werden.
 Nachdem dieser Teil der Entra ID-Konfiguration abgeschlossen ist, lesen Sie die übrigen Abschnitte dieses Artikels für Ihre Microsoft Entra ID-Umgebung.
### Hinweise zum bedingten Zugriff in Microsoft Entra ID
[Bedingter Zugriff in Microsoft Entra ID](https://learn.microsoft.com/en-us/entra/identity/conditional-access/) ist in Microsoft Entra ID Premium oder höher enthalten. Deaktivieren Sie sowohl die benutzerbezogene MFA als auch die Sicherheitsstandards, bevor Sie Richtlinien für den bedingten Zugriff in Microsoft Entra ID aktivieren.
Führen Sie die folgenden Schritte aus, um **Passport - CA Policy API** zu registrieren, ihren Scope zu Ihrer Passport-App hinzuzufügen und diese App von den betreffenden Richtlinien auszuschließen. Überspringen Sie diesen Abschnitt, wenn Sie keinen bedingten Zugriff verwenden. Wenn Sie fertig sind, fügen Sie den Scope unter **Additional scopes (optional)** in [Authentifizierungsmodus](#authentication-mode) auf der Registerkarte [Iru Endpoint](#iru-endpoint) hinzu.
Passport **Webanmeldung** schließt Anforderungen des bedingten Zugriffs wie MFA bei der Anmeldung in der Passport-Webansicht ab.
#### Die Anwendung Passport - CA Policy API erstellen
Erstellen Sie diese Anwendungsregistrierung, damit Passport einen Scope über die Basis-Scopes hinaus anfordern kann.
Melden Sie sich beim [Microsoft Entra Admin Center](https://entra.microsoft.com) an und öffnen Sie **Entra ID** > **App registrations**.
Wählen Sie **+ New registration** aus. Geben Sie **Passport - CA Policy API** als Namen ein, wählen Sie unter **Unterstützte Kontotypen** die Option **Single tenant only** aus und lassen Sie **Redirect URI** leer. Wählen Sie **Registrieren** aus.
Öffnen Sie **API permissions**. Wenn die Administratorzustimmung noch nicht erteilt wurde, wählen Sie **Grant admin consent for \[your tenant]** aus.
Öffnen Sie **Expose an API** in der linken Navigation.
Wählen Sie **+ Add a scope** aus.
Überprüfen Sie die **Application ID URI**. Entra ID schlägt einen Standardwert vor (z. B. `api://cca588ed-dfe6-4fb4-b695-abfa23b6475a`). Der Standardwert ist in Ordnung. Wählen Sie **Speichern und fortfahren** aus. Sie müssen diese URI nicht kopieren; kopieren Sie die Scope-URI unten unter **Die Scope-URI kopieren**.
Geben Sie als **Scope name** `Passport` ohne Leerzeichen oder Sonderzeichen ein. Belassen Sie **Who can consent** auf dem Standardwert. Geben Sie in den Feldern **Admin consent** einen Anzeigenamen und eine Beschreibung ein und wählen Sie dann **Add scope** aus.
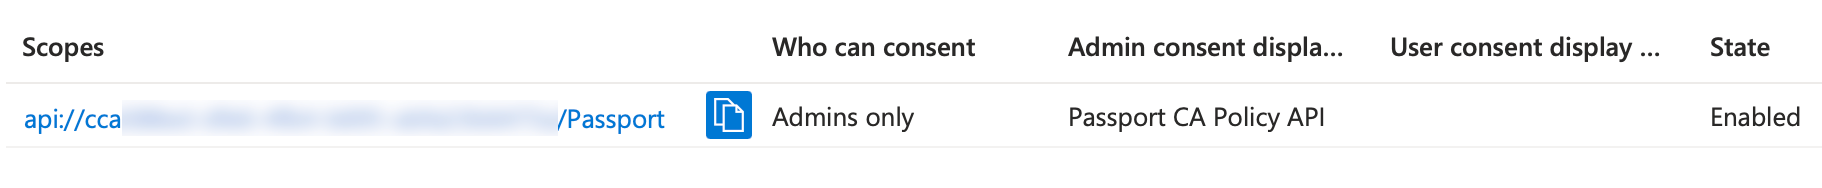 Wählen Sie neben der Scope-URI in der Liste **Scopes** (z. B. `api://cca588ed-dfe6-4fb4-b695-abfa23b6475a/Passport`) **Kopieren** aus. Bewahren Sie sie für **Add Additional scopes** in [Authentifizierungsmodus](#authentication-mode) auf der Registerkarte [Iru Endpoint](#iru-endpoint) auf.
#### Den benutzerdefinierten Scope zu Ihrer Passport-App-Registrierung hinzufügen
Falls Sie noch nicht angemeldet sind, melden Sie sich beim [Microsoft Entra Admin Center](https://entra.microsoft.com) an und öffnen Sie **Entra ID** > **App registrations**. Öffnen Sie die Anwendung, die Sie für Passport **Webanmeldung** verwenden.
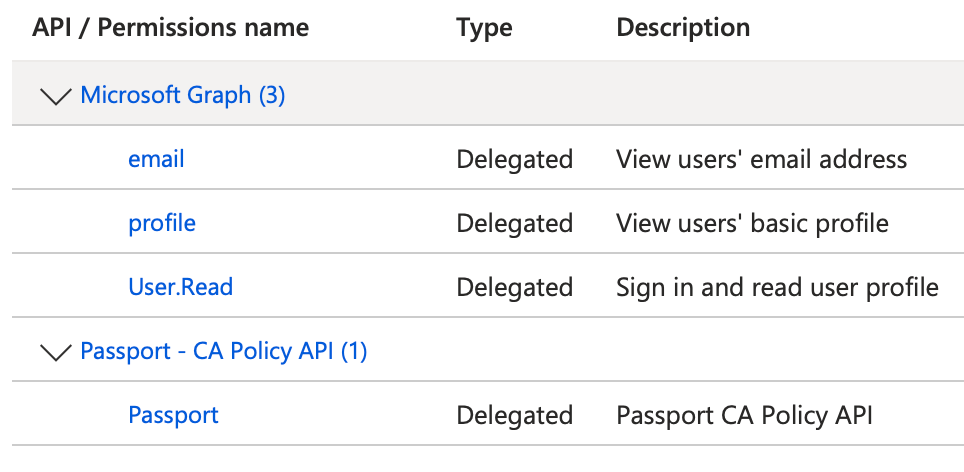
Öffnen Sie **API permissions** und wählen Sie **+ Add a permission** aus.
Öffnen Sie die Registerkarte **APIs my organization uses** und wählen Sie **Passport - CA Policy API** aus.
Wählen Sie **Delegated permissions**, dann die Berechtigung **Passport** und anschließend **Add permissions** aus.
Wählen Sie **Grant admin consent for \[your tenant]** aus.
 #### Passport - CA Policy API von Richtlinien für All resources ausschließen
Schließen Sie **Passport - CA Policy API** von jeder Richtlinie aus, die auf **All resources** ausgerichtet ist, damit Passwortüberprüfung und -synchronisierung weiterhin funktionieren.
Öffnen Sie im [Microsoft Entra Admin Center](https://entra.microsoft.com) **Protection** > **Conditional Access** > **Policies**.
Wählen Sie jede Richtlinie aus, die auf **All resources** ausgerichtet ist, und öffnen Sie dann **Target resources**.
Öffnen Sie die Registerkarte **Exclude**, wählen Sie **Select resources** und dann **Passport - CA Policy API** aus. Wählen Sie **Auswählen** und dann **Speichern** aus.
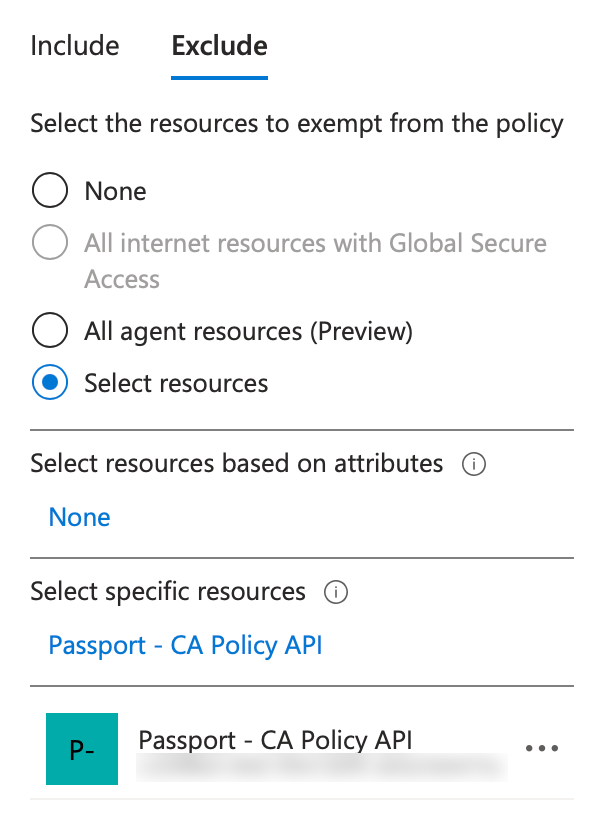 Wiederholen Sie diese Schritte für jede Richtlinie für bedingten Zugriff, die auf **All resources** ausgerichtet ist.
Wenn **Speichern** fehlschlägt, vergewissern Sie sich, dass **Passport - CA Policy API** keine öffentlichen Clientflows zulässt. Wenn für die App eine Redirect-URI konfiguriert ist, entfernen Sie diese und versuchen Sie es erneut.
### Benutzerkontobereitstellung mit Passport
Wenn Passport den Mac-Kontotyp jedes Benutzers anhand der Mitgliedschaft in Entra ID-Sicherheitsgruppen festlegen soll, sammeln Sie die **Object ID** jeder Gruppe im Microsoft Entra Admin Center mit den Schritten in diesem Abschnitt. Sie verwenden diese Werte unter **Benutzerbereitstellung** auf der [Registerkarte **Iru Endpoint**](#iru-endpoint) des Passport Library Item. Weitere Details zu diesem Modus finden Sie unter [Benutzerbereitstellung](/de/endpoint/library/passport/configure-the-passport-library-item#user-provisioning) in **Das Passport Library Item konfigurieren**.
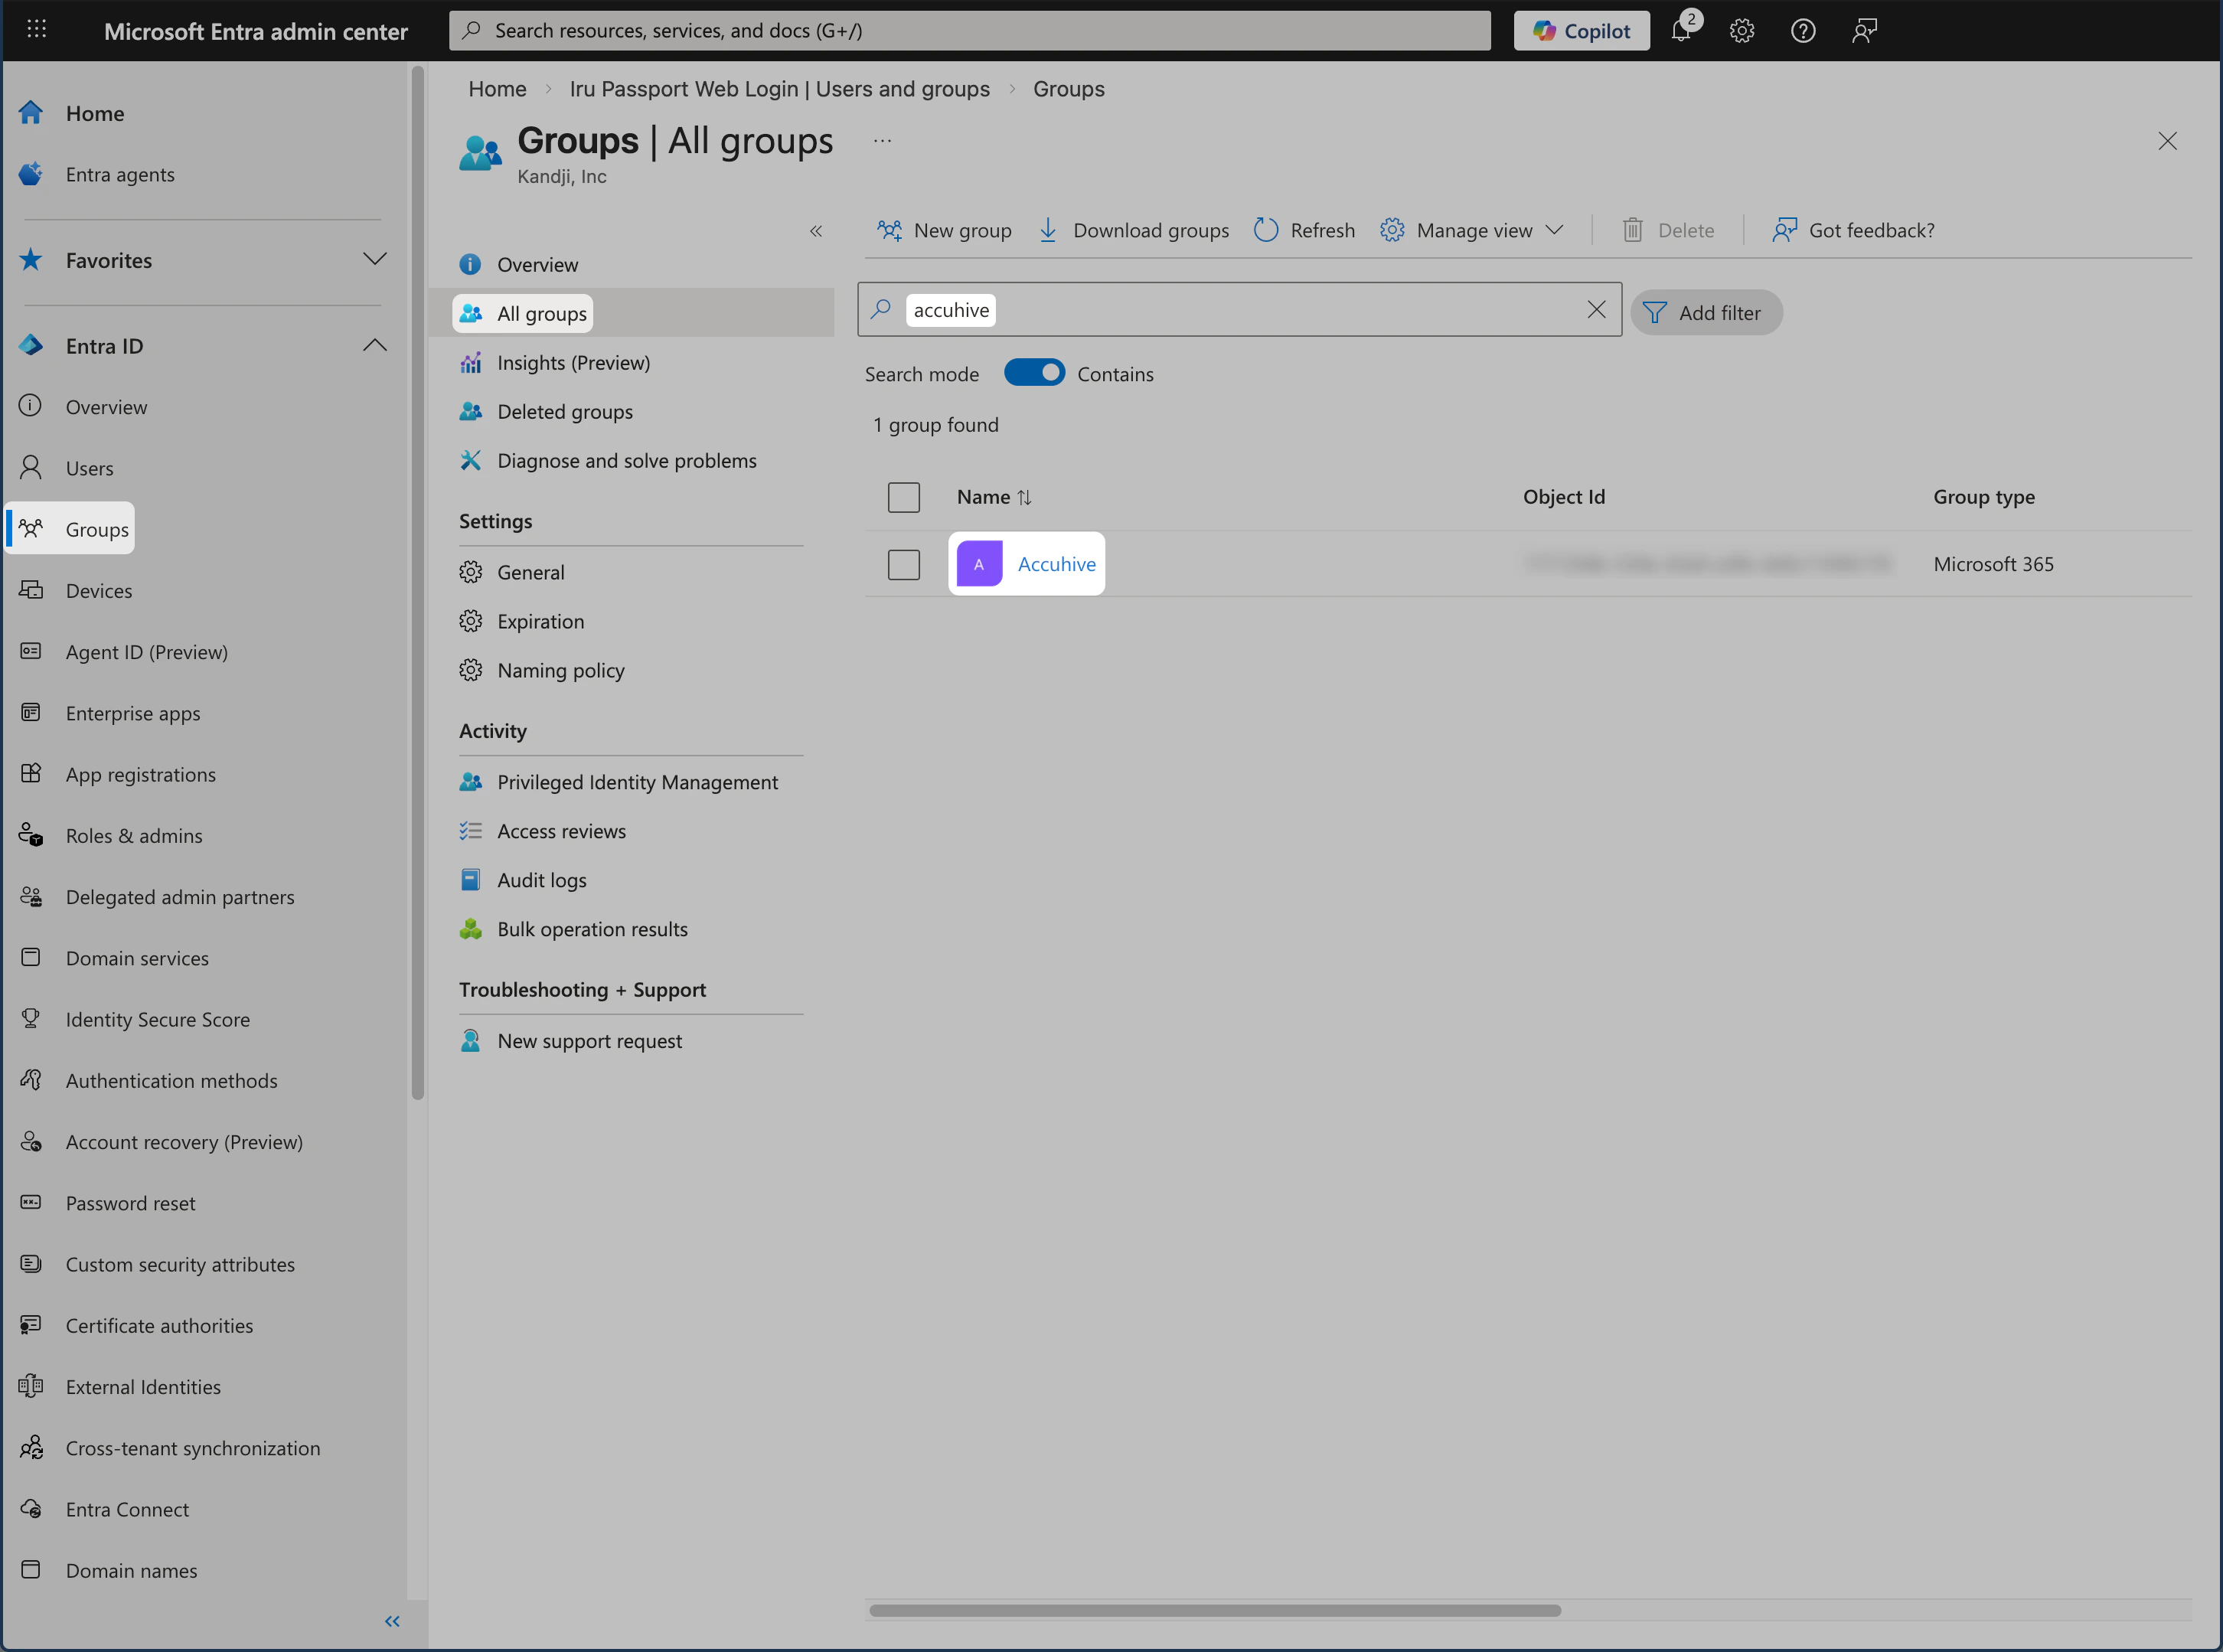
Melden Sie sich beim [Microsoft Entra Admin Center](https://entra.microsoft.com) an. Öffnen Sie im Navigationsmenü Identity links **Gruppen** und wählen Sie **Alle Gruppen** aus.
Wählen Sie die Gruppe aus, die Sie verwenden möchten.
 Kopieren Sie die **Object ID** dieser Gruppe.
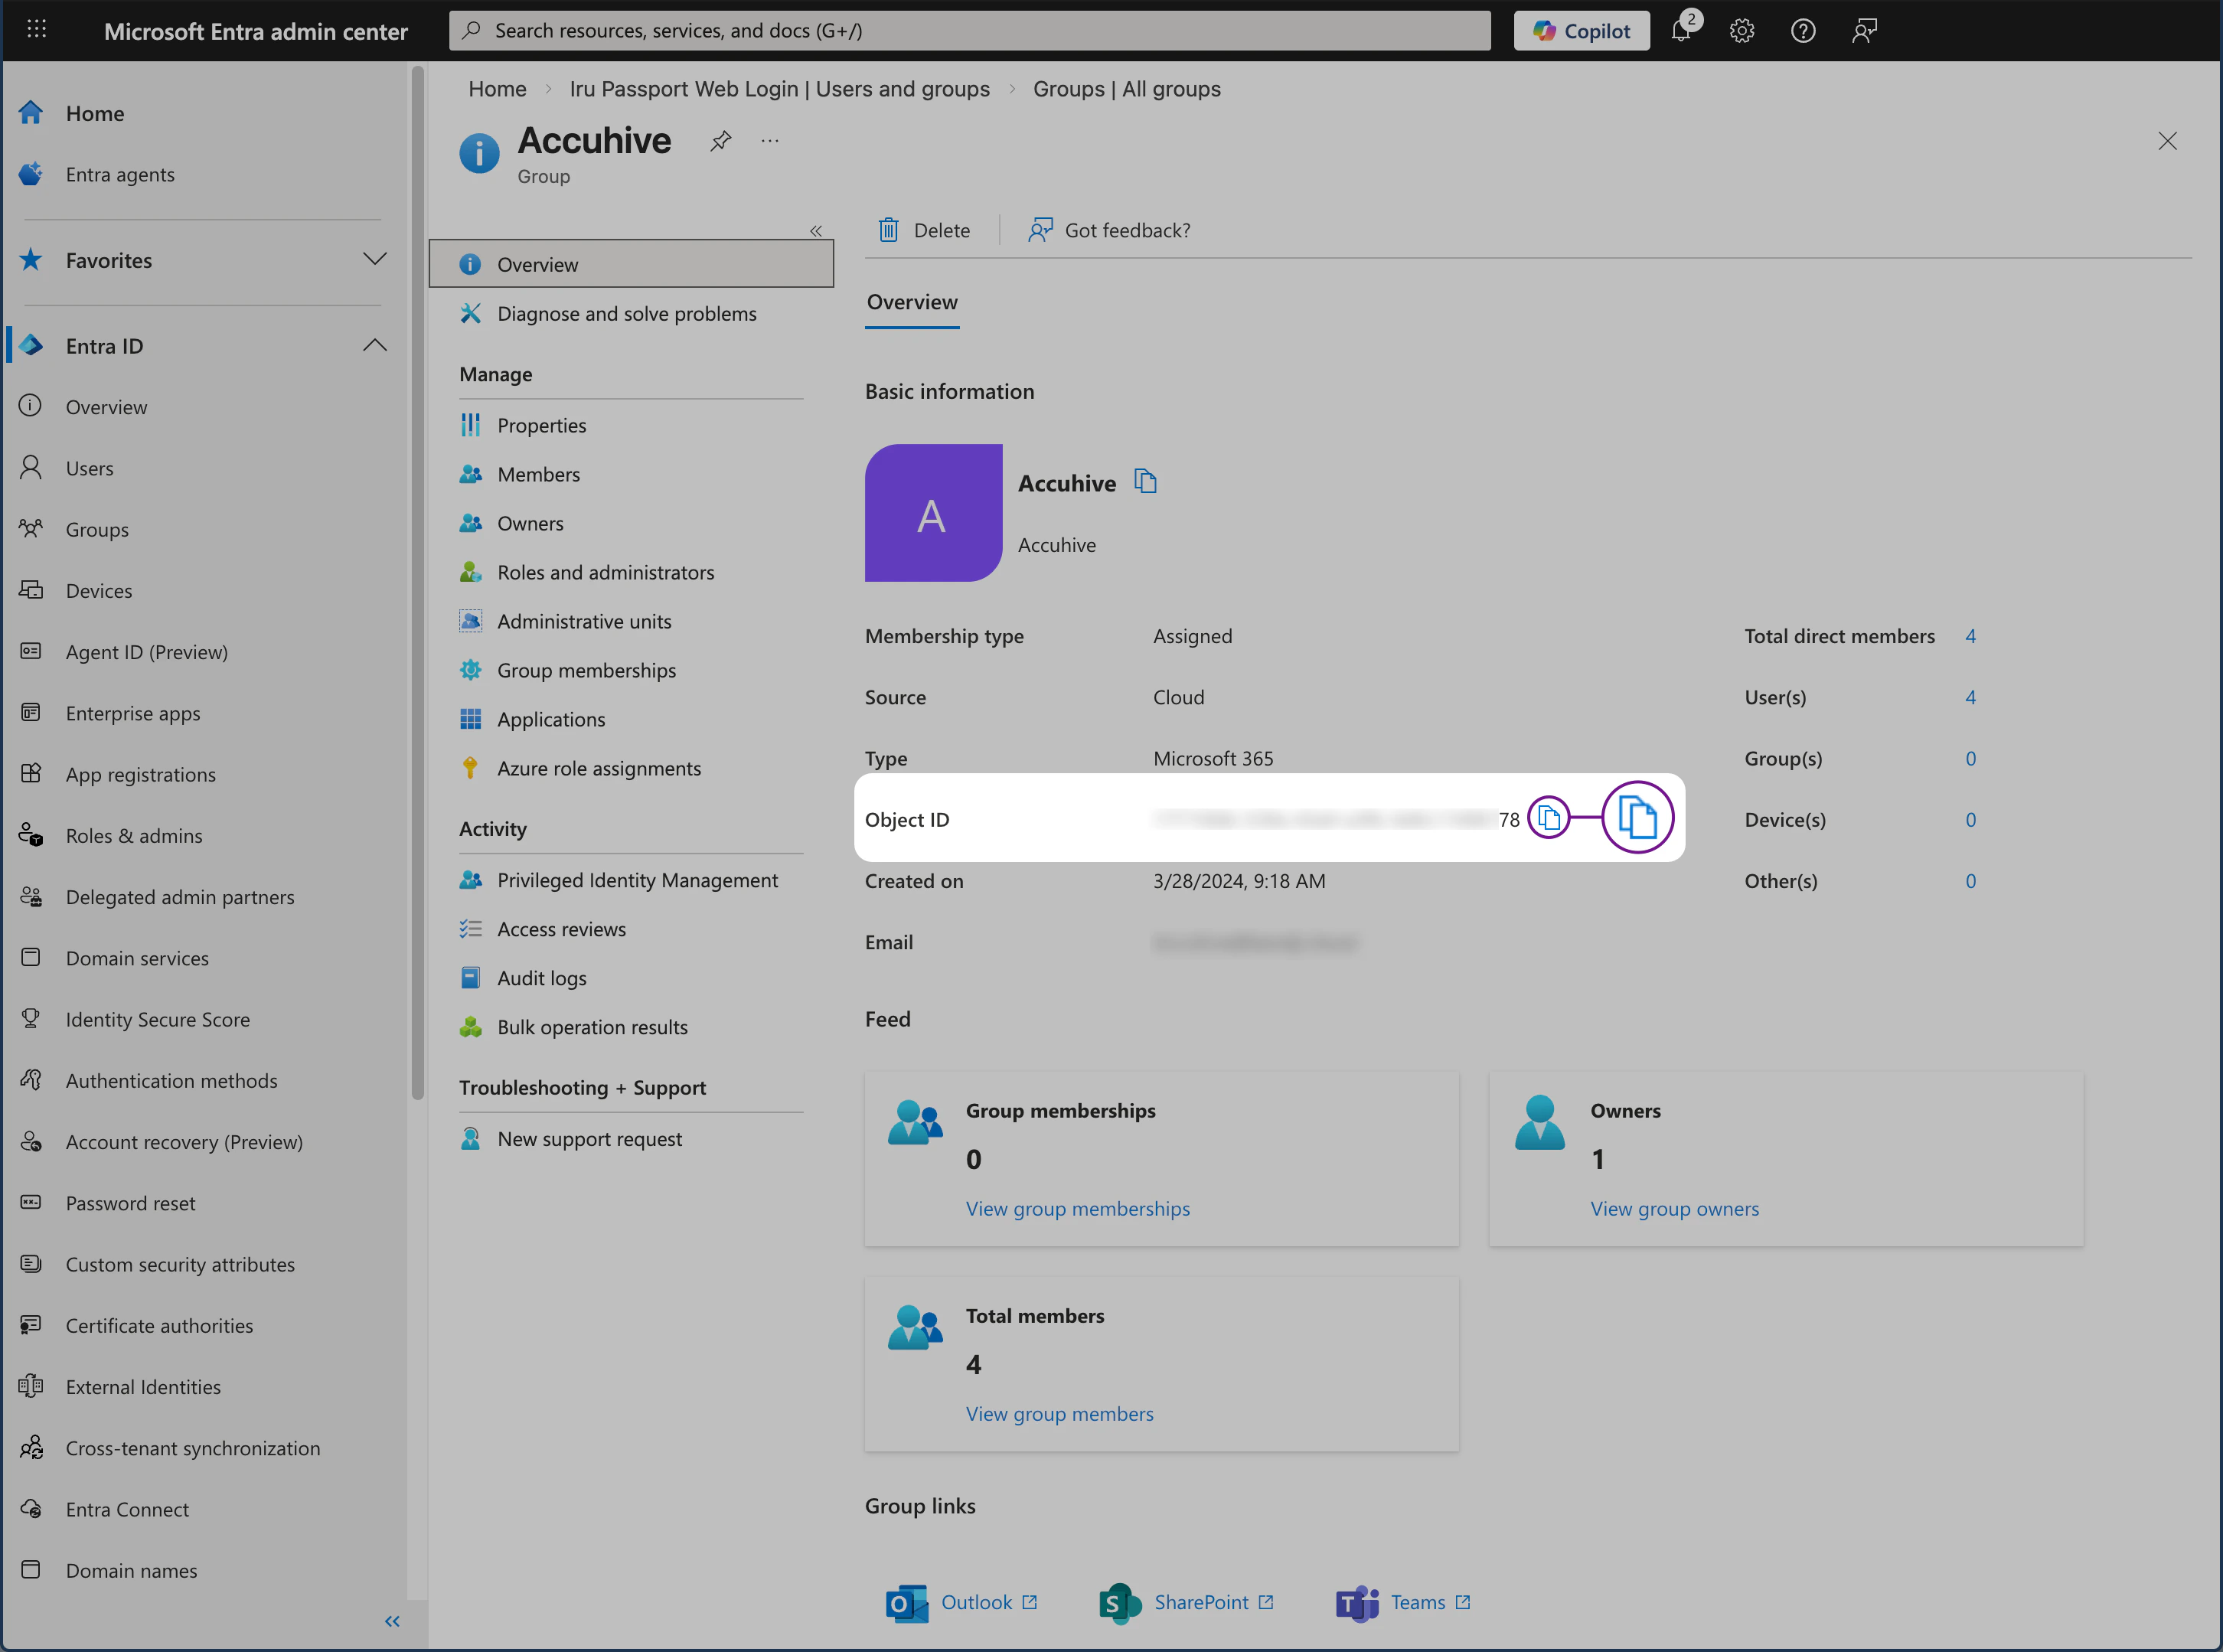 Wiederholen Sie **Gruppe auswählen** und **Object ID kopieren** für jede weitere Entra ID-Gruppe, die Sie verwenden möchten. Bewahren Sie die **Object ID**-Werte in einem sicheren Dokument auf, bis Sie sie auf der [Registerkarte **Iru Endpoint**](#iru-endpoint) eingeben.
Konfigurieren Sie **Authentifizierungsmodus** und **Benutzerbereitstellung** im Passport Library Item auf der [Registerkarte **Iru Endpoint**](#iru-endpoint).
Falls noch nicht geschehen, verwenden Sie [Das Passport Library Item konfigurieren](/de/endpoint/library/passport/configure-the-passport-library-item), um das Passport Library Item und die Grundeinstellungen hinzuzufügen. Die folgenden Schritte betreffen die Felder für Microsoft Entra ID **Webanmeldung** im Passport Library Item; verwenden Sie die **Application (client) ID** und die OpenID Connect-Metadaten-URL von der Registerkarte [Microsoft Entra ID](#microsoft-entra-id).
### Authentifizierungsmodus
Setzen Sie **Authentifizierungsmodus** auf **Webanmeldung**, wenn Benutzer die Microsoft Entra ID-Anmeldung (einschließlich MFA) in der Passport-Webansicht abschließen müssen.
Setzen Sie im Passport Library Item **Identitätsanbieter** auf **Microsoft Entra ID**.
Fügen Sie im Feld **Identitätsanbieter-URL** die URL des **OpenID Connect metadata document** aus der App-Registrierung auf der Registerkarte [Microsoft Entra ID](#microsoft-entra-id) ein.
Fügen Sie im Feld **Client ID (Password Sync)** die **Application (client) ID** aus der App-Registrierung auf der Registerkarte [Microsoft Entra ID](#microsoft-entra-id) ein.
Führen Sie diesen Schritt nur aus, wenn Sie [Hinweise zum bedingten Zugriff in Microsoft Entra ID](#microsoft-entra-id-conditional-access-considerations) abgeschlossen haben. Wenn Sie diesen Abschnitt übersprungen haben, fahren Sie mit **Webanmeldung auswählen** fort.
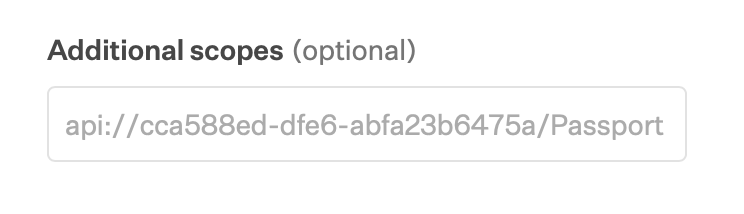
Fügen Sie die Scope-URI, die Sie unter **Die Anwendung Passport - CA Policy API erstellen** kopiert haben, in **Additional scopes (optional)** ein. Dieses Feld wird unterhalb von **Client ID (Password Sync)** angezeigt.
 Wählen Sie unter **Authentifizierungsmodus** die Option **Webanmeldung** aus.
Geben Sie im Feld **Redirect URI** Folgendes ein. Der Wert muss mit der Redirect-URI der App-Registrierung auf der Registerkarte [Microsoft Entra ID](#microsoft-entra-id) übereinstimmen:
```
https://localhost
```
Wählen Sie im Passport Library Item **Speichern** aus.
### Benutzerbereitstellung
Wenn Passport den Mac-Kontotyp jedes Benutzers anhand der Mitgliedschaft in Entra ID-Sicherheitsgruppen festlegen soll, verwenden Sie die folgenden Schritte unter **Benutzerbereitstellung** auf der [Registerkarte **Iru Endpoint**](#iru-endpoint) des Passport Library Item. Sammeln Sie zuerst die **Object ID** jeder Gruppe in Entra ID. Siehe [Benutzerkontobereitstellung mit Passport](#user-account-provisioning-via-passport) auf der Registerkarte [Microsoft Entra ID](#microsoft-entra-id).
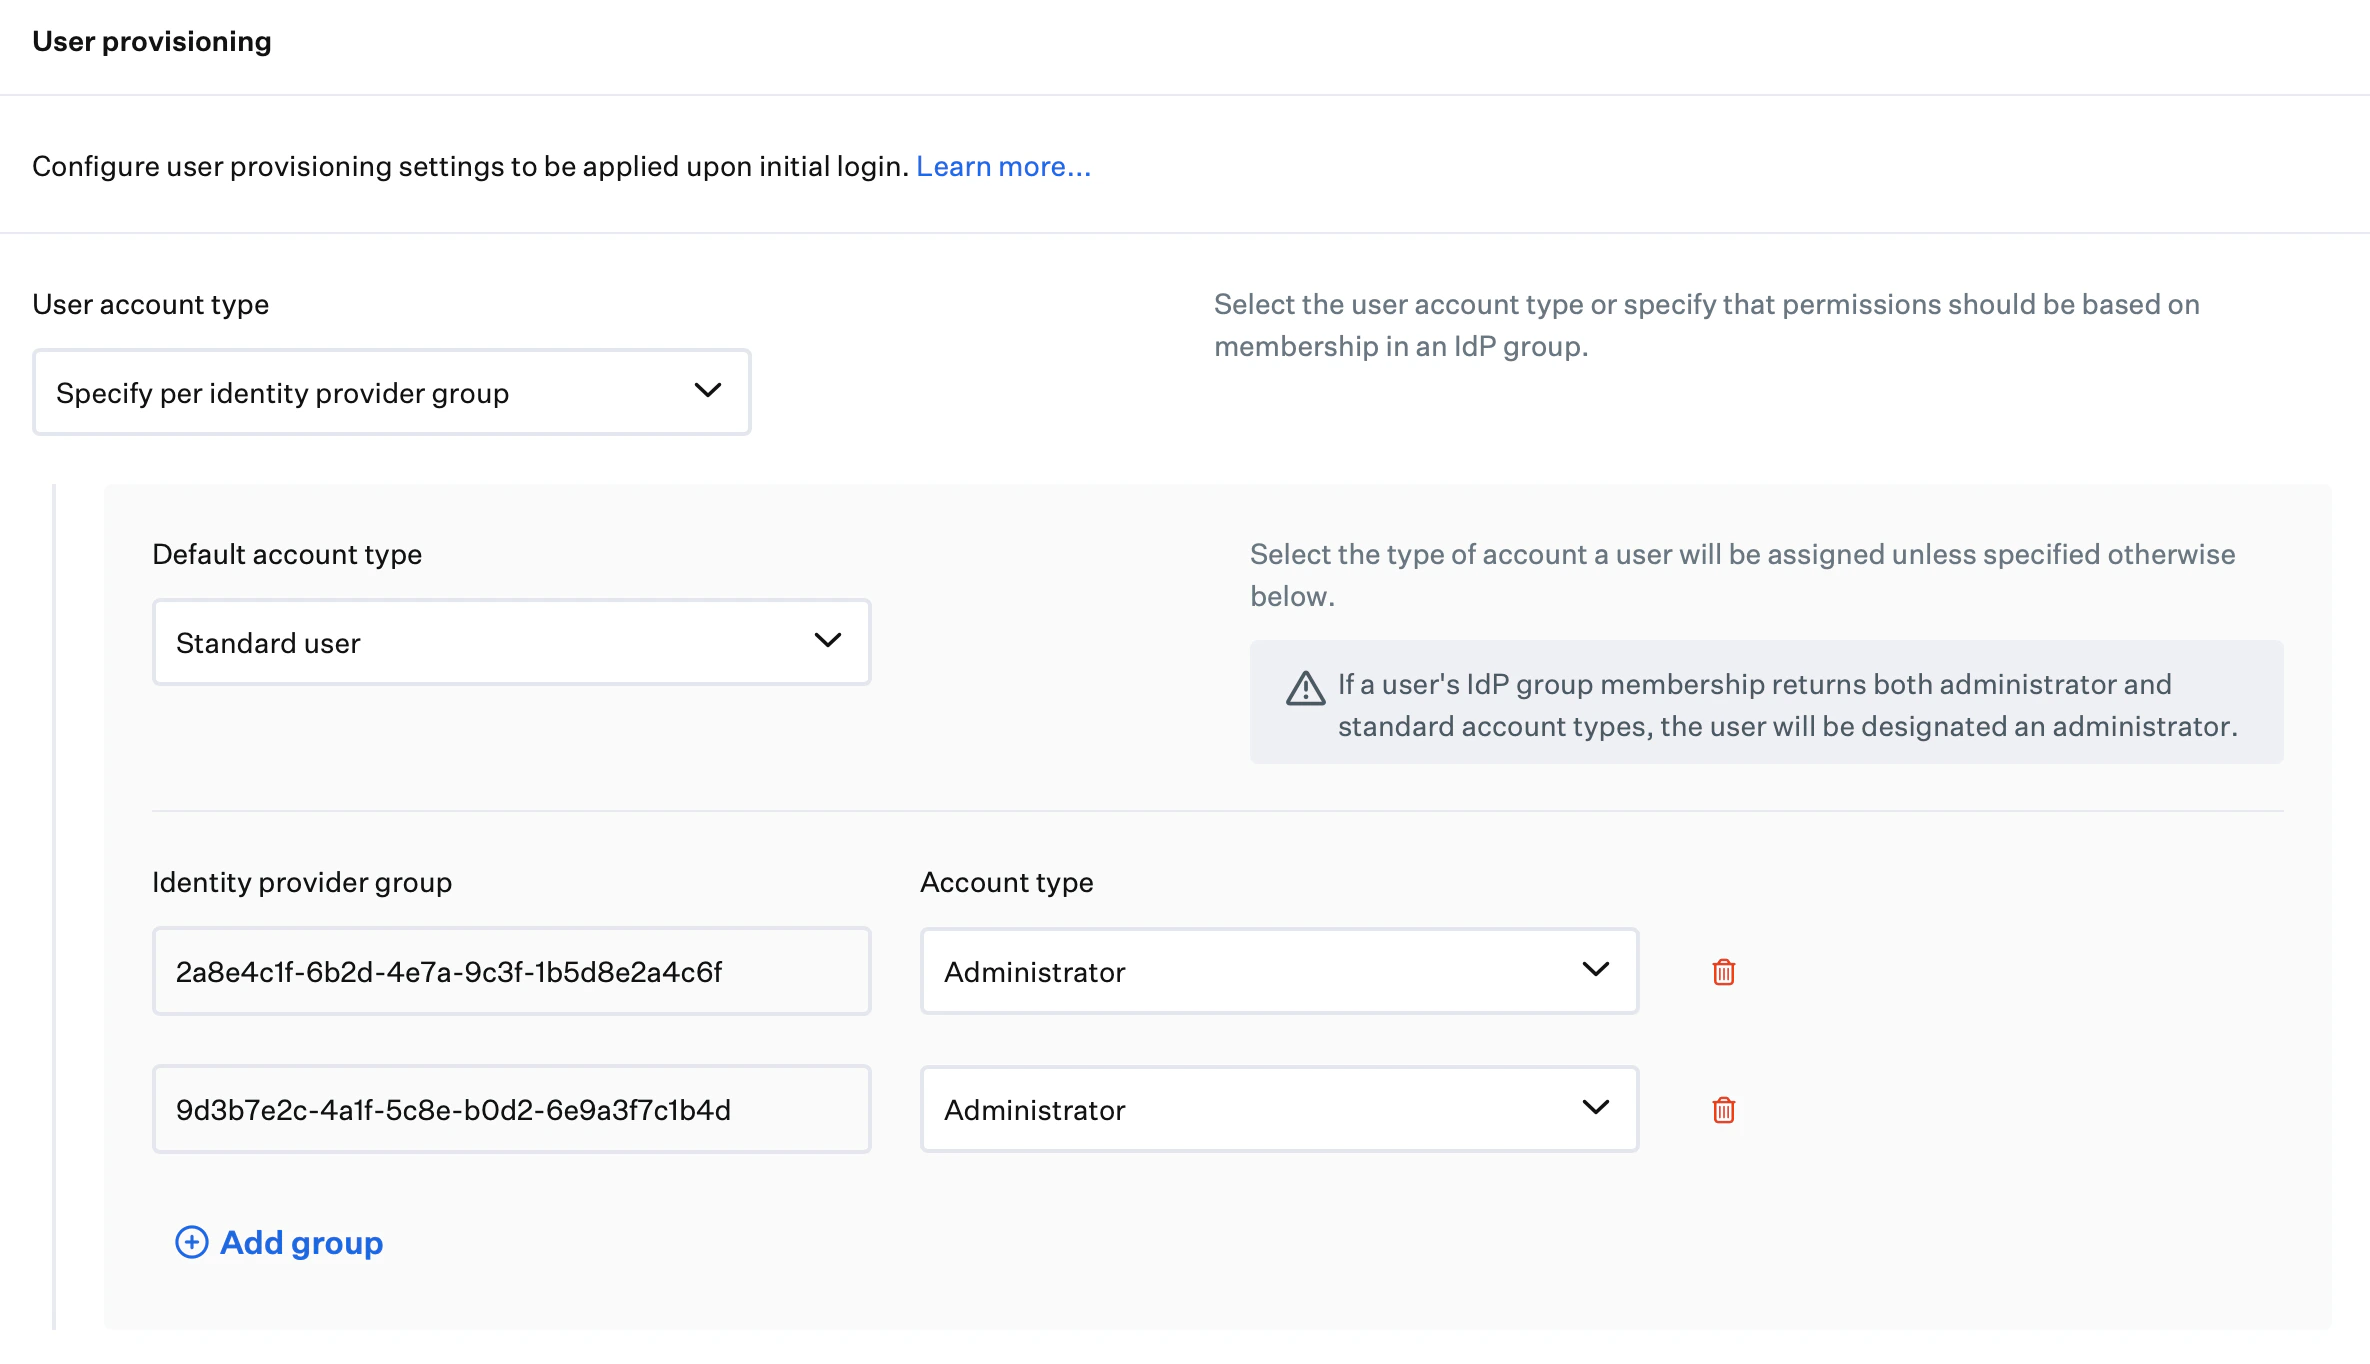
Öffnen Sie im Abschnitt **Benutzerbereitstellung** die Option **Benutzerkontotyp** und wählen Sie **Pro Identitätsanbietergruppe angeben** aus.
Wenn **Benutzerkontotyp** auf **Pro Identitätsanbietergruppe angeben** eingestellt ist, öffnen Sie das darunterliegende Dropdown-Menü für den Kontotyp und wählen Sie Administrator oder Standardbenutzer aus. Wenn die IdP-Gruppenmitgliedschaft eines Benutzers sowohl Administrator- als auch Standard-Kontotypen ergibt, wird der Benutzer als Administrator festgelegt.
Geben Sie in jedes Feld **Identitätsanbietergruppe** die **Object ID** der Entra ID-Gruppe als GUID ein, nicht den Anzeigenamen der Gruppe.
Legen Sie für jede Zeile **Identitätsanbietergruppe** den passenden **Account type** fest.
 Wählen Sie **Speichern** aus.
Wenn das Passport Library Item gespeichert ist, kehren Sie zur Registerkarte [Microsoft Entra ID](#microsoft-entra-id) zurück, falls Sie die App-Registrierung, die Ausschlüsse für **Passport - CA Policy API** oder die **Object IDs** der Gruppen ändern müssen.
## Erforderliche Änderungen vor dem 15. Juni 2026
Am **15. Juni 2026** beginnt Microsoft Entra ID, den bedingten Zugriff umfassender für Richtlinien durchzusetzen, die auf **All resources** (früher **All cloud apps**) ausgerichtet sind und **Ressourcenausschlüsse** enthalten. Anmeldungen, die nur **Basis-Scopes** anfordern, darunter `openid`, `profile`, `email` und `User.Read`, unterliegen dann diesen Richtlinien.
Passport **Webanmeldung** fordert diese Scopes als öffentlicher Client an. Wenn Sie Passport **Webanmeldung** bereits verwenden, benötigen Sie die folgenden Schritte nur, wenn Passwortüberprüfung und -synchronisierung funktionieren sollen, ohne dass MFA über bedingten Zugriff bei Richtlinien für **All resources** erzwungen wird (Sie nehmen Passport von MFA aus, statt Benutzer MFA während der Webanmeldung abschließen zu lassen). Wenn Benutzer MFA in der Entra ID-Webansicht abschließen, benötigen Sie in der Regel weder den benutzerdefinierten Scope noch [Passport - CA Policy API von Richtlinien für All resources ausschließen](#exclude-passport-ca-policy-api) oder die Aktualisierung von **Additional scopes** im Library Item; Ihr Mandant benötigt möglicherweise dennoch den Weg unter [Wenn Sie keine Richtlinien für bedingten Zugriff verwenden](#if-you-do-not-use-conditional-access-policies). Wenn Sie erforderliche Aktualisierungen überspringen, können Anmeldung und Passwortsynchronisierung fehlschlagen, sobald die Änderung Ihren Mandanten erreicht.
Wenn Sie Passport **Webanmeldung** mithilfe dieses Artikels zum ersten Mal konfigurieren, enthalten die Registerkarten **Microsoft Entra ID** und **Iru Endpoint** oben diese Aktualisierungen bereits, sofern sie zutreffen.
Weitere Details finden Sie unter [Durchsetzung für Basis-Scopes beim bedingten Zugriff](https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-enforcement-resource-exclusions).
### Wenn Sie diese Aktualisierungen überspringen
Wenn Sie sich nicht vor dem **15. Juni 2026** vorbereiten:
* Neue Benutzer können sich möglicherweise nicht mit Passport anmelden.
* Bestehende Benutzer müssen nach einem Neustart oder einer Abmeldung möglicherweise zur lokalen Anmeldung wechseln.
* Passwortsynchronisierung und Statusverwaltung funktionieren möglicherweise nicht mehr.
* Microsoft Entra ID zeichnet möglicherweise zusätzliche fehlgeschlagene Anmeldeereignisse auf.
### Wenn Sie keine Richtlinien für bedingten Zugriff verwenden
Wenn Sie keinen bedingten Zugriff verwenden oder während des Testens das alte Verhalten in Ihrem gesamten Mandanten beibehalten möchten:
Registrieren Sie in Microsoft Entra ID eine Einzelmandanten-Anwendung, die als benutzerdefinierte Zielressource für Basis-Scopes dient. Bei der Registrierung ist keine weitere Konfiguration erforderlich. Siehe **Create an application** unter [Customize behavior](https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-enforcement-resource-exclusions#customize-behavior).
Schließen Sie in jeder Richtlinie für bedingten Zugriff, in der Sie das bisherige Verhalten beibehalten müssen, die Platzhalteranwendung unter **Target resources** aus. Siehe **Exclude the application from the relevant policy** in der [Microsoft-Dokumentation](https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-enforcement-resource-exclusions#customize-behavior).
Öffnen Sie die [Baseline-Scopes-Einstellungen](https://aka.ms/BaselineScopesSettingsUX), wählen Sie **Customize behavior**, dann die Platzhalteranwendung und anschließend **Speichern** aus. Siehe **Select the application in the Baseline scopes settings UX** in der [Microsoft-Dokumentation](https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-enforcement-resource-exclusions#customize-behavior).
Sie müssen Ihr Passport Library Item in Iru Endpoint nicht ändern.
Diese Entra ID-Einstellung betrifft jede Anwendung, die Basis-Scopes anfordert, nicht nur Passport.
### Wenn Sie Richtlinien für bedingten Zugriff verwenden
Wenn Sie bedingten Zugriff mit Passport **Webanmeldung** verwenden und Passport wie oben beschrieben von MFA ausnehmen möchten, führen Sie die folgenden Schritte vor dem **15. Juni 2026** aus.
#### Die Anwendung Passport - CA Policy API erstellen
Melden Sie sich beim [Microsoft Entra Admin Center](https://entra.microsoft.com) an und öffnen Sie **Entra ID** > **App registrations**.
Wählen Sie **+ New registration** aus. Geben Sie **Passport - CA Policy API** als Namen ein, wählen Sie unter **Unterstützte Kontotypen** die Option **Single tenant only** aus und lassen Sie **Redirect URI** leer. Wählen Sie **Registrieren** aus.
Öffnen Sie **API permissions**. Wenn die Administratorzustimmung noch nicht erteilt wurde, wählen Sie **Grant admin consent for \[your tenant]** aus.
Öffnen Sie **Expose an API** in der linken Navigation.
Wählen Sie **+ Add a scope** aus.
Überprüfen Sie die **Application ID URI**. Entra ID schlägt einen Standardwert vor (z. B. `api://cca588ed-dfe6-4fb4-b695-abfa23b6475a`). Der Standardwert ist in Ordnung. Wählen Sie **Speichern und fortfahren** aus. Sie müssen diese URI nicht kopieren; kopieren Sie die Scope-URI unten unter **Die Scope-URI kopieren**.
Geben Sie als **Scope name** `Passport` ohne Leerzeichen oder Sonderzeichen ein. Belassen Sie **Who can consent** auf dem Standardwert. Geben Sie in den Feldern **Admin consent** einen Anzeigenamen und eine Beschreibung ein und wählen Sie dann **Add scope** aus.
Wählen Sie neben der Scope-URI in der Liste **Scopes** (z. B. `api://cca588ed-dfe6-4fb4-b695-abfa23b6475a/Passport`) **Kopieren** aus. Bewahren Sie sie für [Ihr Passport Library Item aktualisieren](#update-passport-library-item) auf.
#### Den benutzerdefinierten Scope zu Ihrer Passport-App-Registrierung hinzufügen
Falls Sie noch nicht angemeldet sind, melden Sie sich beim [Microsoft Entra Admin Center](https://entra.microsoft.com) an und öffnen Sie **Entra ID** > **App registrations**. Öffnen Sie die Anwendung, die Sie für Passport **Webanmeldung** verwenden.
Öffnen Sie **API permissions** und wählen Sie **+ Add a permission** aus.
Öffnen Sie die Registerkarte **APIs my organization uses** und wählen Sie **Passport - CA Policy API** aus.
Wählen Sie **Delegated permissions**, dann die Berechtigung **Passport** und anschließend **Add permissions** aus.
Wählen Sie **Grant admin consent for \[your tenant]** aus.
#### Passport - CA Policy API von Richtlinien für All resources ausschließen
Führen Sie diesen Schritt nur aus, wenn Sie **Webanmeldung** verwenden und Passport über bedingten Zugriff von MFA ausnehmen möchten. Überspringen Sie ihn, wenn Benutzer MFA bei der Anmeldung in der Entra ID-Webansicht abschließen.
Richtlinien für **All resources** umfassen Anmeldungen, die die Basis-Scopes verwenden, die Passport bei der Anmeldung anfordert. Schließen Sie **Passport - CA Policy API** aus, damit Passwortüberprüfung und -synchronisierung ohne MFA-Anforderung durch diese Richtlinien weiterhin funktionieren.
Öffnen Sie im [Microsoft Entra Admin Center](https://entra.microsoft.com) **Protection** > **Conditional Access** > **Policies**.
Wählen Sie jede Richtlinie aus, die auf **All resources** ausgerichtet ist, und öffnen Sie dann **Target resources**.
Öffnen Sie die Registerkarte **Exclude**, wählen Sie **Select resources** und dann **Passport - CA Policy API** aus. Wählen Sie **Auswählen** und dann **Speichern** aus.
Wiederholen Sie diese Schritte für jede Richtlinie für bedingten Zugriff, die auf **All resources** ausgerichtet ist.
Wenn **Speichern** fehlschlägt, vergewissern Sie sich, dass **Passport - CA Policy API** keine öffentlichen Clientflows zulässt. Wenn für die App eine Redirect-URI konfiguriert ist, entfernen Sie diese und versuchen Sie es erneut.
#### Ihr Passport Library Item aktualisieren
Führen Sie diesen Schritt aus, wenn Sie **Wenn Sie Richtlinien für bedingten Zugriff verwenden** folgen, weil Sie **Webanmeldung** wie oben beschrieben von MFA ausnehmen.
Öffnen Sie in Iru Endpoint die **Library** und bearbeiten Sie Ihr für Microsoft Entra ID **Webanmeldung** konfiguriertes Passport Library Item.
Fügen Sie auf der [Registerkarte **Iru Endpoint**](#iru-endpoint) die Scope-URI aus [Die Anwendung Passport - CA Policy API erstellen](#create-passport-ca-policy-api-app) in **Additional scopes (optional)** ein und wählen Sie dann **Speichern** aus.
Wiederholen Sie **Die Scope-URI hinzufügen** für jedes Passport Library Item, das für Microsoft Entra ID **Webanmeldung** konfiguriert ist.
Testen Sie nach Abschluss dieser Aktualisierungen die Passport-Anmeldung auf einem registrierten Mac. Wenn die Anmeldung fehlschlägt, siehe [Passport-Fehlerbehebung mit Microsoft Entra ID (früher Azure AD)](/de/endpoint/library/passport/microsoft-entra-id/passport-troubleshooting-with-microsoft-entra-id-formerly-azure-ad).
## Fehlerbehebung bei Microsoft Entra ID
Wenn die Passport-Anmeldung mit Entra ID fehlschlägt, siehe [Passport-Fehlerbehebung mit Microsoft Entra ID (früher Azure AD)](/de/endpoint/library/passport/microsoft-entra-id/passport-troubleshooting-with-microsoft-entra-id-formerly-azure-ad).