> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Single Sign-On mit Microsoft Entra ID (SAML)

> Konfigurieren Sie SAML-basiertes SSO zwischen Microsoft Entra ID und Iru Endpoint. Richten Sie die Unternehmensanwendung in Microsoft Entra ID ein und ordnen Sie Benutzerattribute für die Anmeldung zu.

### Über die Microsoft Entra ID-SAML-Integration

Mit der Microsoft Entra ID-SAML-Integration in Iru Endpoint können Sie eine SAML-basierte SSO-Integration mit Microsoft Entra ID für Benutzer einrichten, die mit ihren Microsoft Entra ID-Anmeldedaten auf Iru Endpoint zugreifen.

#### Funktionsweise

Wenn Benutzer versuchen, auf Iru Endpoint zuzugreifen, werden sie zur Authentifizierung an Microsoft Entra ID weitergeleitet. Nach erfolgreicher Authentifizierung sendet Microsoft Entra ID eine SAML-Assertion an Iru Endpoint zurück, das die Identität des Benutzers validiert und Zugriff gewährt. SSO kann für die Anmeldung bei der [Iru Endpoint-Web-App](/de/endpoint/getting-started/foundation/admins-and-access) und für [Require Authentication mit Automated Device Enrollment](/de/endpoint/enrollment/configure-require-authentication-for-enrollment) verwendet werden.

<Note>
  Microsoft Entra ID [ist der neue Name](https://learn.microsoft.com/en-us/entra/fundamentals/new-name) für Azure AD (Azure Active Directory)
</Note>

<Tabs>
  <Tab title="Konfiguration in der Iru-Web-App">
    ### Einrichten der SAML-Verbindung

    <Note>
      Sie müssen zunächst die Ersteinrichtung in Iru Endpoint abschließen, um die für Microsoft Entra ID erforderlichen Konfigurationsinformationen zu erhalten. Nachdem Sie die Entity ID und die ACS-URL kopiert haben, wechseln Sie zur Registerkarte [**Konfiguration in Microsoft Entra ID**](#microsoft-entra-id-configuration) und fahren Sie mit [**Konfigurieren der Microsoft Entra ID-Anwendung**](#configuring-microsoft-entra-id-application) fort.
    </Note>

    <Steps>
      <Step title="Zur Schaltfläche des Kontomenüs navigieren">
        Wählen Sie in Iru Endpoint in der Seitenleiste die [**Schaltfläche Kontomenü**](/de/iru/platform-overview/account-menu) aus.
      </Step>

      <Step title="Authentifizierungseinstellungen öffnen">
        Wählen Sie im Menü die Option **Zugriff** aus.

        <Frame>
          <img src="https://mintcdn.com/iru/8BYPjuKZa-zyEEf_/assets/media/images/iru-nav-access.png?fit=max&auto=format&n=8BYPjuKZa-zyEEf_&q=85&s=466fdf5fb47efd6bab8b450a5a1e8302" alt="Screenshot des Kontomenüs mit hervorgehobener Option Access" width="562" height="1040" data-path="assets/media/images/iru-nav-access.png" />
        </Frame>
      </Step>

      <Step title="Verwaltung und Authentifizierung auswählen">
        Wählen Sie die Registerkarte **Verwaltung und Authentifizierung** aus (standardmäßig ausgewählt) und scrollen Sie nach unten zu **Authentifizierungsmethoden**.
      </Step>

      <Step title="Authentifizierungsmethode hinzufügen">
        Wählen Sie **+ Authentifizierungsmethode** aus.
      </Step>

      <Step title="Anzeigenamen eingeben">
        Geben Sie einen Anzeigenamen für die SSO-Verbindung ein.
      </Step>

      <Step title="Authentifizierungsmethode auswählen">
        Wählen Sie **SAML** als Authentifizierungsmethode aus.
      </Step>

      <Step title="Verbindung erstellen">
        Wählen Sie **Erstellen** aus.
      </Step>

      <Step title="Konfigurationsinformationen">
        Wählen Sie **Konfigurationsinformationen** aus, falls dieser Abschnitt noch nicht erweitert ist.
      </Step>

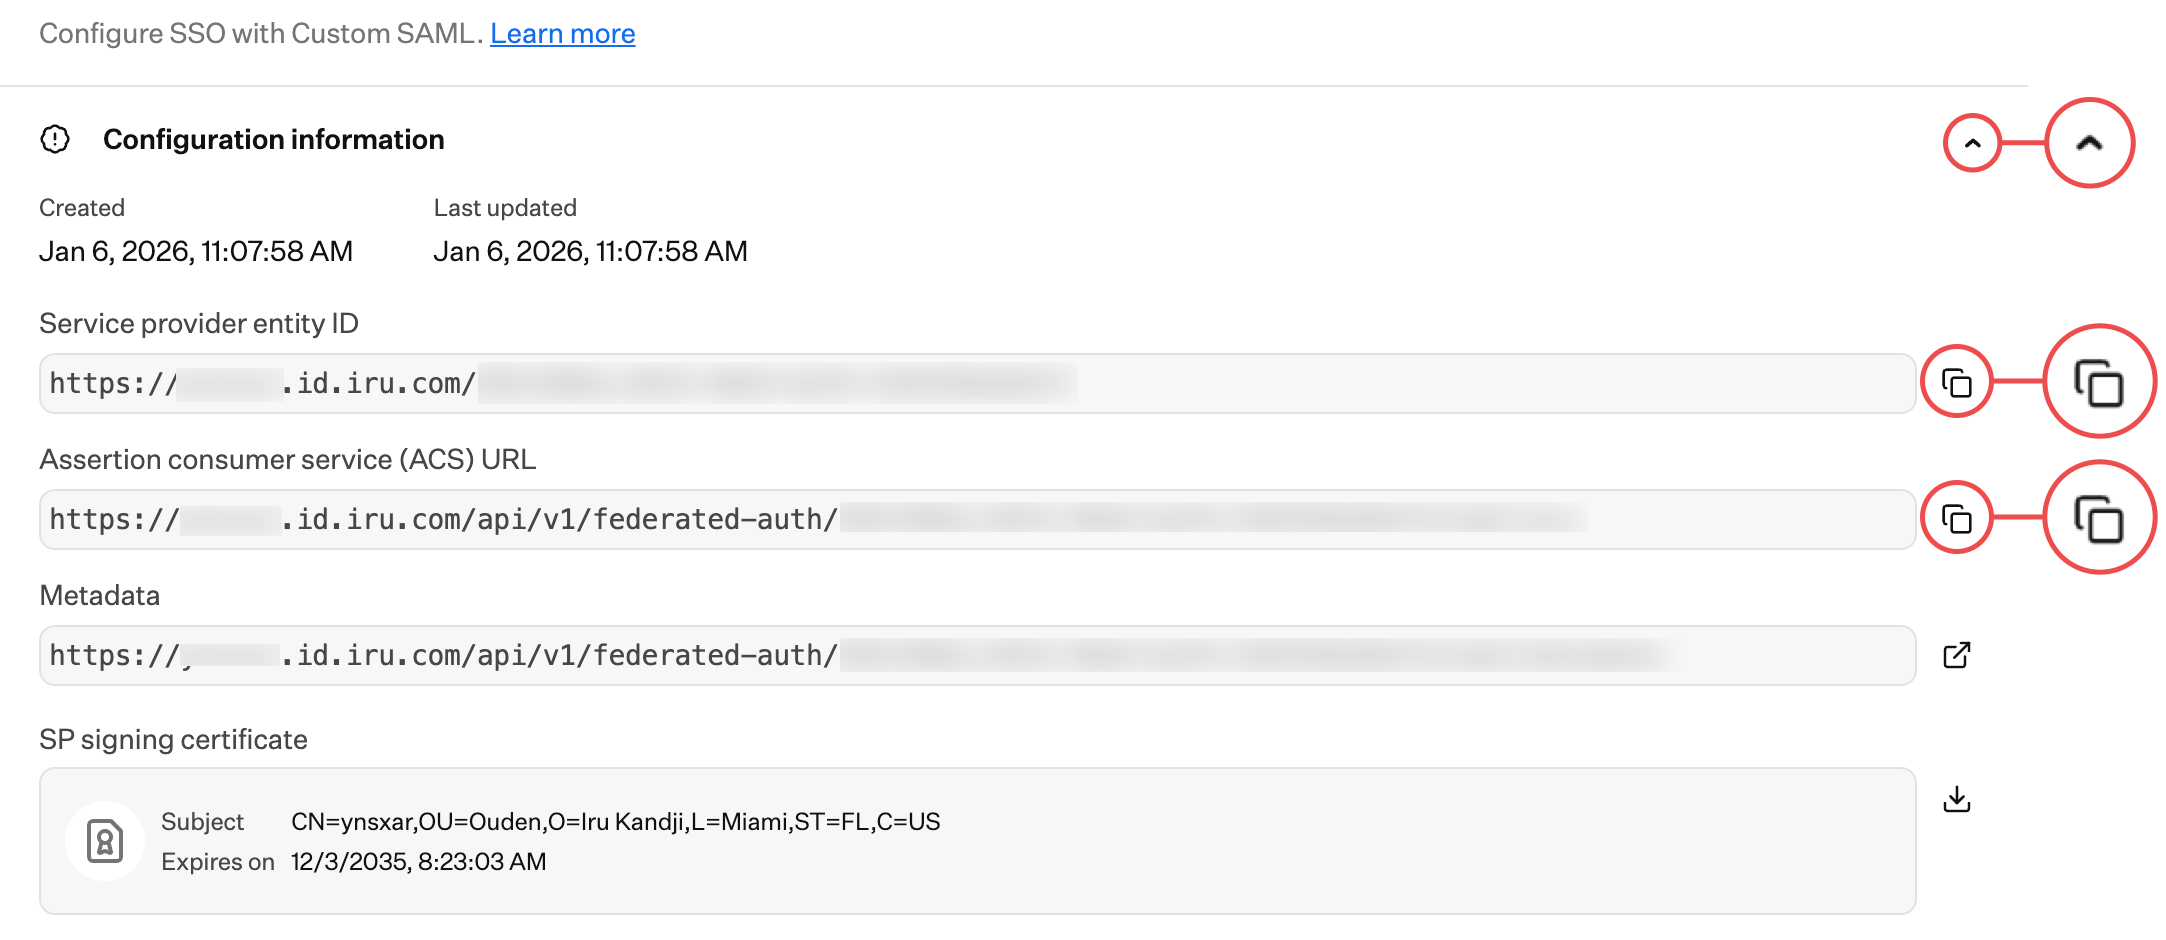
      <Step title="Service Provider Entity ID kopieren">
        Kopieren Sie die **Service provider entity ID** zur späteren Verwendung in ein Textdokument. Sie benötigen sie für die Konfiguration in Entra ID.
      </Step>

      <Step title="ACS-URL kopieren">
        Kopieren Sie die **Assertion consumer service (ACS) URL** zur späteren Verwendung in ein Textdokument. Sie benötigen sie für die Konfiguration in Entra ID.

        <Frame>
          <img src="https://mintcdn.com/iru/Qq59wQ8jCPy0XJe9/assets/media/images/iru-support-google-saml_11-08-26.png?fit=max&auto=format&n=Qq59wQ8jCPy0XJe9&q=85&s=7d56d5b22f71fb05dd59c83555c02430" alt="Configuration Information, Service provider entity ID und Assertion consumer service (ACS) URL" width="2166" height="940" data-path="assets/media/images/iru-support-google-saml_11-08-26.png" />
        </Frame>
      </Step>

      <Step title="Tab geöffnet lassen">
        Lassen Sie das Konfigurationsdialogfeld von Iru Endpoint geöffnet und wechseln Sie dann zur Registerkarte [**Konfiguration in Microsoft Entra ID**](#microsoft-entra-id-configuration), um mit [**Konfigurieren der Microsoft Entra ID-Anwendung**](#configuring-microsoft-entra-id-application) fortzufahren.
      </Step>
    </Steps>

    ### Konfigurieren der SAML-Verbindung in Iru Endpoint

    <Note>
      Kehren Sie nach Abschluss der Konfiguration in Microsoft Entra ID hierher zurück, um das [**Konfigurieren der SAML-Verbindung in Iru Endpoint**](#configuring-iru-endpoint-saml-connection) abzuschließen. Sie benötigen die Single Sign-On-URL, die IdP Entity ID und das Zertifikat aus Microsoft Entra ID.
    </Note>

    <Steps>
      <Step title="Zu Iru Endpoint zurückkehren">
        Kehren Sie zum Dialogfeld Custom SAML in Iru Endpoint zurück.
      </Step>

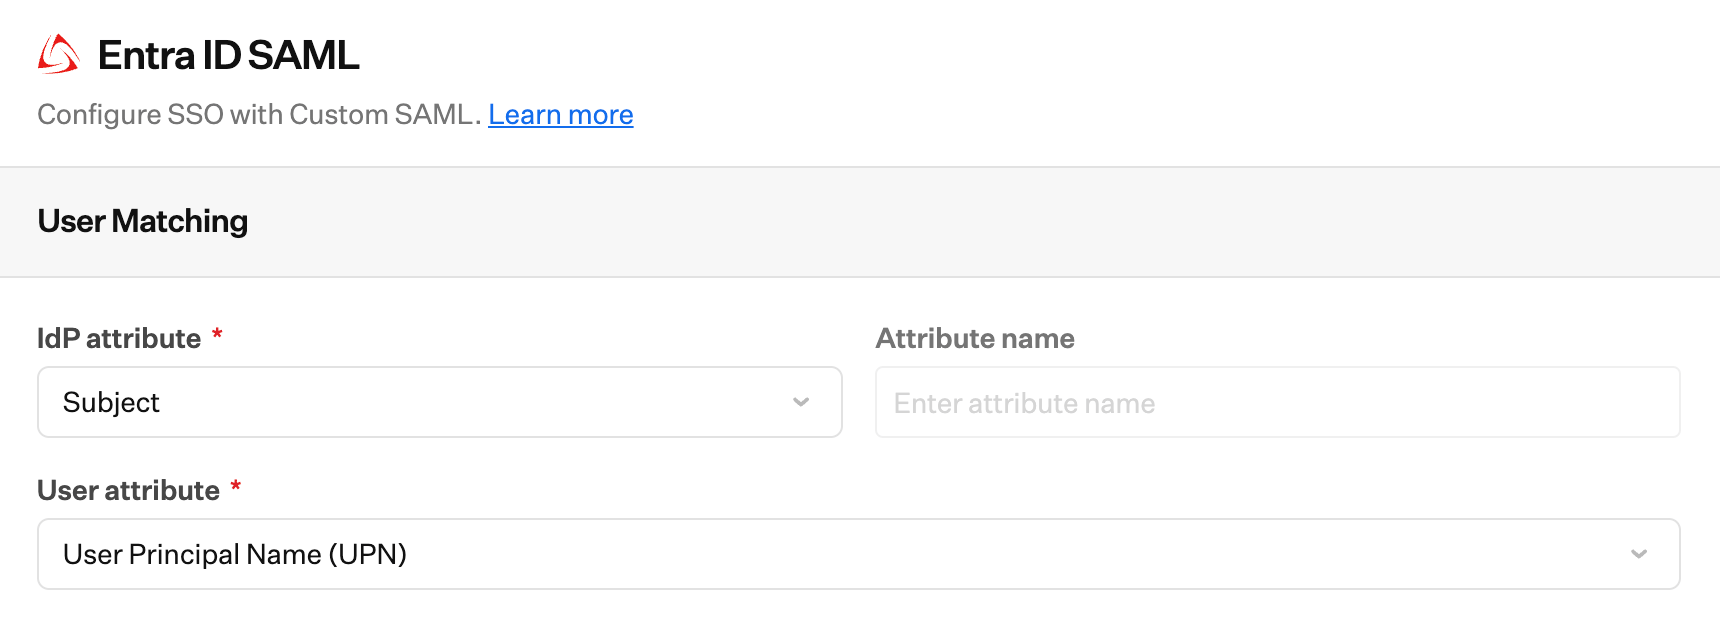
      <Step title="IdP-Attribut konfigurieren">
        Setzen Sie **IdP attribute** auf **Betreff**.
      </Step>

      <Step title="Attributnamen konfigurieren">
        Lassen Sie **Attribute name** leer.
      </Step>

      <Step title="Benutzerattribut konfigurieren">
        Setzen Sie **User attribute** auf **User Principal Name (UPN)**.
      </Step>

      <Step title="IdP Entity ID hinzufügen">
        Fügen Sie den zuvor kopierten **Microsoft Entra Identifier** in das Feld **IdP Entity ID** ein.
      </Step>

      <Step title="Sign In URL hinzufügen">
        Fügen Sie die aus Entra ID kopierte **Sign In URL** ein.
      </Step>

      <Step title="Zertifikat hochladen">
        Laden Sie das aus Entra ID heruntergeladene **Zertifikat** hoch.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_11-23-01.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=3abe0d549d07a4797c46b99ff1351a24" alt="Zertifikat aus Entra ID in Iru Endpoint hochladen" width="1722" height="622" data-path="assets/media/images/entra-saml_11-23-01.png" />
        </Frame>
      </Step>

      <Step title="Protocol Binding festlegen">
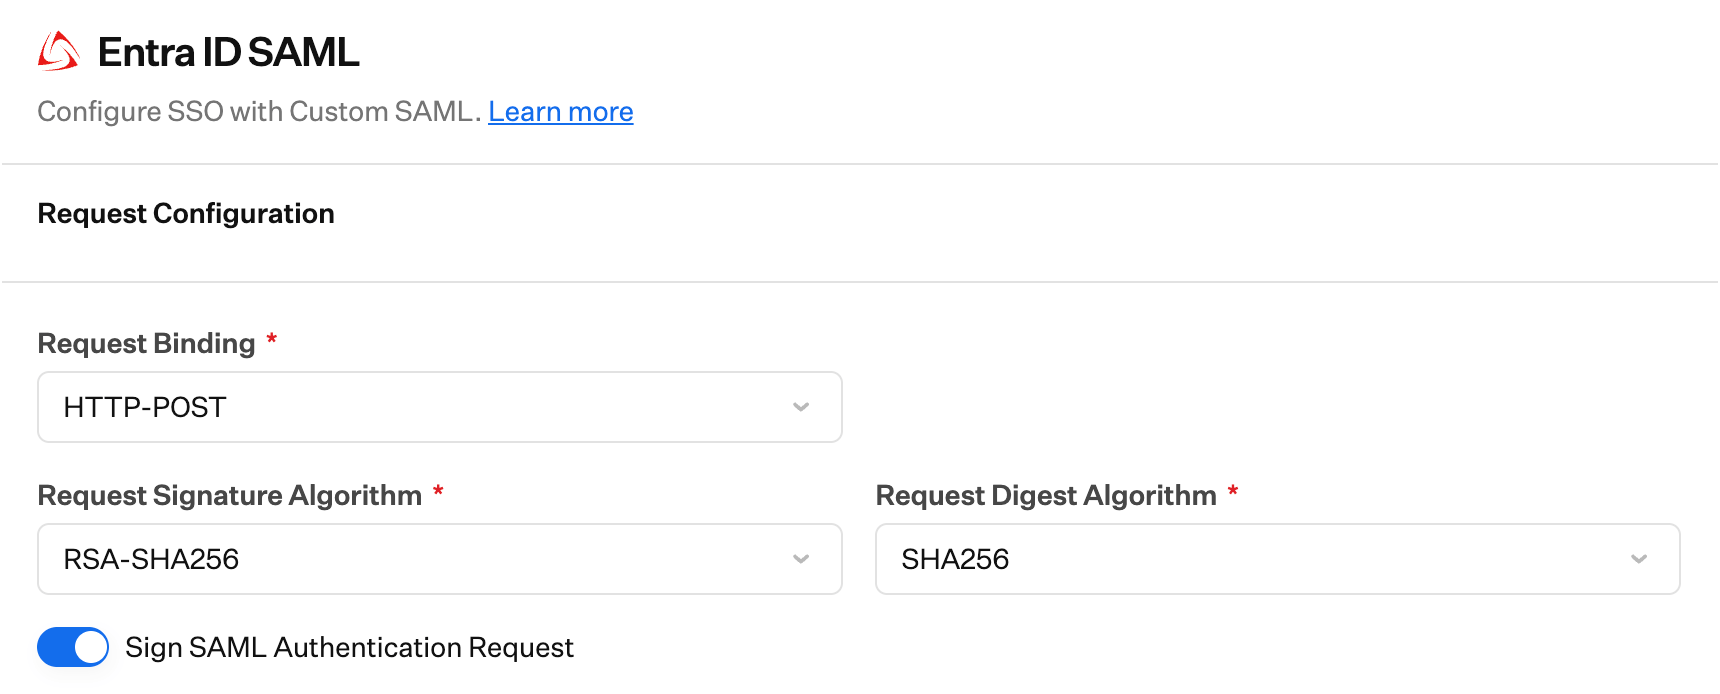
        Setzen Sie **Protocol Binding** auf **HTTP-POST**.
      </Step>

      <Step title="Anfragealgorithmus festlegen">
        Stellen Sie sicher, dass **Request Algorithm** auf **RSA-SHA256** gesetzt ist.
      </Step>

      <Step title="Digest-Algorithmus festlegen">
        Stellen Sie sicher, dass **Sign Request Algorithm Digest** auf **SHA256** gesetzt ist.
      </Step>

      <Step title="Sign Request aktivieren">
        Stellen Sie sicher, dass **Sign Request** aktiviert ist.
      </Step>

      <Step title="Response Signature Verification festlegen">
        Setzen Sie **Response Signature Verification** auf **Assertion**.
      </Step>

      <Step title="Destination festlegen">
        Lassen Sie das Feld **Destination** leer.
      </Step>

      <Step title="Zulässigen Signaturalgorithmus festlegen">
        Setzen Sie **Allowed Signature Algorithm** auf **RSA-SHA256**.
      </Step>

      <Step title="Zulässigen Digest-Algorithmus festlegen">
        Setzen Sie **Allowed Digest Algorithm** auf **SHA256**.
      </Step>

      <Step title="Konfiguration speichern">
        Wählen Sie **Speichern** aus.

        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_11-32-41.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=c7370100d7ab5f1d488caabb3ca554d2" alt="Save für die SAML-Konfiguration in Iru Endpoint" width="1720" height="694" data-path="assets/media/images/entra-saml_11-32-41.png" />
        </Frame>
      </Step>
    </Steps>

    ### Für Tenant-Authentifizierung zulassen

    Nachdem Sie die SAML-Verbindung in Iru Endpoint und in Ihrem Identitätsanbieter konfiguriert haben, können Sie deren Verwendung für die Tenant-Authentifizierung zulassen. Schrittweise Anleitungen finden Sie im Abschnitt **Tenant-Authentifizierung zulassen und Verbindungen verwalten** in unserem [Support-Artikel zu Single Sign-On](/de/endpoint/integrations/single-sign-on-integrations/single-sign-on).

    ### Authentifizierung auf Domain beschränken

    Bei der Konfiguration der SAML-Verbindung können Sie die Authentifizierung optional auf eine oder mehrere Domains beschränken. Dies kann nützlich sein, wenn die SSO-Verbindung bei mehreren Domains authentifizieren könnte. Sie können die Authentifizierung bei Ihrem Iru-Tenant auf eine Teilmenge der verfügbaren Domains beschränken.

    ### Single Sign-On erzwingen

    Sobald Sie mindestens eine Single Sign-On-Verbindung konfiguriert haben, können Sie die Verbindungen Passkey, Google Social und Microsoft Social deaktivieren. Durch das Deaktivieren dieser Verbindungen können sich Iru Endpoint-Administratoren in Ihrem Tenant nicht mehr über diese Methoden authentifizieren. Schrittweise Anleitungen finden Sie in unserem [Support-Artikel zu Single Sign-On](/de/endpoint/integrations/single-sign-on-integrations/single-sign-on).

    ## Überlegungen

    **Sicherheit**: Stellen Sie sicher, dass in Ihrem Microsoft Entra ID-Tenant geeignete Sicherheitsrichtlinien für die SSO-Authentifizierung konfiguriert sind.

    **Benutzerverwaltung**: Benutzer müssen sowohl in Microsoft Entra ID als auch in Iru Endpoint vorhanden sein, um sich erfolgreich per SSO authentifizieren zu können.

    **Testen**: Testen Sie die SSO-Integration immer mit einer kleinen Gruppe von Benutzern, bevor Sie sie in Ihrer gesamten Organisation einführen.

    ### Testen der Integration

    <Steps>
      <Step title="Benutzer zum Admin-Team hinzufügen">
        Fügen Sie in Iru Endpoint einen Benutzer zum **Admin Team** hinzu, indem Sie **New User** auswählen.
      </Step>

      <Step title="Benutzerinformationen ausfüllen">
        Füllen Sie alle zugehörigen Benutzerinformationen aus. Dieser Benutzer muss in Microsoft Entra ID vorhanden und der Iru Endpoint-SSO-App in Ihrem Microsoft Entra ID-Tenant zugewiesen sein.
      </Step>

      <Step title="Benutzer absenden">
        Wählen Sie **Senden** aus.
      </Step>

      <Step title="Einladungsfenster schließen">
        Schließen Sie nach dem Absenden der Einladung das Fenster Invite User.
      </Step>

      <Step title="Seite Access aktualisieren">
        Aktualisieren Sie die Seite Access in Iru Endpoint. Der soeben hinzugefügte Benutzer sollte angezeigt werden.
      </Step>

      <Step title="SSO-Anmeldung testen">
        Prüfen Sie die E-Mails des Benutzers, nehmen Sie die Einladung an und melden Sie sich mit der neuen SAML-SSO-Verbindung bei Iru Endpoint an.
      </Step>
    </Steps>
  </Tab>

  <Tab title="Konfiguration in Microsoft Entra ID">
    <Note>
      Schließen Sie vor Beginn der Konfiguration in Microsoft Entra ID das [**Einrichten der SAML-Verbindung**](#setting-up-the-saml-connection) auf der Registerkarte [**Konfiguration in der Iru-Web-App**](#iru-web-app-configuration) ab, um die Service Provider Entity ID und die ACS-URL zu erhalten. Sie benötigen diese Werte zur Konfiguration der Microsoft Entra ID-Anwendung.
    </Note>

    ### Konfigurieren der Microsoft Entra ID-Anwendung

    <Steps>
      <Step title="Microsoft Entra Admin Center öffnen">
        Melden Sie sich beim [Microsoft Entra Admin Center](https://entra.microsoft.com) an.
      </Step>

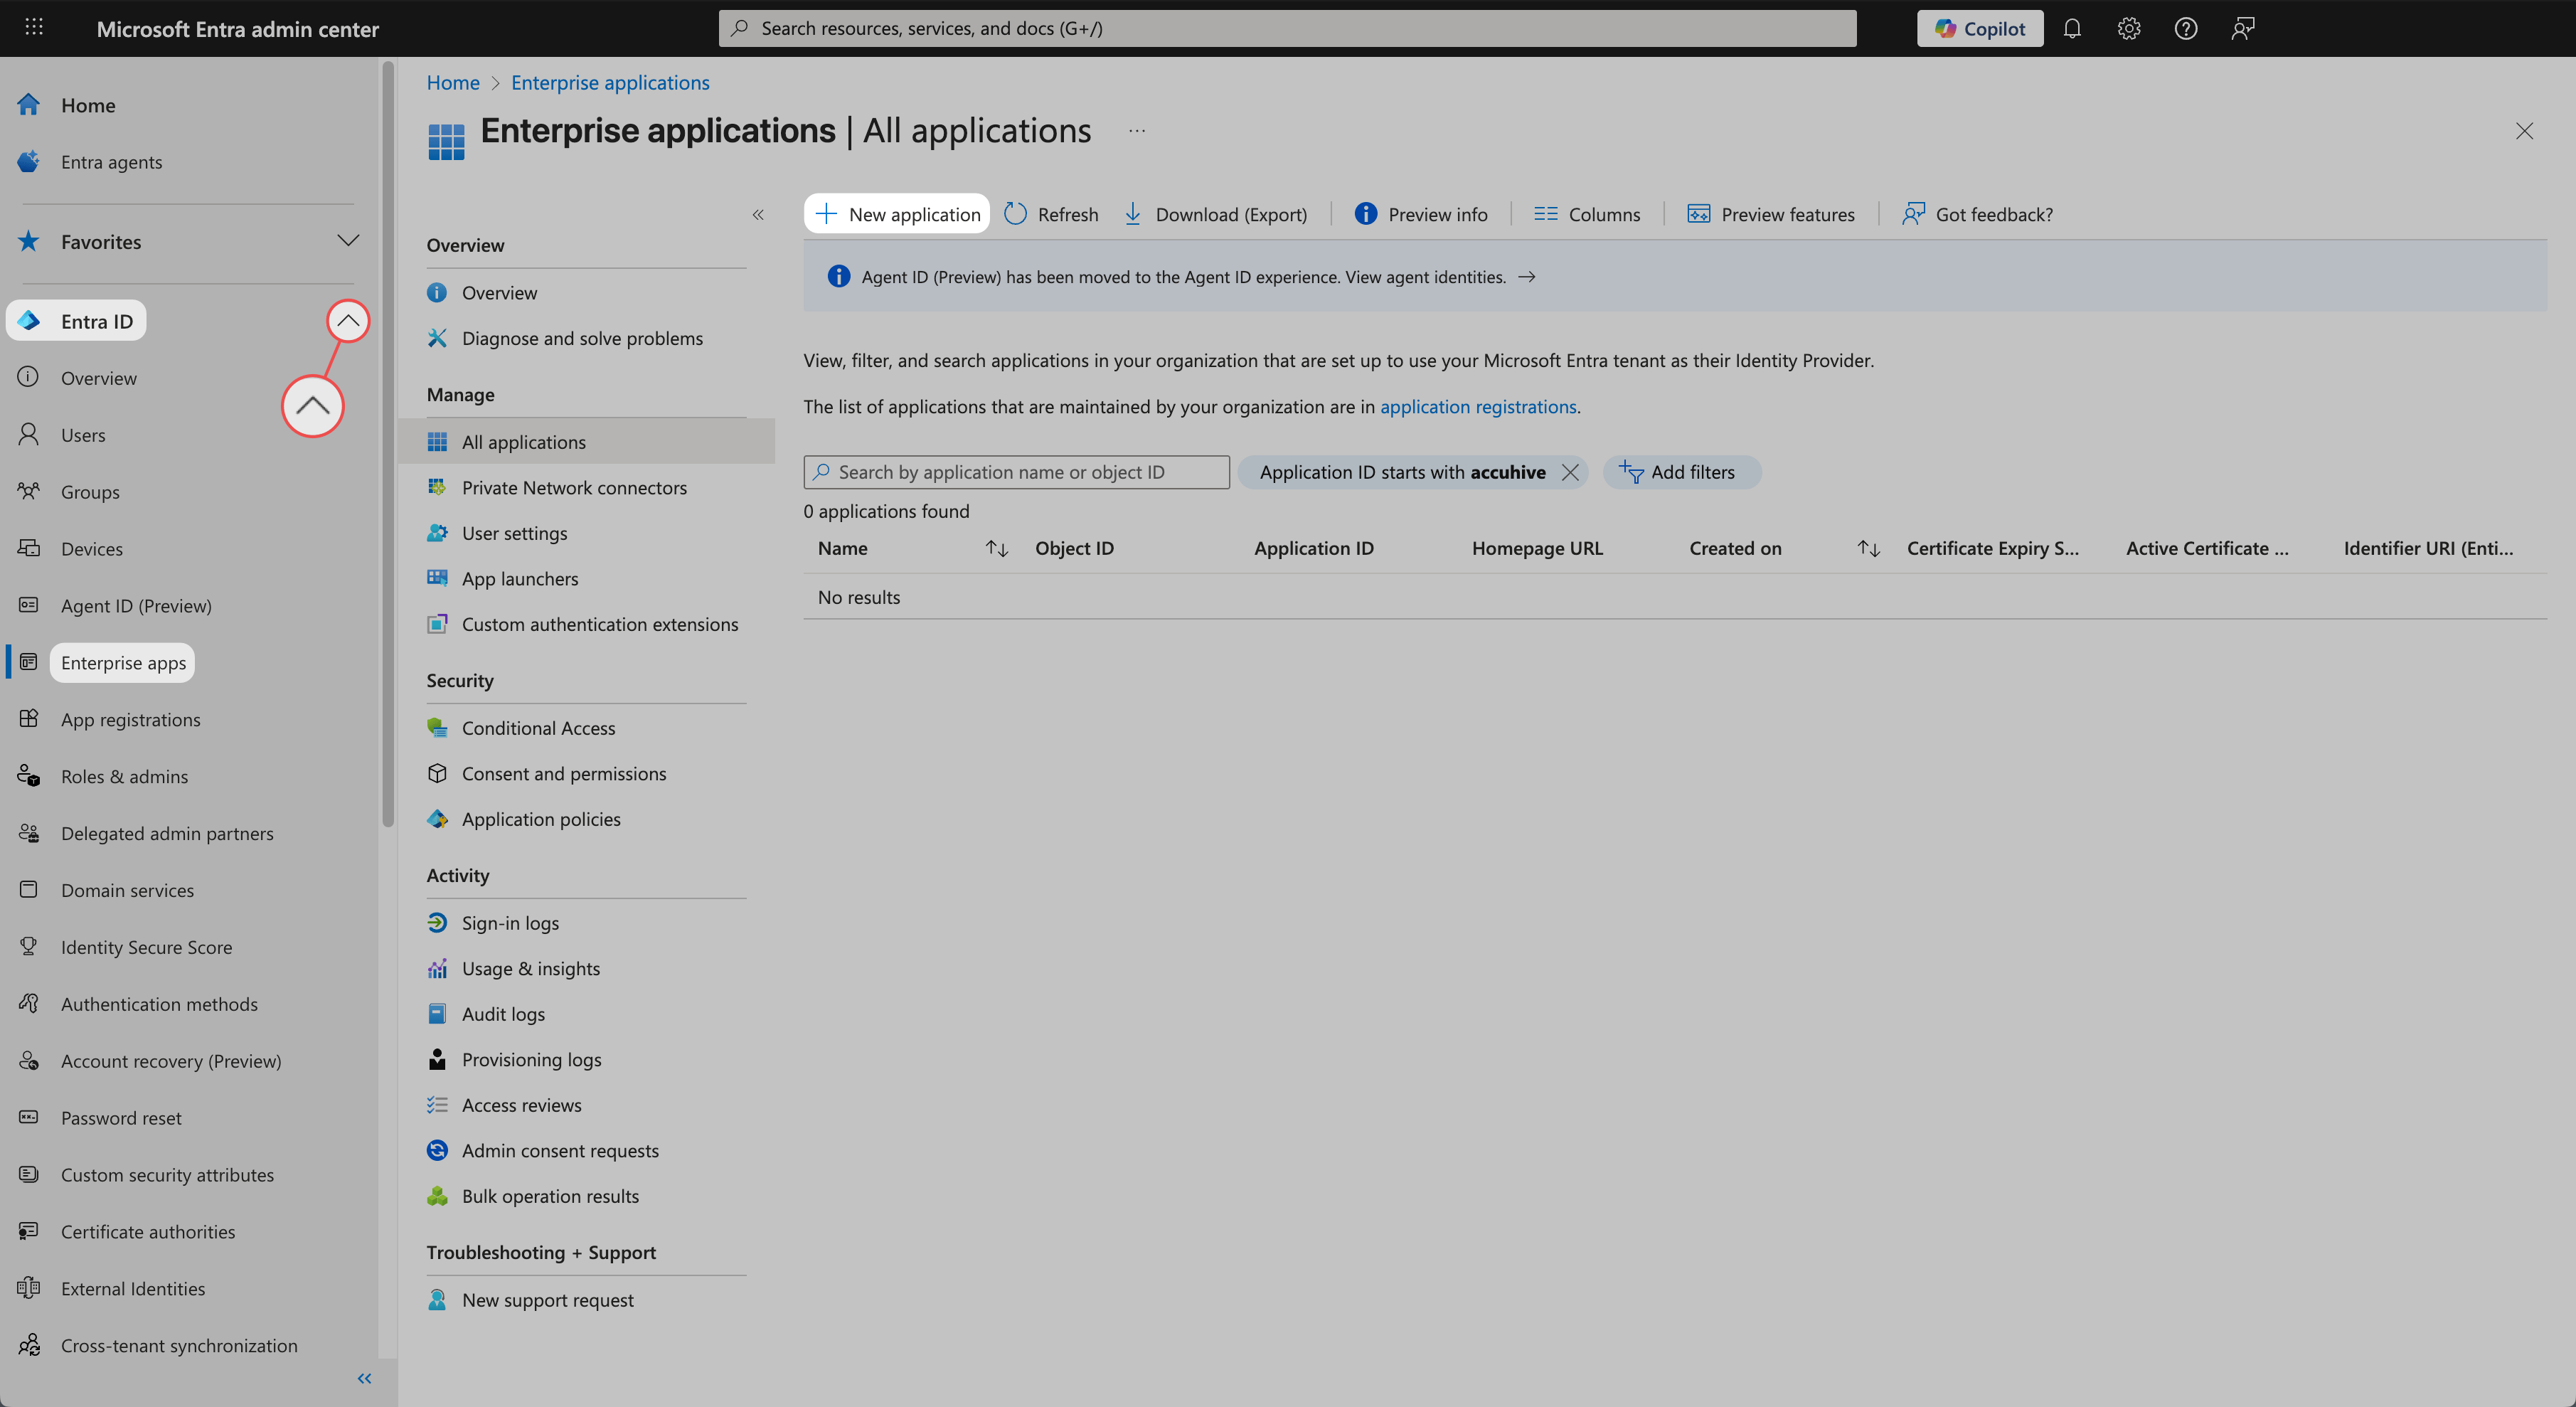
      <Step title="Abschnitt Entra ID erweitern">
        Stellen Sie sicher, dass in der linken Navigationsleiste der Abschnitt **Entra ID** erweitert ist.
      </Step>

      <Step title="Zu Anwendungen navigieren">
        Wählen Sie in der linken Navigationsleiste **Enterprise apps** aus.
      </Step>

      <Step title="Neue Anwendung erstellen">
        Wählen Sie **+ New application** aus.

        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_09-32-53.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=3110cface8a6ba6ea0892706d2ee7440" alt="Entra ID Enterprise apps mit New application" width="3622" height="1978" data-path="assets/media/images/entra-saml_09-32-53.png" />
        </Frame>
      </Step>

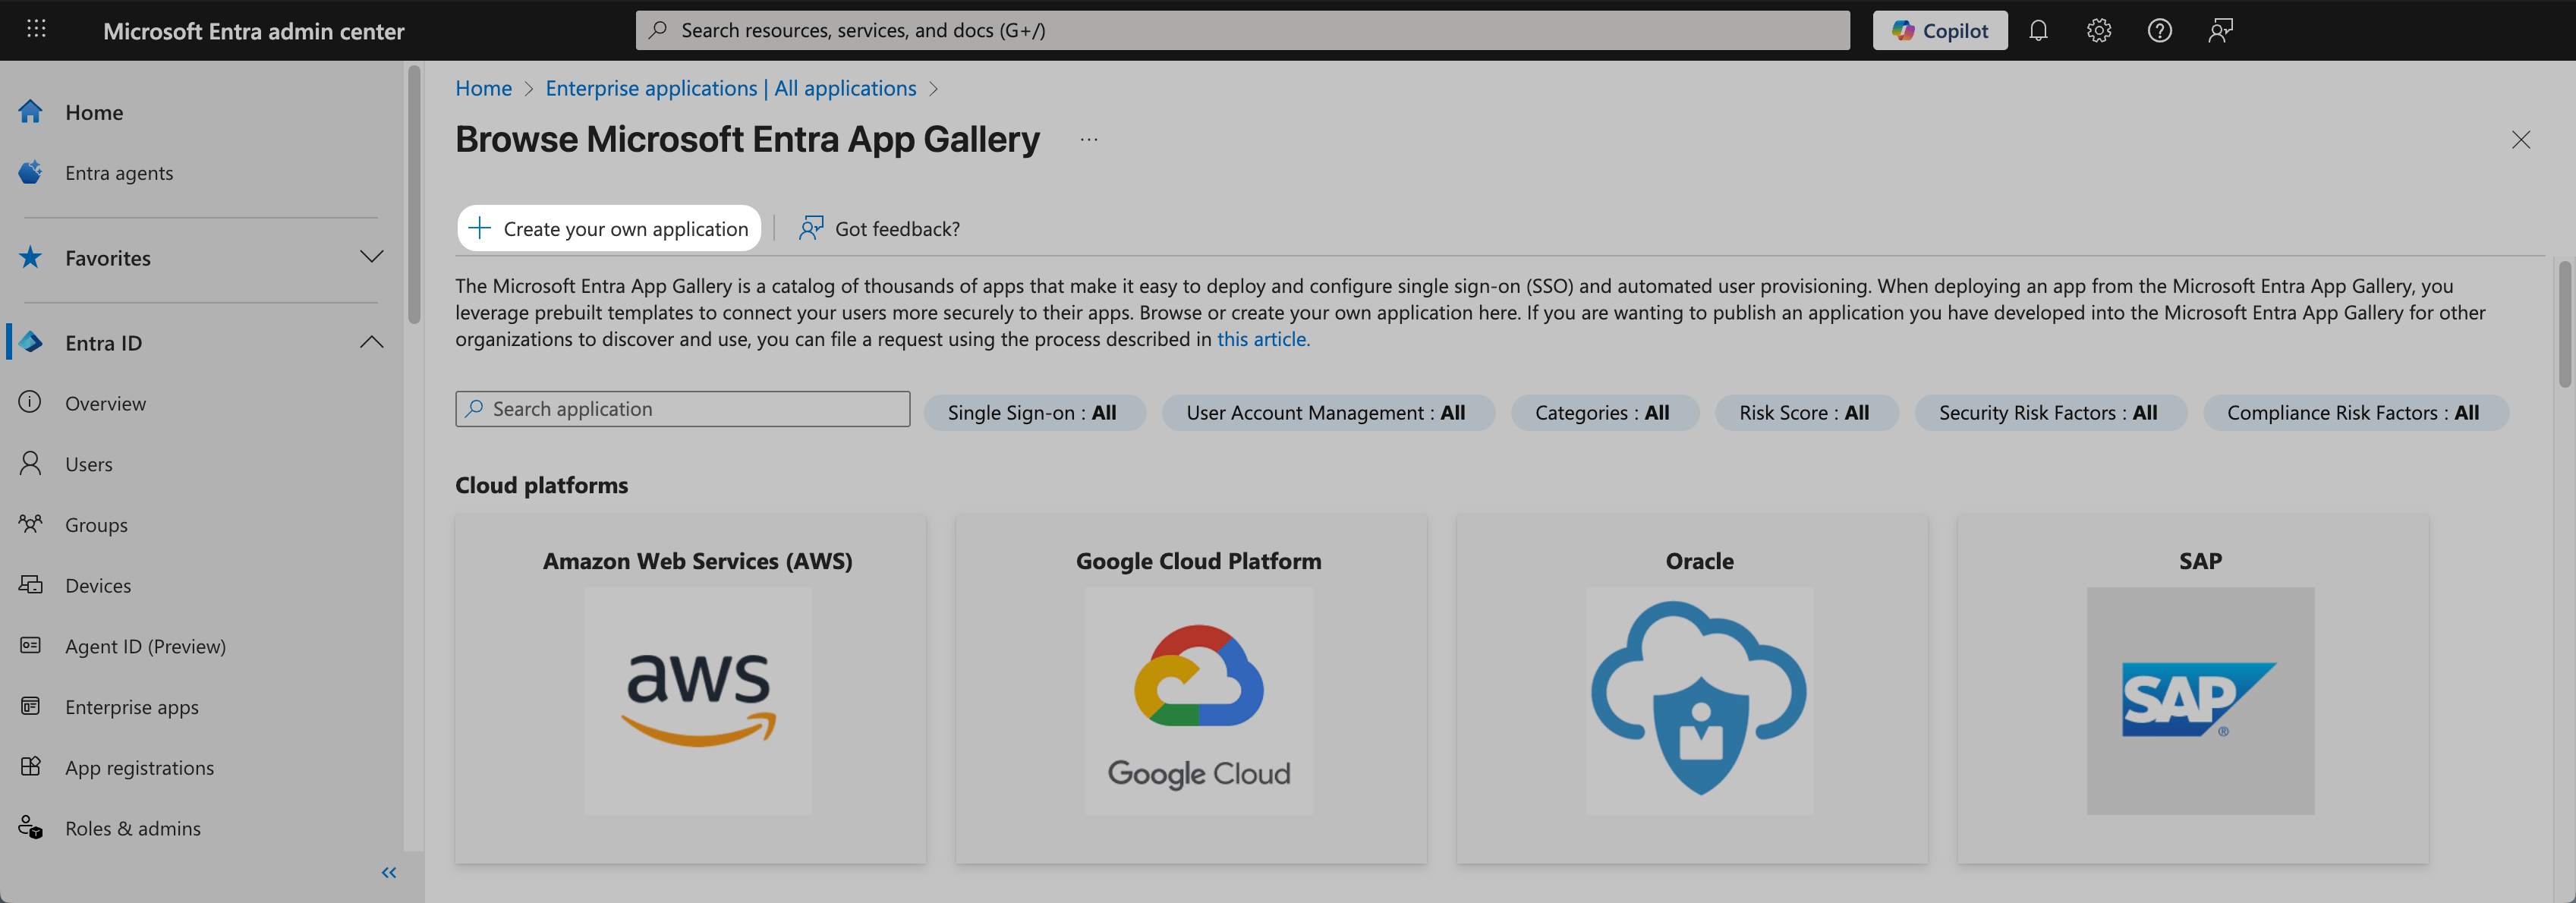
      <Step title="Eigene Anwendung erstellen">
        Wählen Sie **Create your own application** aus.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_09-35-21.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=f888b9248c8eb6fd752f73de72c29716" alt="Entra ID Create your own application" width="3394" height="1190" data-path="assets/media/images/entra-saml_09-35-21.png" />
        </Frame>
      </Step>

      <Step title="Anwendung benennen">
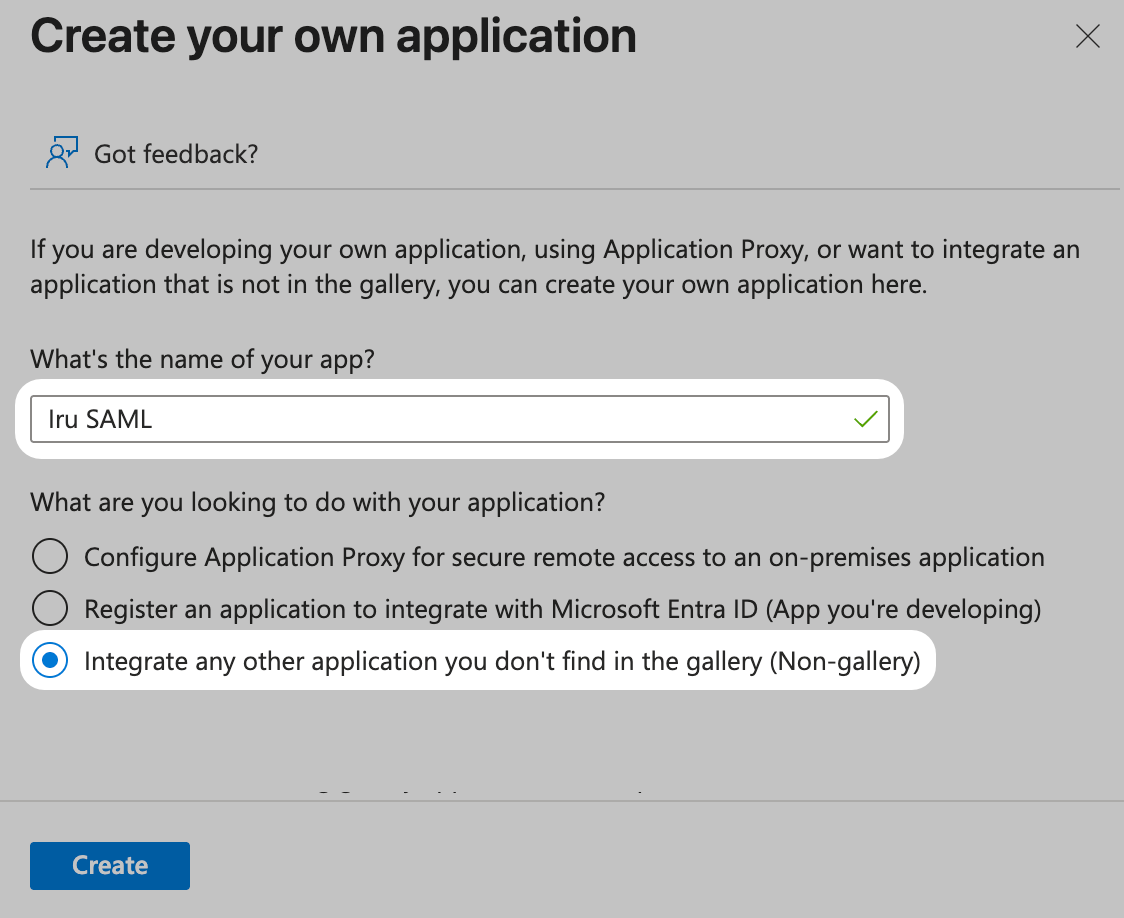
        Geben Sie der Anwendung einen **Namen**.
      </Step>

      <Step title="Non-Gallery-Option auswählen">
        Wählen Sie **Integrate any other application you don't find in the gallery (Non-gallery)** aus.
      </Step>

      <Step title="Anwendung erstellen">
        Wählen Sie **Erstellen** aus.

        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_09-37-41.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=c330ae2b582893c6ed7808033d32b530" alt="Entra ID App benennen, Non-gallery, Create" width="1124" height="918" data-path="assets/media/images/entra-saml_09-37-41.png" />
        </Frame>
      </Step>

      <Step title="Single Sign-On öffnen">
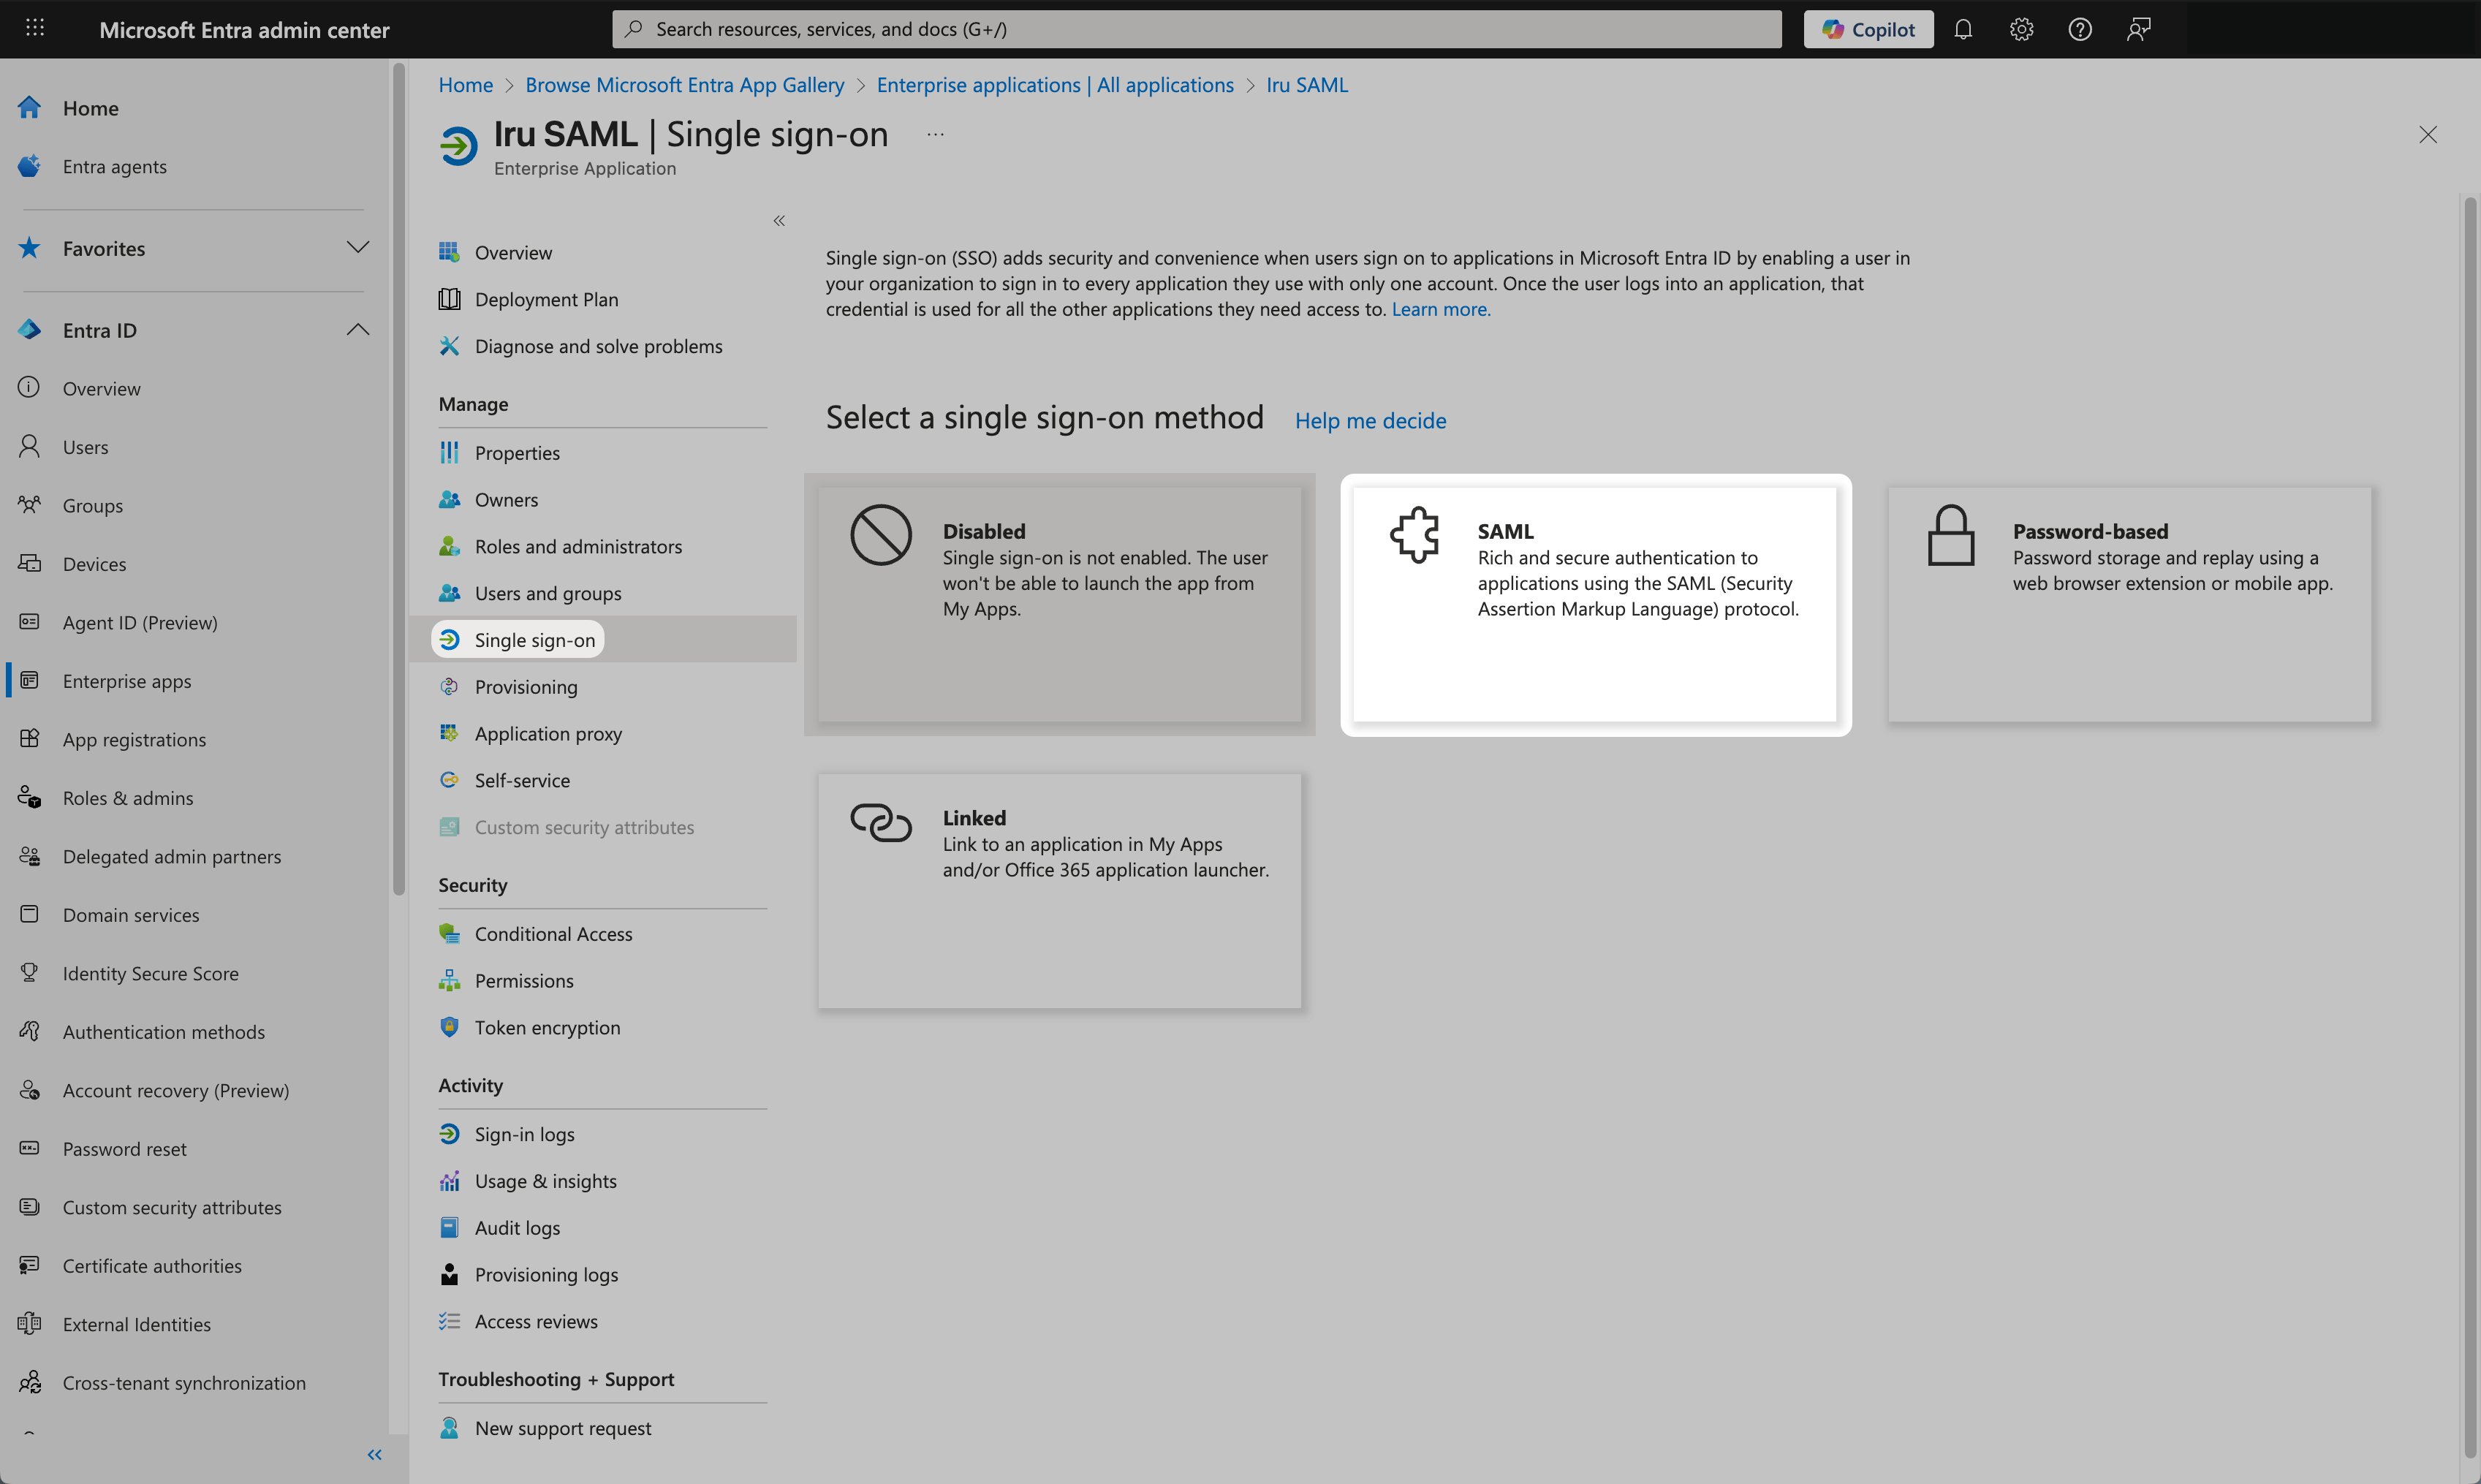
        Wählen Sie unter **Verwalten** die Option **Single sign-on** aus.
      </Step>

      <Step title="SAML auswählen">
        Wählen Sie die Kachel **SAML** aus.

        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_09-40-52.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=cea5dd96dfcdd40bd8f26bf2fb815fba" alt="Kachel SAML unter Single sign-on in Entra ID" width="3394" height="2030" data-path="assets/media/images/entra-saml_09-40-52.png" />
        </Frame>
      </Step>

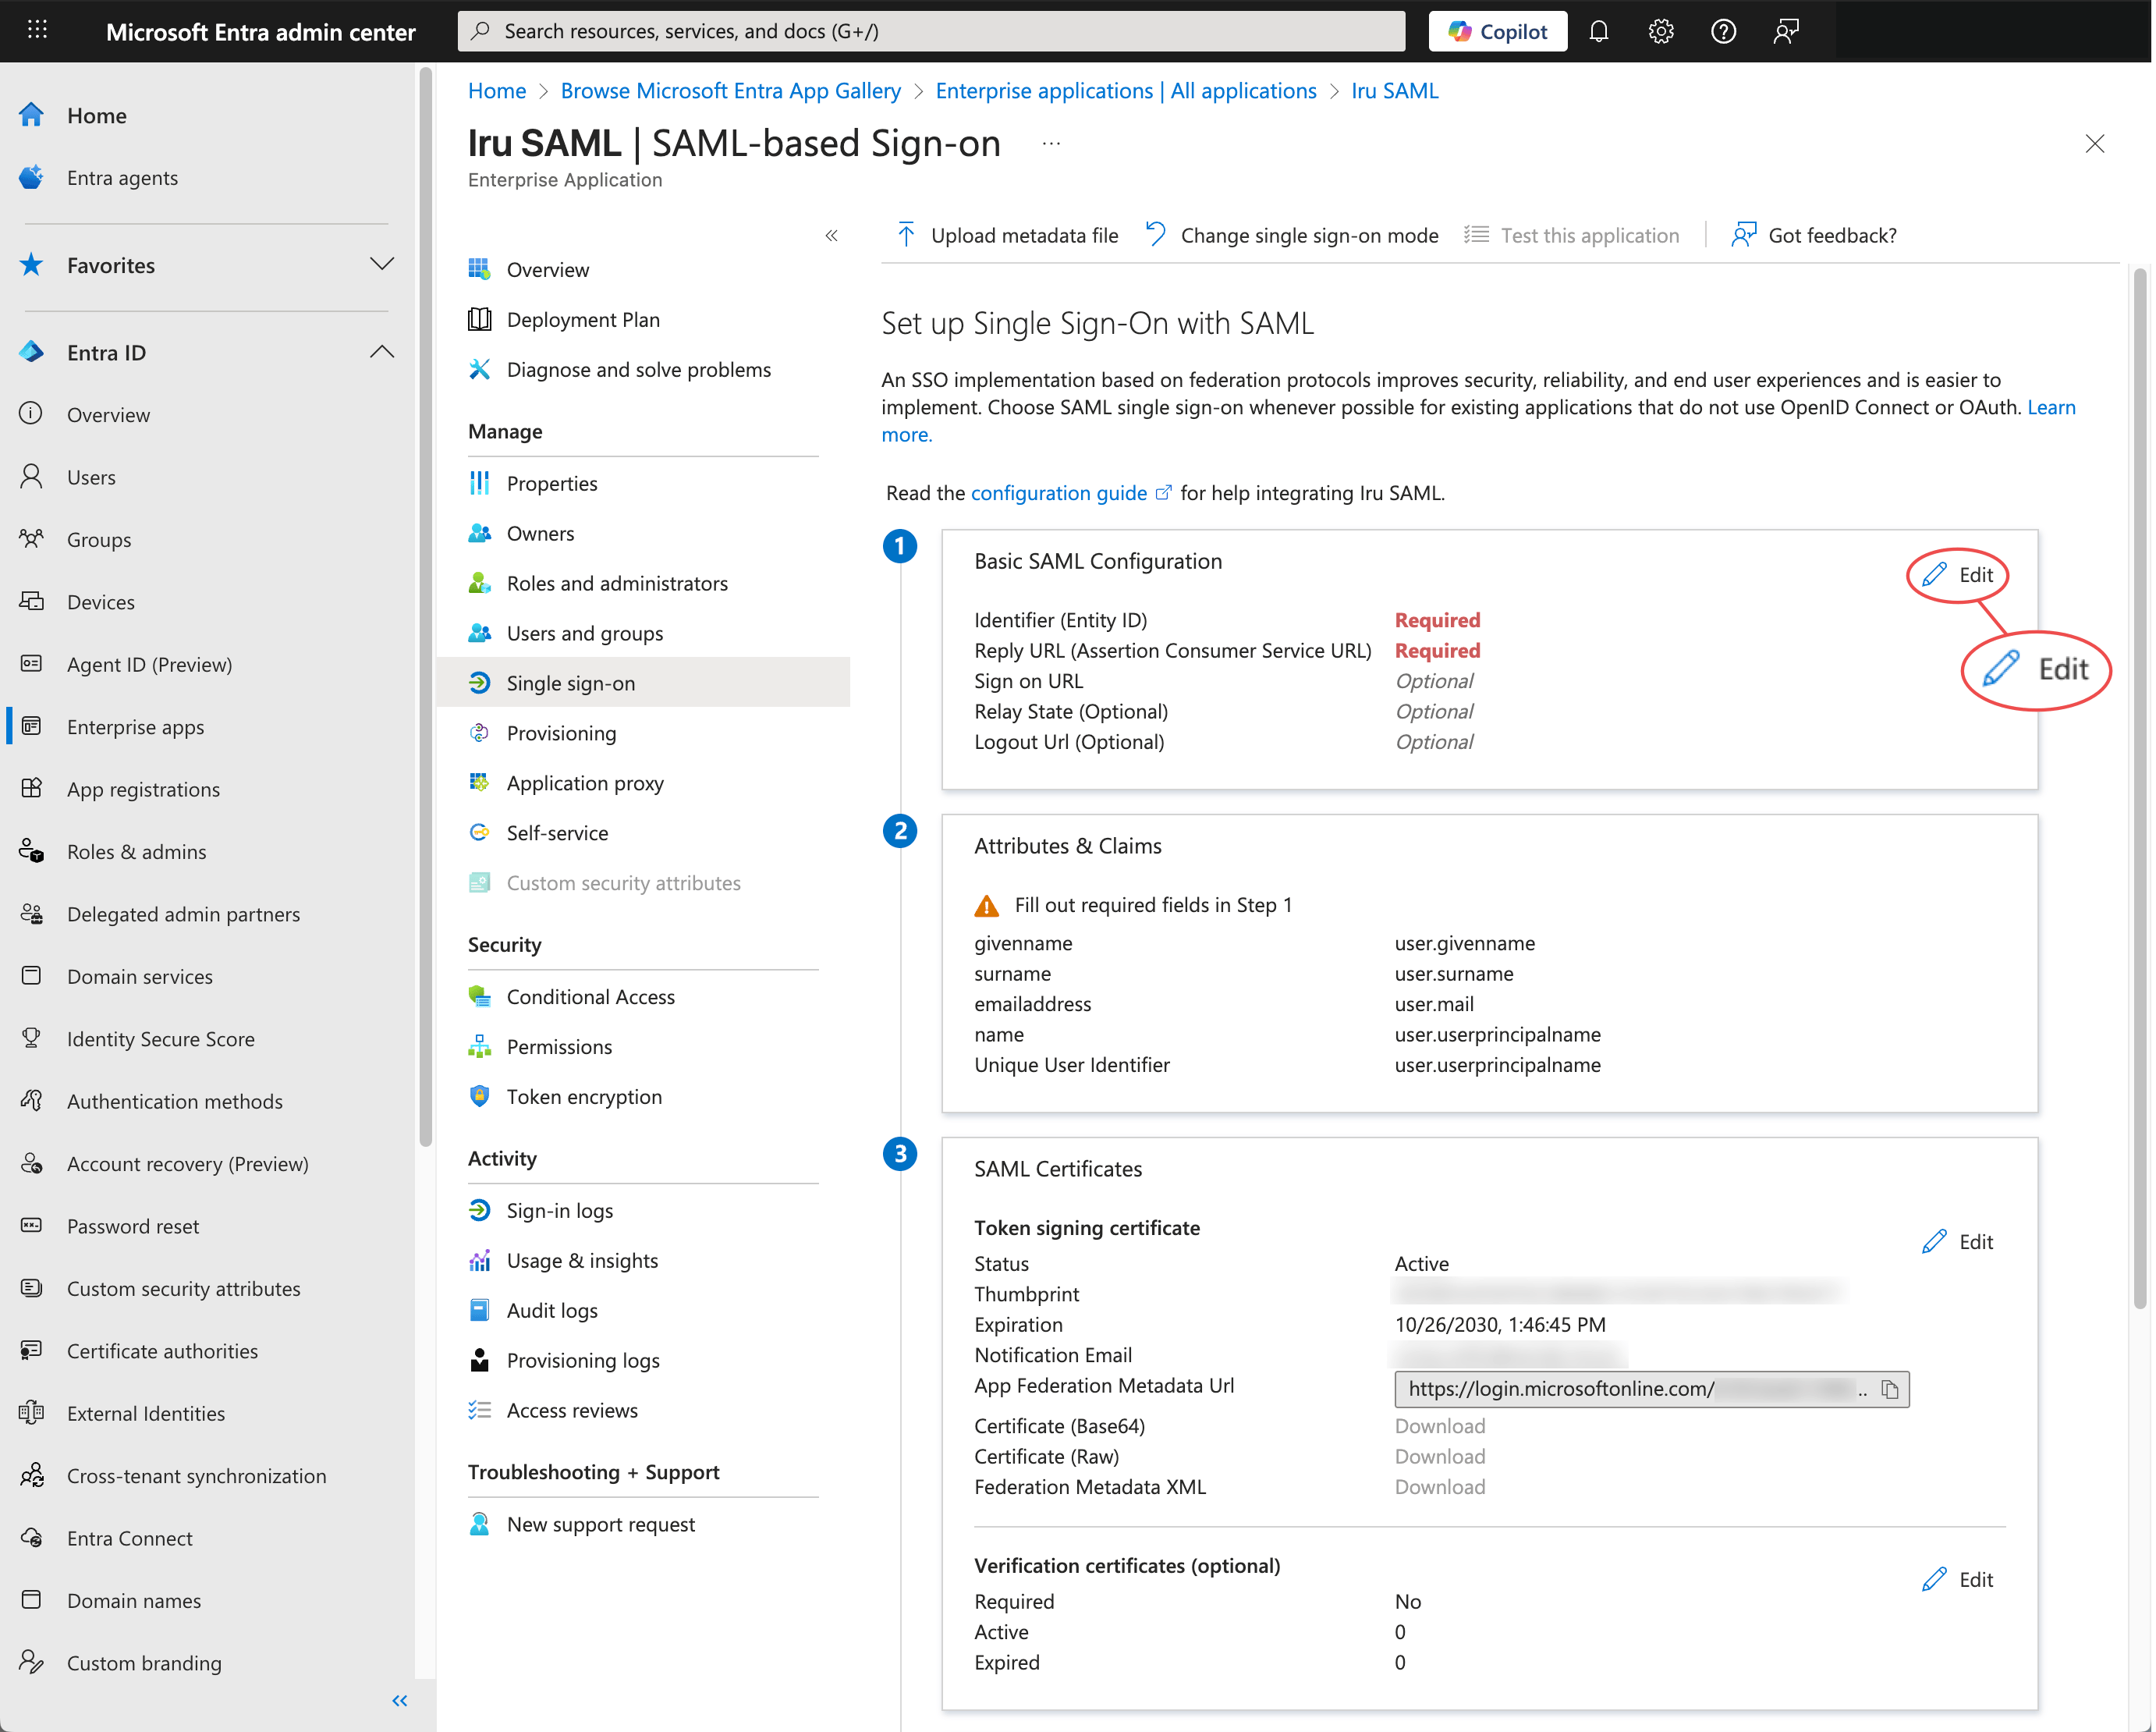
      <Step title="Basiskonfiguration bearbeiten">
        Wählen Sie im Feld Basic SAML configuration den Stift **Bearbeiten** aus.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_09-43-13.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=259b449cab7d148c120cbd5b03365f54" alt="Basic SAML configuration in Entra ID bearbeiten" width="2764" height="2220" data-path="assets/media/images/entra-saml_09-43-13.png" />
        </Frame>
      </Step>

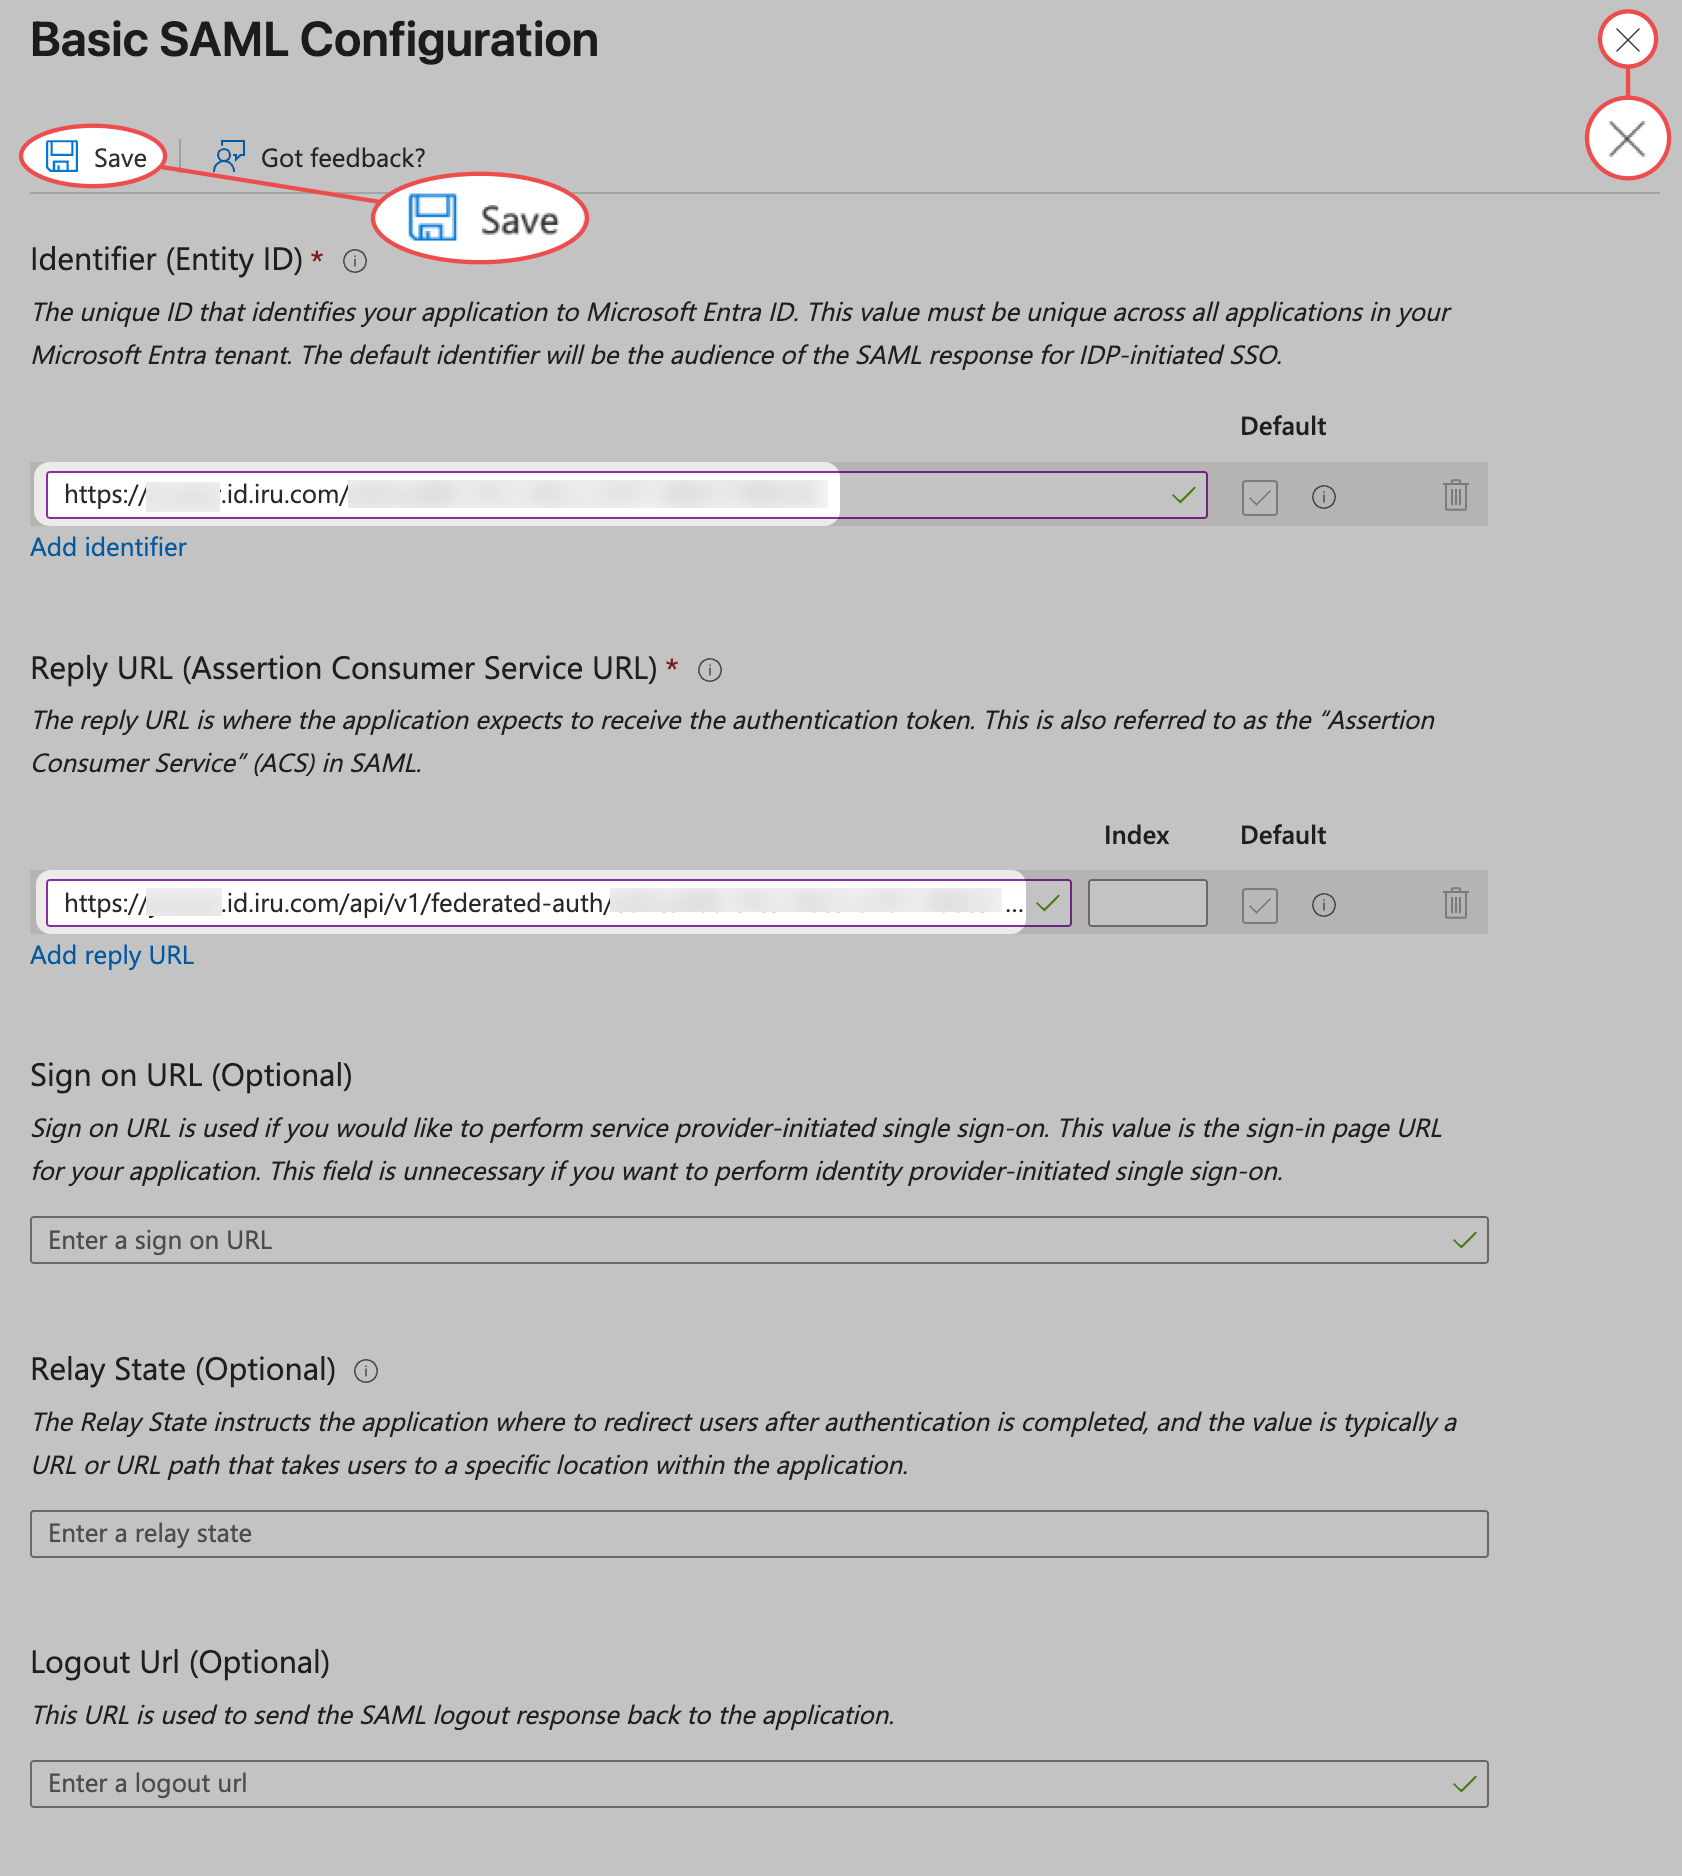
      <Step title="Entity ID konfigurieren">
        Wählen Sie im Abschnitt Identifier (Entity ID) den Link Add Identifier aus. Fügen Sie die zuvor kopierte Entity ID in das Feld Identifier (Entity ID) ein.
      </Step>

      <Step title="Reply URL konfigurieren">
        Fügen Sie im Abschnitt Reply URL (Assertion Consumer Service URL) die zuvor kopierte Assertion Consumer Services URL ein.
      </Step>

      <Step title="Konfiguration speichern">
        Wählen Sie **Speichern** aus.
      </Step>

      <Step title="Konfiguration schließen">
        Wählen Sie oben rechts im Bereich das **X** aus, um ihn zu schließen.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_0-27-34.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=5eca89414d2ed95c54c05717d8462024" alt="Identifier und Reply URL in Entra ID, Save und schließen" width="1682" height="1876" data-path="assets/media/images/entra-saml_0-27-34.png" />
        </Frame>
      </Step>

      <Step title="Standard-Claims beibehalten">
        Belassen Sie die Einstellungen im Abschnitt **Attributes & Claims section** auf ihren Standardwerten.
      </Step>

      <Step title="Zertifikat herunterladen">
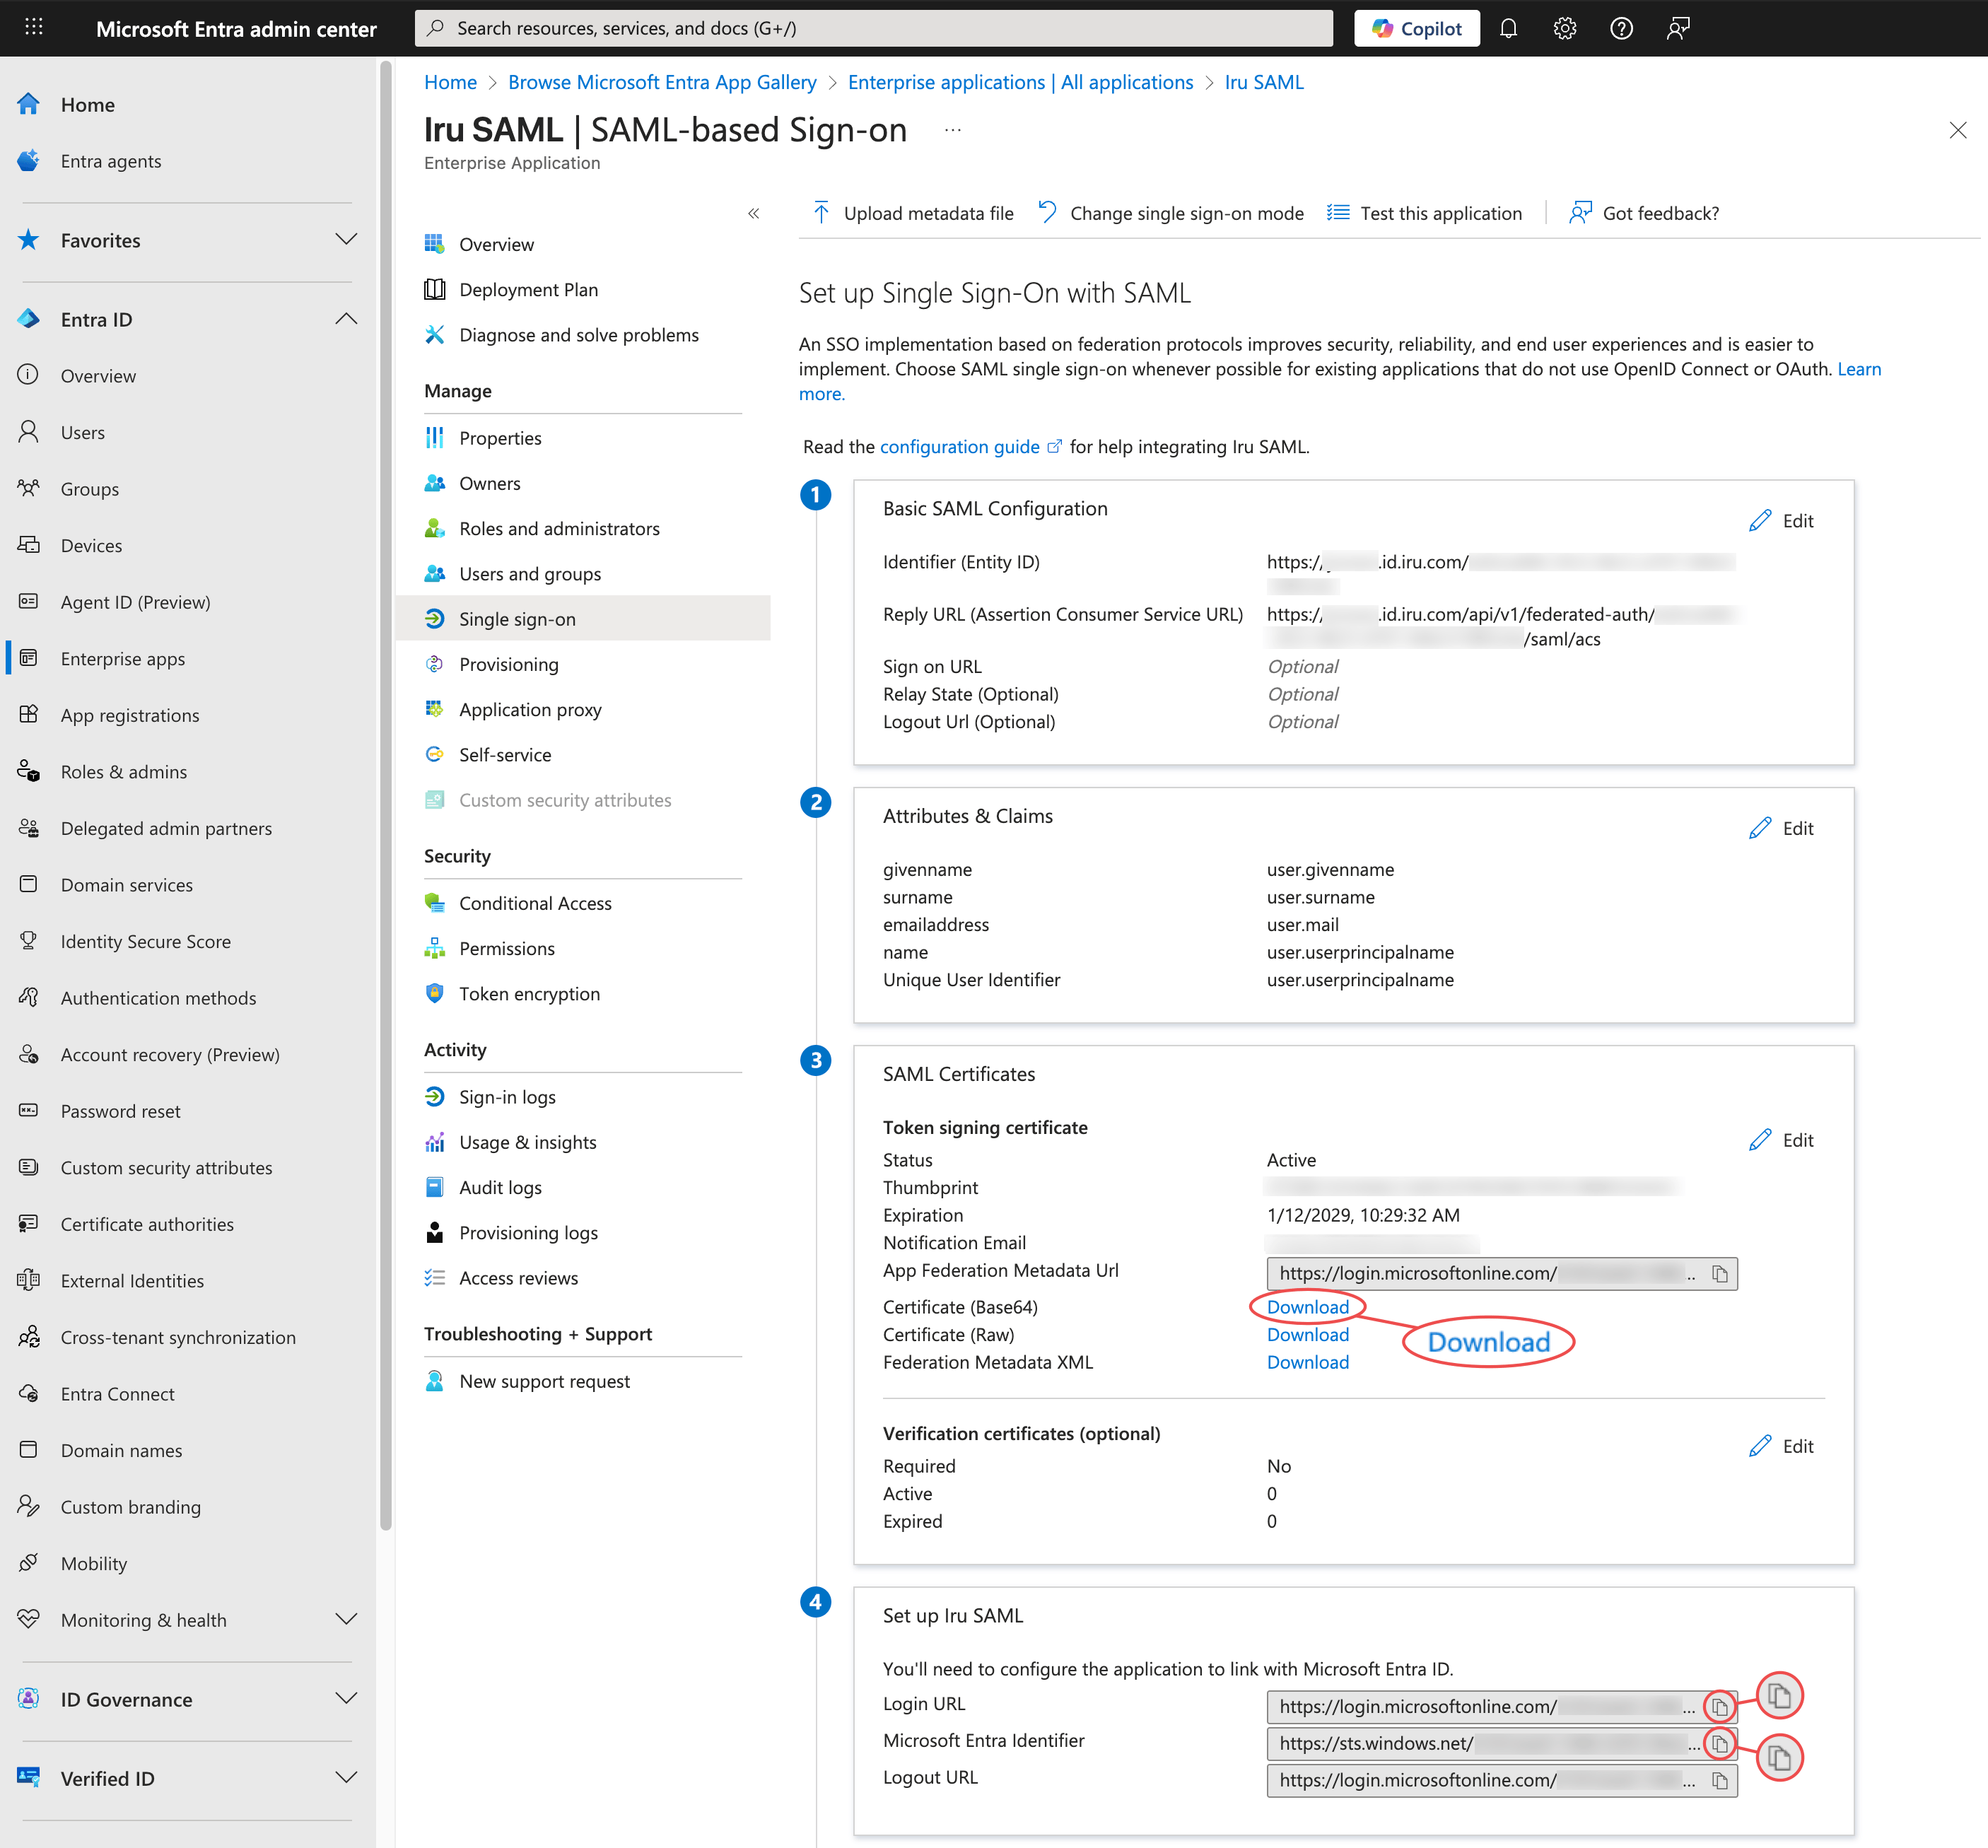
        Wählen Sie im Abschnitt SAML Certificates **Herunterladen** aus, um das Base64-Zertifikat herunterzuladen. Dieses Zertifikat wird in der Custom SAML-Konfiguration in Iru Endpoint verwendet.
      </Step>

      <Step title="URL kopieren">
        Kopieren Sie im Abschnitt **Set up \[App Name]** die Login URL und fügen Sie sie zur späteren Verwendung in ein sicheres Textdokument ein.
      </Step>

      <Step title="Microsoft Entra Identifier kopieren">
        Kopieren Sie den **Microsoft Entra Identifier** und speichern Sie ihn in einem Textdokument. Sie fügen ihn in Iru Endpoint in das Feld **IdP Entity ID** ein. Sie finden ihn im Abschnitt **Übersicht** Ihrer Anwendung.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_10-32-47.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=b5145304814e64723c07ef114f24ebc3" alt="Abschnitt Set up in Entra ID mit Login URL und Microsoft Entra Identifier" width="2812" height="2614" data-path="assets/media/images/entra-saml_10-32-47.png" />
        </Frame>
      </Step>

      <Step title="Zu App registrations navigieren">
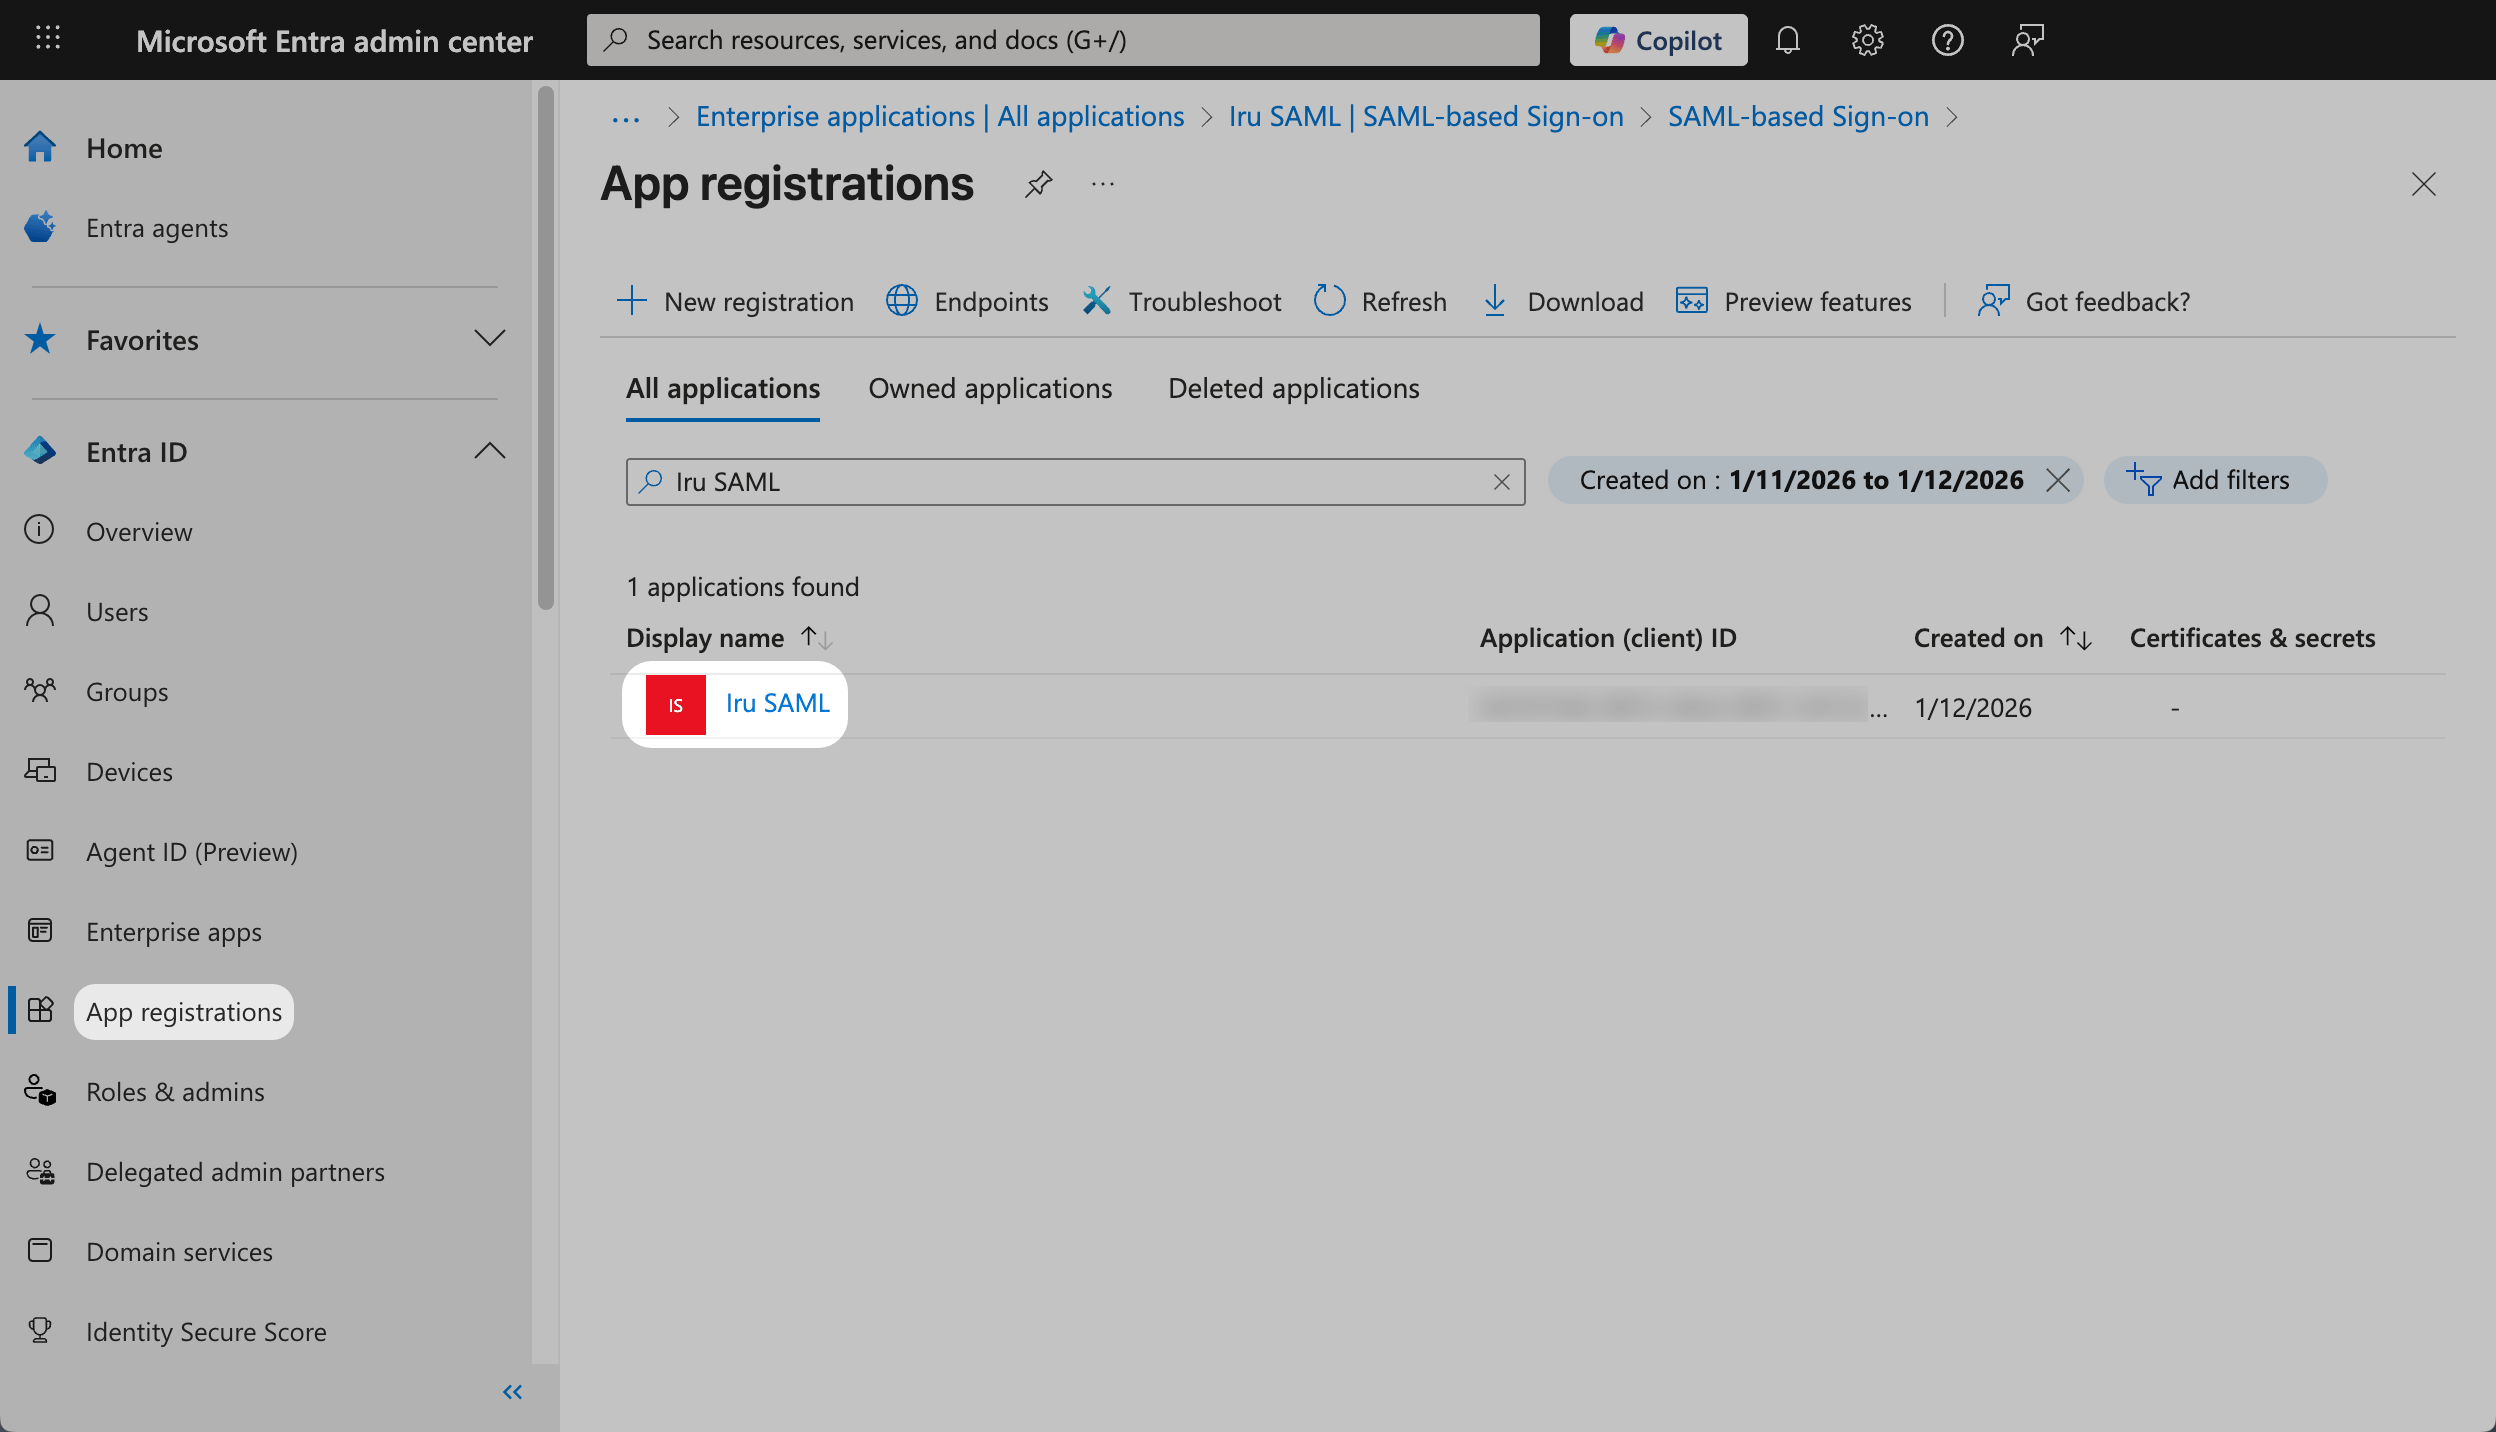
        Wechseln Sie zu **App registrations**.
      </Step>

      <Step title="Ihre App auswählen">
        Wählen Sie Ihre neu erstellte App aus.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_10-43-18.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=6791ce0a76c4dadf8b1bea7189a84788" alt="Eigene App unter App registrations in Entra ID auswählen" width="2496" height="1432" data-path="assets/media/images/entra-saml_10-43-18.png" />
        </Frame>
      </Step>

      <Step title="Zu Token configuration navigieren">
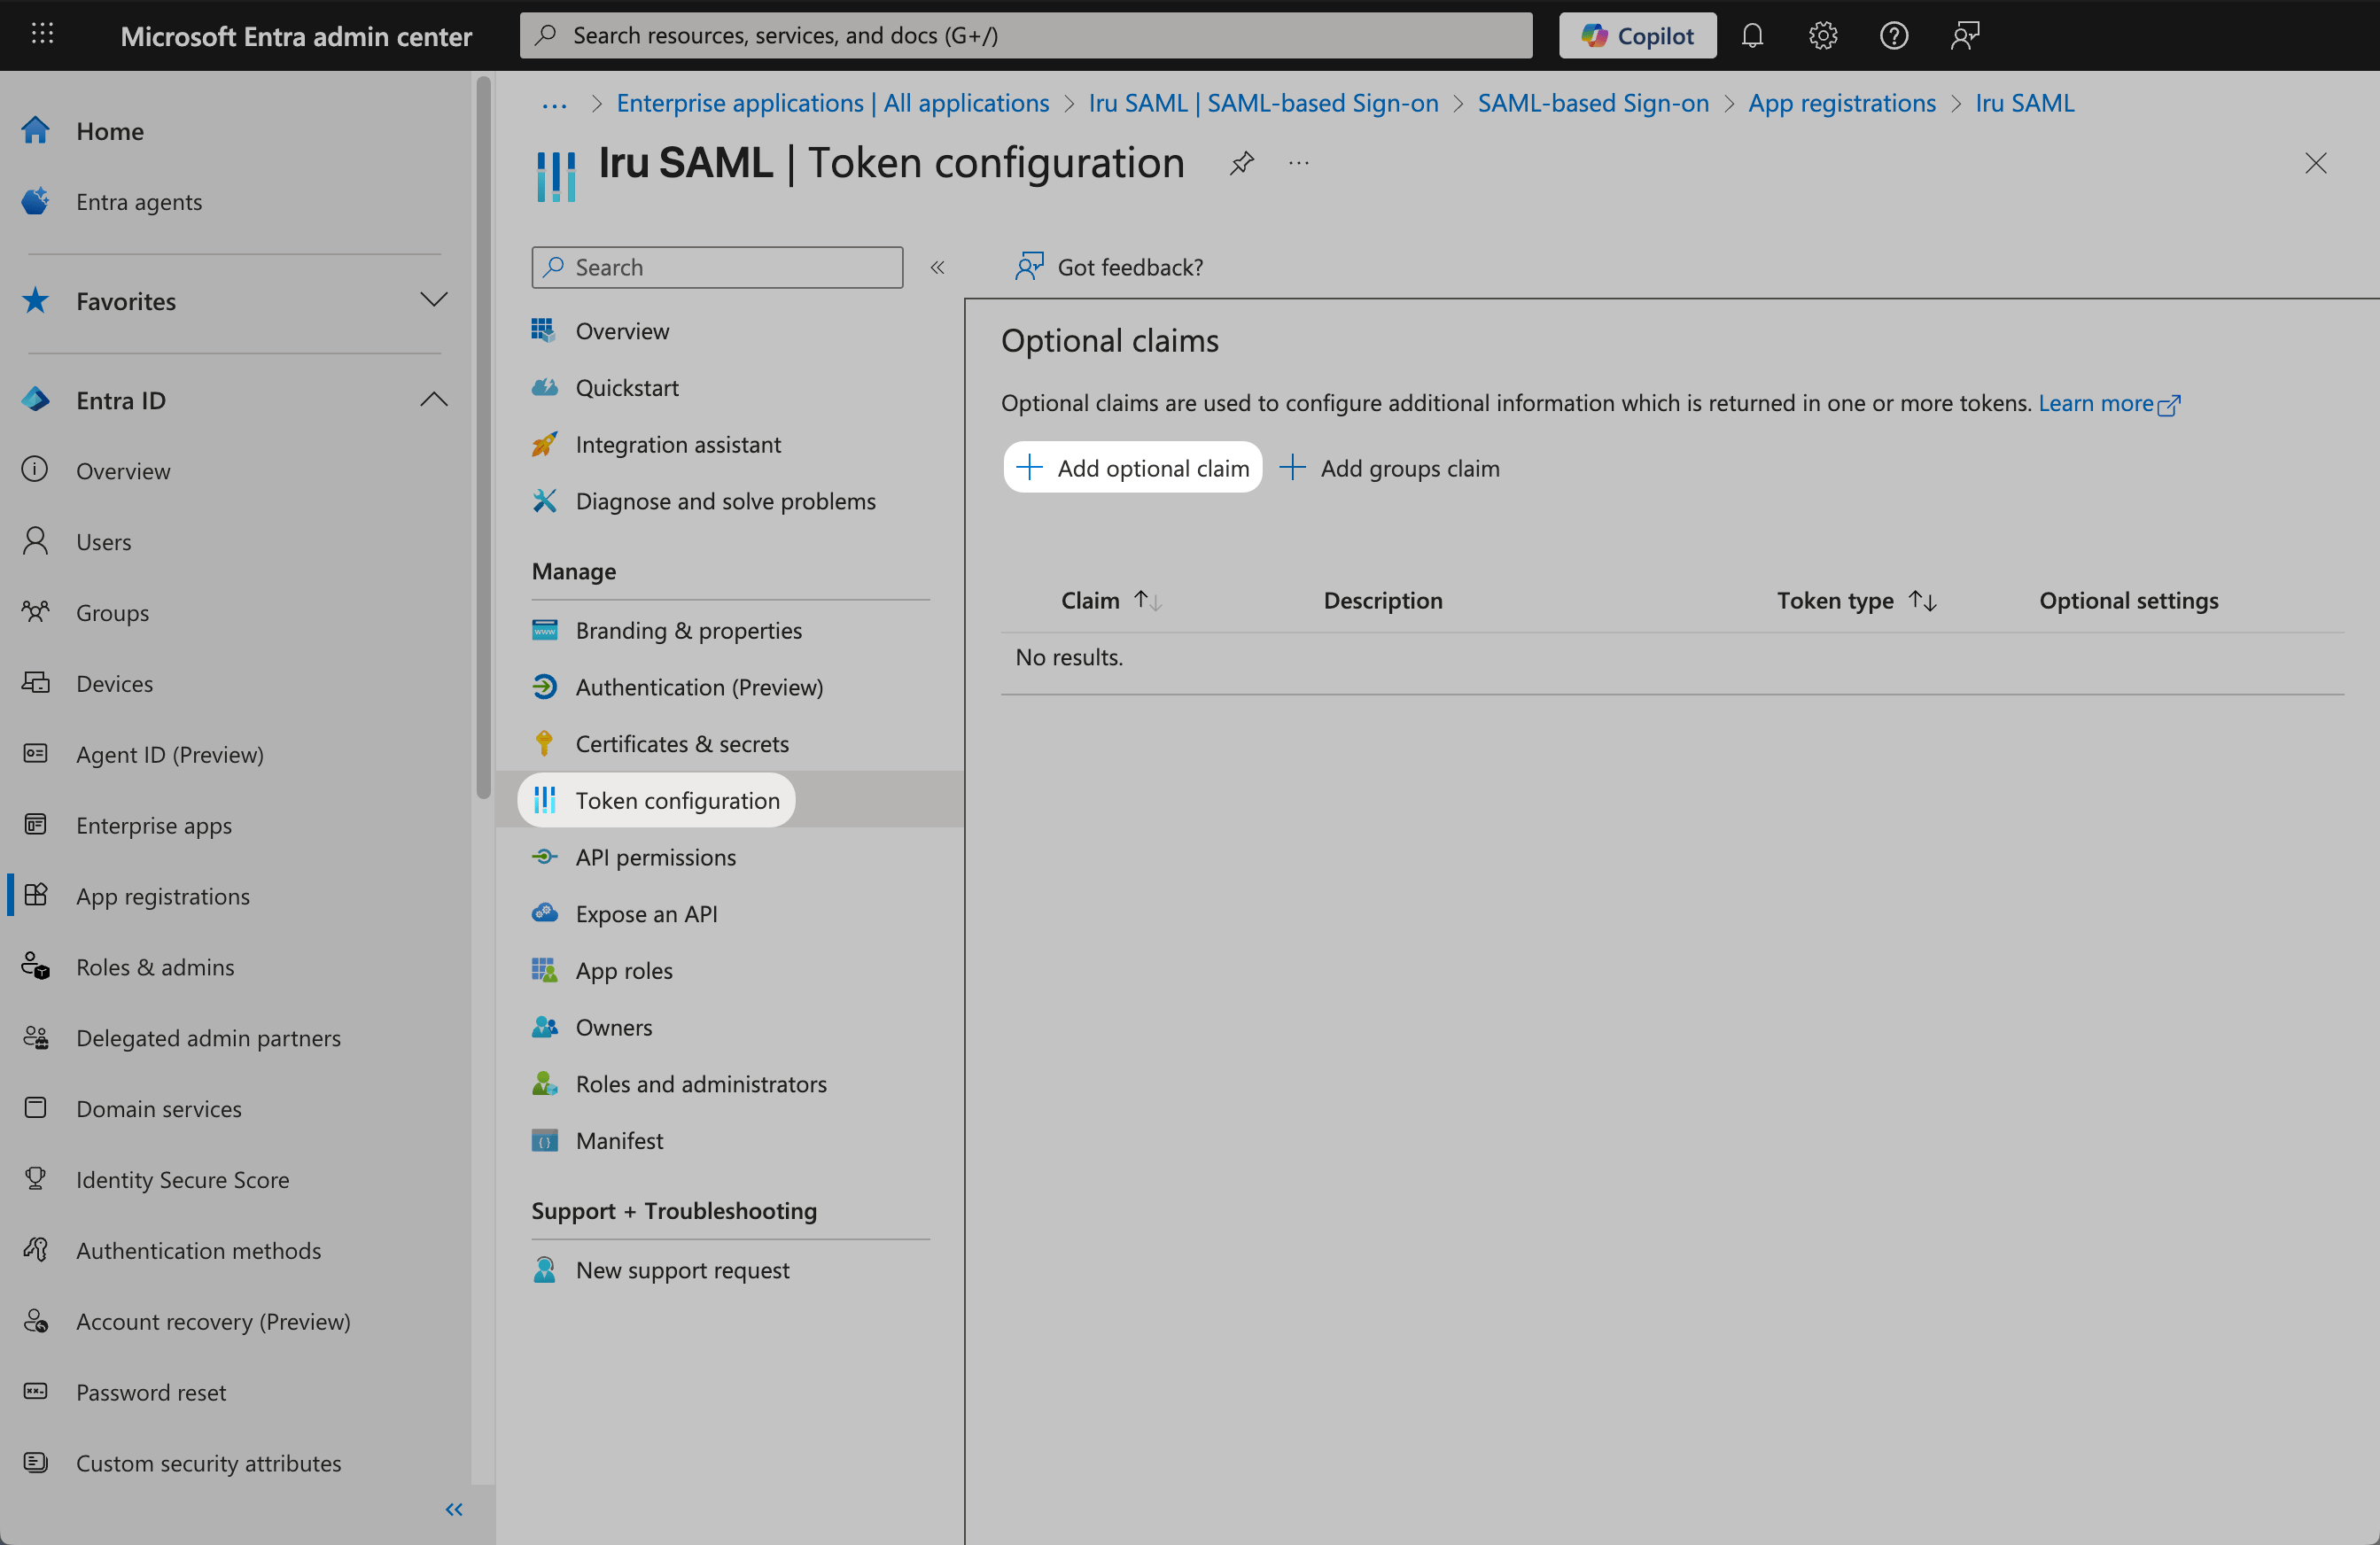
        Navigieren Sie unter **Verwalten** zum Abschnitt **Token configuration**.
      </Step>

      <Step title="Optionale Claims hinzufügen">
        Wählen Sie **+ Add optional claims** aus.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_10-51-33.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=41e719d9c3d42fce4525af478cd0704d" alt="Entra ID Token configuration mit Add optional claims" width="2686" height="1744" data-path="assets/media/images/entra-saml_10-51-33.png" />
        </Frame>
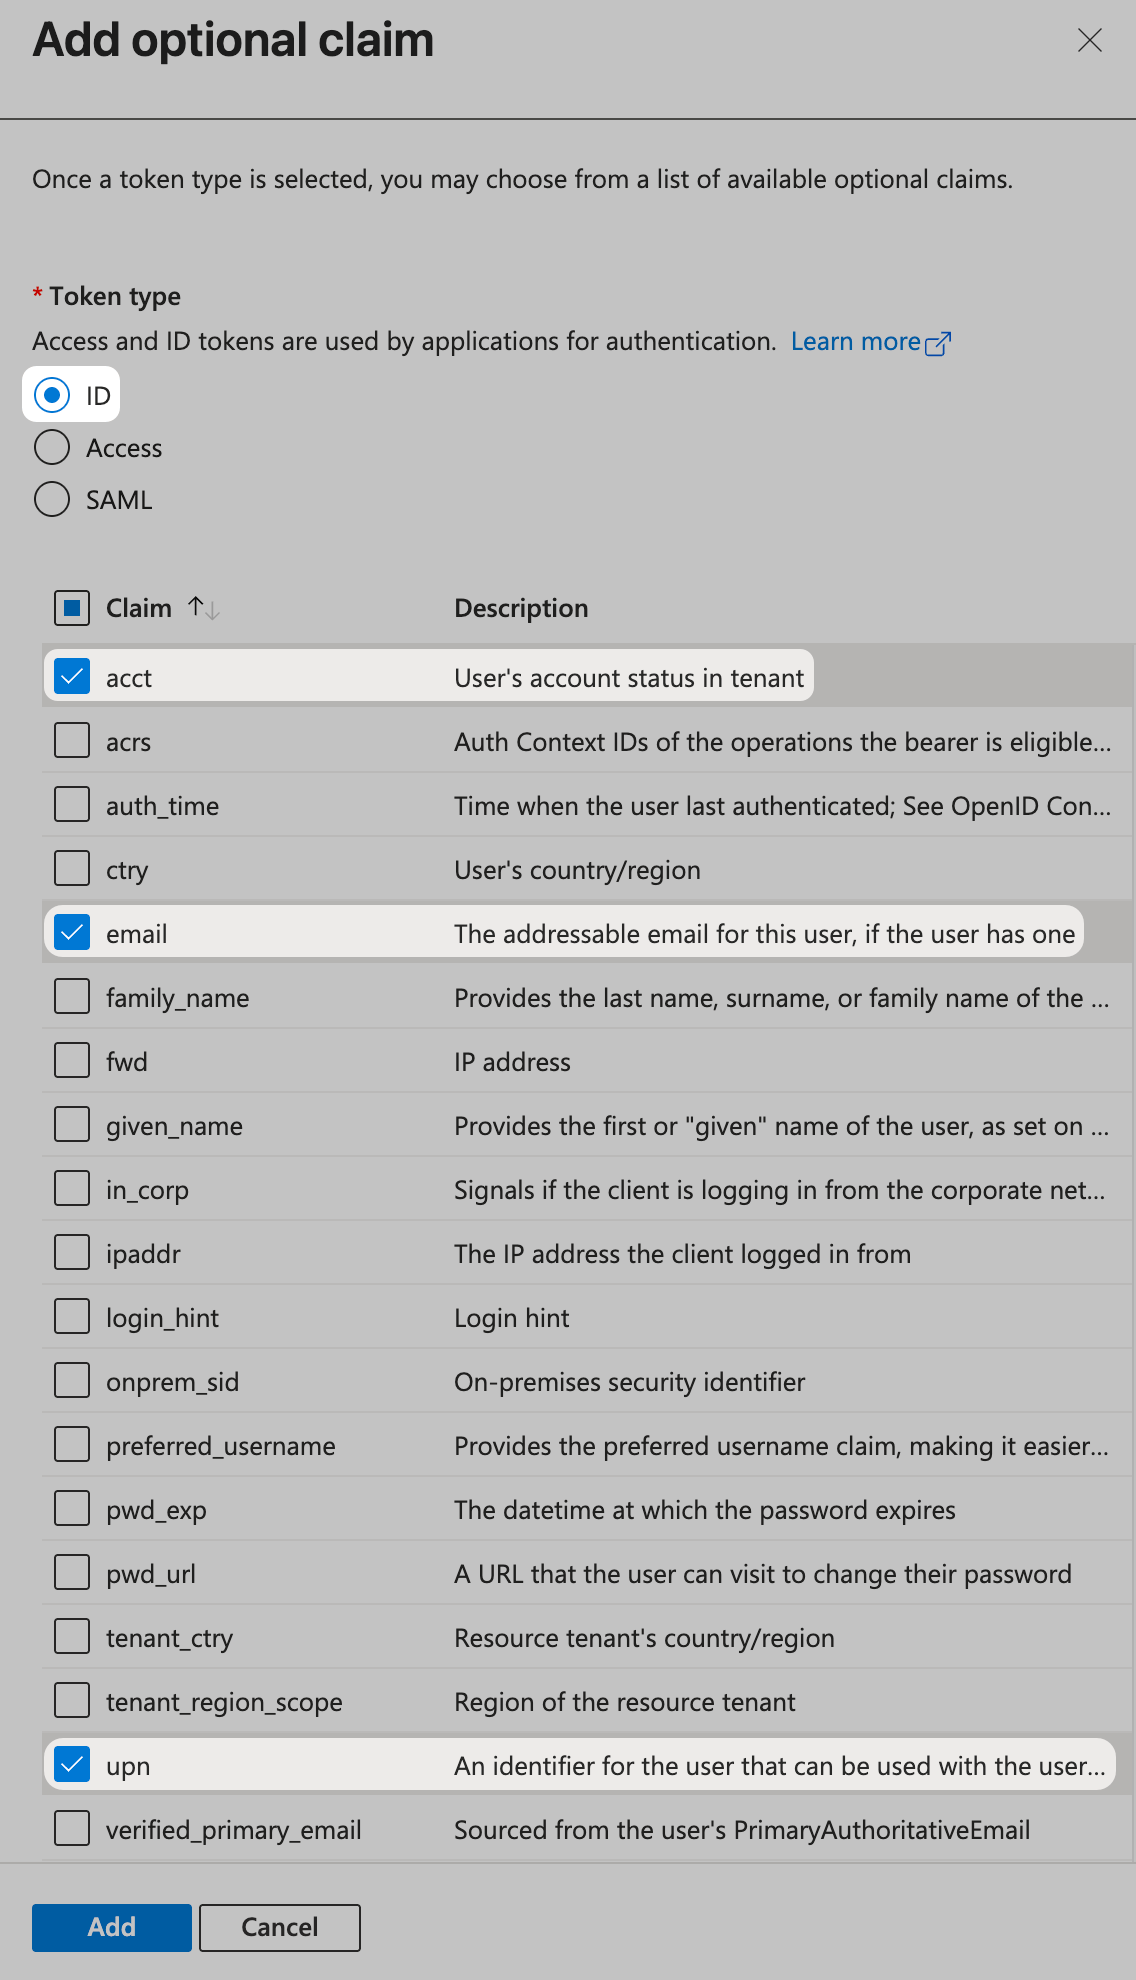
      </Step>

      <Step title="Optionsfeld ID aktivieren">
        Aktivieren Sie das Optionsfeld **ID**.
      </Step>

      <Step title="Kontrollkästchen acct aktivieren">
        Aktivieren Sie das Kontrollkästchen **acct**.
      </Step>

      <Step title="Kontrollkästchen email aktivieren">
        Aktivieren Sie das Kontrollkästchen **email**.
      </Step>

      <Step title="Kontrollkästchen upn aktivieren">
        Aktivieren Sie das Kontrollkästchen **upn**.
      </Step>

      <Step title="Add auswählen">
        Wählen Sie **Hinzufügen** aus.

        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_10-54-06.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=b0866fab2e9b1233e3ede973c2fade72" alt="Optionale Claims ID, acct, email, upn und Add in Entra ID" width="1136" height="1980" data-path="assets/media/images/entra-saml_10-54-06.png" />
        </Frame>
      </Step>

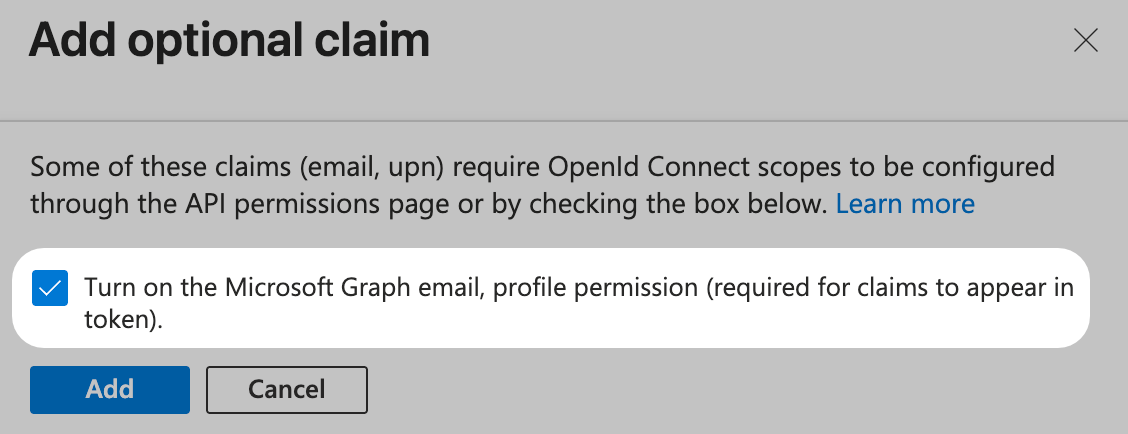
      <Step title="API-Berechtigungen akzeptieren">
        Aktivieren Sie das Kontrollkästchen **Turn on the Microsoft Graph email, profile permission (required for claims to appear in token)**.
      </Step>

      <Step title="Add auswählen">
        Wählen Sie **Hinzufügen** aus.

        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_11-11-53.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=41ae2748fe871ff7f1869c3e0793401f" alt="Turn on Microsoft Graph email, profile permission und Add in Entra ID" width="1128" height="434" data-path="assets/media/images/entra-saml_11-11-53.png" />
        </Frame>
      </Step>
    </Steps>

    <Info>
      Der Microsoft Entra Identifier wird in der Iru-Konfiguration als IdP Entity ID verwendet.
    </Info>

    ### Zuweisen von Benutzern und Gruppen

    <Steps>
      <Step title="Zur App navigieren">
        Navigieren Sie in **Enterprise apps** zu Ihrer neu erstellten App.
      </Step>

      <Step title="Users and Groups öffnen">
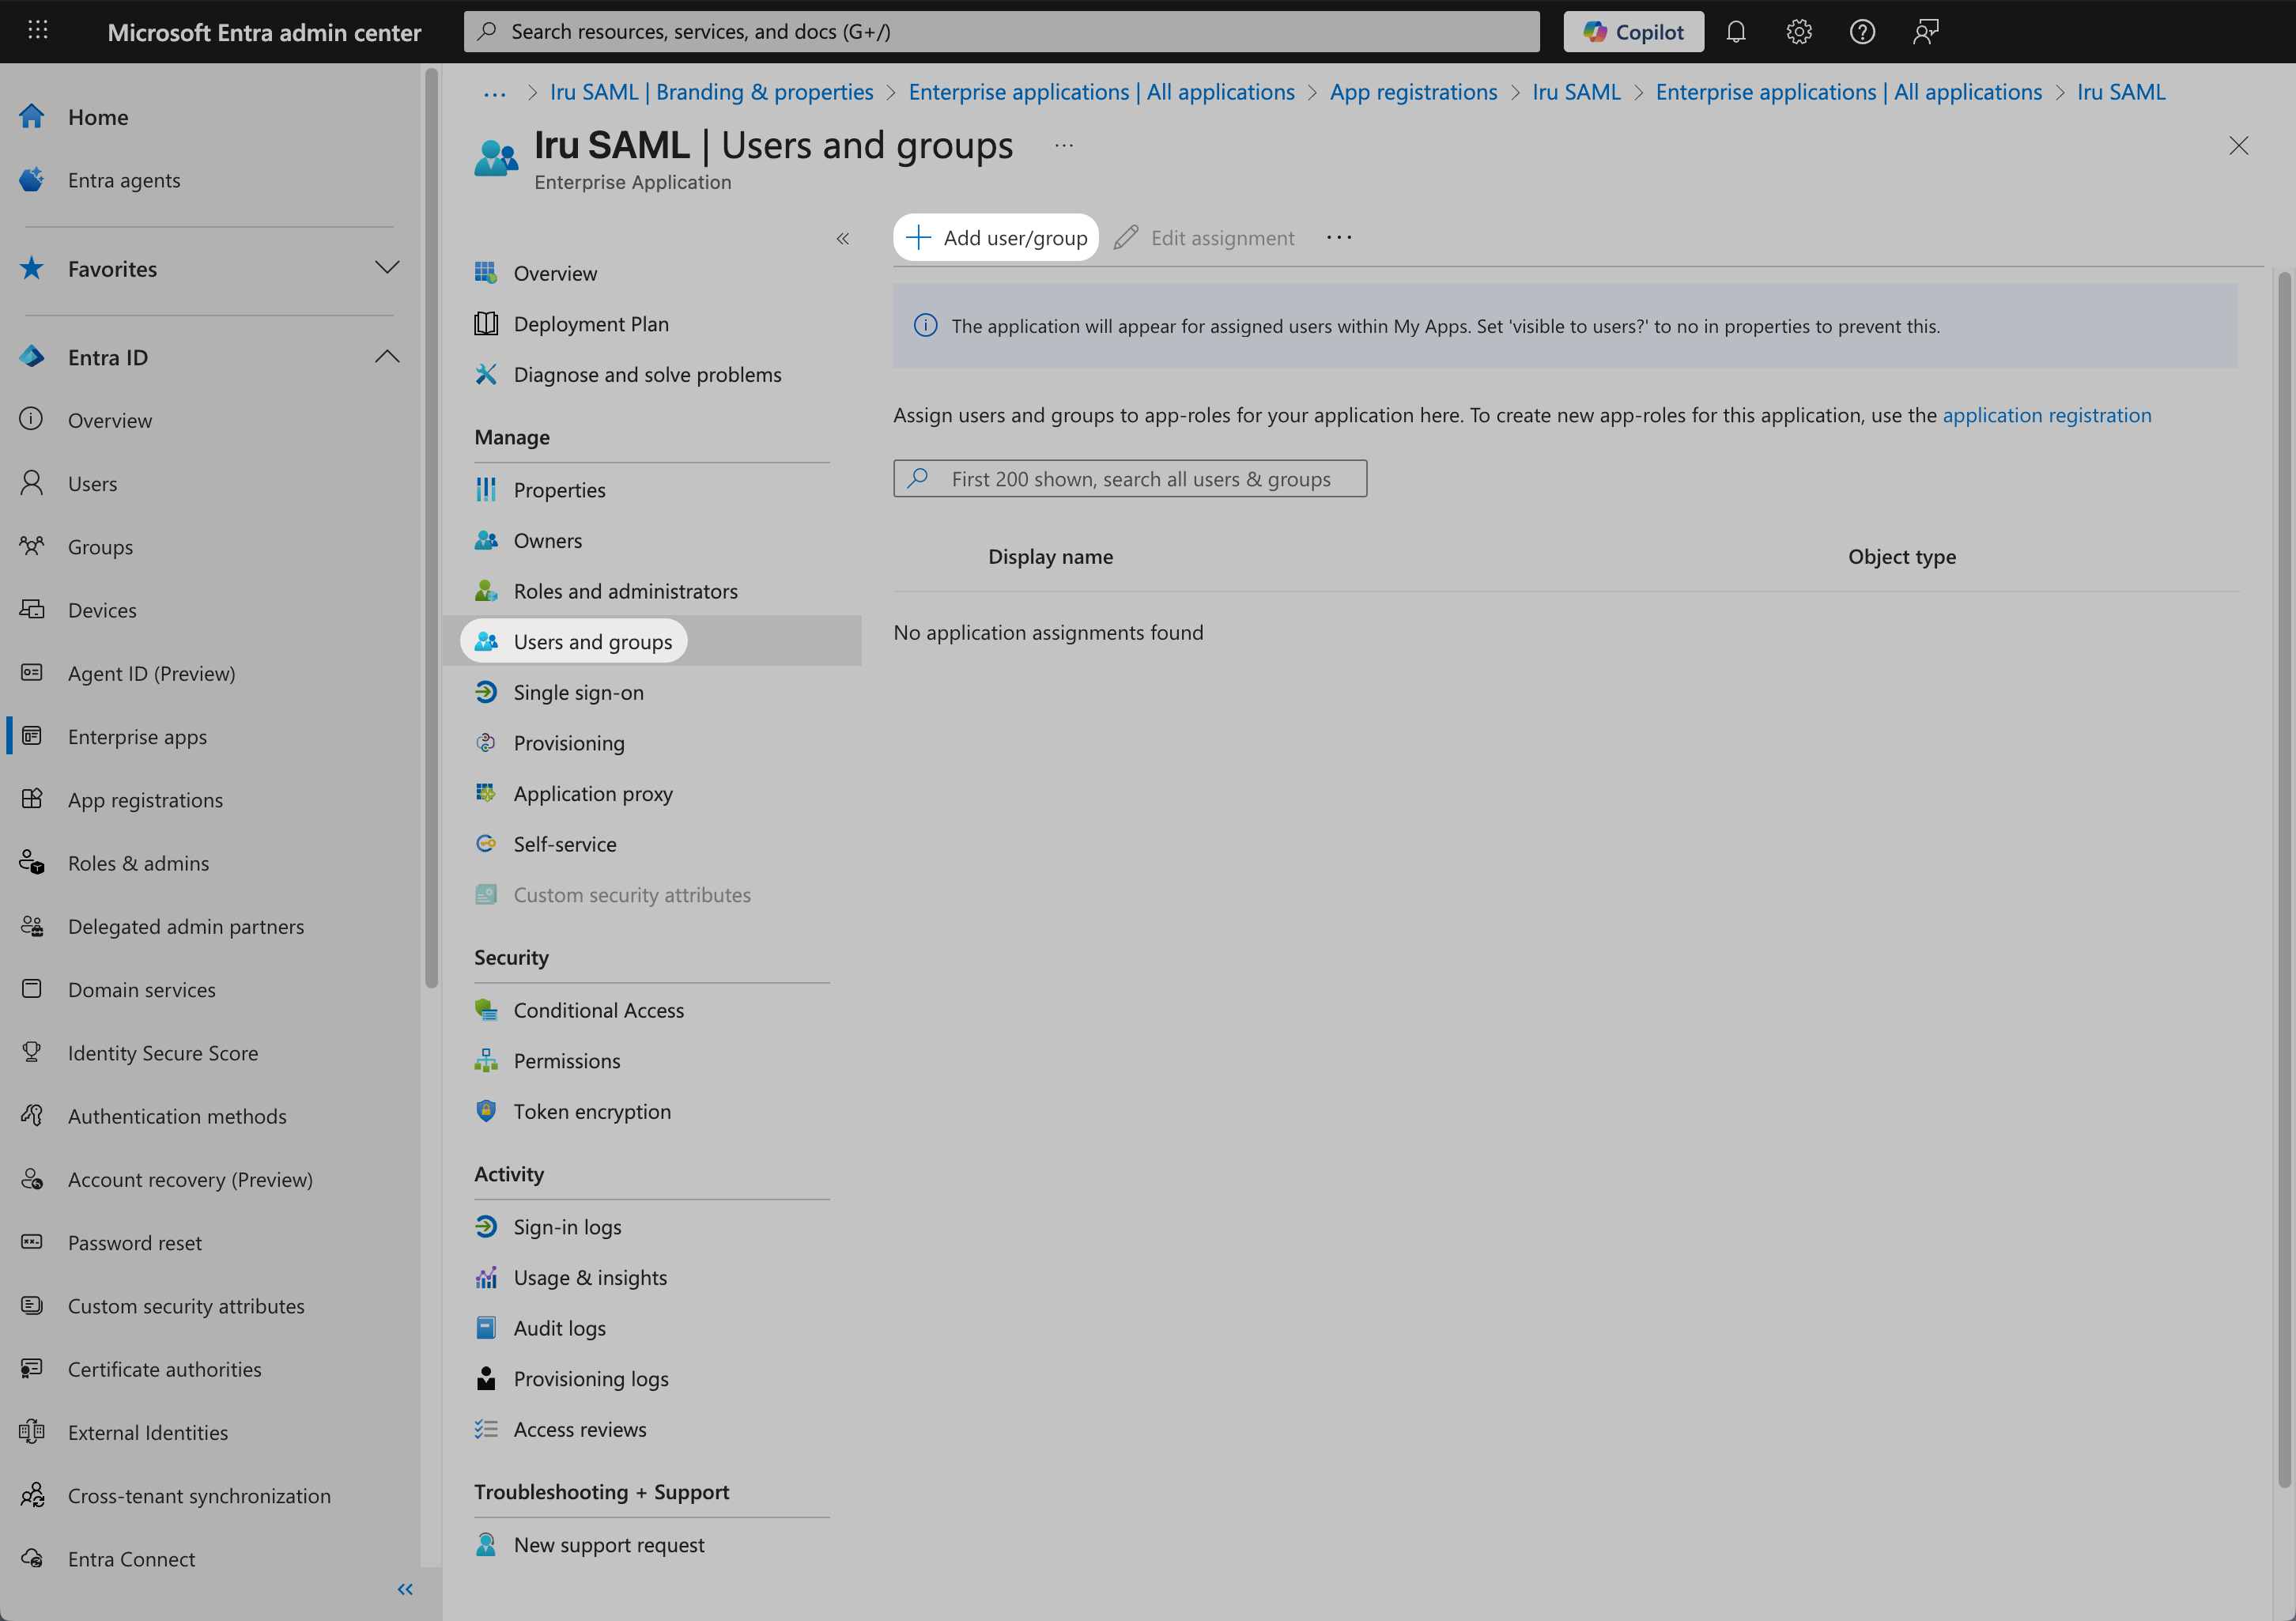
        Wählen Sie unter **Verwalten** die Option **Users and Groups** aus.
      </Step>

      <Step title="Benutzer/Gruppe hinzufügen">
        Wählen Sie im Menü **Add user/group** aus.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_11-44-49.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=fd4cc7d9d05d4ae90b06d41938c6ec3e" alt="Entra ID Users and Groups mit Add user/group" width="2904" height="2050" data-path="assets/media/images/entra-saml_11-44-49.png" />
        </Frame>
      </Step>

      <Step title="Benutzer und Gruppen auswählen">
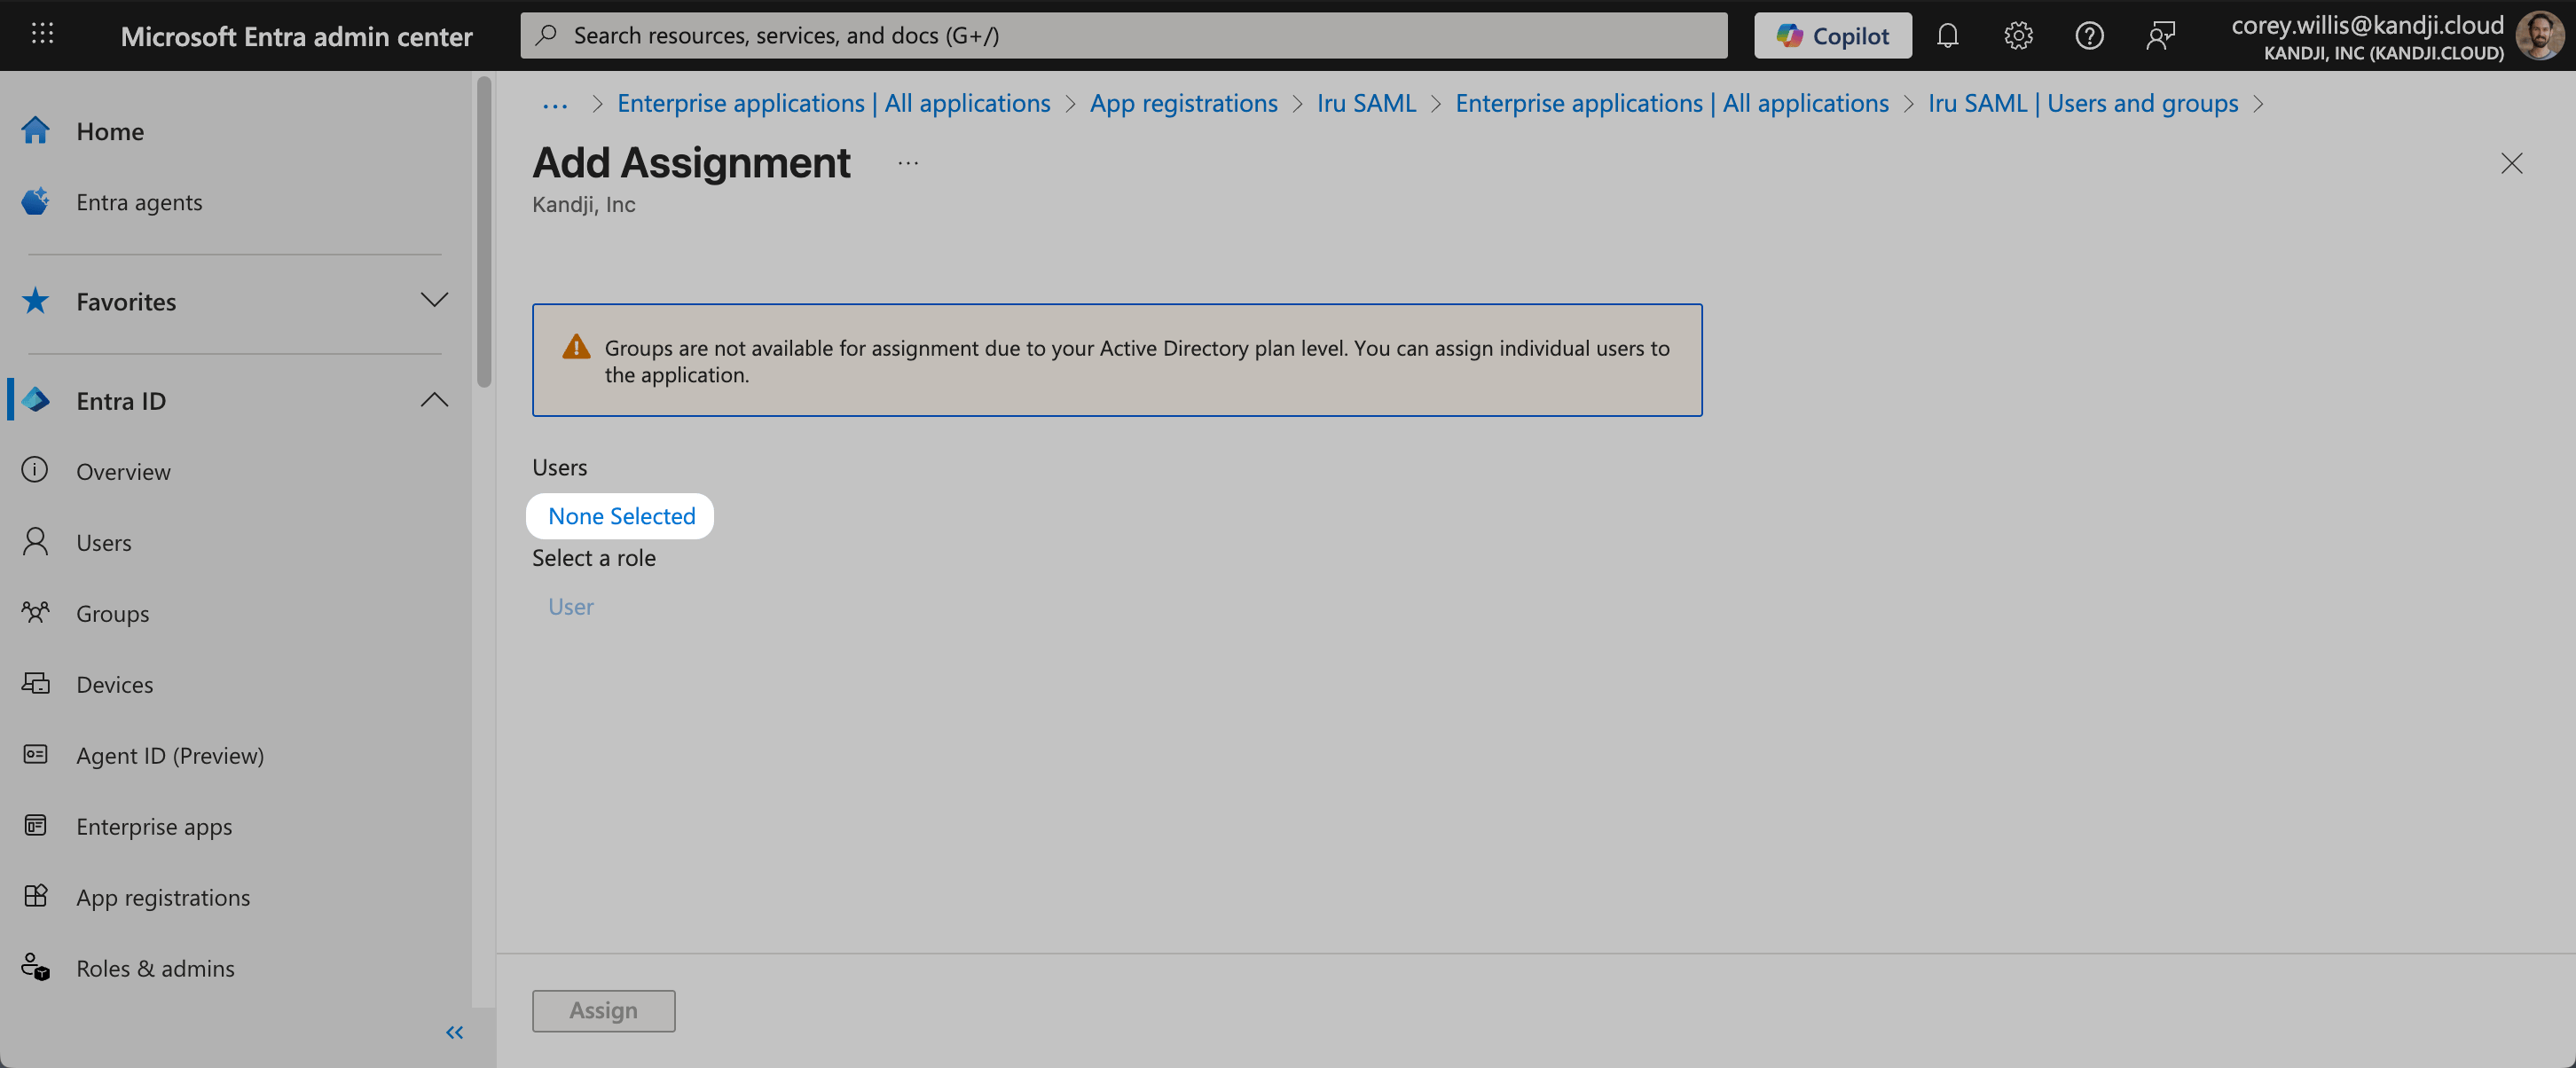
        Wählen Sie im Dialogfeld **Add Assignment** den Link unter **Users and groups** aus.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_11-48-33.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=1361e5a43cd64d0172ba67bdfac4d54d" alt="Link Users and groups im Dialogfeld Add Assignment in Entra ID" width="2904" height="1204" data-path="assets/media/images/entra-saml_11-48-33.png" />
        </Frame>
      </Step>

      <Step title="Benutzer suchen und auswählen">
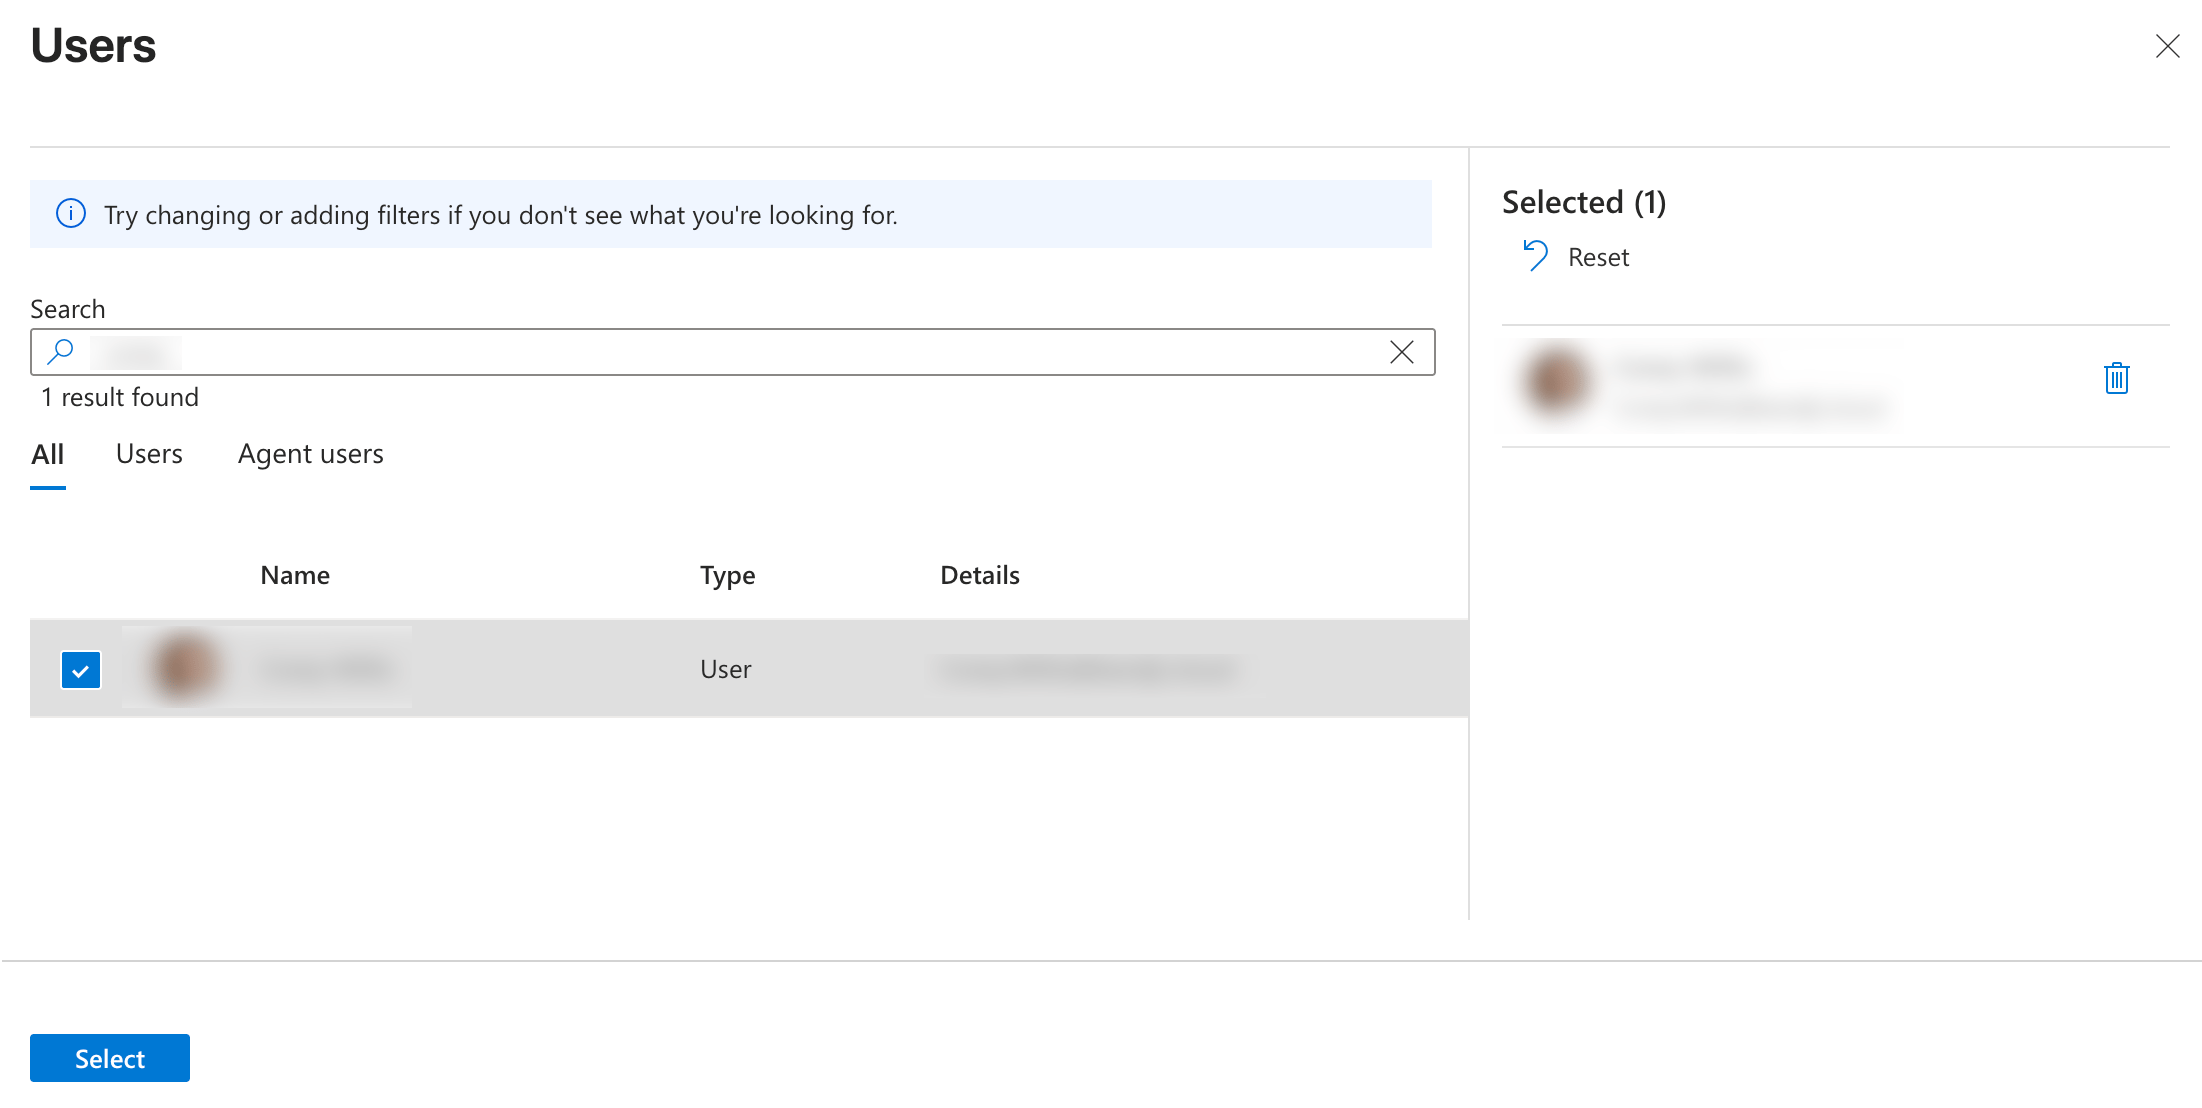
        Eine Liste mit Benutzern und Sicherheitsgruppen wird angezeigt. Sie können nach einem bestimmten Benutzer oder einer Gruppe suchen und mehrere in der Liste angezeigte Benutzer und Gruppen auswählen.
      </Step>

      <Step title="Auswahl bestätigen">
        Nachdem Sie Ihre Benutzer und Gruppen ausgewählt haben, wählen Sie **Auswählen** aus.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_11-49-38.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=32f4597734ef2b3132a5546eeefe727f" alt="Benutzer und Gruppen in Entra ID auswählen, dann Select" width="2202" height="1108" data-path="assets/media/images/entra-saml_11-49-38.png" />
        </Frame>
      </Step>

      <Step title="Benutzer und Gruppen zuweisen">
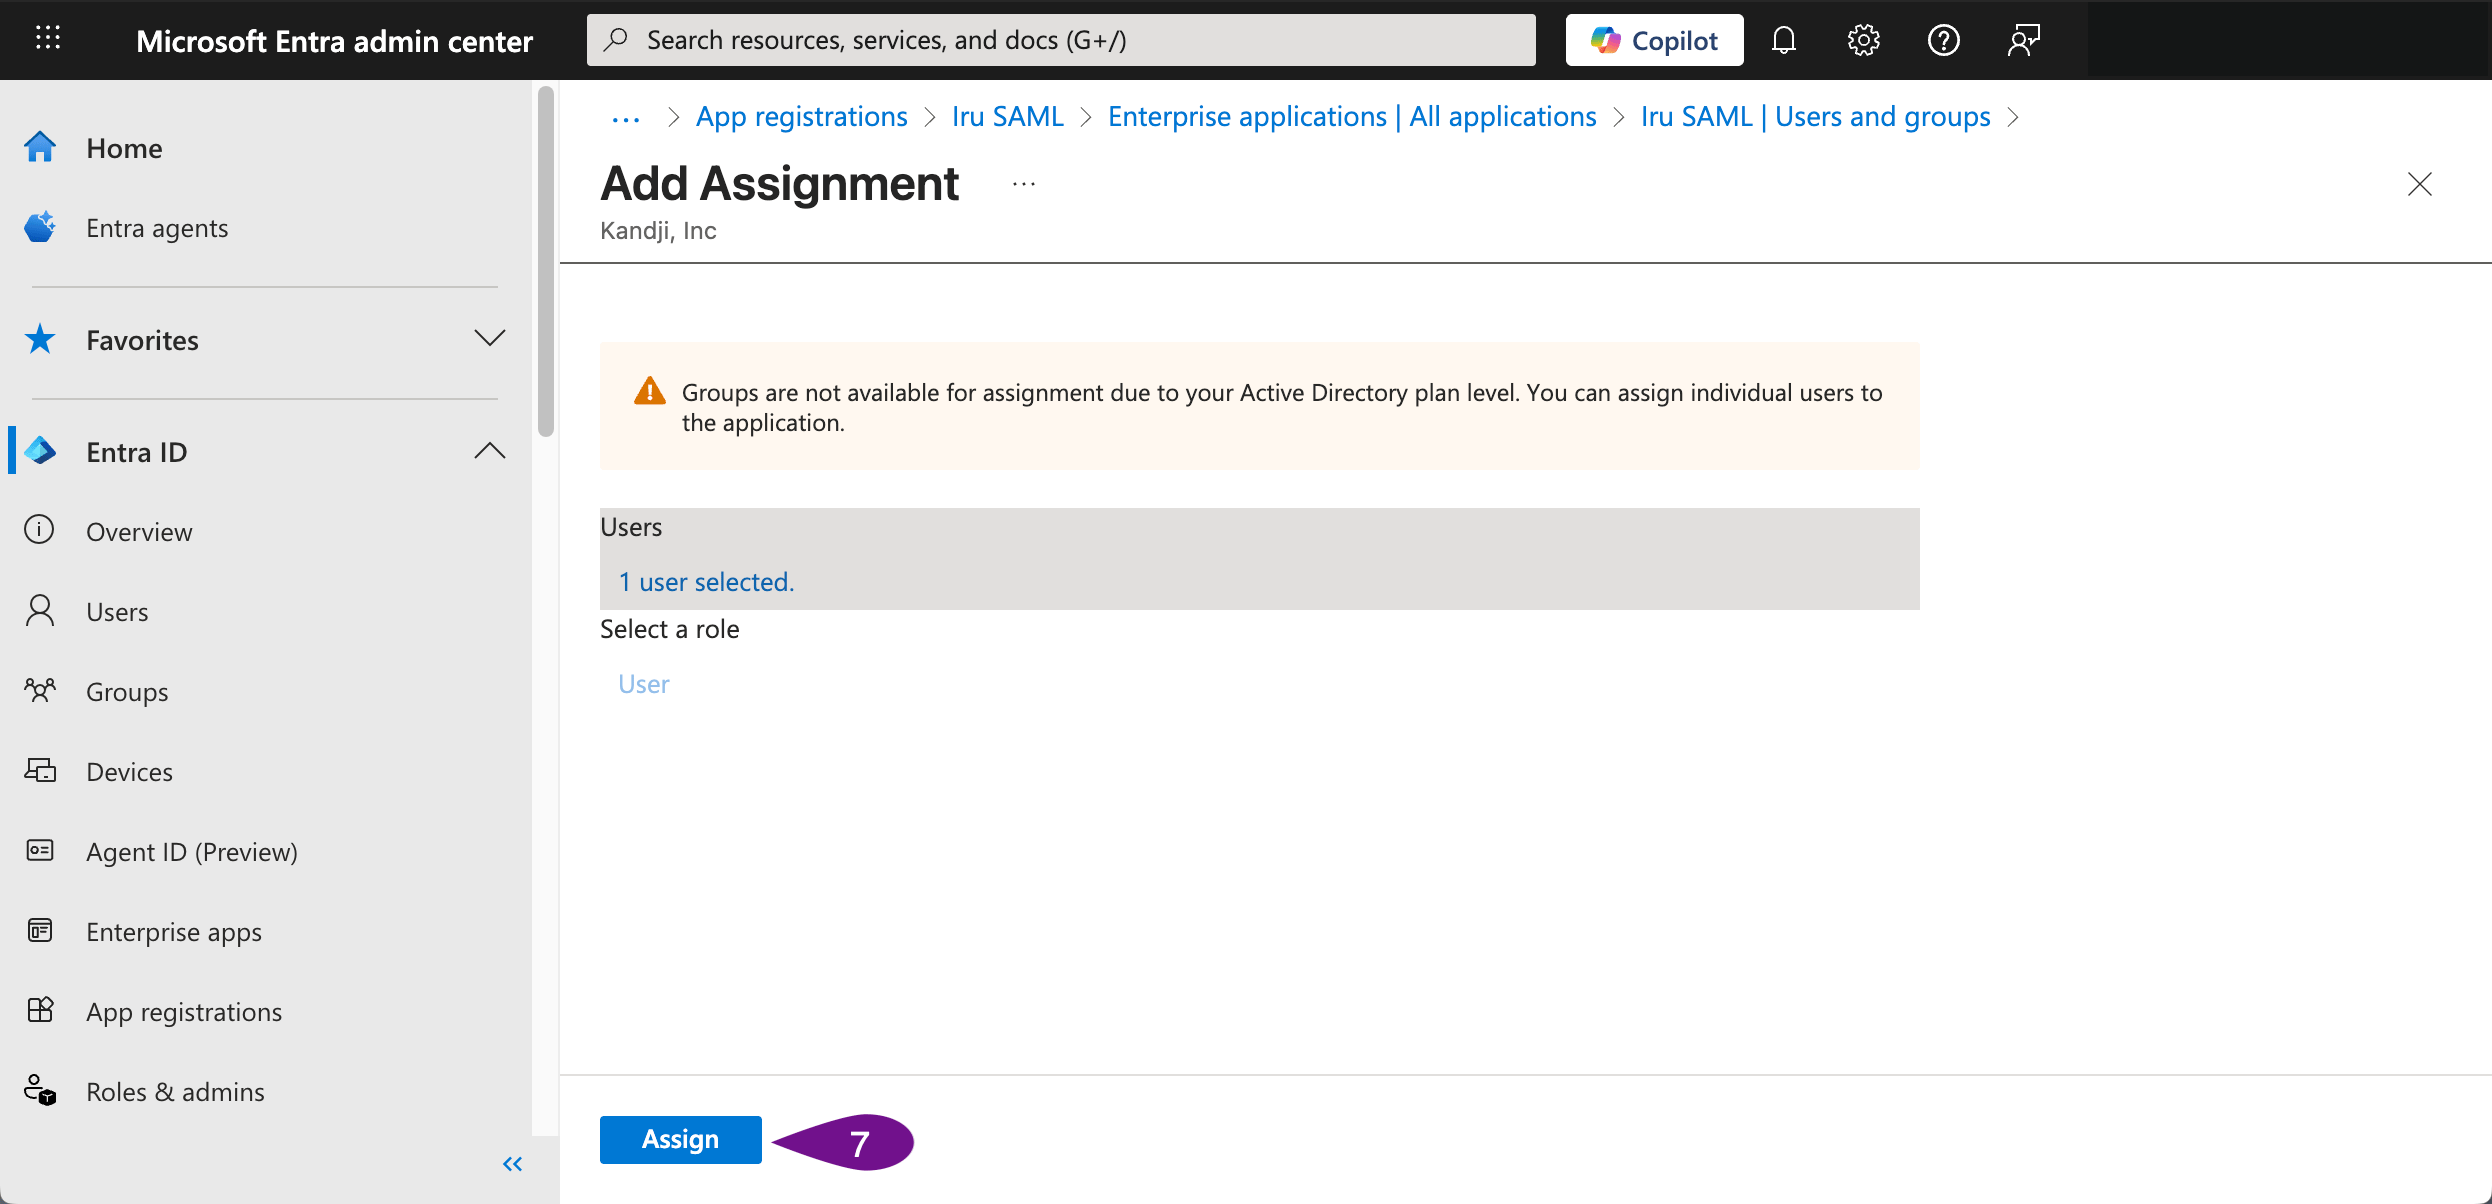
        Wählen Sie **Zuweisen** aus, um die Zuweisung von Benutzern und Gruppen zur App abzuschließen.
        <Frame>
          <img src="https://mintcdn.com/iru/rJbYmFioHfvuqINA/assets/media/images/entra-saml_11-54-12.png?fit=max&auto=format&n=rJbYmFioHfvuqINA&q=85&s=ed24e34a180f6adb4746cc58552f0ce8" alt="Assign in Entra ID zum Abschließen der Zuweisung von Benutzern und Gruppen" width="2492" height="1204" data-path="assets/media/images/entra-saml_11-54-12.png" />
        </Frame>
      </Step>

      <Step title="Zuweisung überprüfen">
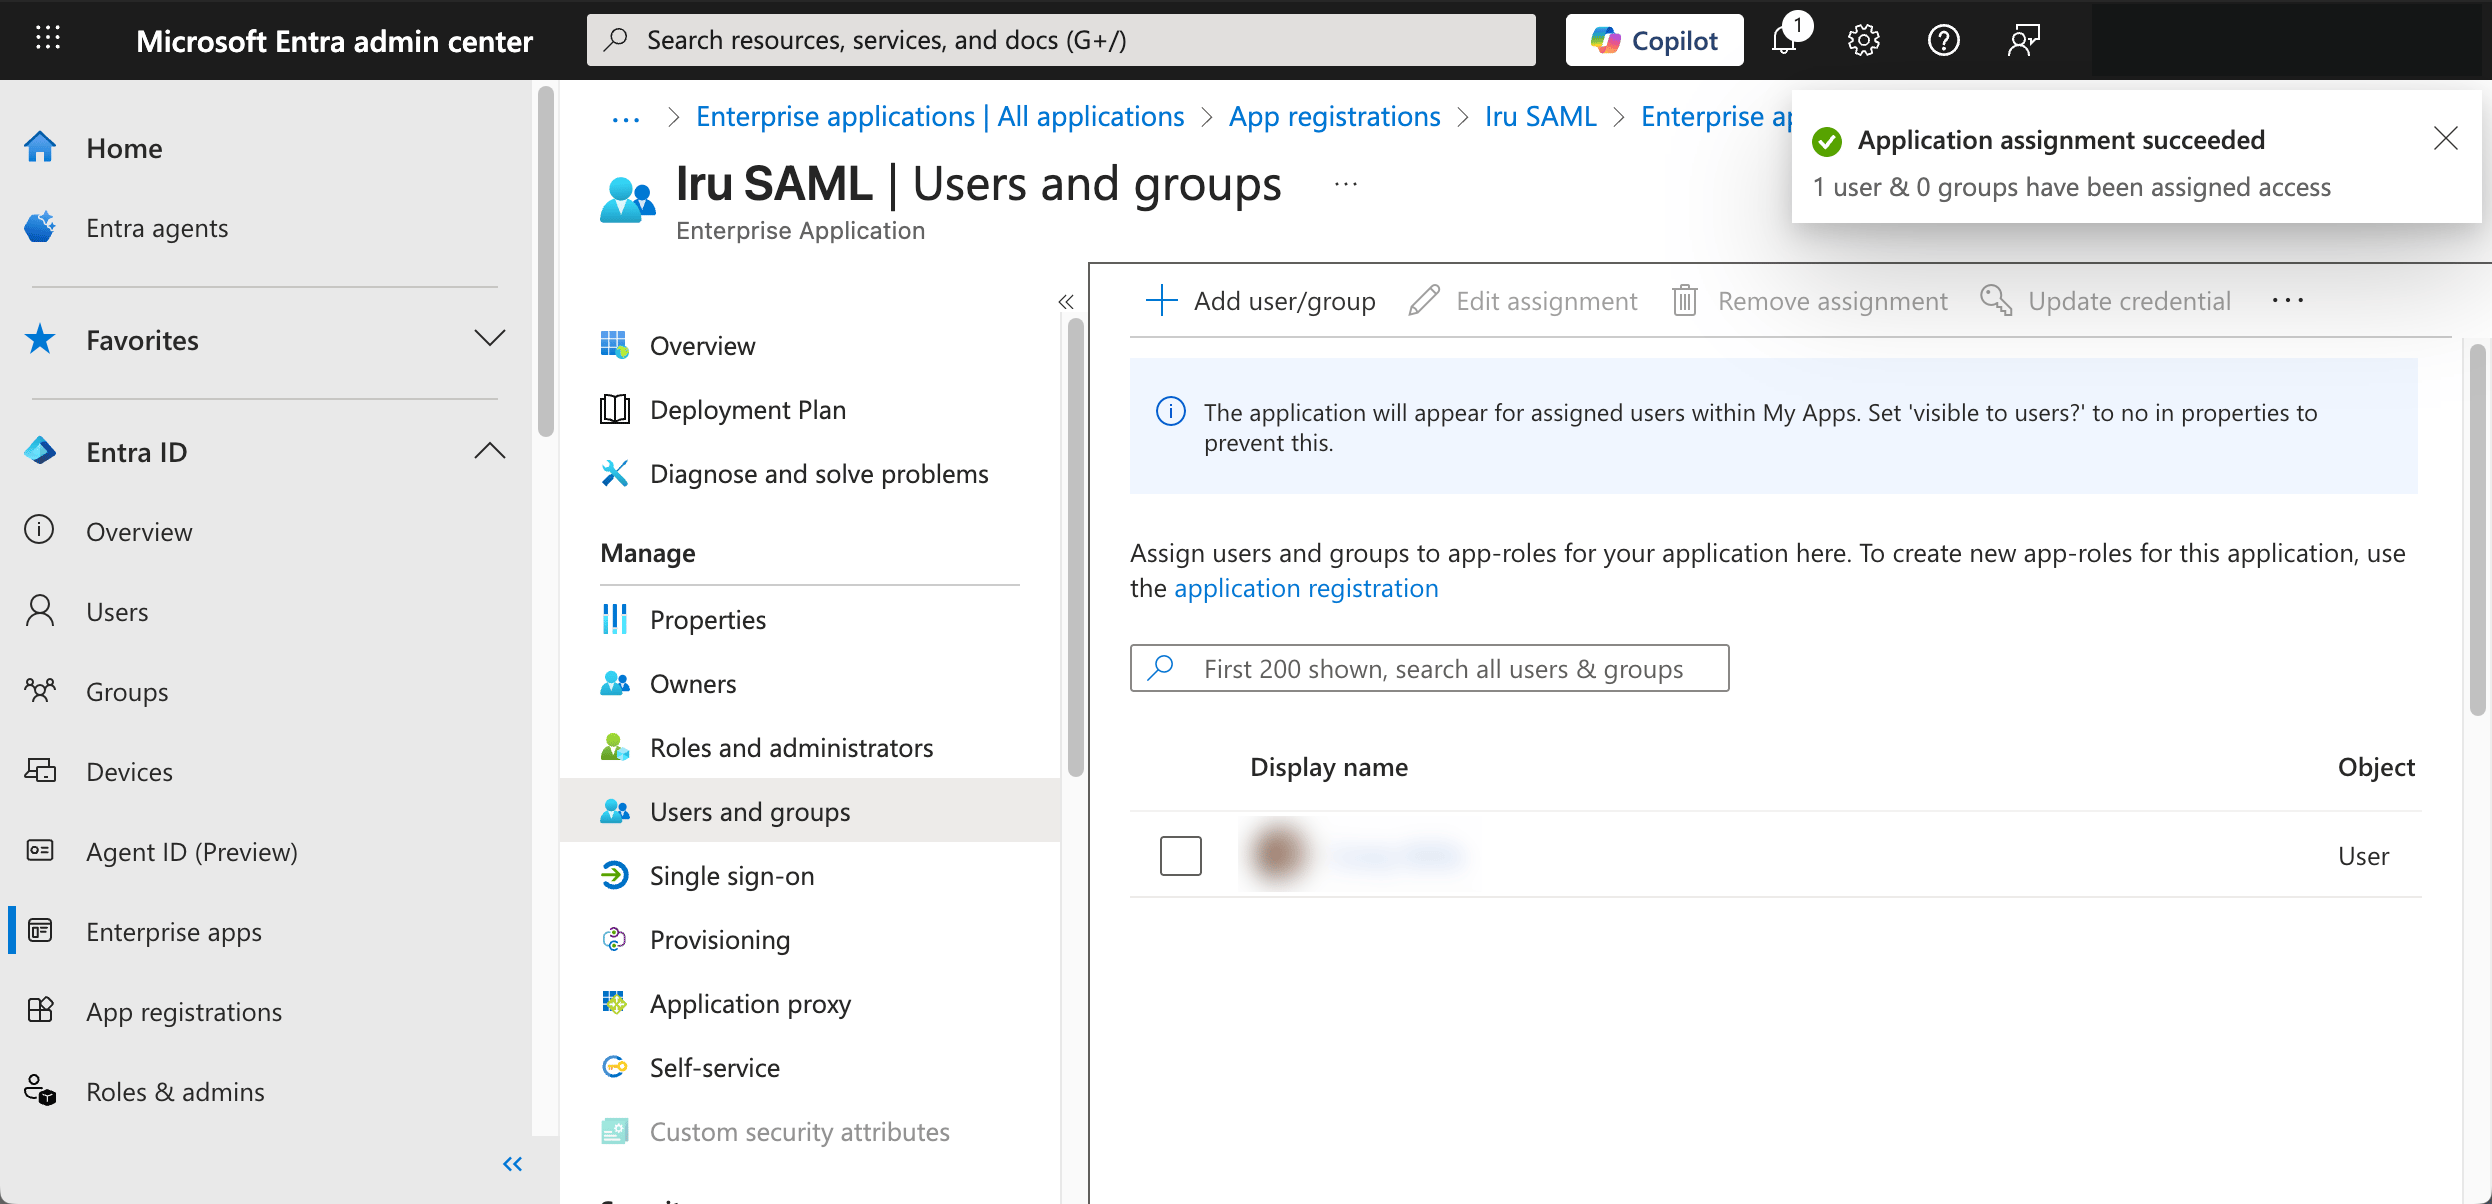
        Vergewissern Sie sich, dass die hinzugefügten Benutzer und Gruppen in der Liste **Users and groups** angezeigt werden.
        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra-saml_11-55-22.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=c598aaf03d4d81b16dac4a4f96ac14df" alt="Liste Users and groups in Entra ID mit zugewiesenen Benutzern" width="2492" height="1204" data-path="assets/media/images/entra-saml_11-55-22.png" />
        </Frame>
      </Step>

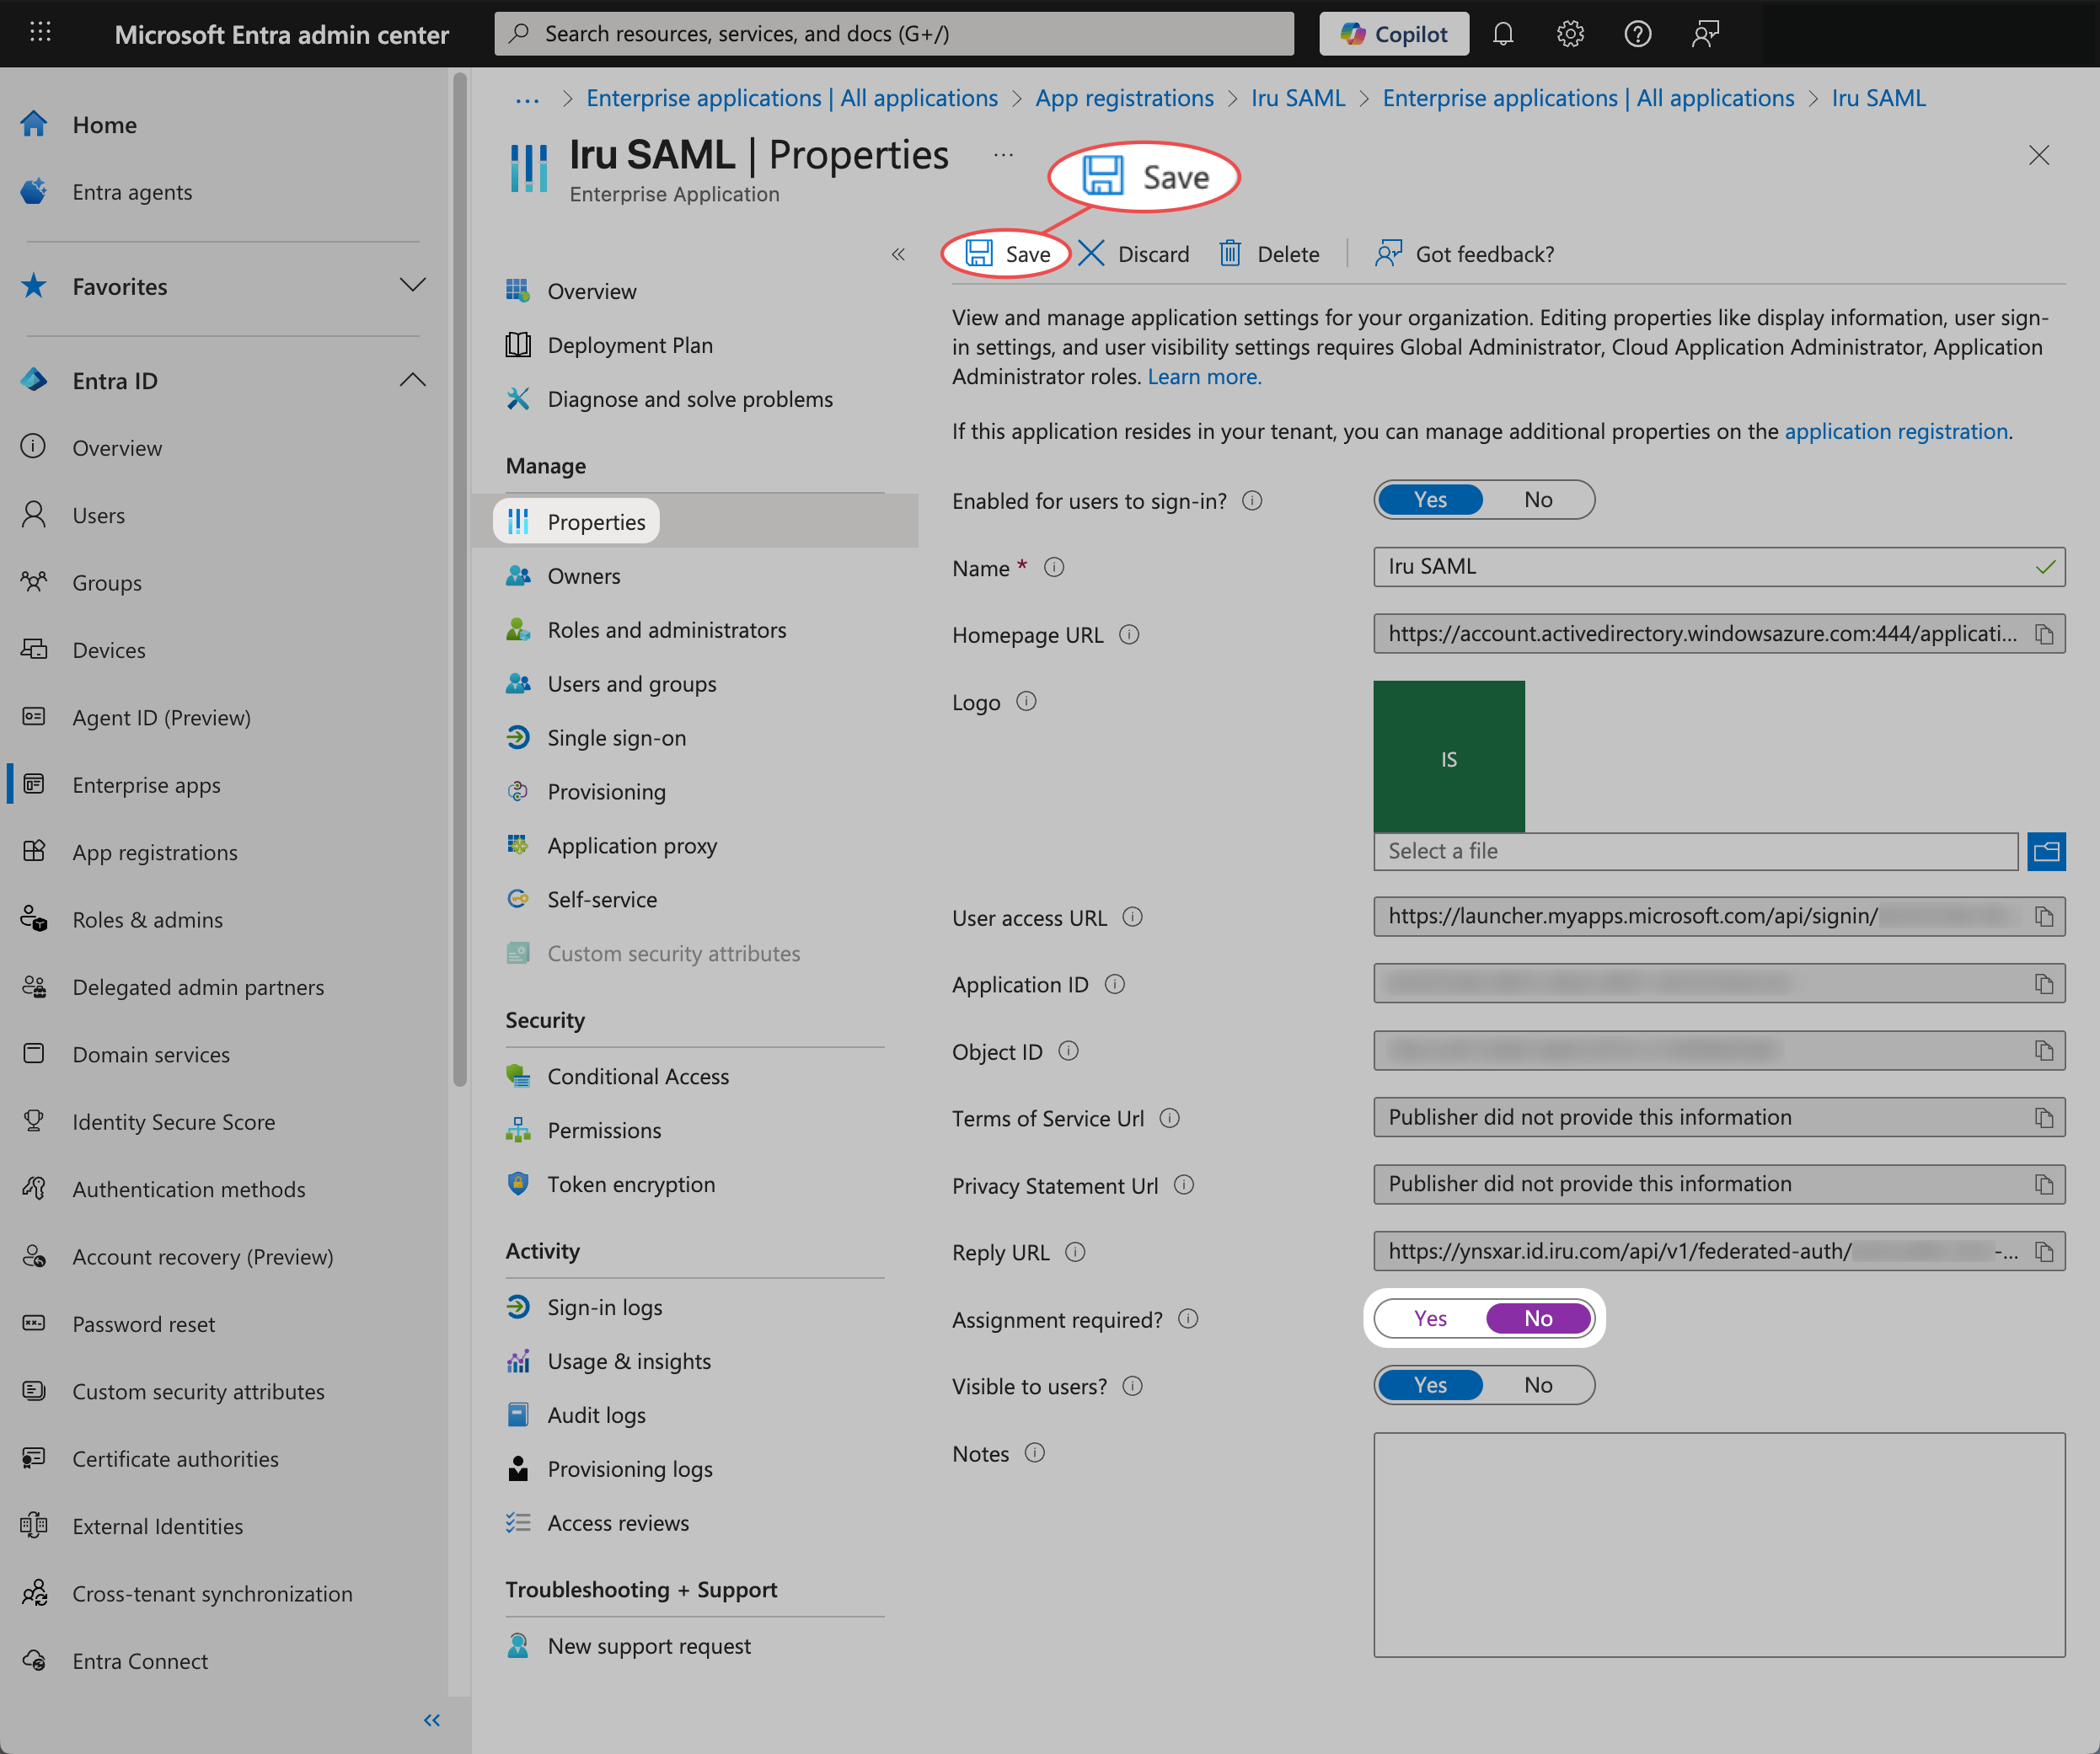
      <Step title="Keine Zuweisung voraussetzen">
        Wenn Sie keine Benutzer und Gruppen zuweisen möchten, können Sie die App alternativ so einstellen, dass keine Zuweisung erforderlich ist.
      </Step>

      <Step title="Zur Unternehmensanwendung navigieren">
        Navigieren Sie in **Enterprise apps** zu Ihrer neu erstellten App.
      </Step>

      <Step title="Properties auswählen">
        Wählen Sie unter Manage **Properties** aus.
      </Step>

      <Step title="Assignment required festlegen">
        Setzen Sie **Assignment required?** auf **Nein**.
      </Step>

      <Step title="Save auswählen">
        Wählen Sie **Speichern** aus.

        <Frame>
          <img src="https://mintcdn.com/iru/Gez-fJ-p5uwNt6_O/assets/media/images/entra-saml_11-59-02.png?fit=max&auto=format&n=Gez-fJ-p5uwNt6_O&q=85&s=15c2a308bdd7e1be7dd41f2c5ccf04ae" alt="Entra ID Properties mit Assignment required auf No und Save" width="2492" height="2082" data-path="assets/media/images/entra-saml_11-59-02.png" />
        </Frame>
      </Step>
    </Steps>

    <Info>
      Wenn eine Meldung zu Einschränkungen des kostenlosen Tarifs angezeigt wird, bedeutet dies, dass ein kostenloser Tarif verwendet wird. Die Single Sign-On-Unternehmensanwendung ermöglicht dann nur das Hinzufügen von Benutzern (keine Gruppen).
    </Info>

    <Note>
      Kehren Sie nach Abschluss der Konfiguration in Microsoft Entra ID zur Registerkarte **Konfiguration in der Iru-Web-App** zurück, um die Einrichtung der SAML-Verbindung mit der SSO-URL, der Entity ID und dem Zertifikat abzuschließen, die Sie aus Microsoft Entra ID kopiert haben.
    </Note>
  </Tab>
</Tabs>