> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Amazon S3-Aktivitätsprotokollintegration
> Konfigurieren Sie die Amazon S3-Integration in Iru Endpoint, um einheitliche Tenant-Aktivitätsprotokolle einschließlich Endpoint-, Detections- und Compliance-Ereignissen zu exportieren.
### Über die Amazon S3-Aktivitätsprotokollintegration
Mit der Amazon S3-Aktivitätsprotokollintegration in Iru Endpoint können Organisationen einheitliche Tenant-Aktivitätsprotokolle in einen selbst gehosteten S3-Bucket exportieren, um sie zentral zu sammeln und mit SIEM-Diensten zu analysieren.
### Funktionsweise
Diese Integration überträgt Ereignisdaten mithilfe eines kontoübergreifenden Zugriffs über eine von Iru Endpoint bereitgestellte IAM-Rolle in Ihren angegebenen S3-Bucket.
Nach der Konfiguration liefert sie dieselben Tenant-Aktivitätsereignisse, die Sie unter [Unified Activity](/de/iru/platform-overview/unified-activity) einsehen. Dazu gehören Aktivitäten in den Bereichen **Tenant** (System), **Endpoint**, **Erkennungen**, **Schwachstellen** und **Compliance**. Verwenden Sie Unified Activity, um die aufgezeichneten Ereignisse zu durchsuchen und zu filtern; verwenden Sie Ihren S3-Bucket für die Langzeitspeicherung, die SIEM-Aufnahme oder die Offline-Analyse.
Feldbeschreibungen der Ereignisse und API-Details finden Sie in der [API-Dokumentation](https://api-docs.kandji.io/#06022d9d-426b-4aea-826a-d7f084e4f1e3) zum Aktivitätsprotokoll.
Die erste Protokollerfassung nach dem Verbinden der Integration umfasst nur die Aktivitäten der vorangegangenen Stunde. Die weitere Erfassung der Aktivitätsprotokolle erfolgt stündlich.
### Voraussetzungen
Stellen Sie vor der Konfiguration dieser Integration Folgendes sicher:
* Sie haben ein aktives AWS-Konto.
* Sie haben Berechtigungen zum Erstellen eines neuen S3-Buckets.
* Sie haben Berechtigungen zum Erstellen einer IAM-Rolle mit AssumeRole- und S3-Schreibberechtigungen.
### AWS-Zugriff einrichten
#### Einrichtung der Iru Endpoint-Integration
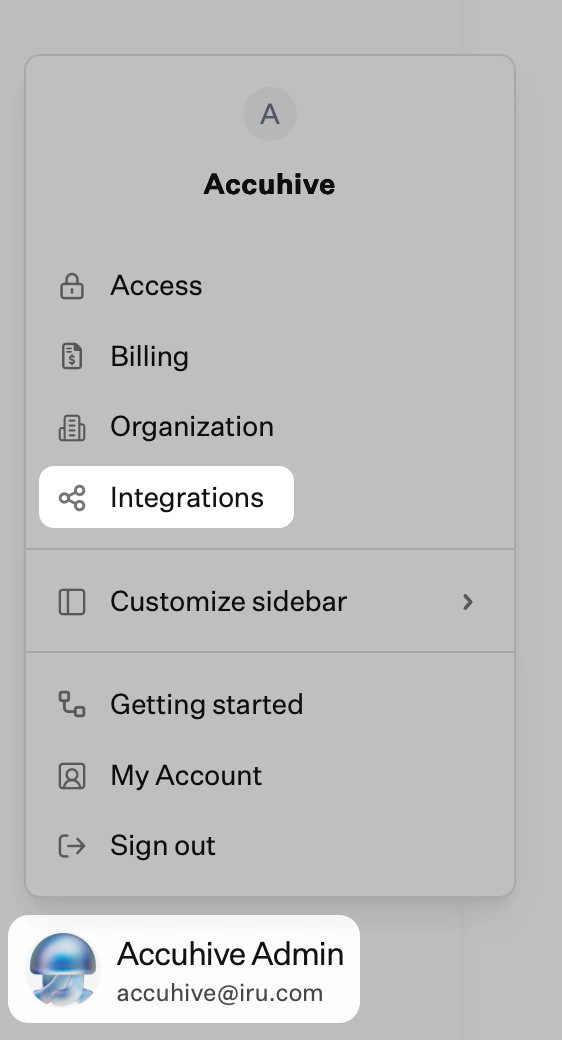
Wählen Sie in der Seitenleiste die [**Schaltfläche Kontomenü**](/de/iru/platform-overview/account-menu) und dann **Integrationen**.
 Wählen Sie oben rechts auf der Seite „Integrations“ **Alle Integrationen durchsuchen**.
Wählen Sie die Kachel **Amazon S3 Activity Log Integration**.
Kopieren Sie den Wert für **IRU\_ENDPOINT\_IAM\_ROLE** und bewahren Sie ihn an einem sicheren Ort auf.
Kopieren Sie den Wert für **IRU\_ENDPOINT\_AWS\_ACCOUNT\_ID** und bewahren Sie ihn an einem sicheren Ort auf.
Diese Werte werden im nächsten Abschnitt als Teil Ihrer IAM-Rollenberechtigungen verwendet.
#### S3-Bucket erstellen
Sie müssen einen neuen S3-Bucket erstellen, um die Amazon S3-Aktivitätsprotokollintegration zu verwenden.
Melden Sie sich bei AWS an.
Navigieren Sie zu Amazon S3 > Buckets.
Wählen Sie **Create bucket**.
Wählen Sie den Bucket-Typ **General purpose**.
Geben Sie einen einprägsamen **Bucket name** ein.
* Auf diesen Namen wird in Richtlinien verwiesen.
Stellen Sie unter **Block Public Access settings for this bucket** sicher, dass die Option **Block all public access** ausgewählt ist.
Lassen Sie unter **Bucket Versioning** die Option **Disable** ausgewählt.
Wählen Sie unter **Encryption type** die Option **Server side encryption with Amazon S3 managed Keys (SSE-S3)**.
Wählen Sie unter **Bucket Key** die Option **Enabled**.
Iru Endpoint unterstützt derzeit nur die oben definierten Standardverschlüsselungsoptionen.
Wählen Sie **Create bucket**.
Wählen Sie den soeben erstellten Bucket aus.
Wählen Sie die Registerkarte **Berechtigungen**.
Wählen Sie unter **Bucket policy** die Option **Bearbeiten**.
Fügen Sie die folgende Bucket-Richtlinie zu den Rollenberechtigungen hinzu. Wählen Sie **Änderungen speichern**.
Ersetzen Sie alle Verweise auf **BUCKET\_NAME** durch den Namen des soeben erstellten Buckets.
```
{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "AllowSSLRequestsOnly",
"Effect": "Deny",
"Principal": "*",
"Action": "s3:*",
"Resource": [
"arn:aws:s3:::BUCKET_NAME/*",
"arn:aws:s3:::BUCKET_NAME"
],
"Condition": {
"Bool": {
"aws:SecureTransport": "false"
}
}
}
]
}
```
Navigieren Sie in AWS zu **IAM > Roles**.
Wählen Sie **Create role**.
Wählen Sie **Custom trust policy**.
Fügen Sie die folgende **Custom trust policy** hinzu, damit Iru Endpoint diese Rolle beim Schreiben in Ihren S3-Bucket übernehmen kann.
* Ersetzen Sie die Texte **IRU\_ENDPOINT\_AWS\_ACCOUNT\_ID** und **IRU\_ENDPOINT\_IAM\_ROLE** durch die Werte, die Sie sich zu Beginn des Artikels notiert haben.
```
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Principal": {
"AWS": "arn:aws:iam::IRU_ENDPOINT_AWS_ACCOUNT_ID:role/IRU_ENDPOINT_IAM_ROLE"
},
"Action": "sts:AssumeRole"
}
]
}
```
Wählen Sie **Weiter**.
Wählen Sie auf dem Bildschirm **Add permissions** „Next“, ohne eine der aufgeführten **Permissions policies** auszuwählen.
Fügen Sie einen **Role name** und eine **Beschreibung** hinzu.
Wählen Sie **Create role**.
Wählen Sie die soeben erstellte **IAM Role** aus.
Wählen Sie die Registerkarte **Berechtigungen**.
Wählen Sie **Add permissions**.
Wählen Sie **Create inline policy**.
Wählen Sie die Registerkarte **JSON**.
Geben Sie Folgendes für die Inline-Richtlinie ein:
Ersetzen Sie BUCKET\_NAME durch den Namen des von Ihnen erstellten Buckets, in dem Iru Endpoint die Aktivitätsprotokolldateien ablegen wird.
```
{
"Version": "2012-10-17",
"Statement": [
{
"Action": "s3:ListBucket",
"Effect": "Allow",
"Resource": "arn:aws:s3:::BUCKET_NAME"
},
{
"Action": "s3:*",
"Effect": "Allow",
"Resource": "arn:aws:s3:::BUCKET_NAME/*"
}
]
}
```
Wählen Sie **Weiter**.
Geben Sie einen **Policy name** ein.
Wählen Sie **Create policy**.
### Die Integration in Iru Endpoint einrichten
Sobald die obigen Schritte in Ihrem AWS-Konto konfiguriert sind, können Sie mit der Einrichtung der Integration in Ihrem Iru Endpoint-Konto fortfahren.
Wählen Sie in der Seitenleiste die [**Schaltfläche Kontomenü**](/de/iru/platform-overview/account-menu) und dann **Integrationen**.
Wählen Sie oben rechts auf der Seite „Integrations“ **Alle Integrationen durchsuchen**.
Wählen Sie die Kachel **Amazon S3 Activity Log Integration**.
Wählen Sie **Weiter**.
Geben Sie die **AWS Account ID** ein.
Geben Sie den **S3 Bucket Name** des zuvor in diesem Leitfaden erstellten Buckets ein.
Geben Sie optional einen **Destination Path** ein.
Geben Sie den **IAM Role ARN** der zuvor in diesem Leitfaden erstellten IAM-Rolle ein.
Geben Sie die **AWS Region** ein.
Wählen Sie **Connect to S3**.
Iru Endpoint versucht, eine Testdatei in den angegebenen S3-Bucket hochzuladen und wieder zu löschen. Wenn Iru Endpoint die Integration mit Ihrem S3-Bucket nicht erfolgreich herstellen kann, können Sie nicht speichern und müssen den in der Oberfläche angezeigten Fehlermeldungen folgen, um die Verbindung zu reparieren.
Prüfen Sie Ihren S3-Bucket, um sicherzustellen, dass Iru Endpoint Aktivitätsprotokolldaten überträgt. Dies dauert maximal zwei Stunden, sofern in Ihrem Konto Tenant-Aktivitätsereignisse erzeugt wurden.
## Hinweise
Aktivitätsprotokollereignisse werden stündlich aktualisiert, wobei die erste Erfassung nur die Aktivitäten der vorangegangenen Stunde umfasst. Die exportierten Ereignisse entsprechen dem Umfang von [Unified Activity](/de/iru/platform-overview/unified-activity) (alle unterstützten Aktivitätstypen aus Tenant, Endpoint, Detections, Schwachstellen und Compliance).
Die IAM-Rolle muss über die erforderlichen Berechtigungen verfügen, damit Iru Endpoint diese Rolle übernehmen und in den S3-Bucket schreiben kann.
Möglicherweise müssen Sie die S3-Bucket-Richtlinie anpassen, damit Iru Endpoint Objekte in den Bucket schreiben kann.
Stellen Sie sicher, dass für den S3-Bucket eine ordnungsgemäße Verschlüsselung aktiviert und der öffentliche Zugriff blockiert ist, um die Sicherheits-Compliance zu gewährleisten.
Erwägen Sie die Implementierung von S3-Lebenszyklusrichtlinien, um die Aufbewahrung von Protokolldaten und die Speicherkosten zu verwalten.
Richten Sie CloudWatch-Alarme ein, um den Zugriff auf den S3-Bucket und die Zustellung der Aktivitätsprotokolle zu überwachen.
### Verwandte Artikel
Durchsuchen und filtern Sie dieselben Tenant-Aktivitätsereignisse in der Iru-Web-App vor oder nach dem Export nach S3.
Aktuelle Aktivitätszeitleiste von Endpoint, verfügbar neben Unified Activity, solange sich diese in der Vorschau befindet.