> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Okta Device Trust: Integrationseinrichtung
> Richten Sie die Okta Device Trust-Integration mit Iru Endpoint für passwortlose Authentifizierung ein. Konfigurieren Sie FastPass, Device Trust-Richtlinien und Überprüfungsregeln.
Dieser Leitfaden gilt für Mac-Computer, iOS-Geräte und iPadOS-Geräte
**Aktualisierung des Produktnamens**: In diesem Leitfaden finden Sie möglicherweise Verweise sowohl auf „Kandji“ als auch auf „Iru Endpoint“. Unser Produkt heißt jetzt Iru Endpoint, einige Integrationsoberflächen zeigen jedoch möglicherweise noch den vorherigen Namen an. Dies ist ein vorübergehender Zustand, der behoben wird, sobald unsere Integrationspartner ihre Systeme aktualisieren.
### Über die Einrichtung der Okta Device Trust-Integration
Mit der Einrichtung der Okta Device Trust-Integration in Iru Endpoint stellen Sie sicher, dass Iru Endpoint Ihre Geräte verwaltet, bevor Endbenutzer auf durch Okta geschützte Apps zugreifen können. Dies ermöglicht passwortlose Authentifizierung und FastPass-Funktionalität.
### Funktionsweise
Mit Okta Device Trust stellen Sie sicher, dass Iru Endpoint Ihre Apple-Geräte verwaltet, bevor Endbenutzer von ihren Geräten aus auf durch Okta geschützte Apps zugreifen können. Diese Integration aktiviert Okta FastPass für eine passwortlose Authentifizierung, sodass sich Benutzer ohne Passwort bei Okta und ihren Okta-Ressourcen anmelden können. Speziell auf iOS-, iPadOS- und macOS-Geräten können sich Benutzer mit FastPass per Face ID und Touch ID anmelden. Okta FastPass ist eine Funktion von Okta Identity Engine.
### Bevor Sie beginnen
Konfigurieren Sie Folgendes in Ihrem Okta-Tenant, bevor Sie mit der Integrationseinrichtung in Iru Endpoint beginnen.
* Der Okta-Tenant muss von Okta Classic Engine zu [Okta Identity Engine](https://help.okta.com/oie/en-us/content/topics/identity-engine/oie-index.htm) migriert sein.
* [Okta FastPass](https://help.okta.com/oie/en-us/content/topics/identity-engine/devices/fp/fp-main.htm) muss im Okta-Tenant aktiviert sein.
* Der Okta-Benutzer, der ODT einrichtet, sollte in Okta die Rolle [Super Admin](https://help.okta.com/oie/en-us/content/topics/security/administrators-super-admin.htm) haben. Super-Admin-Anmeldedaten werden nur für die erste Authentifizierung und das Hinzufügen der API Service Integration benötigt.
* [Okta Adaptive MFA](https://www.okta.com/products/adaptive-multi-factor-authentication/) ist erforderlich, um Geräteintegrationen in Okta hinzuzufügen.
### Voraussetzungen
Iru Endpoint prüft während der Integrationseinrichtung Folgendes und zeigt eine Warnung an, wenn etwas fehlt.
* Stellen Sie **Okta Verify** über [Apps and Books in Apple Business oder Apple School Manager](/de/endpoint/settings/apple-integrations/add-apps-from-apps-and-books-to-iru-endpoint) in Ihrer Library zur Verfügung.
* Weisen Sie unter **macOS** die **Okta Verify Auto App** aus **Auto Apps** zu.
### Integrationseinrichtung
Melden Sie sich bei Ihrem Iru Endpoint-Tenant an.
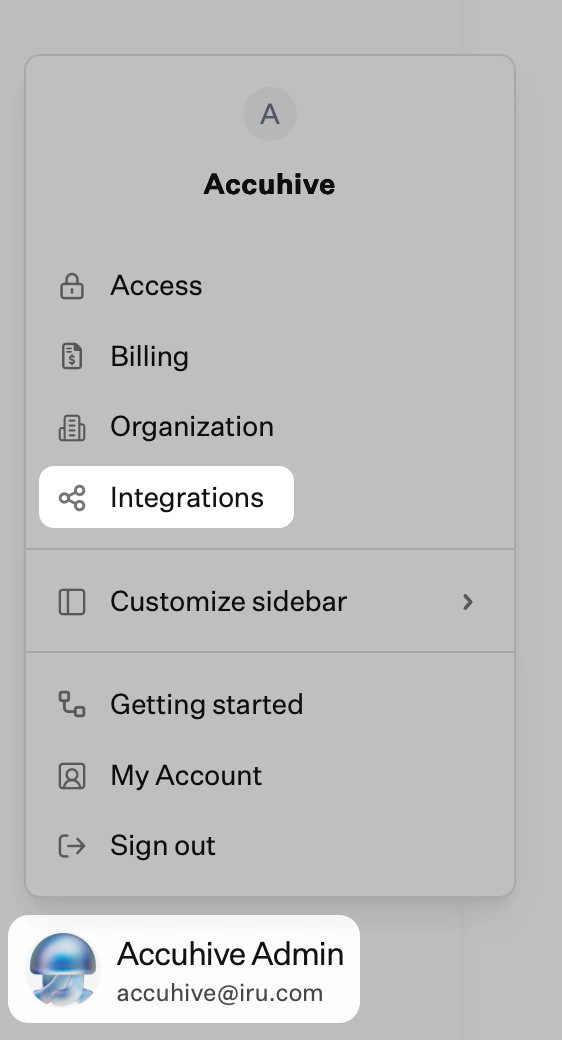
Wählen Sie in der Seitenleiste die [**Schaltfläche Kontomenü**](/de/iru/platform-overview/account-menu) und dann **Integrationen**.
 Wählen Sie oben rechts auf der Seite „Integrations“ **Alle Integrationen durchsuchen**.
Wählen Sie die Kachel **Okta Device Trust**.
Wählen Sie im Dialog **Welcome to Okta Device Trust** die Option **Get Started**.
Geben Sie im Dialog **Specify your Okta Domain** die URL Ihres Okta-Tenants ein und wählen Sie **Weiter**.
Wählen Sie im Dialog **Sign in with Okta** die Option **Sign in with Okta**. Dadurch wird ein neues Browserfenster geöffnet und Sie werden zu Ihrem Okta-Tenant weitergeleitet, wo Sie eine **API Service Integration** erstellen. Danach kehren Sie zu Iru Endpoint zurück, um die Einrichtung der ODT-Integration fortzusetzen.
Der zur Konfiguration von ODT verwendete Okta-Benutzer muss in Okta die Rolle [Super Admin](https://help.okta.com/oie/en-us/content/topics/security/administrators-super-admin.htm) haben.
Nach der Anmeldung bei Okta sollten Sie sich auf der Integrationsseite **Authorize Kandji Device Trust** befinden. Wählen Sie auf dieser Seite **Install & Authorize**. Die Kandji API Service-Integration verwendet die folgenden Scopes:
* okta.devices.manage
* okta.devices.read
* okta.authenticators.read
Kopieren Sie im Dialog **Copy your client secret** das Client Secret an einen sicheren Ort, um es später in Iru Endpoint zu verwenden. Dies ist die einzige Gelegenheit, es anzuzeigen.
Wählen Sie **Fertig**.
Kopieren Sie auf der Übersichtsseite **Kandji Device Trust** die **Client ID** an einen sicheren Ort, um sie später in Iru Endpoint zu verwenden.
Kehren Sie zu Iru Endpoint zurück, um die Einrichtung der ODT-Integration fortzusetzen.
Wählen Sie im Dialog **Complete the following tasks in Okta** die Option **Weiter**.
Geben Sie im Dialog **API Service Integration Credentials** die zuvor kopierte Client-ID und das Client Secret ein.
Wählen Sie **Connect to Okta**. Iru Endpoint prüft im Hintergrund, ob der Okta-Tenant Okta Identity Engine verwendet und Okta FastPass aktiviert ist.
### Geräteplattformen in Okta konfigurieren
Dieser Abschnitt beschreibt das Erstellen einer Geräteintegration in Okta. Diese Informationen werden beim Hinzufügen von Geräteplattformen in Iru Endpoint verwendet.
Okta [Adaptive MFA](https://www.okta.com/products/adaptive-multi-factor-authentication/) ist erforderlich, um Geräteintegrationen in Okta hinzuzufügen.
#### Geräteintegrationen in Okta hinzufügen
Melden Sie sich beim Okta-Adminportal an.
Wählen Sie in der linken Navigation **Security > Device Integrations**.
Wählen Sie **Add platform**.
#### macOS als Geräteintegration hinzufügen
Wählen Sie im Schritt **Select platform** die Option **Desktop (Windows and macOS only)**.
Wählen Sie **Weiter**.
Wählen Sie im Schritt **Configure management attestation** die Option **Use Okta as certificate authority**.
Wählen Sie für **SCEP URL challenge type** die Optionen **Dynamic SCEP URL** und **Generic**.
Wählen Sie neben **SCEP URL** die Option **Generieren**.
Kopieren Sie die SCEP-URL, die Challenge-URL, den Benutzernamen und das Passwort an einen sicheren Ort. Sie verwenden diese Informationen später in Iru Endpoint, um macOS als Geräteplattform einzurichten.
Dies ist die einzige Gelegenheit, das Passwort anzuzeigen. Bei Bedarf können Sie es später über das Menü auf der Hauptseite „Device integrations“ in Okta rotieren.
Wählen Sie **Speichern**.
#### iOS als Geräteintegration hinzufügen
Wählen Sie im Schritt **Select platform** die Option **iOS**.
Wählen Sie **Weiter**.
Kopieren Sie im Schritt **Configure management attestation** den **Secret key** an einen sicheren Ort, um ihn später in Iru Endpoint beim Hinzufügen von iOS als Geräteplattform zu verwenden.
Dies ist die einzige Gelegenheit, den geheimen Schlüssel anzuzeigen. Bei Bedarf können Sie den Schlüssel später über das Menü auf der Hauptseite „Device integrations“ in Okta rotieren.
Geben Sie für **Device management provider** einen aussagekräftigen, benutzerfreundlichen Wert ein.
Geben Sie für **Link zum Registrierungsportal** den Link zum Registrierungsportal Ihres Iru Endpoint-Tenants ein. (Beispiel: `https://accuhive.iru.com/enroll`, wobei `accuhive` Ihre Tenant-Subdomain sein sollte.)
Wählen Sie **Speichern**.
### Eine Geräteintegration in Okta ändern
#### Ein macOS-Challenge-Passwort oder iOS-Secret rotieren
Gehen Sie zur Seite „Device Integrations“.
Wählen Sie neben der Integration, die Sie ändern möchten, das Menü **Aktionen**.
Wählen Sie die Zurücksetzungsoption für diese Plattform.
Wählen Sie im angezeigten Dialog die Schaltfläche **Reset**.
#### Ein macOS-Challenge-Passwort oder iOS-Secret löschen
Gehen Sie zur Seite „Device Integrations“.
Wählen Sie neben der Integration, die Sie ändern möchten, das Menü **Aktionen**.
Wählen Sie **Löschen**.
Wählen Sie im angezeigten Dialog die Schaltfläche **Löschen**.
### Geräteplattformen in Iru Endpoint konfigurieren
Wählen Sie im Dialog **Configure device platforms** die zu konfigurierenden Plattformen aus. Sie können macOS, iOS oder beides konfigurieren.
Wählen Sie **Weiter**.
Wenn Sie macOS ausgewählt haben, geben Sie die erforderlichen Informationen im Dialog **Add macOS as a device platform** ein und wählen Sie **Weiter**.
Wenn Sie iOS ausgewählt haben, geben Sie die erforderlichen Informationen im Dialog **Add iOS as a device platform** ein und wählen Sie **Finish setup**.
Im Dialog **Okta Device Trust setup complete** können Sie **View integration settings** wählen, um zusätzliche Informationen zur ODT-Integration in Iru Endpoint anzuzeigen, oder **Go to Library item**, um Okta Verify für die ODT-Bereitstellung zu konfigurieren. Verwenden Sie auf dem Mac die **Okta Verify Auto App**.
### Nächste Schritte
Stellen Sie ODT mithilfe des Supportartikels [Okta Device Trust: Das Okta Verify Library Item konfigurieren](/de/endpoint/integrations/okta-device-trust-main/okta-device-trust-configuring-the-okta-verify-library-item) auf Ihren Apple-Geräten bereit.