> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Okta Verify für Device Trust konfigurieren
> Konfigurieren Sie das Okta Verify Library Item in Iru Endpoint für Device Trust und FastPass und stellen Sie Okta Verify auf Mac, iPhone und iPad bereit.
Dieser Leitfaden gilt für Mac-Computer, iOS-Geräte und iPadOS-Geräte
**Aktualisierung des Produktnamens**: In diesem Leitfaden finden Sie möglicherweise Verweise sowohl auf „Kandji“ als auch auf „Iru Endpoint“. Unser Produkt heißt jetzt Iru Endpoint, einige Integrationsoberflächen zeigen jedoch möglicherweise noch den vorherigen Namen an. Dies ist ein vorübergehender Zustand, der behoben wird, sobald unsere Integrationspartner ihre Systeme aktualisieren.
### Über die Konfiguration des Okta Verify Library Items
Durch die Konfiguration des Okta Verify Library Items in Iru Endpoint können Sie Okta Device Trust (ODT) auf Ihren Geräten bereitstellen und sicherstellen, dass erforderliche Einstellungen, Konfigurationen und Ressourcen automatisch auf die betroffenen Geräte angewendet werden.
### Funktionsweise
Nachdem Sie die [Okta Device Trust (ODT)-Integration](/de/endpoint/integrations/okta-device-trust-main/okta-device-trust-integration-setup) in Iru Endpoint konfiguriert haben, weisen Sie ein Okta Verify Library Item zu, um ODT auf Ihren Apple-Geräten bereitzustellen. Nachdem Sie ODT aktiviert haben, wendet Iru Endpoint die erforderlichen Einstellungen an und stellt sie auf den betroffenen Geräten bereit.
Verwenden Sie unter **macOS** für ODT das Library Item **Okta Verify Auto App** aus **Auto Apps**. Weitere Informationen von Okta finden Sie unter [Okta deployment options for macOS](https://help.okta.com/oie/en-us/content/topics/identity-engine/devices/ov-install-options-macos.htm).
Wenn ein Blueprint Mac-Computer, iPhone-Geräte und iPad-Geräte umfasst, verwenden Sie [bedingte Logik](/de/endpoint/blueprints/assignment-maps/using-conditional-logic-in-blueprints) in der **Assignment Map**, um jedes Library Item der richtigen Plattform zuzuweisen. Weisen Sie zum Beispiel die Auto App zu, wenn **Device family** **Mac** ist, und die App Store-App, wenn **Device family** **iPhone** oder **iPad** ist.
### Voraussetzungen
* Stellen Sie **Okta Verify** über Apps and Books in [Apple Business](https://business.apple.com/) oder [Apple School Manager](https://school.apple.com/) in Ihrer Iru Endpoint Library zur Verfügung.
* Weisen Sie für ODT unter **iOS** und **iPadOS** das App Store-App Library Item **Okta Verify** aus **App Store Apps** zu.
* Um mehrere Apple-Plattformen mit einem Blueprint abzudecken, konfigurieren Sie beide Library Items mit aktiviertem ODT und beschränken Sie dann jede Zuweisung mit [bedingter Logik](/de/endpoint/blueprints/assignment-maps/using-conditional-logic-in-blueprints) in der Assignment Map.
### Okta Verify für ODT konfigurieren
Gehen Sie in Iru Endpoint zur **Library**.
Öffnen Sie das richtige Okta Verify Library Item:
* **macOS:** Öffnen Sie unter **Auto Apps** die App **Okta Verify**.
* **iOS und iPadOS:** Öffnen Sie unter **App Store Apps** die App **Okta Verify**.
Weisen Sie das Library Item einem oder mehreren Blueprints zu. Wenn der Blueprint nur Mac-Computer oder nur iPhone- und iPad-Geräte enthält, weisen Sie das passende Library Item in der Assignment Map zu.
Wenn der Blueprint beides enthält, konfigurieren Sie beide Library Items mit aktiviertem ODT und verwenden Sie dann [bedingte Logik](/de/endpoint/blueprints/assignment-maps/using-conditional-logic-in-blueprints) in der Assignment Map, um jede App nach **Device family** zuzuweisen.
Verwenden Sie für eine erste ODT-Einführung einen Test-Blueprint, der auf eine begrenzte Anzahl von Geräten beschränkt ist.
Wählen Sie als Installationstyp **Installieren und fortlaufend erzwingen**. Wenn Okta Verify bereits auf einigen Geräten installiert ist, wird die App dabei nicht neu installiert, aber Iru Endpoint übernimmt die Verwaltung der App.
Aktivieren Sie im Abschnitt **Okta Device Trust** den **Schalter**.
Ein Dialog weist Sie darauf hin, dass Managed AppConfig für iPhone und iPad im Library Item deaktiviert und von der ODT-Integration verwaltet wird. Wählen Sie **Yes, turn on Okta Device Trust**, um fortzufahren.
Nach der Aktivierung sehen Sie die für ODT konfigurierten Gerätefamilien und die konfigurierte Okta-Domain.
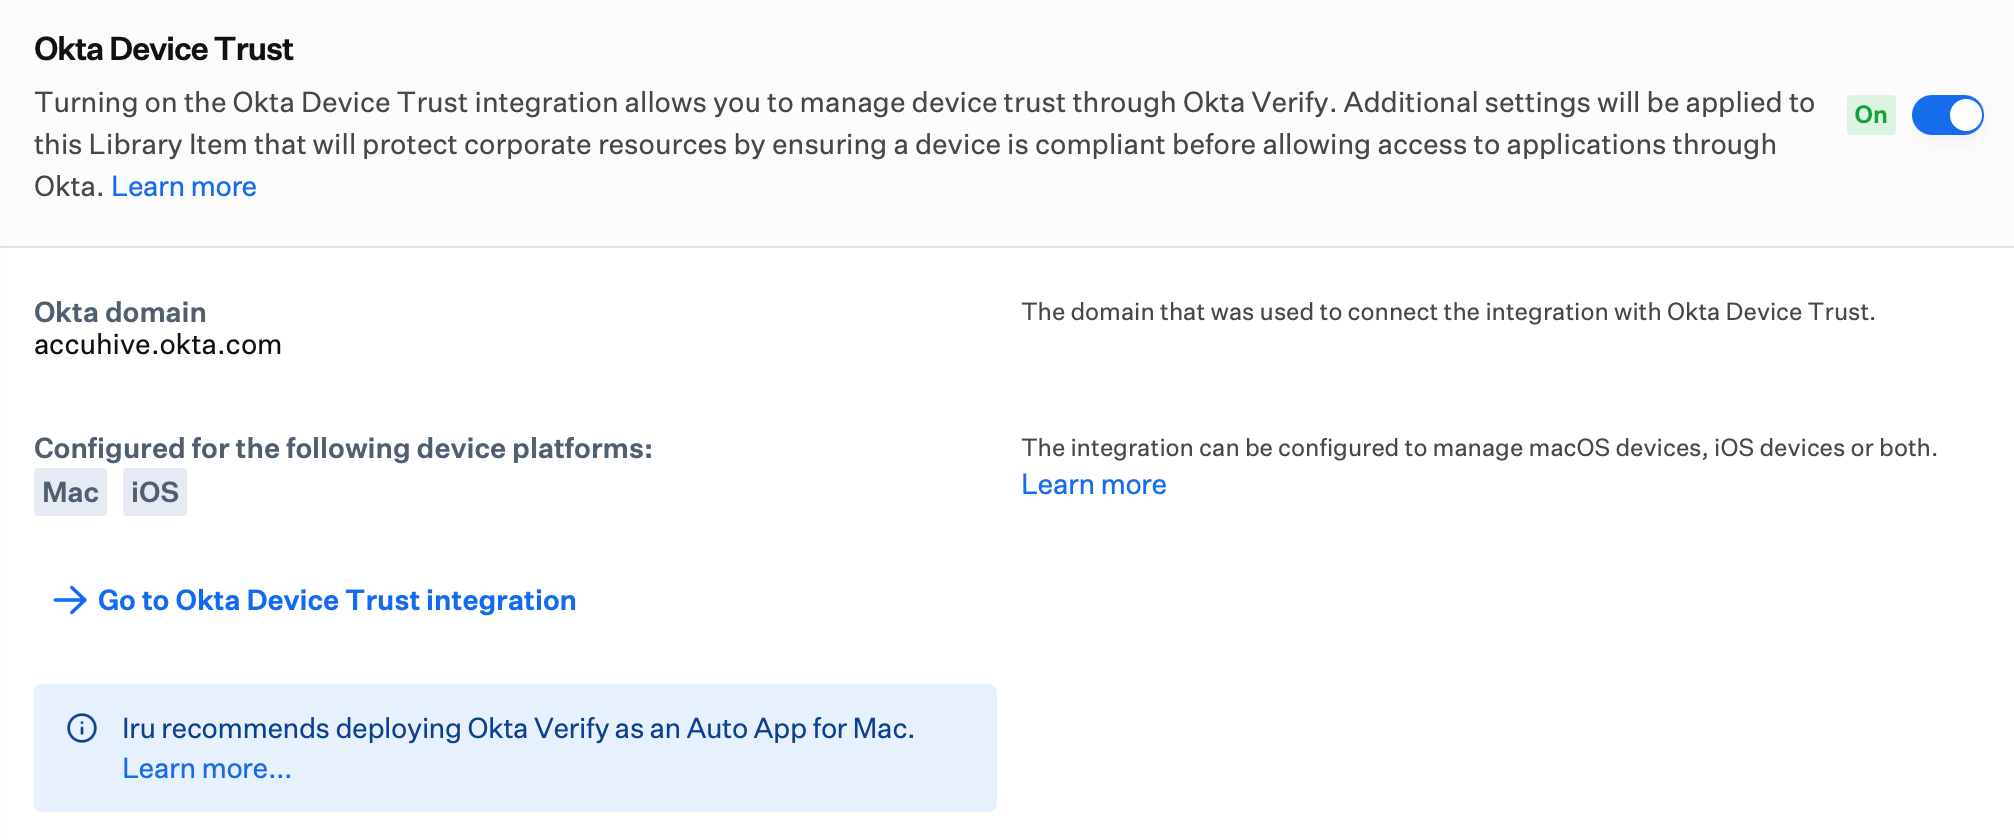 Wählen Sie **Speichern**.
### Von der App Store-App zur Auto App migrieren (macOS)
Wenn Mac-Geräte ODT bereits über die App Store-App **Okta Verify** erhalten, können Sie zur **Okta Verify Auto App** wechseln, ohne ODT in Iru Endpoint neu zu konfigurieren oder Geräte in Okta erneut zu registrieren.
Nehmen Sie die Zuweisungsänderungen für App Store-App und Auto App in einer einzigen Bearbeitungssitzung der Assignment Map vor. Weisen Sie die Auto App mit aktiviertem ODT zu, bevor Sie **Speichern** wählen. Lassen Sie Mac-Computer nach dem Speichern nicht ohne eine Okta Verify-Zuweisung mit aktiviertem ODT.
Öffnen Sie die Blueprint-**Assignment Map**, in der das App Store-Library Item **Okta Verify** zugewiesen ist, und wählen Sie dann **Zuweisungen bearbeiten**.
Entfernen Sie das App Store-App Library Item **Okta Verify** aus der Assignment Map.
Fügen Sie das Auto App Library Item **Okta Verify** derselben Assignment Map hinzu. Aktivieren Sie **Okta Device Trust** für dieses Library Item, falls es noch nicht aktiviert ist.
Wählen Sie **Speichern**, um die Änderungen an der Assignment Map anzuwenden.
Iru Endpoint entfernt die App Store-App von Mac-Computern, die ODT-Konfigurationen verbleiben jedoch auf dem Gerät. Beim nächsten Check-in des Iru Agent (innerhalb von etwa 15 Minuten) installiert Iru Endpoint die **Okta Verify Auto App** und behält die Konfiguration der ODT-Integration bei.
### Welche Einstellungen auf Geräten bereitgestellt werden
Sobald ODT eingerichtet, aktiviert und Ihren Blueprints zugewiesen ist, werden die folgenden Einstellungs-Payloads automatisch konfiguriert und an Apple-Geräte im Geltungsbereich von Okta Device Trust in Iru Endpoint übermittelt.
| Payload-Einstellung | Plattform | Beschreibung |
| - | - | - |
| Dynamisches SCEP-Challenge-Zertifikat | macOS | Dies ist ein eindeutiges Okta-SCEP-Zertifikat pro Gerät. Das Zertifikat wird bei der Geräteregistrierung verwendet und automatisch erneuert, wenn es abläuft. |
| OktaVerify.EnrollmentOptions | macOS | Die Okta Verify-Konfiguration `SilentEnrollmentEnabled` wird an macOS-Geräte gesendet. Dadurch wird Okta Verify automatisch gestartet, wenn ein nicht registriertes Gerät versucht, auf Okta-Ressourcen zuzugreifen, und die Organisations-URL wird für den Benutzer vorausgefüllt. |
| Okta Verify-Anmeldeobjekt | macOS | Diese Payload fügt Okta Verify unter macOS als Anmeldeobjekt hinzu und startet Okta Verify bei der Benutzeranmeldung. |
| Managed App Config | iOS und iPadOS | Diese App Config enthält `OktaVerify.OrgUrl` und den Geräte-`managementHint`, mit denen das Gerät in Okta als verwaltet registriert wird. |
| SSO Extension-Payload | macOS, iOS und iPadOS | Die SSO-Erweiterung leitet Anfragen vom Browser oder der App an Okta Verify weiter, sodass Benutzer die Browseraufforderung „Open Okta Verify“ nicht erhalten. Nicht unterstützt in Chrome oder Firefox. |