> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Identitätszertifikate für die 802.1X-Authentifizierung verwenden
> Stellen Sie mit Iru Endpoint Identitätszertifikate für die 802.1X-Netzwerkauthentifizierung bereit. Konfigurieren Sie SCEP, Zertifizierungsstellen und WLAN- oder Ethernet-Profile.
Die Bereitstellung von AD CS-Zertifikaten unterstützt Mac-Computer, iPhone, iPad, Apple TV-Geräte und Apple Vision Pro
### Über Identitätszertifikate
Bei der 802.1X-Authentifizierung authentifizieren Identitätszertifikate den Client und den Server. Sie sind besonders bei der Methode EAP-TLS (Extensible Authentication Protocol-Transport Layer Security) von Bedeutung. EAP-TLS verwendet digitale Zertifikate, um sowohl den Client (Supplicant) als auch den Server (Authentifizierungsserver) zu authentifizieren. Diese gegenseitige Authentifizierung stellt sicher, dass beide Parteien der Identität der jeweils anderen vertrauen, bevor eine sichere Verbindung hergestellt wird.
Identitätszertifikate können sowohl im [Library Item „Wi-Fi“](/de/endpoint/library/library-items-profiles/configure-the-wi-fi-library-item) als auch im [Library Item „Ethernet“](/de/endpoint/library/library-items-profiles/configure-the-ethernet-library-item) verwendet werden.
### Identitätszertifikat konfigurieren
Bestimmte Authentifizierungsarten erfordern oder erlauben die Angabe eines Identitätszertifikats, um die Identität des Geräts zu überprüfen. Diese Zertifikate können aus verschiedenen Quellen stammen. Stellen Sie für die Netzwerkauthentifizierung sicher, dass die Identitätszertifikate die Berechtigung „Client Authentication“ in ihrer erweiterten Schlüsselverwendung (EKU) enthalten. Stimmen Sie sich mit Ihrem Netzwerkadministrator ab, um sicherzustellen, dass der Zertifikatdienst und die Vorlagen für Ihr Netzwerk korrekt konfiguriert sind.
Wenn Sie die Microsoft Active Directory-Zertifikatdienste verwenden, können Sie Identitätszertifikate über die [AD CS-Integration](/de/endpoint/integrations/certificate-services/active-directory-certificate-services/active-directory-certificate-services-ad-cs-integration-overview) ausstellen. AD CS-Server werden bei der [Konfiguration der AD CS-Integration](/de/endpoint/integrations/certificate-services/active-directory-certificate-services/active-directory-certificate-services-ad-cs-integration-configure-the-integration) hinzugefügt, und Zertifikatanforderungen basieren auf der konfigurierten [AD CS-Computerzertifikatvorlage](/de/endpoint/integrations/certificate-services/active-directory-certificate-services/active-directory-certificate-services-ad-cs-integration-create-a-computer-certificate-template).
### Identitätszertifikat über AD CS beziehen
Sie können Identitätszertifikate über die Microsoft Active Directory-Zertifikatdienste beziehen.
Um AD CS-Zertifikate bereitzustellen, muss zuerst die [AD CS-Integration](/de/endpoint/integrations/certificate-services/active-directory-certificate-services/active-directory-certificate-services-ad-cs-integration-overview) konfiguriert werden.
Wählen Sie für **Identity certificate** die Option **AD CS Certificate** aus.
Wählen Sie **Configure AD CS Certificate**, um den Bereich für die AD CS-Konfiguration zu öffnen.
Geben Sie einen **Certificate name** ein. Dieser wird im Konfigurationsprofil in den Systemeinstellungen angezeigt.
Geben Sie einen **Certificate subject** ein. Dieser identifiziert in der Regel das Gerät innerhalb der Zertifizierungsstelle. Sie können einen statischen Wert oder eine globale Variable wie `$SERIAL_NUMBER` verwenden.
Fügen Sie alle erforderlichen **Subject Alternative Names (SANs)** hinzu, die in der Zertifikatanforderung gesendet werden sollen.
Um die Anforderungen an die starke Zertifikatzuordnung aus dem Windows-Update [KB5014754](https://support.microsoft.com/topic/kb5014754-certificate-based-authentication-changes-on-windows-domain-controllers-ad2c23b0-15d8-4340-a468-4d4f3b188f16) zu unterstützen, fügen Sie diesen URI-SAN-Wert hinzu: `$ADCS_STRONG_MAPPING_ID`. Eine vollständige Anleitung finden Sie unter [Konfiguration der starken Zertifikatzuordnung für Active Directory](/de/endpoint/integrations/certificate-services/active-directory-certificate-services/active-directory-certificate-services-ad-cs-strong-mapping-configuration).
Geben Sie den **Template name** der AD CS-Computerzertifikatvorlage ein, die zum Generieren von AD CS-Zertifikaten verwendet wird, und wählen Sie dann im Dropdown-Menü einen **AD CS server** aus.
Wählen Sie eine **Key size** aus. Wählen Sie je nach Ihren Sicherheitsanforderungen optional **Allow apps to access the private key** und **Prevent the private key data from being extracted from the keychain** aus.
Wählen Sie **Fertig** aus.
### Identitätszertifikat über SCEP beziehen
Mit dem Simple Certificate Enrollment Protocol (SCEP) können Sie Identitätszertifikate beziehen.
Wenn das Clientgerät ein Identitätszertifikat von einem SCEP-Dienst beziehen soll, wählen Sie für **Identity certificate** die Option **SCEP** aus.
Wählen Sie **Configure SCEP Certificate** aus. Ein Bereich wird geöffnet, in dem Sie die SCEP-Optionen konfigurieren können.
Geben Sie unter **URL** die URL des SCEP-Servers ein. Geben Sie optional einen **Name** an, wie von Ihrem SCEP-Server benötigt (häufig der Name der Zertifizierungsstelle, bei der der SCEP-Dienst ein Zertifikat anfordert). Geben Sie optional den vorinstallierten Schlüssel als **Challenge** ein, die der SCEP-Server erwartet. Geben Sie optional den erwarteten **Fingerprint** des Zertifikats der Zertifizierungsstelle ein.
Geben Sie optional den Namen an, der als **Betreff** der Zertifikatidentität angezeigt werden soll. Sie können einen statischen Wert oder eine globale Variable wie CN=\$EMAIL verwenden.
Wählen Sie **Specify Subject Alternative Names (SAN)**, wenn Sie SANs für die Zertifikatidentität angeben möchten. Wählen Sie für jeden gewünschten SAN **Add SAN Type**, wählen Sie den hinzuzufügenden SAN-Typ aus – **DNS Name**, **RFC 822 Name**, **Uniform Resource Identifier** oder **NT Principal Name** – und geben Sie den zugehörigen Wert für jeden SAN-Typ ein. Sie können einen statischen Wert oder eine globale Variable verwenden.
Wählen Sie die **Key size** aus. Stimmen Sie sich mit Ihrem Netzwerkadministrator ab, um eine kompatible Schlüsselgröße zu wählen; längere Schlüssel bieten im Allgemeinen höhere Sicherheit. Legen Sie unter **Key usage** fest, ob die Schlüssel für **Signing**, **Encryption**, **Both signing and encryption** oder **Keine** verwendet werden dürfen. Klären Sie mit Ihrem Netzwerkadministrator, welche Berechtigungen erforderlich sind.
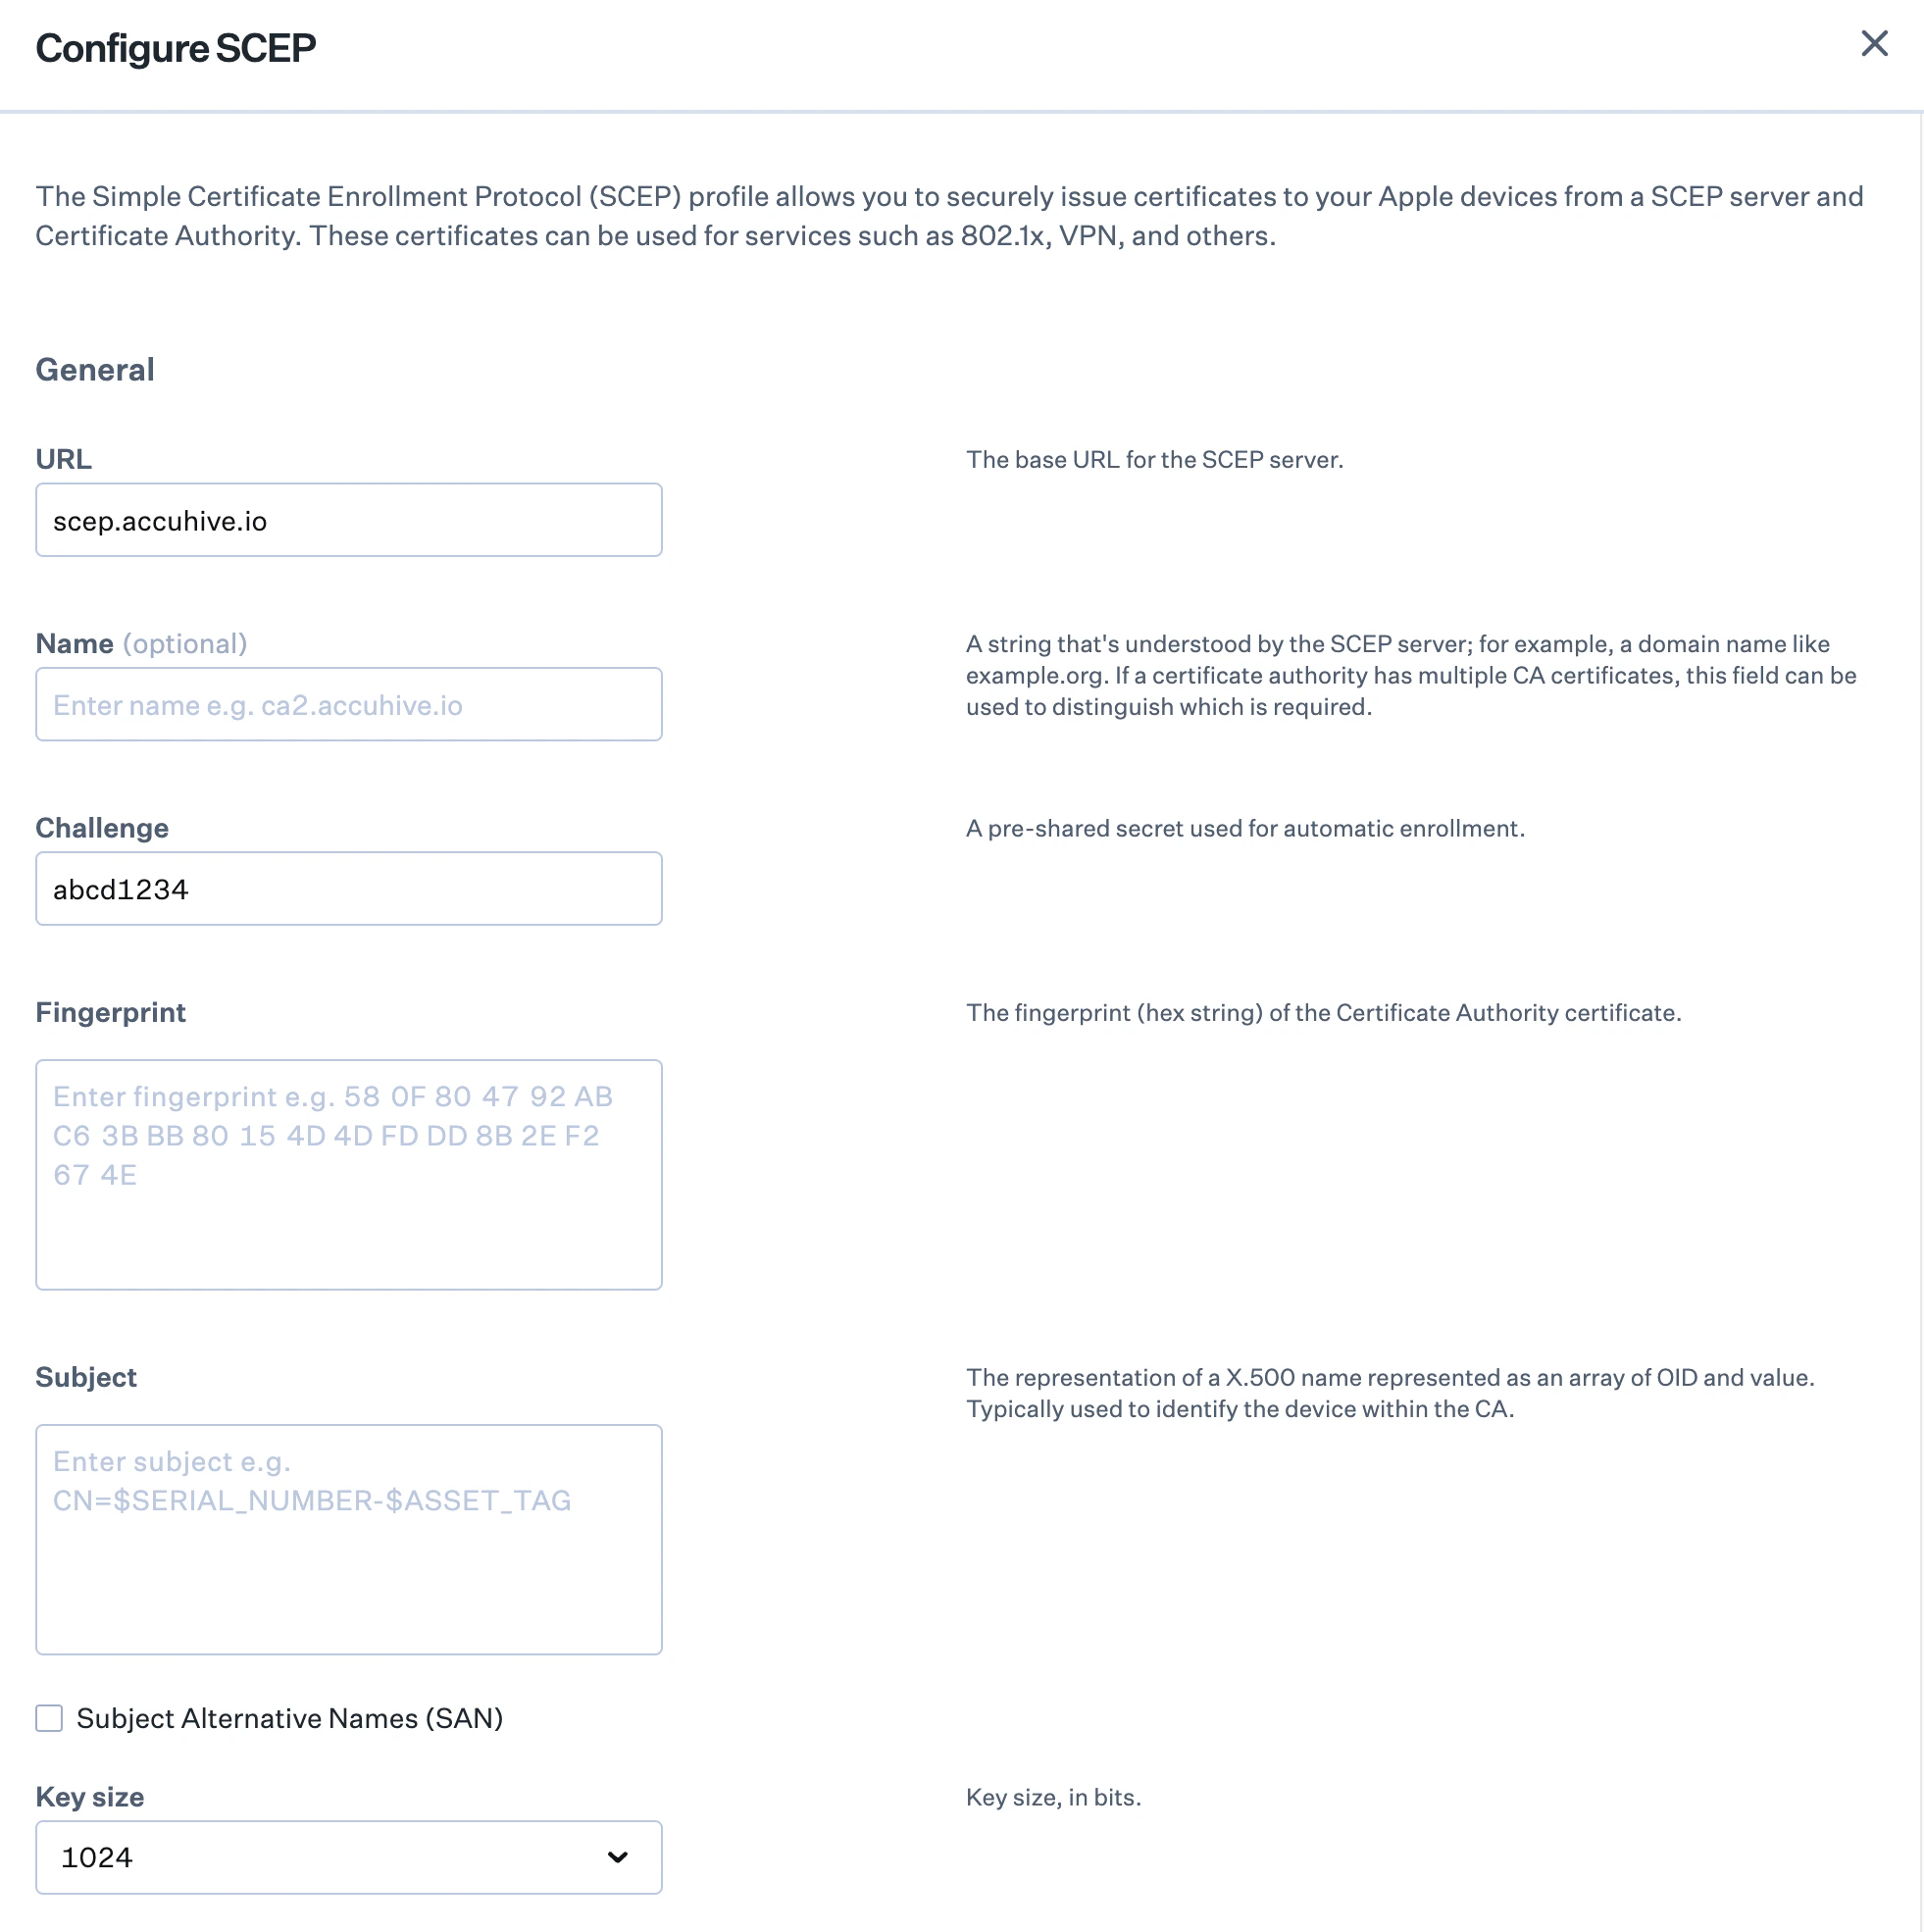 Wenn das Gerät automatisch erneut versuchen soll, ein Zertifikat zu beziehen, falls der erste Versuch fehlschlägt, wählen Sie **Retries** und geben Sie die Anzahl der Wiederholungsversuche ein. Der Standardwert ist 3. Wenn Sie eine Verzögerung zwischen den Wiederholungen einfügen möchten, wählen Sie **Retry delay** und geben Sie die Anzahl der Sekunden zwischen den Wiederholungen an. Standardmäßig beträgt die Verzögerung zwischen den Wiederholungen 10 Sekunden.
Wählen Sie **Don't allow key to be extracted**, um den Export des privaten Schlüssels der Zertifikatidentität aus dem macOS-Schlüsselbund zu verhindern. Wählen Sie **Allow access to all apps**, wenn alle Apps automatisch auf den privaten Schlüssel der Zertifikatidentität zugreifen und ihn verwenden dürfen.
Wählen Sie **Certificate expiration notification** und geben Sie an, wie viele Tage vor Ablauf des Zertifikats der Benutzer benachrichtigt werden soll. Standardmäßig wird der Benutzer 14 Tage vor Ablauf benachrichtigt. Wählen Sie **Automatic profile redistribution**, um das Zertifikat automatisch die angegebene Anzahl von Tagen vor Ablauf zu erneuern. Standardmäßig wird das Zertifikat 30 Tage vor Ablauf automatisch erneuert.
Wenn **Automatic profile redistribution** aktiviert ist, geben Sie in den Subject Alternative Names (SAN) eine globale Benutzervariable an, falls Benutzerinformationen im Zertifikat erforderlich sind. Dies ist notwendig, weil die ID des Library Item „Wi-Fi“ zum Common Name im Antragsteller des Zertifikats hinzugefügt wird, um die Zertifikaterneuerung nachzuverfolgen.
Wählen Sie **Fertig**, um die Konfiguration des SCEP-Zertifikats zu speichern.
### PKCS #12-Datei importieren
Sie können ein einziges Identitätszertifikat für alle konfigurierten Geräte bereitstellen, indem Sie eine Datei im PKCS #12-Format hochladen. Das bedeutet, dass alle Geräte dasselbe Zertifikat verwenden, was es Netzwerkadministratoren erschwert, einzelne Geräte anhand ihrer Anmeldung zu identifizieren. Es bedeutet auch, dass das Zertifikat bei einer Kompromittierung für den Netzwerkzugriff verwendet werden kann. Wird dieses Zertifikat widerrufen, wird allen konfigurierten Geräten der Netzwerkzugriff verweigert.
Wenn Sie ein Zertifikat im PKCS #12-Format bereitstellen möchten, wählen Sie für **Identity certificate** die Option **PKCS #12** aus.
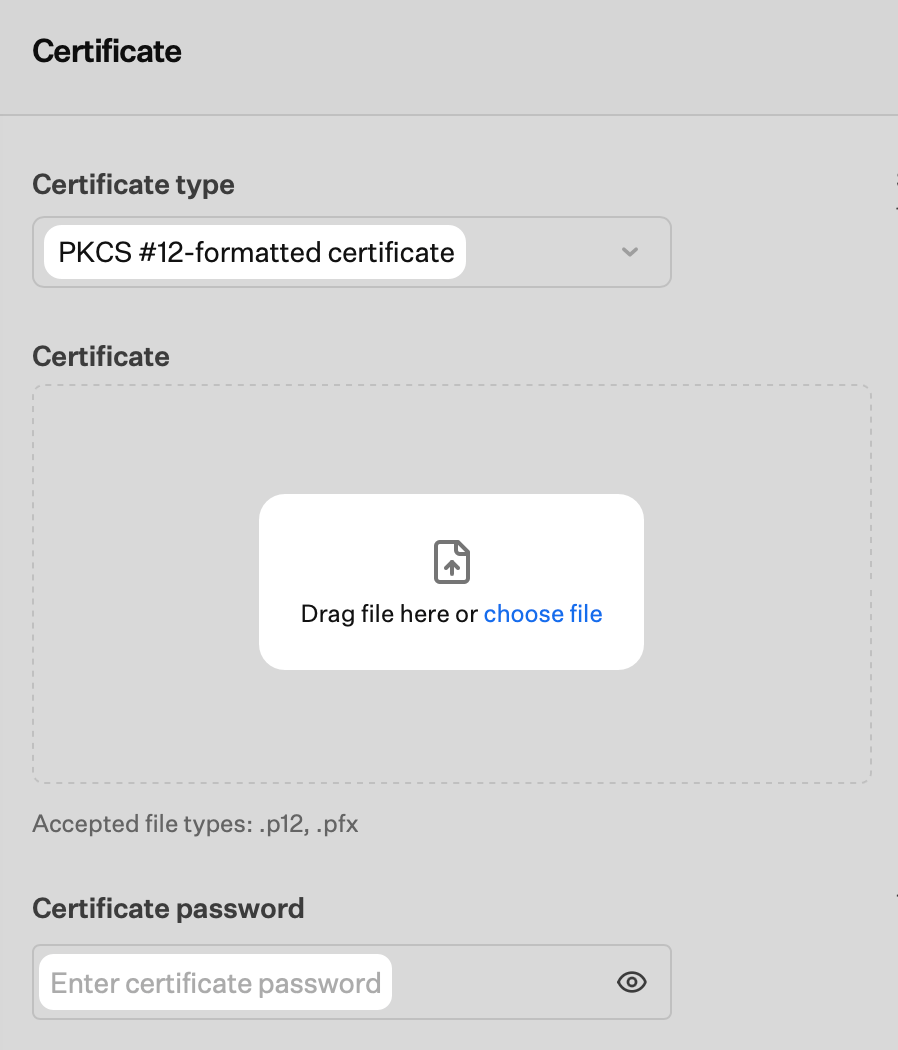
Wählen Sie **Configure PKCS #12**, um den Bereich **Configure PKCS #12** zu öffnen.
Laden Sie unter **Zertifikat** das PKCS #12-codierte Zertifikat hoch (Datei hineinziehen oder Datei auswählen). Zulässige Dateitypen sind `.p12` und `.pfx`.
Geben Sie im Feld **Certificate password** das Passwort für das Zertifikat ein.
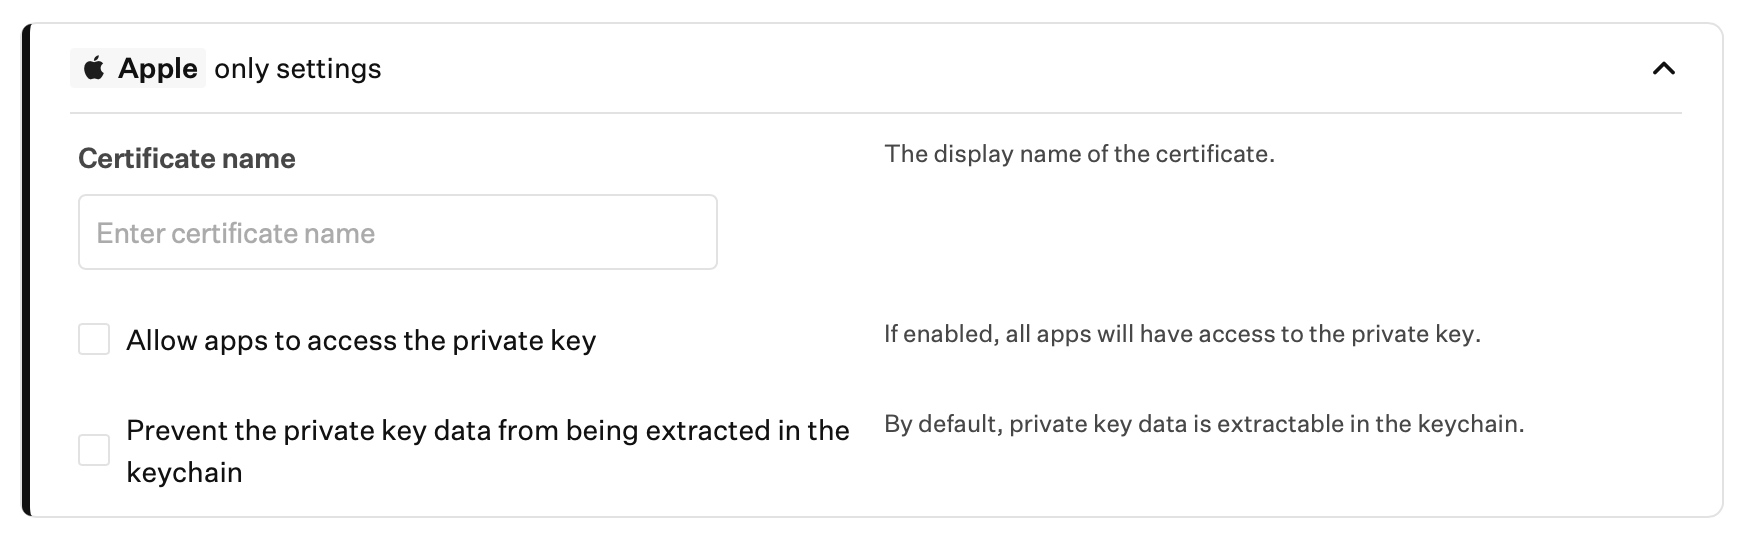
 Erweitern Sie **Apple only settings** und konfigurieren Sie bei Bedarf Folgendes:
* **Certificate name**: Geben Sie den Anzeigenamen des Zertifikats ein.
* **Allow apps to access the private key**: Wählen Sie diese Option, wenn alle Apps Zugriff auf den privaten Schlüssel haben sollen.
* **Prevent the private key data from being extracted in the keychain**: Wählen Sie diese Option, wenn die Daten des privaten Schlüssels nicht aus dem Schlüsselbund extrahierbar sein sollen. Standardmäßig sind die Daten des privaten Schlüssels extrahierbar.
 Wählen Sie **Fertig**, um die Konfiguration des PKCS #12-Zertifikats abzuschließen.
### Verwandte Artikel
WLAN-Authentifizierungsarten vergleichen und erfahren, wann Enterprise- und wann Nicht-Enterprise-Optionen zu verwenden sind
Das Library Item „Wi-Fi“ für die Netzwerkbereitstellung konfigurieren
802.1X-Authentifizierung für kabelgebundene Netzwerke konfigurieren
EAP-Typen für die 802.1X-Authentifizierung konfigurieren