> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Die Seite Detections verstehen
> Navigieren Sie auf der Seite Detections von Iru Endpoint. Überprüfen Sie Dashboard-Widgets, Filter, die Erkennungstabelle, Bedrohungsdetailansichten und Erkennungen im Geräteeintrag.
Diese Anleitung gilt für Mac-Computer und Windows-Computer
### Informationen zur Seite Detections
Auf der Seite **Erkennungen** in der Iru Endpoint Web App überprüfen Administratoren Bedrohungsereignisse, überwachen Trends und ergreifen Reaktionsmaßnahmen für Geräte, denen das EDR Library Item zugewiesen ist. Sie rufen die Seite auf, indem Sie in der linken Navigationsleiste (unter **Endpoint**) **Erkennungen** auswählen.
Eine Übersicht über die EDR-Funktionen und Posture-Modi finden Sie unter [Übersicht über Endpoint Detection & Response (EDR)](/de/endpoint/endpoint-detection-response-edr/endpoint-detection-and-response-edr-overview).
### Dashboard-Widgets
#### Detections Over Time
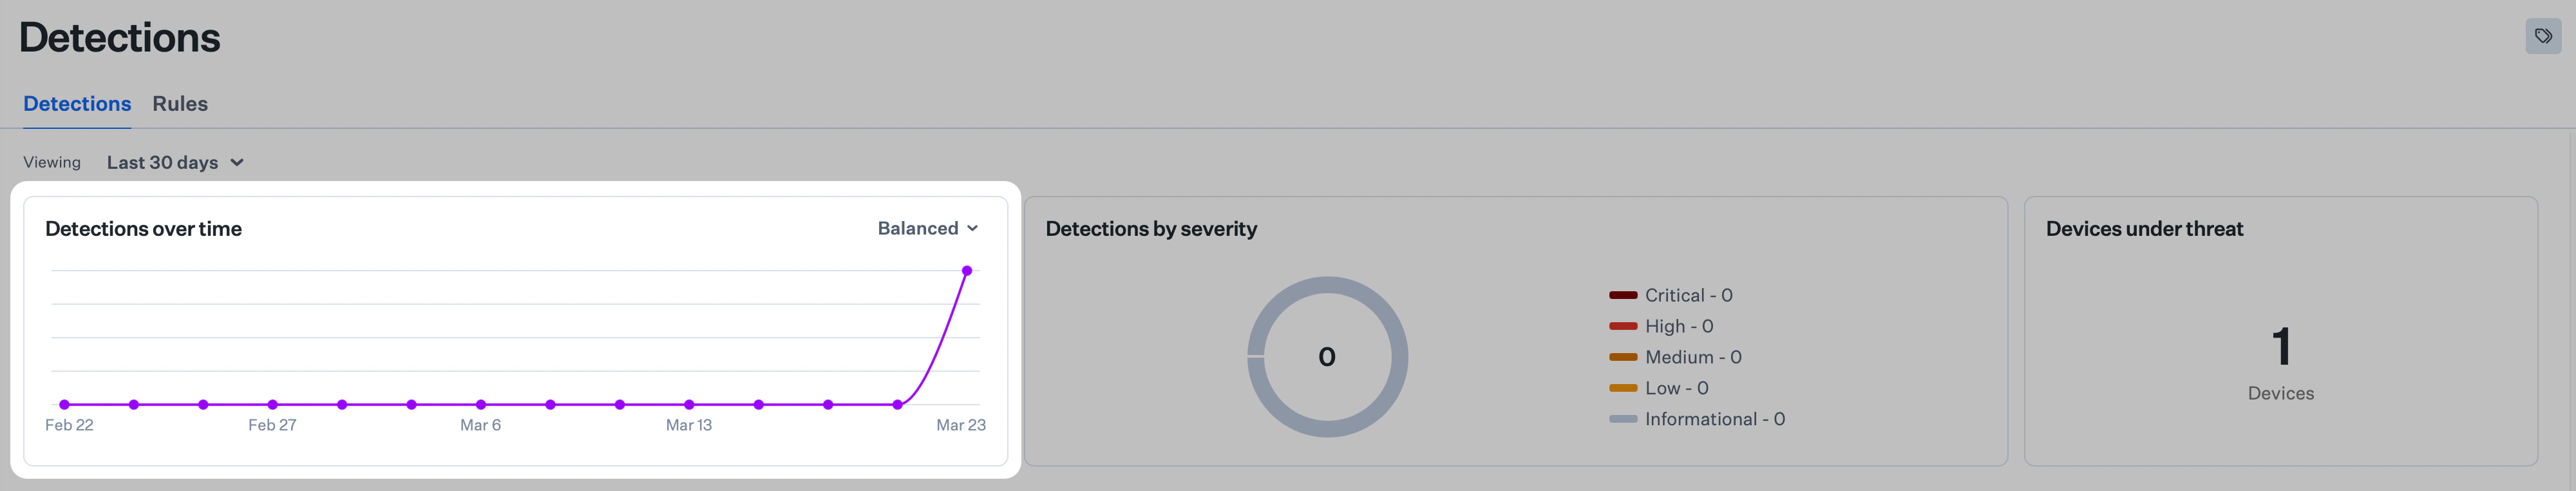
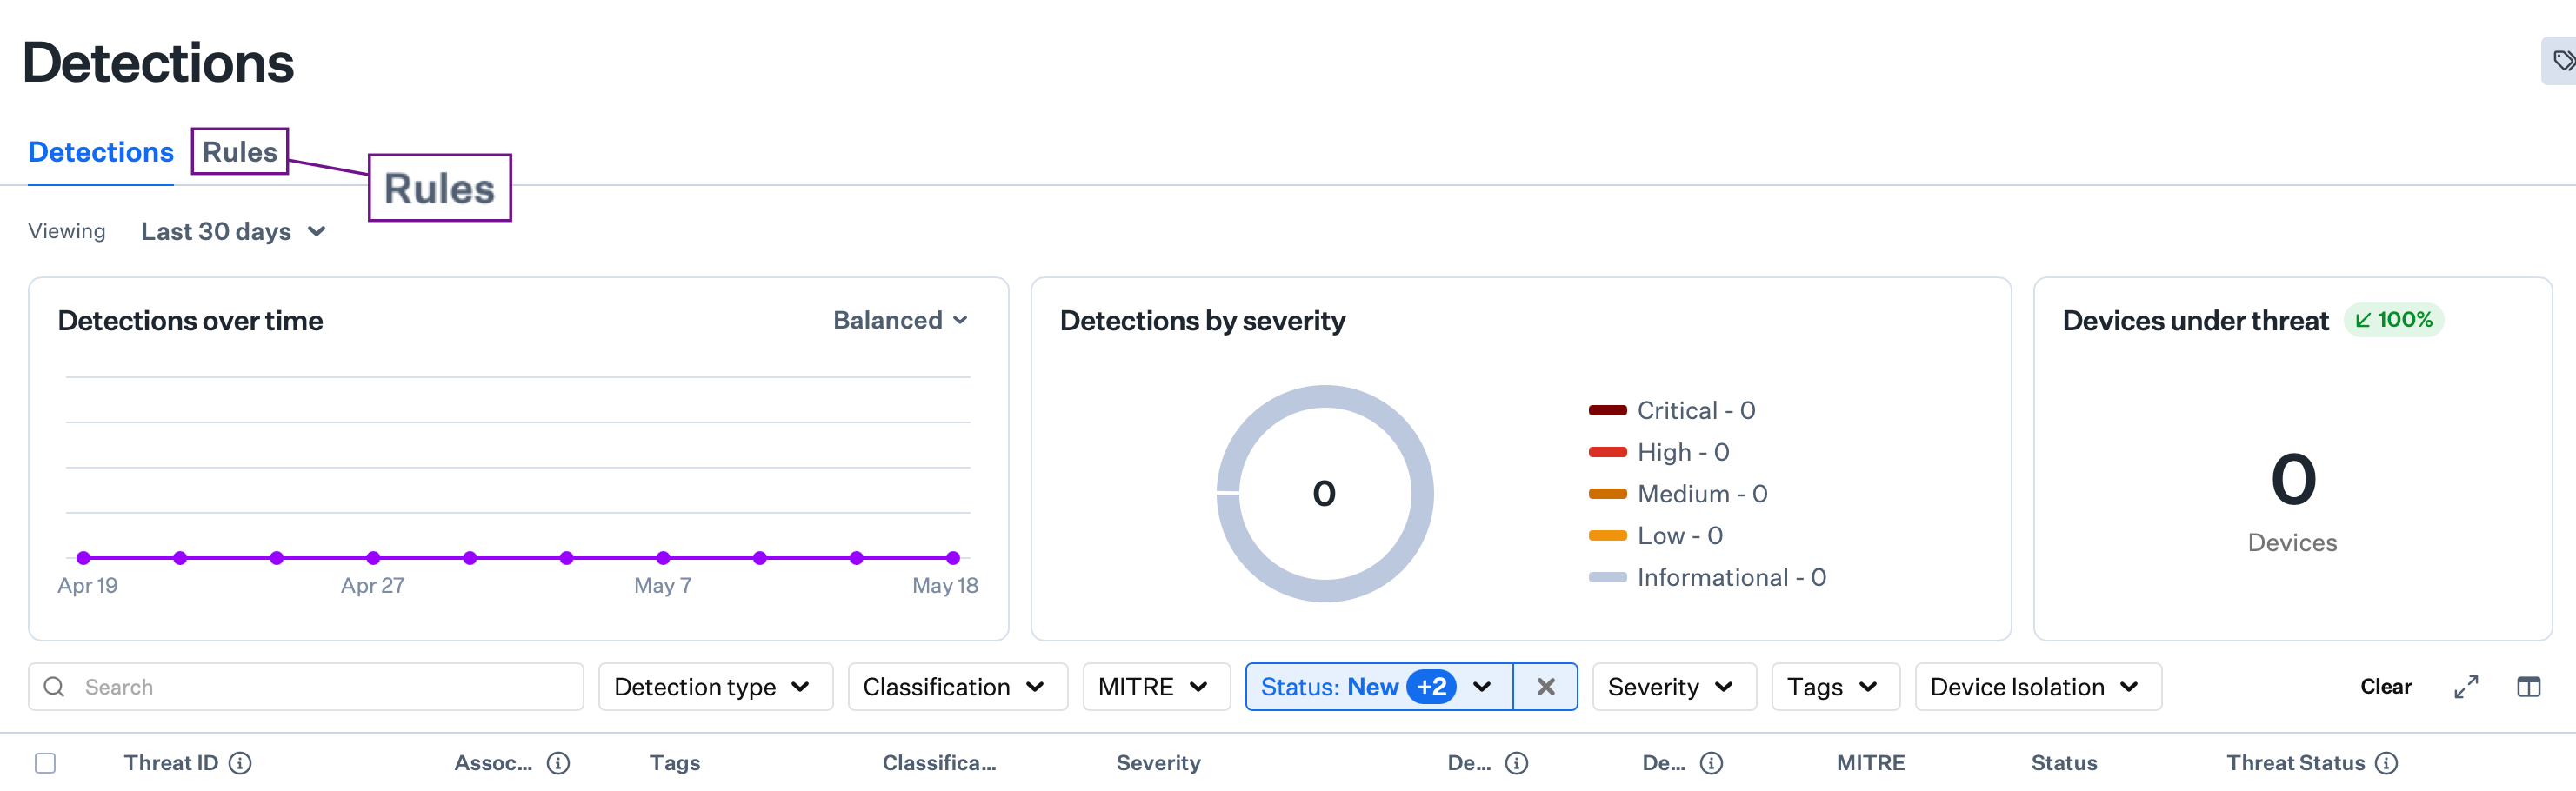
Das Diagramm **Detections Over Time** bietet eine chronologische Übersicht über Sicherheitsbedrohungen, die innerhalb eines bestimmten Zeitraums erkannt wurden. Standardmäßig zeigt das Diagramm Daten der letzten 30 Tage an. Wählen Sie oben auf der Registerkarte **Erkennungen** den Datumsbereich neben **Viewing** (standardmäßig **Last 30 days**), um den Zeitraum zu ändern, z. B. von **Last 24 hours** bis **Last 90 days**, **All time** oder **Custom date range**.
Wenn Sie einen Datumsbereich von mehr als 90 Tagen wählen, begrenzt das System die Anzeige automatisch auf 90 Tage.
Das Diagramm bietet drei Visualisierungsoptionen:
* **Granular:** Zeigt jede einzelne Bedrohungserkennung an
* **Smooth:** Zeigt allgemeine Trends und Muster an
* **Balanced:** Standardeinstellung zwischen detaillierten Daten und Trendvisualisierung
 #### Detections By Severity
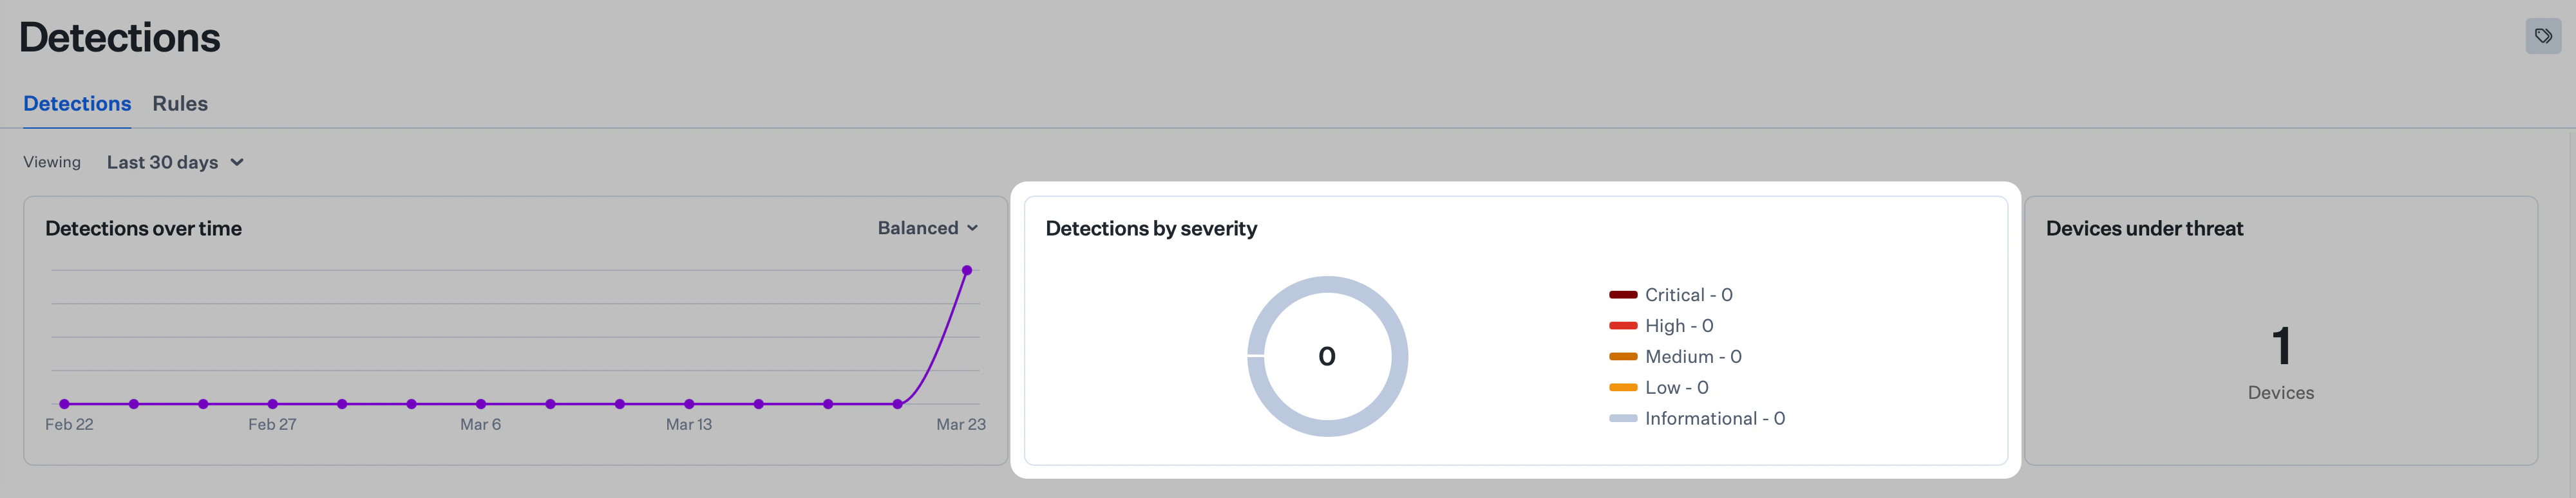
Die Ansicht **Detections By Severity** bietet eine visuelle Aufschlüsselung der Erkennungen nach Schweregrad. Jeder Erkennung wird einer von fünf Schweregraden zugewiesen: Critical, High, Medium, Low und Informational.
 #### Devices Under Threat
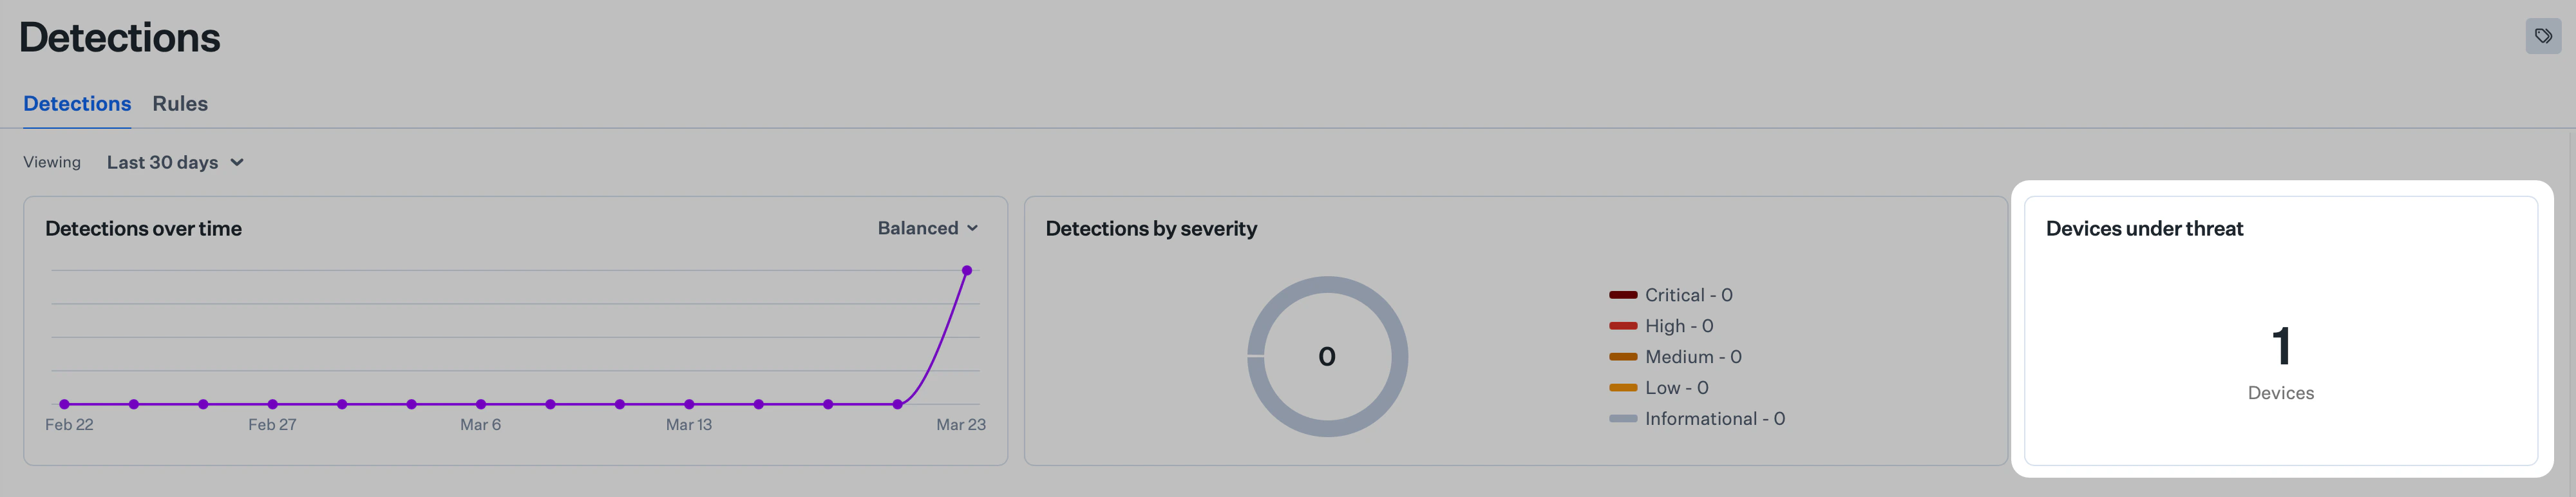
Die Kennzahl **Devices Under Threat** zeigt, wie viele Geräte derzeit aktive Sicherheitsbedrohungen aufweisen. Passen Sie den Zeitraum über den Datumsbereich oben auf der Seite an. Diese Daten werden bei jedem Laden der Seite aktualisiert.
 #### Nach Datumsbereich filtern
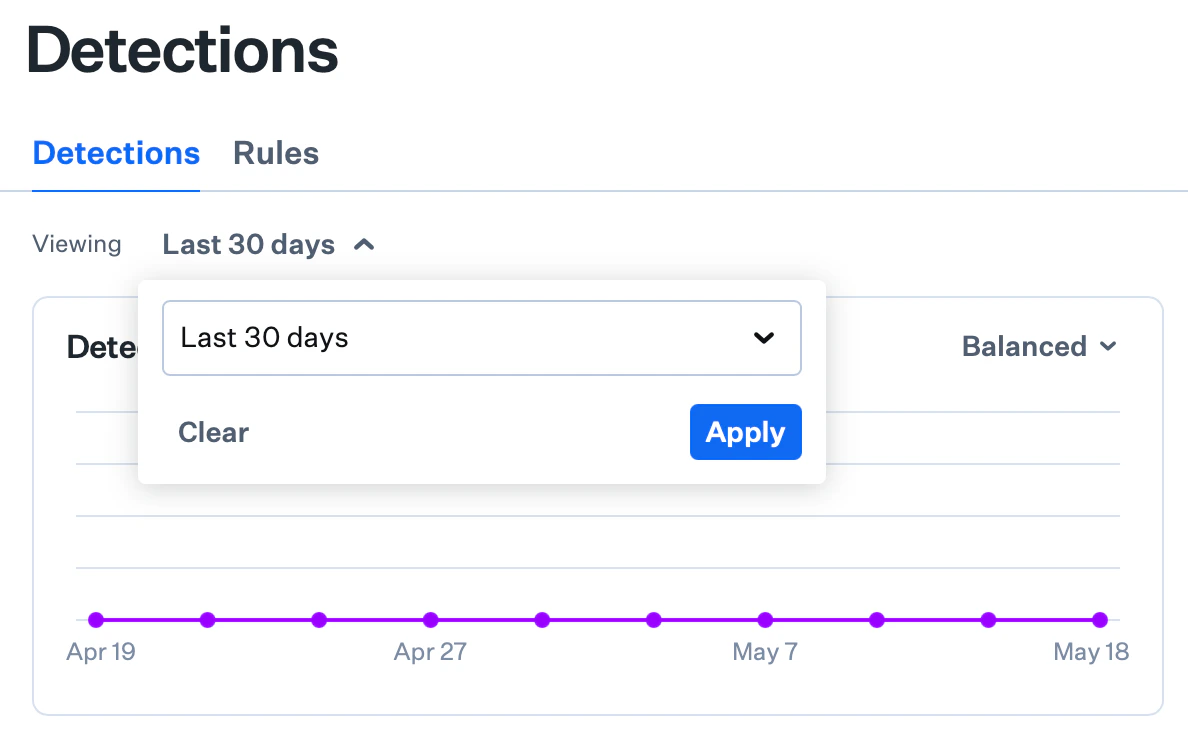
Wählen Sie auf der Registerkarte **Erkennungen** den Datumsbereich oben auf der Seite, um festzulegen, wie weit zurückliegende Bedrohungsereignisse angezeigt werden. Der aktuelle Bereich wird rechts neben **Viewing** angezeigt und ist standardmäßig auf **Last 30 days** eingestellt. Wählen Sie eine Voreinstellung (**Last 24 hours**, **Last 7 days**, **Last 30 days**, **Last 60 days**, **Last 90 days** oder **All time**) oder **Custom date range** für bestimmte Start- und Enddaten. Ihre Auswahl gilt für die Dashboard-Widgets und die Erkennungstabelle.
 ### Suche, Filter und die Erkennungstabelle
Verwenden Sie oberhalb der Erkennungstabelle **Suchen** und die Filter-Dropdowns, um die Liste nach Erkennungstyp, Klassifizierung, Status, Schweregrad und anderen Kriterien einzugrenzen.
 Die **Detections List** (Erkennungstabelle) zeigt jedes Bedrohungsereignis mit Spalten wie Bedrohungsname, Klassifizierung, Schweregrad, Erkennungsdatum, Anzahl der betroffenen Geräte und Status an. Wählen Sie eine Zeile aus, um das Seitenpanel mit allen Details und Reaktionsmaßnahmen zu öffnen.
 ### Bedrohungsdetailansicht
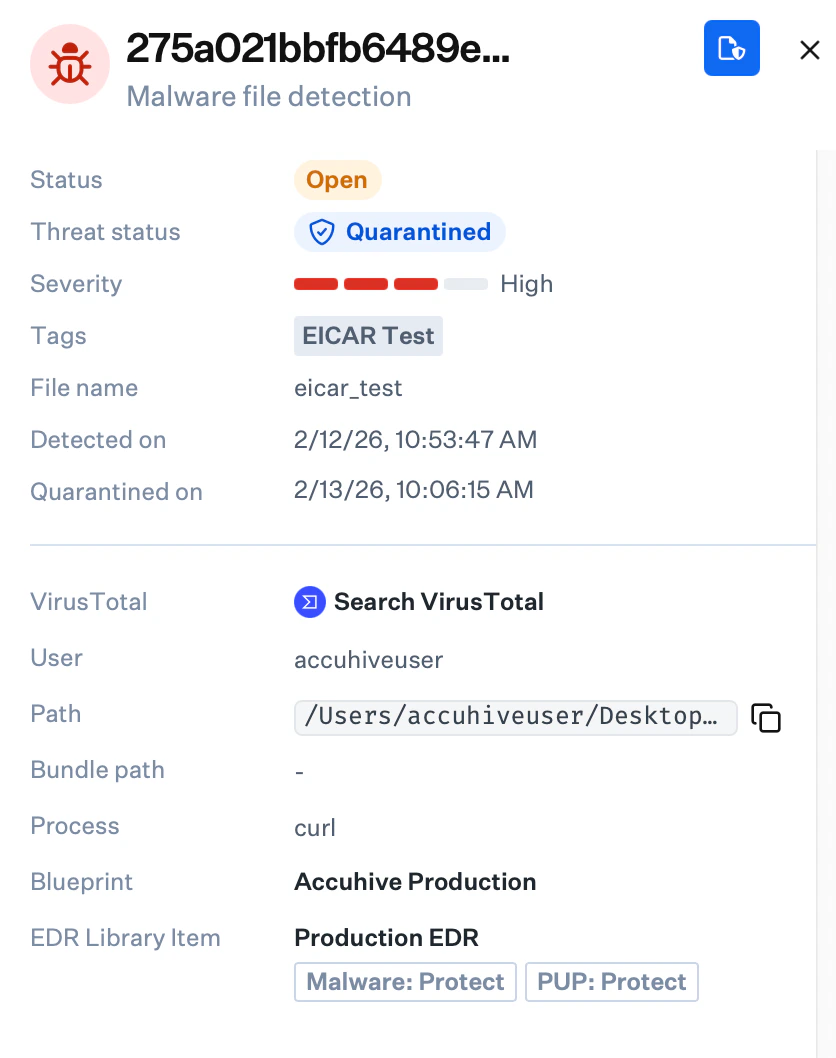
Wählen Sie ein beliebiges Bedrohungsereignis aus, um ein Seitenpanel mit Erkennungs- und Quarantänedatum, Dateipfad, Datei-Hash, Benutzerinformationen und verfügbaren Reaktionsmaßnahmen zu öffnen.
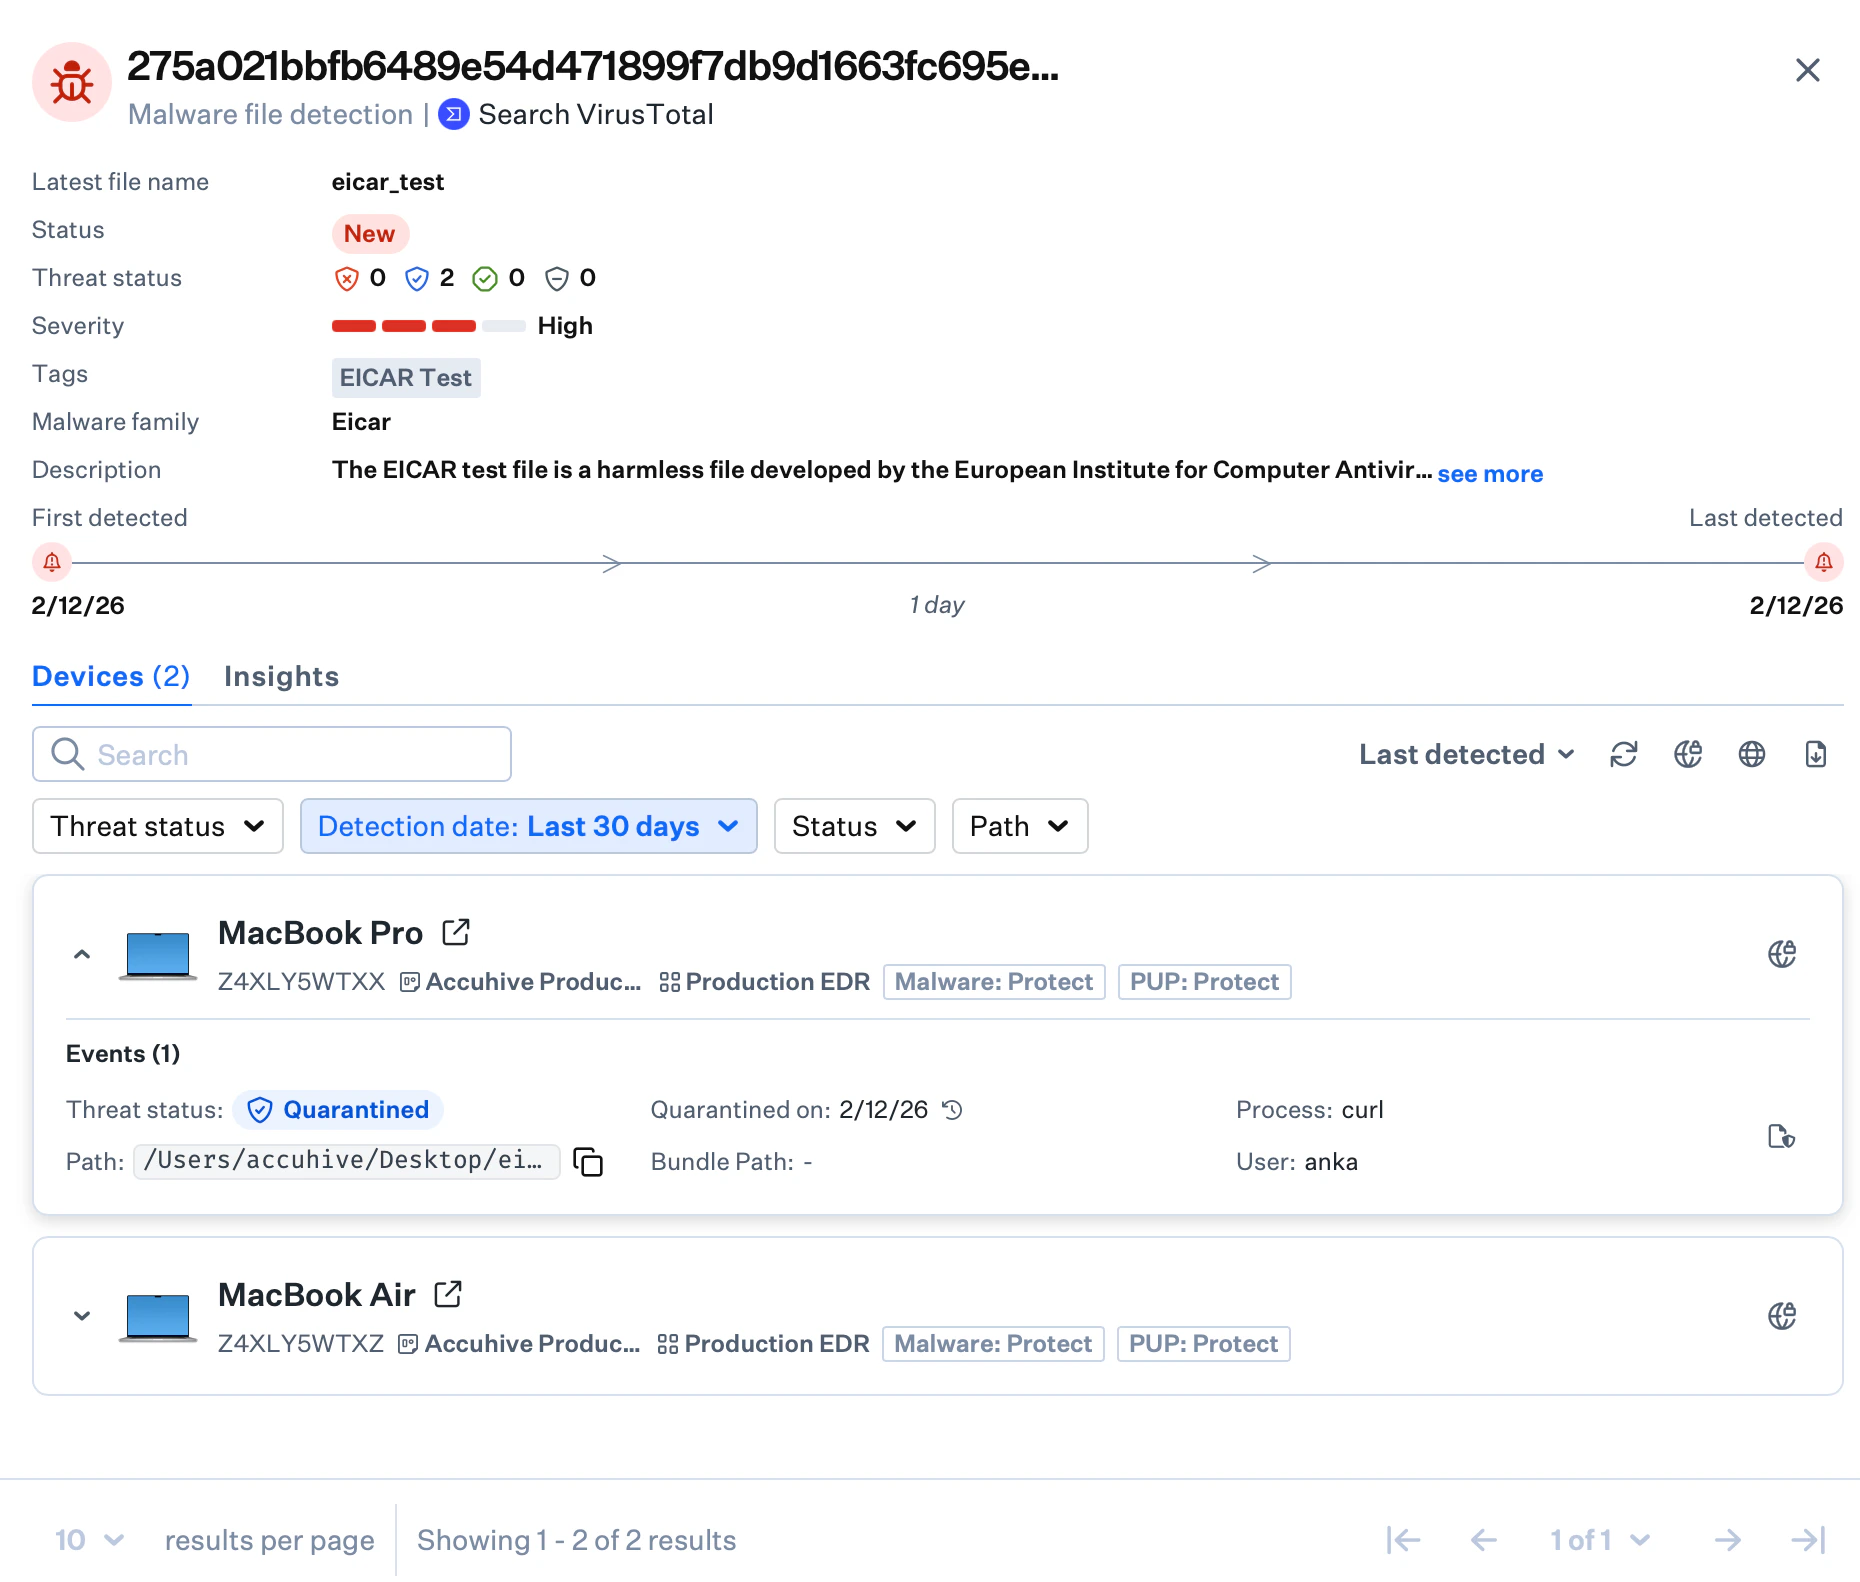 Informationen zu Untersuchungsworkflows, Statusänderungen und Reaktionsmaßnahmen finden Sie unter [Bedrohungsereignisse verstehen](/de/endpoint/endpoint-detection-response-edr/understanding-threat-events) und [Security-Operations-Aktionen in Endpoint Detection](/de/endpoint/endpoint-detection-response-edr/security-operations-actions-in-endpoint-detection).
### Registerkarte Detections im Geräteeintrag
Die Seite des Geräteeintrags zeigt die Gesamtzahl der auf einem bestimmten Gerät gefundenen Bedrohungsereignisse an. Um die eigentlichen Bedrohungsereignisse anzuzeigen, wählen Sie die Registerkarte **Erkennungen**.
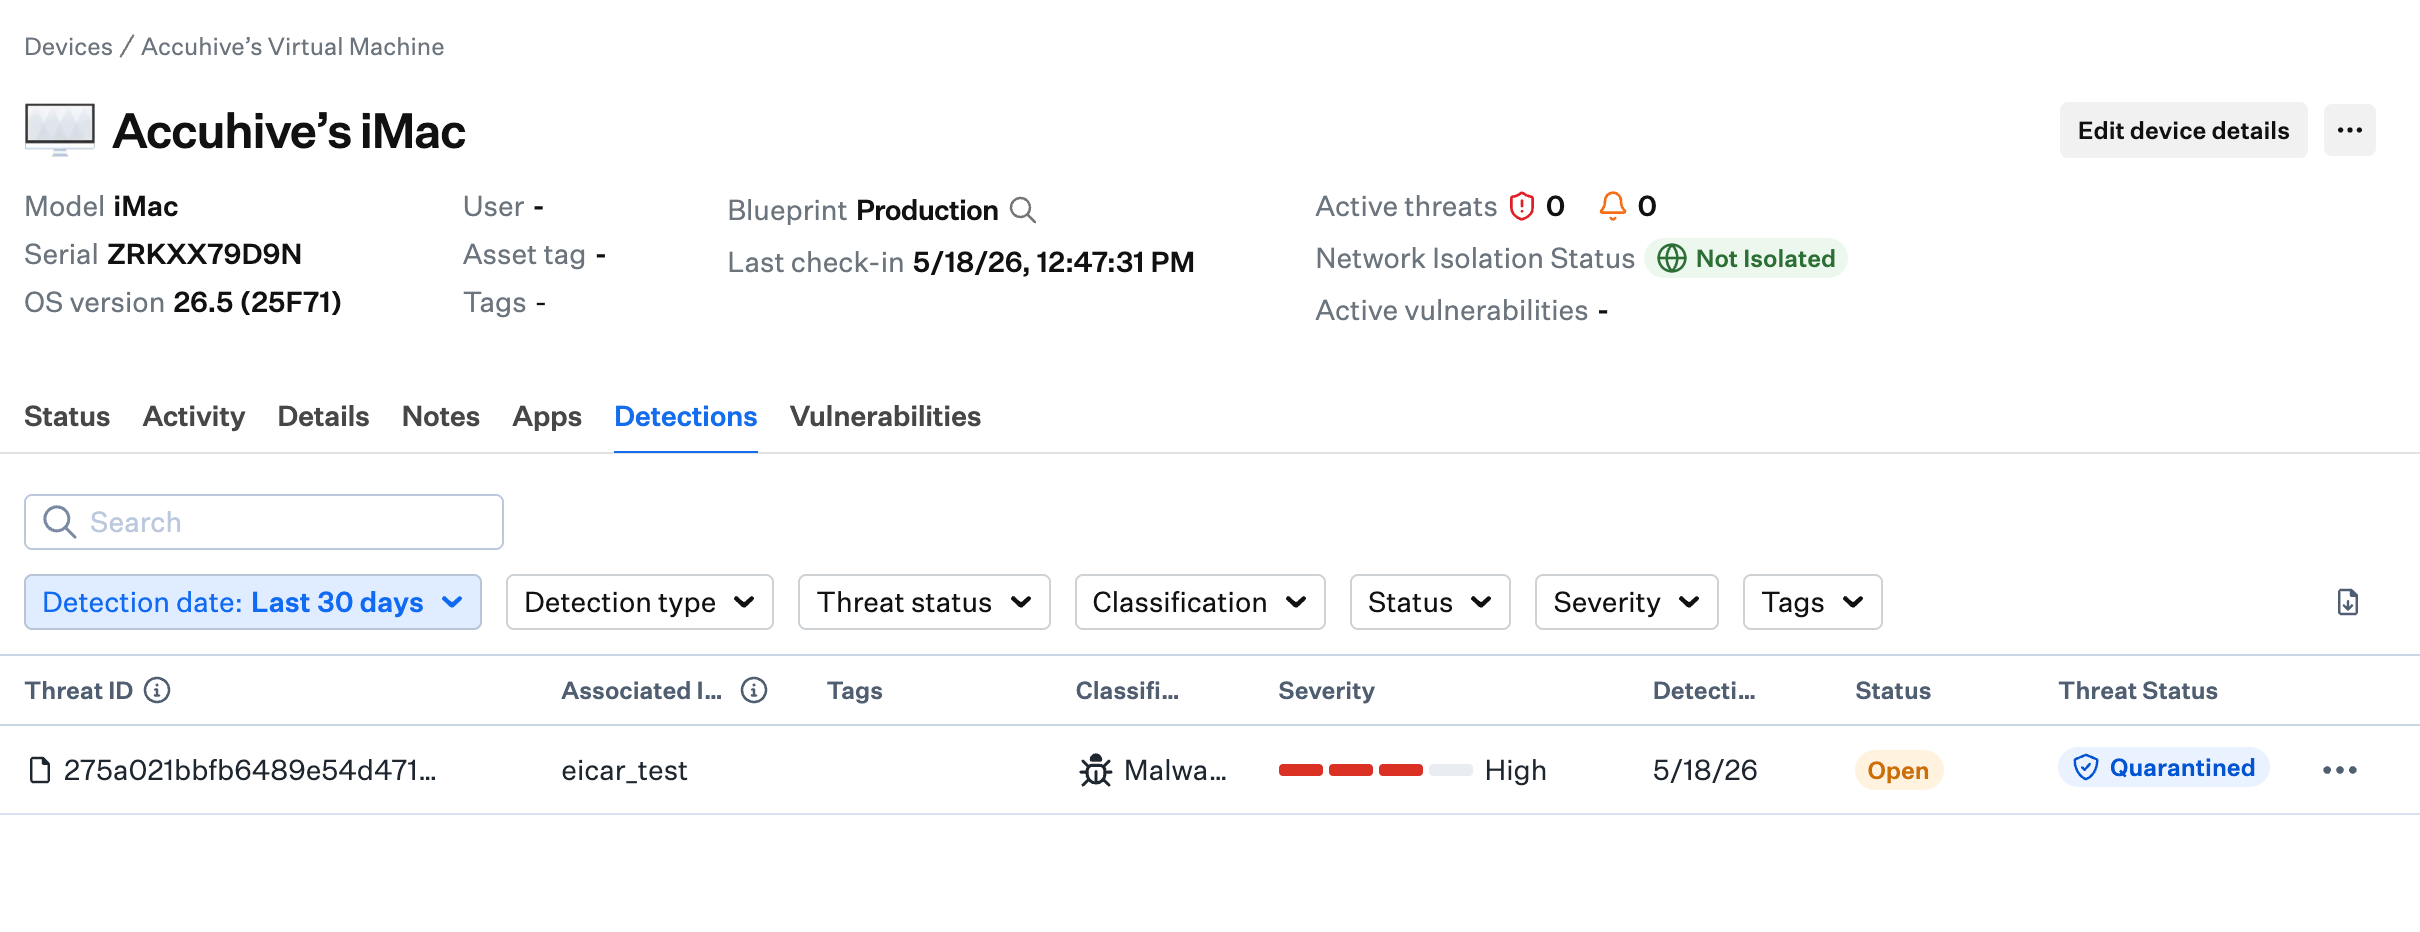 Wählen Sie einen beliebigen Bedrohungseintrag aus, um den Erkennungszeitstempel, das Quarantänedatum, den Dateispeicherort, den kryptografischen Hash und das zugehörige Benutzerkonto anzuzeigen.
 Weitere Details zur Funktionsweise von Geräteansichten finden Sie unter [Übersicht über Device Views](/de/endpoint/devices/device-views-overview).
### Plattformspezifische Funktionen der Seite Detections
Iru Endpoint EDR kategorisiert Dateierkennungen als Malware, PUPs, harmlos oder unbekannt und verhaltensbasierte Erkennungen als bösartig oder verdächtig.
Verwenden Sie den Filter **Erkennungstyp** in der Erkennungstabelle, um **File detections**, **Behavioral detections** oder beides anzuzeigen.
Das Seitenpanel mit den Bedrohungsdetails bietet die [Geräteisolierung](/de/endpoint/endpoint-detection-response-edr/device-isolation), um betroffene Geräte vom Netzwerk getrennt unter Quarantäne zu stellen.
#### Registerkarte Rules
Auf der Registerkarte **Rules** der Seite Detections können Sie Regelgruppen und Erkennungsstufen für die verhaltensbasierte Erkennung konfigurieren. Hier können Sie eine globale Erkennungsstufe für Regeln oder Erkennungsstufen pro Regelgruppe (Cautious, Moderate oder Aggressive) festlegen und Regelausnahmen verwalten. Ausführliche Informationen finden Sie unter [Regelgruppen für verhaltensbasierte Erkennung](/de/endpoint/endpoint-detection-response-edr/behavioral-detection-rule-groups).
 Windows EDR kategorisiert Dateierkennungen als Malware, PUPs, harmlos oder unbekannt.
Verwenden Sie die Filter **Classification**, **Severity** und **Status**, um Malware- und PUP-Erkennungen auf registrierten Windows-Computern zu untersuchen.
### Nächste Schritte
* [Bedrohungsereignisse verstehen](/de/endpoint/endpoint-detection-response-edr/understanding-threat-events)
* [Security-Operations-Aktionen in Endpoint Detection](/de/endpoint/endpoint-detection-response-edr/security-operations-actions-in-endpoint-detection)
* [Das EDR Library Item konfigurieren](/de/endpoint/endpoint-detection-response-edr/configure-the-edr-library-item)