> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Verhaltensbasierte EDR-Erkennungen testen
> Testen und validieren Sie Regeln für die verhaltensbasierte Erkennung in Iru EDR. Führen Sie Beispielszenarien aus, um zu bestätigen, dass Endpoint-Erkennungs-Alerts auf Geräten korrekt ausgelöst werden.
Diese Anleitung gilt für Mac-Computer
### Informationen zum Testen der verhaltensbasierten Erkennung
Mit Tests der verhaltensbasierten Erkennung wird überprüft, ob Iru Endpoint EDR verdächtige oder bösartige Aktivitäten in Echtzeit erkennen und darauf reagieren kann. Bei diesem Testansatz werden tatsächliche Angriffsverhaltensweisen simuliert, um sicherzustellen, dass Ihr EDR-System ordnungsgemäß konfiguriert ist und wie erwartet funktioniert.
### Funktionsweise
Tests der verhaltensbasierten Erkennung verwenden kontrollierte Simulationstechniken, um EDR-Reaktionen auszulösen, ohne tatsächliche Sicherheitsrisiken einzugehen. Beim Testvorgang werden bestimmte Befehle oder Skripte ausgeführt, die bösartiges Verhalten nachahmen. So können Sie überprüfen, ob Ihr EDR-System diese Aktivitäten entsprechend den konfigurierten Posture-Modi korrekt erkennt und darauf reagiert.
### Voraussetzungen
* **Konfiguration des EDR Library Item**: Stellen Sie sicher, dass im EDR Library Item verhaltensbasierte Erkennungen aktiviert sind und dass es erfolgreich auf das Gerät angewendet wurde. Dies erkennen Sie an einem grünen Punkt neben dem EDR Library Item auf der Registerkarte Status eines Geräteeintrags.
### Eine einzelne Erkennung mit Terminal testen
Öffnen Sie Terminal.
Führen Sie den folgenden Befehl aus, um ein Verhaltensereignis auszulösen:
```
cp 'X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*'
```
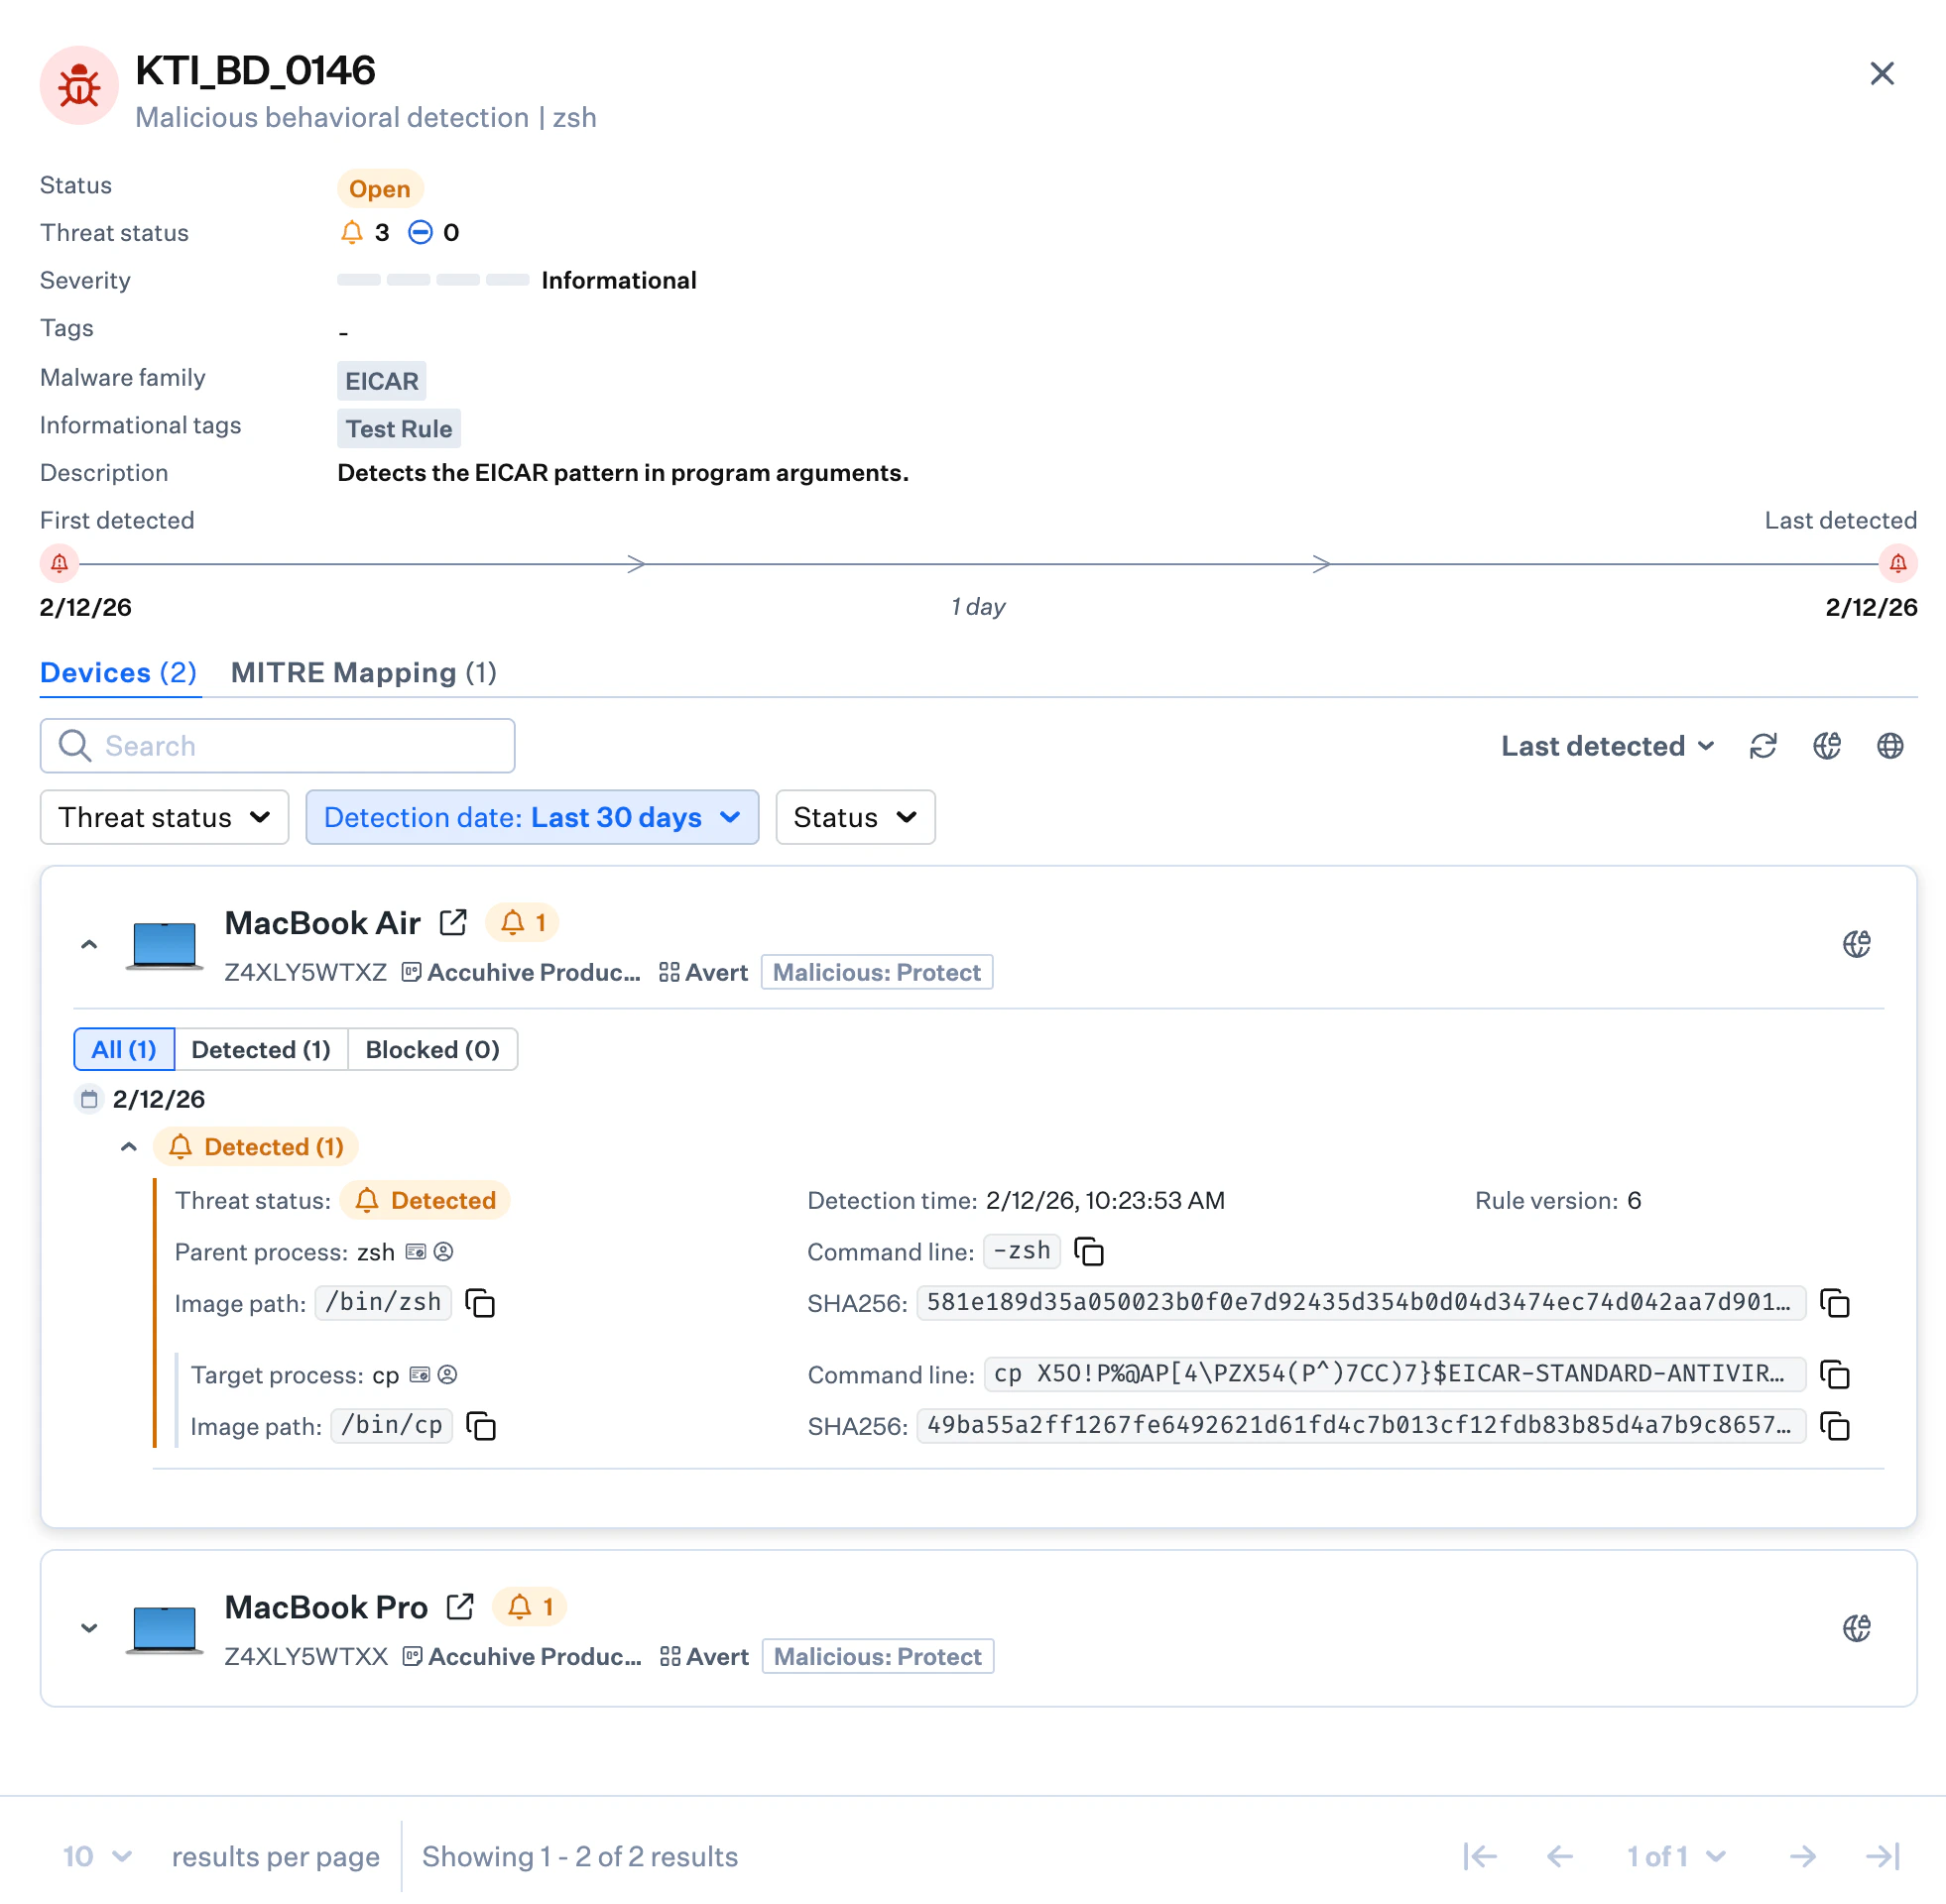
#### Erwartete Ergebnisse im Modus Detect
Wenn die Malicious behavior response posture im EDR Library Item auf den Modus Detect eingestellt ist:
* Iru Endpoint EDR identifiziert den Test als bösartige Verhaltensaktivität. Dies wird mit dem Status Detected sowohl im Modul Detections (wählen Sie in der linken Navigation unter **Endpoint** die Option **Erkennungen**) als auch auf der Registerkarte **Erkennungen** eines Geräteeintrags gemeldet.
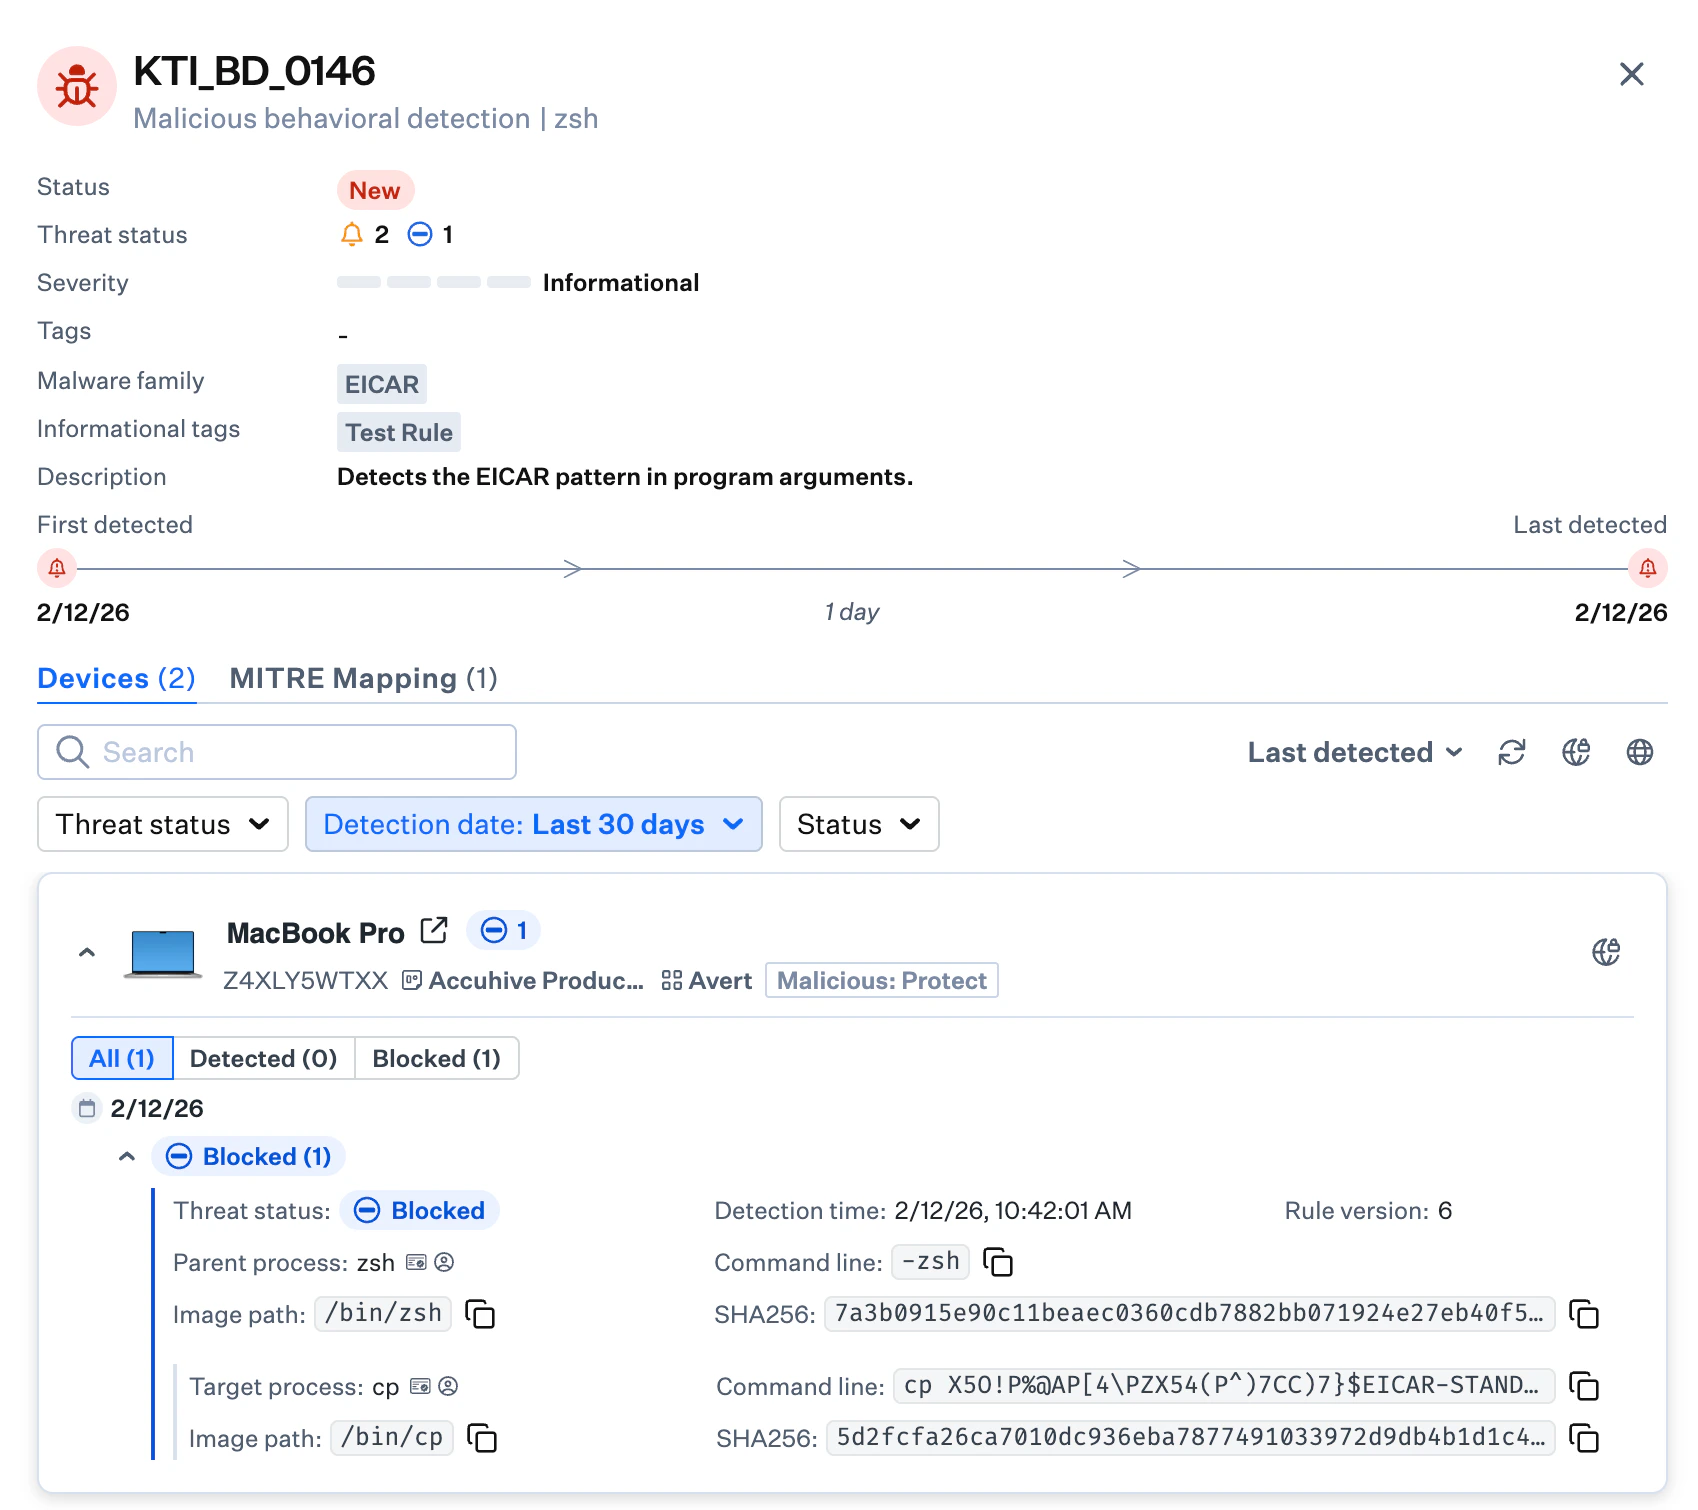
 #### Erwartete Ergebnisse im Modus Protect
Wenn die Malicious behavior response posture im EDR Library Item auf den Modus Protect eingestellt ist:
* Iru Endpoint EDR erkennt den Test als bösartige Aktivität und blockiert ihn. Dies wird mit dem Status Blocked sowohl im Modul Detections (wählen Sie in der linken Navigation unter **Endpoint** die Option **Erkennungen**) als auch auf der Registerkarte **Erkennungen** eines Geräteeintrags angezeigt.
 ### Mehrere Erkennungen mit dem Angriffssimulationsskript testen
#### Voraussetzungen
Für die Ausführung dieses Skripts sind die [Xcode Developer Tools](https://developer.apple.com/xcode/resources/) von Apple erforderlich. Wenn Sie das Skript ausführen, werden Sie zur Installation der Xcode Developer Tools aufgefordert, falls diese fehlen.
#### Skript herunterladen und ausführen
Für die folgende Methode müssen Sie unser [EDR-Testskript](https://raw.githubusercontent.com/kandji-inc/security-toolkit/main/attack-simulation/edr_test.zsh) von GitHub herunterladen und ausführen. Das Skript simuliert verdächtige Verhaltensweisen auf dem Gerät, und die daraus resultierenden Erkennungen entsprechen annähernd einem Angriffsszenario.
Das Ausführen des Skripts ist zwar ungefährlich, dennoch sollten die Malicious behavior response posture und die PUP response posture im EDR Library Item auf Protect eingestellt sein. Dadurch werden die von diesem Skript simulierten Verhaltensweisen blockiert und eine optimale Erfahrung sichergestellt.
Öffnen Sie Terminal.
Sie können entweder den folgenden Befehl ausführen, um das Skript herunterzuladen, oder es aus unserem GitHub-Repository [herunterladen](https://raw.githubusercontent.com/kandji-inc/security-toolkit/main/attack-simulation/edr_test.zsh):
```bash theme={null}
curl -O https://raw.githubusercontent.com/kandji-inc/security-toolkit/main/attack-simulation/edr_test.zsh
```
Führen Sie den folgenden Befehl aus, um das Skript ausführbar zu machen:
```
chmod +x edr_test.zsh
```
Führen Sie den folgenden Befehl aus, um das Skript auszuführen:
```
sudo ./edr_test.zsh
```
#### Erwartete Ergebnisse im Modus Protect
Wenn die Malicious behavior response posture im Library Item auf den Modus Protect eingestellt ist:
* Iru Endpoint EDR erkennt die ausgeführten Verhaltensweisen als bösartig oder verdächtig und markiert oder blockiert sie
* Dies wird als sieben verhaltensbasierte Erkennungen angezeigt. Diese finden Sie auf der Seite **Erkennungen** (linke Navigation) und auf der Registerkarte **Erkennungen** eines Geräteeintrags, wenn **Erkennungstyp** auf **Behavioral detections** eingestellt ist
* Eine Dateierkennung wird auf der Seite **Erkennungen** (linke Navigation) und auf der Registerkarte **Erkennungen** eines Geräteeintrags aufgeführt, wenn **Erkennungstyp** auf **File detections** eingestellt ist
### Überlegungen
* **Sichere Testumgebung**: Beide Testmethoden verwenden kontrollierte, nicht bösartige Techniken, die Angriffsverhaltensweisen simulieren, ohne tatsächliche Sicherheitsrisiken einzugehen
* **Validierung der Posture-Modi**: Testen Sie sowohl den Modus Detect als auch Protect, um die korrekte Konfiguration der verhaltensbasierten Erkennung und die Reaktionsfähigkeit sicherzustellen
* **Echtzeitreaktion**: Verhaltensbasierte Erkennungen sollten sofort ausgelöst werden, wenn verdächtige Aktivitäten erkannt werden, und so den Echtzeitschutz demonstrieren
* **Beide Testmethoden**: Verwenden Sie sowohl die Einzelerkennung als auch die Angriffssimulation, um die verhaltensbasierte Erkennung zu validieren
* **Sicherheit des Skripts**: Das Angriffssimulationsskript ist sicher konzipiert und verursacht keinen tatsächlichen Schaden an Ihrem System. Stellen Sie dennoch immer sicher, dass Sie in einer kontrollierten Umgebung testen
* **Überprüfung der Erkennungen**: Überprüfen Sie immer, ob verhaltensbasierte Erkennungen sowohl im Hauptmodul Detections als auch in den einzelnen Geräteeinträgen angezeigt werden, um die ordnungsgemäße Erkennung und Berichterstattung zu bestätigen
* **Regelmäßige Tests**: Nehmen Sie Tests der verhaltensbasierten Erkennung in Ihre regelmäßigen Sicherheitsvalidierungsverfahren auf, um die fortlaufende EDR-Funktionalität sicherzustellen
* **Teamschulung**: Nutzen Sie Tests der verhaltensbasierten Erkennung als Schulungsinstrument, damit Sicherheitsteams die Workflows zur Bedrohungserkennung und -abwehr verstehen
* **Auswirkungen auf die Leistung**: Überwachen Sie die Systemleistung während der Tests, um sicherzustellen, dass EDR die Geräteleistung im normalen Betrieb nicht wesentlich beeinträchtigt
* **Dokumentation**: Bewahren Sie die Ergebnisse Ihrer Tests der verhaltensbasierten Erkennung als Teil Ihrer Sicherheits-Compliance- und Auditdokumentation auf