> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Regelgruppen für verhaltensbasierte Erkennung
> Erstellen und verwalten Sie Regelgruppen für die verhaltensbasierte Erkennung in Iru EDR. Legen Sie genau fest, welche Prozessverhaltensweisen Alerts auslösen, und passen Sie die Erkennungsempfindlichkeit an.
Diese Anleitung gilt für Mac-Computer
Für die Verwendung von Regelgruppen für die verhaltensbasierte Erkennung ist das Add-on Endpoint Detection and Response erforderlich.
### Informationen zu Regelgruppen für die verhaltensbasierte Erkennung
Regelgruppen für die verhaltensbasierte Erkennung bieten eine fein abgestimmte Kontrolle über Ihre verhaltensbasierten EDR-Erkennungen. Mit dieser Funktion können Sie anpassen, welche Sicherheitsregeln Ihre Umgebung überwachen. So können Sie das Schutzniveau bei Bedarf erhöhen oder durch Anpassen der Empfindlichkeitseinstellungen das Alert-Aufkommen reduzieren.
### Funktionsweise
Regelgruppen für die verhaltensbasierte Erkennung arbeiten mit konfigurierbaren Erkennungsstufen, die die Empfindlichkeit der Bedrohungsüberwachung bestimmen. Standardmäßig werden verhaltensbasierte Erkennungen im Modus **Cautious** ausgeführt, der sich auf die schwerwiegendsten Bedrohungen konzentriert und gleichzeitig Fehlalarme minimiert. Sie können die Sicherheitsstufen an die Risikotoleranz und die betrieblichen Anforderungen Ihrer Organisation anpassen.
### Erkennungsstufen verstehen
Standardmäßig werden verhaltensbasierte Erkennungen im Modus **Cautious** ausgeführt. Das bedeutet, dass nur die schwerwiegendsten Bedrohungen Alerts auslösen. So werden Fehlalarme auf ein Minimum reduziert und dennoch die gefährlichsten Akteure erfasst. Sie können die Empfindlichkeit erhöhen, indem Sie **Moderate** oder **Aggressive** wählen:
* **Cautious**: Konzentriert sich auf eindeutig bösartige Aktivitäten mit sehr wenigen Fehlalarmen
* **Moderate**: Erfasst ein breiteres Spektrum, um mehr potenzielle Bedrohungen zu erkennen, bleibt dabei aber überschaubar
* **Aggressive**: Höchste Empfindlichkeit; rechnen Sie mit mehr Alerts
### Regelgruppen verstehen
Verhaltensbasierte Erkennungen sind in acht spezifische Kategorien unterteilt, von denen jede auf unterschiedliche Arten verdächtigen Verhaltens achtet. Sie können jede Gruppe unabhängig auf Cautious, Moderate oder Aggressive einstellen.
* **Discovery and Information Gathering**: Erkennt verdächtige Erkundungsbefehle, z. B. solche, die Installationen von Sicherheitssoftware oder virtuelle Maschinen identifizieren
* **Exploit Detection**: Erkennt Versuche, öffentlich bekannte oder privat offengelegte Schwachstellen auszunutzen
* **Obfuscation and Encryption Detection**: Erkennt den Einsatz von Verschlüsselung und Verschleierung zum Verbergen von Daten oder Befehlen
* **Persistence Mechanisms**: Überwacht das Erstellen oder Ändern von Launch Agents und Daemons, die darauf abzielen, Persistenz auf einem macOS-Host herzustellen
* **Privilege Escalation Detection**: Überwacht Anzeichen dafür, dass jemand versucht, höhere Zugriffsrechte zu erlangen, z. B. durch Manipulation von Dateiberechtigungen oder Zugriff auf sensible Konfigurationsdateien
* **Script and Command Usage Monitoring**: Identifiziert die Ausführung verdächtiger Befehle und Skripte
* **Security Tool and System Configuration Alterations**: Erkennt das Ändern oder Deaktivieren von Sicherheitskonfigurationen und -tools, die macOS schützen sollen, wie Gatekeeper, Transparency Consent and Control (TCC) und Endpoint-Sicherheitsprodukte
* **User Account Alterations**: Erkennt das Erstellen oder Manipulieren von Benutzerkonten, die vor normalen Benutzerinteraktionen oder der Systemadministration verborgen bleiben sollen
### Regelgruppen konfigurieren
Öffnen Sie die Seite **Erkennungen** in der linken Navigation (unter **Endpoint**).
Wählen Sie die Registerkarte **Rules**.
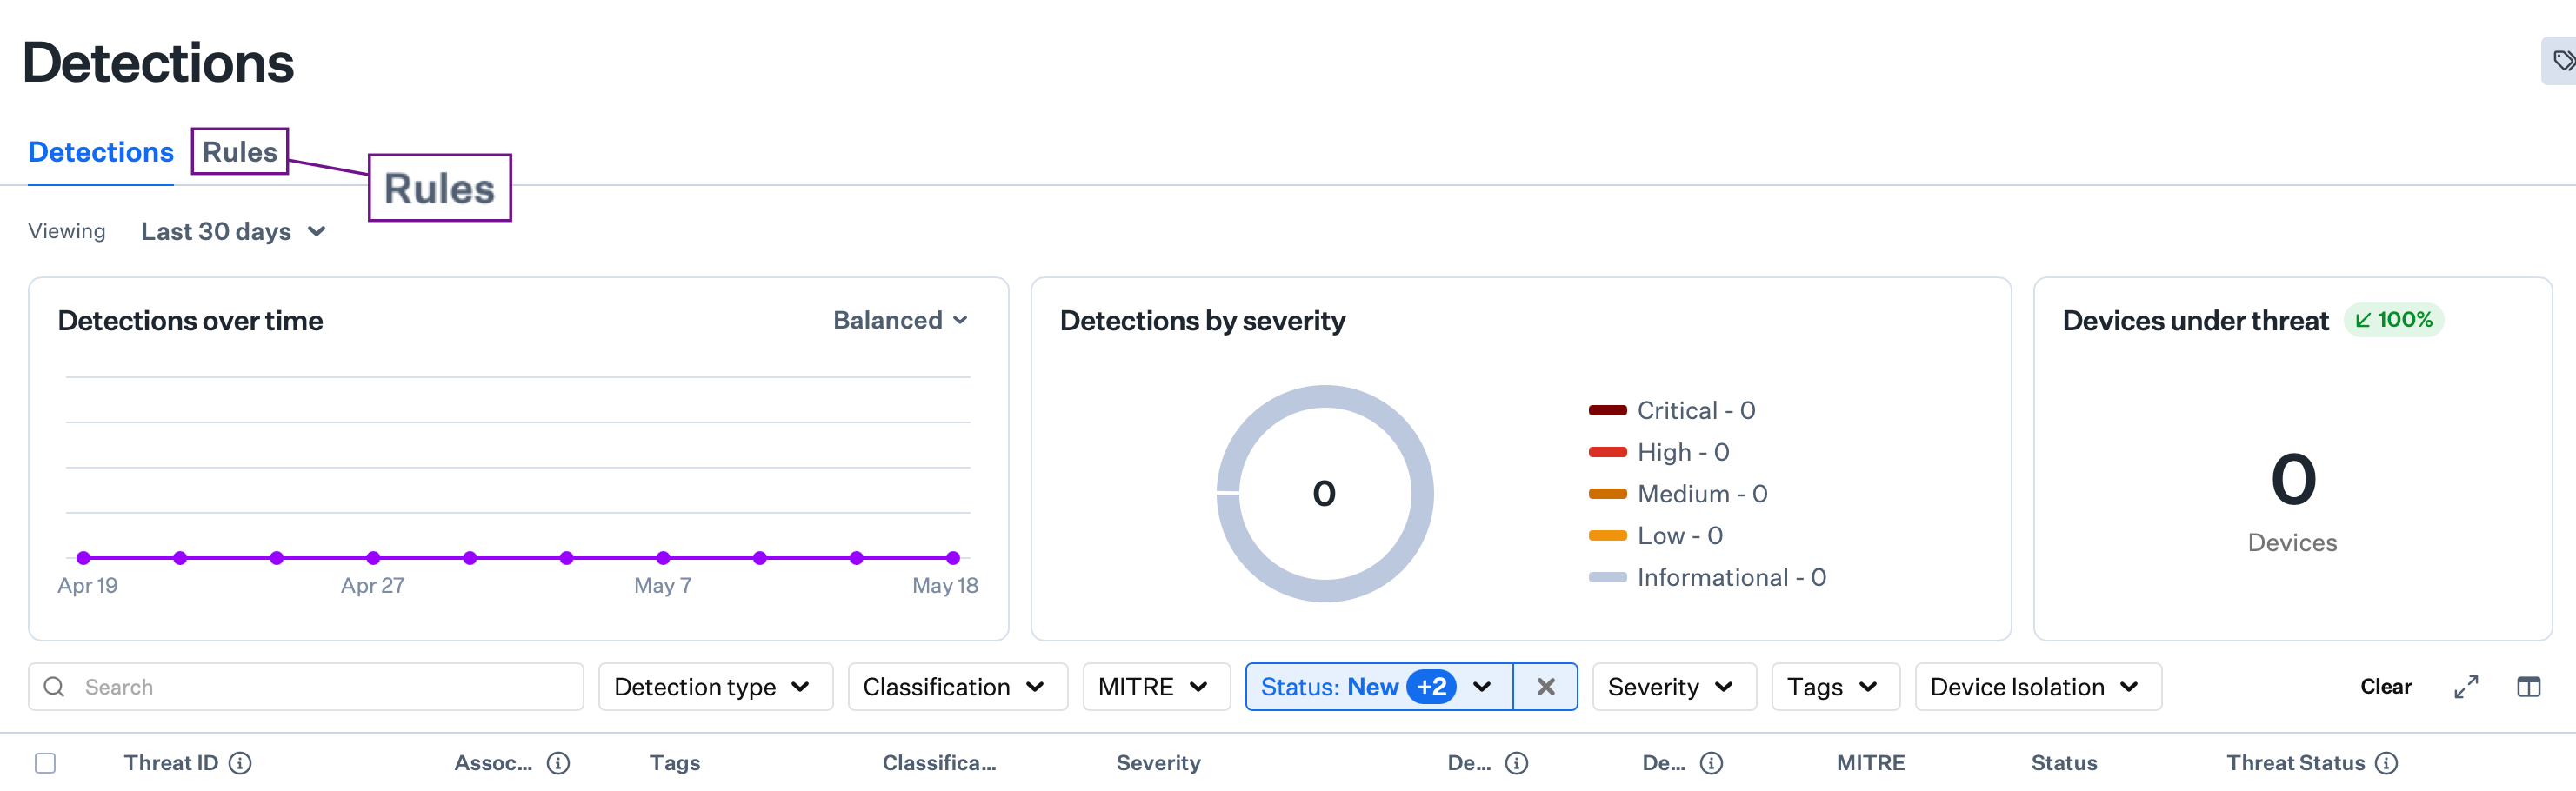 Um Regeln global festzulegen, wählen Sie die **Rule detection level**.
Um Regeln basierend auf der Regelgruppe festzulegen, wählen Sie **Set detection level per rule group**.
Wählen Sie unter jedem Regelgruppentyp die gewünschte **Erkennungsstufe** aus.
Wählen Sie abschließend **Save detection settings**.
### Umgang mit Regelausnahmen
Regelausnahmen sind nur für Regeln verfügbar, die nicht auf hochgradig bösartiges Verhalten abzielen. Kritische Sicherheitsregeln können nicht einzeln deaktiviert werden.
Gelegentlich müssen Sie möglicherweise eine bestimmte Regel deaktivieren, die übermäßig viele Alerts erzeugt, ohne die Einstellungen der gesamten Regelgruppe zu beeinflussen. Gehen Sie dazu wie folgt vor:
Wählen Sie auf der Seite Detections die Registerkarte **Erkennungen**.
Wählen Sie die **Erkennung(en)**, die unerwünschte Alerts erzeugen, über das Kontrollkästchen links neben der Bedrohung aus.
Wählen Sie die Auslassungspunkte in der unteren linken Ecke.
Wählen Sie **Disable suspicious rules**.
### Ihre Ausnahmen verwalten
Alle von Ihnen deaktivierten Regeln werden automatisch in der Liste **Rule Exceptions** auf der Registerkarte **Rules** Ihrer EDR-Konfiguration angezeigt.
Dort können Sie:
* Alle von Ihnen deaktivierten Regeln anzeigen
* Regeln wieder aktivieren, wenn sich die Umstände ändern
* Den Überblick darüber behalten, was nicht überwacht wird
### Überlegungen
* **Ausgewogene Erkennungsstufen**: Wählen Sie Erkennungsstufen, die Sicherheitsabdeckung und ein überschaubares Alert-Volumen in Einklang bringen, um Alert-Müdigkeit zu vermeiden
* **Anpassung der Regelgruppen**: Konfigurieren Sie jede Regelgruppe unabhängig entsprechend den spezifischen Sicherheitsanforderungen und dem Risikoprofil Ihrer Organisation
* **Ausnahmeverwaltung**: Überprüfen Sie deaktivierte Regeln regelmäßig, um sicherzustellen, dass sie weiterhin angemessen sind und keine Sicherheitslücken entstehen
* **Schutz kritischer Regeln**: Beachten Sie, dass kritische Sicherheitsregeln nicht deaktiviert werden können, um eine grundlegende Sicherheitsabdeckung zu gewährleisten
* **Alert-Feinabstimmung**: Setzen Sie Regelausnahmen gezielt ein, um Fehlalarme zu reduzieren und gleichzeitig die Sicherheitswirksamkeit zu erhalten
* **Regelmäßige Überprüfung**: Bewerten Sie die Einstellungen und Ausnahmen der Regelgruppen regelmäßig, um sicherzustellen, dass sie der aktuellen Bedrohungslage und den Geschäftsanforderungen entsprechen
* **Dokumentation**: Dokumentieren Sie Regelausnahmen und ihre Begründung für Compliance- und Auditzwecke
* **Tests und Validierung**: Testen Sie Änderungen an Regelgruppen in einer kontrollierten Umgebung, bevor Sie sie in der Produktion bereitstellen
* **Auswirkungen auf die Leistung**: Überwachen Sie die Systemleistung beim Anpassen der Erkennungsstufen, da aggressivere Einstellungen die Geräteleistung beeinträchtigen können
* **Teamschulung**: Stellen Sie sicher, dass die Sicherheitsteams die Auswirkungen verschiedener Erkennungsstufen und Regelausnahmen verstehen
* **Incident Response**: Berücksichtigen Sie, wie sich die Einstellungen der Regelgruppen auf die Workflows der Incident Response und die Prozesse der Bedrohungsuntersuchung auswirken, einschließlich Aktionen zur [Geräteisolierung](/de/endpoint/endpoint-detection-response-edr/device-isolation) für kompromittierte Geräte.
* **Compliance-Anforderungen**: Richten Sie die Konfigurationen der Regelgruppen an den regulatorischen und Compliance-Anforderungen Ihrer Branche aus