> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Google Cloud Platform
> Verbinden Sie Google Cloud Platform mit einem schreibgeschützten Dienstkonto und einem JSON-Schlüssel mit Iru Compliance, um Nachweise zu IAM, Speicher, Protokollierung und Netzwerk zu erfassen.
### Über Google Cloud Platform
Iru stellt mit einem **Dienstkonto** und einem **JSON-Schlüssel** eine Verbindung zu Ihrem **Google Cloud**-Projekt her. Erstellen Sie das Konto einmalig, erteilen Sie die benötigten **schreibgeschützten** Rollen und laden Sie den Schlüssel anschließend in Iru hoch. Iru erfasst Nachweise zu Konfiguration und Inventar. Ressourcen in Ihrem Projekt werden **nicht** geändert.
### So funktioniert es
Iru authentifiziert sich mit dem **JSON-Schlüssel** des Dienstkontos, den Sie im Connector-Assistenten hochladen. Erteilen Sie die Rollen auf **Projekt**ebene, damit Iru die Ressourcen in diesem Projekt lesen kann.
| Detail | Wert |
| - | - |
| **Kategorie** | Cloud-Infrastruktur |
| **Authentifizierung** | JSON-Schlüssel des Dienstkontos |
#### Was Iru erfasst
| Quelle | Von Iru erfasste Nachweise |
| - | - |
| BigQuery | Inventar von Datasets und Tabellen, Dataset-Zugriff, Verschlüsselungs- und Ablaufeinstellungen |
| Identity and Access Management (IAM) | Principals, Dienstkonten, benutzerdefinierte Rollen und Rollenbindungen in der gesamten Ressourcenhierarchie |
| Cloud Key Management Service (Cloud KMS) | Schlüsselbunde und Schlüssel, einschließlich Schutzstufe, Rotationsplan und Status |
| Cloud Logging | Log-Senken, Aufbewahrungseinstellungen und Administratoraktivitätsprotokolle (ausgenommen Logs mit privaten Inhalten) |
| Cloud Storage | Bucket-Inventar und Einstellungen wie Verhinderung des öffentlichen Zugriffs, einheitlicher Zugriff auf Bucket-Ebene, Versionierung, Aufbewahrung, Verschlüsselung und Zugriffsprotokollierung |
| Compute Engine | VPC-Netzwerke, Subnetze, Firewallregeln und Routen |
#### Schreibgeschützte Rollen
Fügen Sie jede benötigte Rolle hinzu. Alle diese Rollen sind schreibgeschützt.
| Rolle | Rollen-ID | Abdeckung |
| - | - | - |
| Security Auditor | `roles/iam.securityAuditor` | IAM: Ressourcen, Ordner- und Projekthierarchie, Richtlinien und Sicherheitskonfiguration |
| BigQuery Data Viewer | `roles/bigquery.dataViewer` | BigQuery: Datasets und deren Inhalte |
| Cloud KMS Viewer | `roles/cloudkms.viewer` | Cloud KMS: Abrufen und Auflisten von Schlüsseln und Schlüsselbunden |
| Compute Network Viewer | `roles/compute.networkViewer` | Compute Engine: schreibgeschützte Netzwerkressourcen |
| Logs Viewer | `roles/logging.viewer` | Cloud Logging: Anzeigen von Logs mit Ausnahme solcher mit privaten Inhalten |
| Storage Bucket Viewer | `roles/storage.bucketViewer` | Cloud Storage: Buckets und Metadaten (ausgenommen IAM-Richtlinien) |
Offizielle Referenzen: [Dienstkonten](https://cloud.google.com/iam/docs/service-account-overview), [Dienstkontoschlüssel erstellen](https://cloud.google.com/iam/docs/keys-create-delete), [Organisationsrichtlinien für Dienstkonten](https://docs.cloud.google.com/iam/docs/service-accounts-custom-constraints).
### Voraussetzungen
* Berechtigung in Google Cloud, **Dienstkonten** und **Dienstkontoschlüssel** in dem Projekt zu erstellen, das Iru überwachen soll (zum Beispiel **Service Account Admin** und **Service Account Key Admin**).
* **Administrator**-Zugriff auf die Iru-Web-App.
* Das Google Cloud-**Projekt**, das Iru überwachen soll. Erteilen Sie die Rollen für dieses Projekt, damit die Nachweise dessen Ressourcen abdecken.
### Google Cloud Platform mit Iru verbinden
Erstellen Sie das Dienstkonto und den JSON-Schlüssel in **Google Cloud** und laden Sie den Schlüssel anschließend in **Iru Compliance** hoch.
Schließen Sie diese Registerkarte ab, bevor Sie **Google Cloud Platform** in **Iru Compliance** aktivieren.
#### Dienstkonto erstellen und Rollen erteilen
Öffnen Sie die [Google Cloud Console](https://console.cloud.google.com/) und wählen Sie das **Projekt**, das Iru überwachen soll.
Gehen Sie im Navigationsmenü zu **IAM & Admin** → **Service Accounts**.
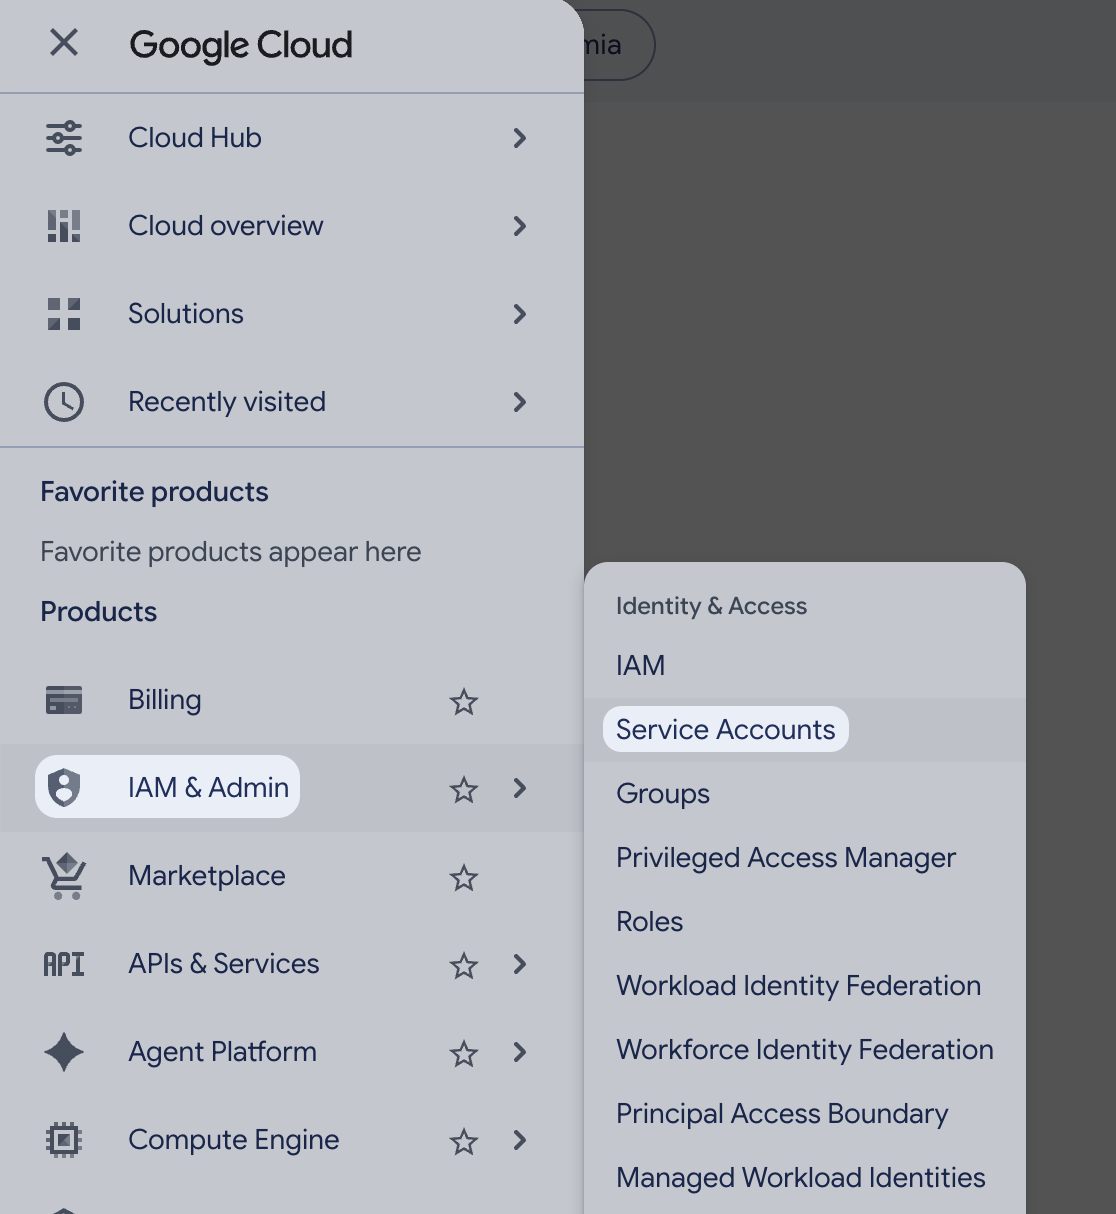 Wählen Sie **Create service account**. Geben Sie einen **Service account name** ein (zum Beispiel **Iru Compliance**). Google füllt die Dienstkonto-ID und die E-Mail-Adresse automatisch aus. Wählen Sie **Create and continue**.
Fügen Sie im Schritt **Berechtigungen** jede benötigte Rolle aus der Tabelle [**Schreibgeschützte Rollen**](#read-only-roles) hinzu und wählen Sie dann **Fortfahren** und **Fertig**.
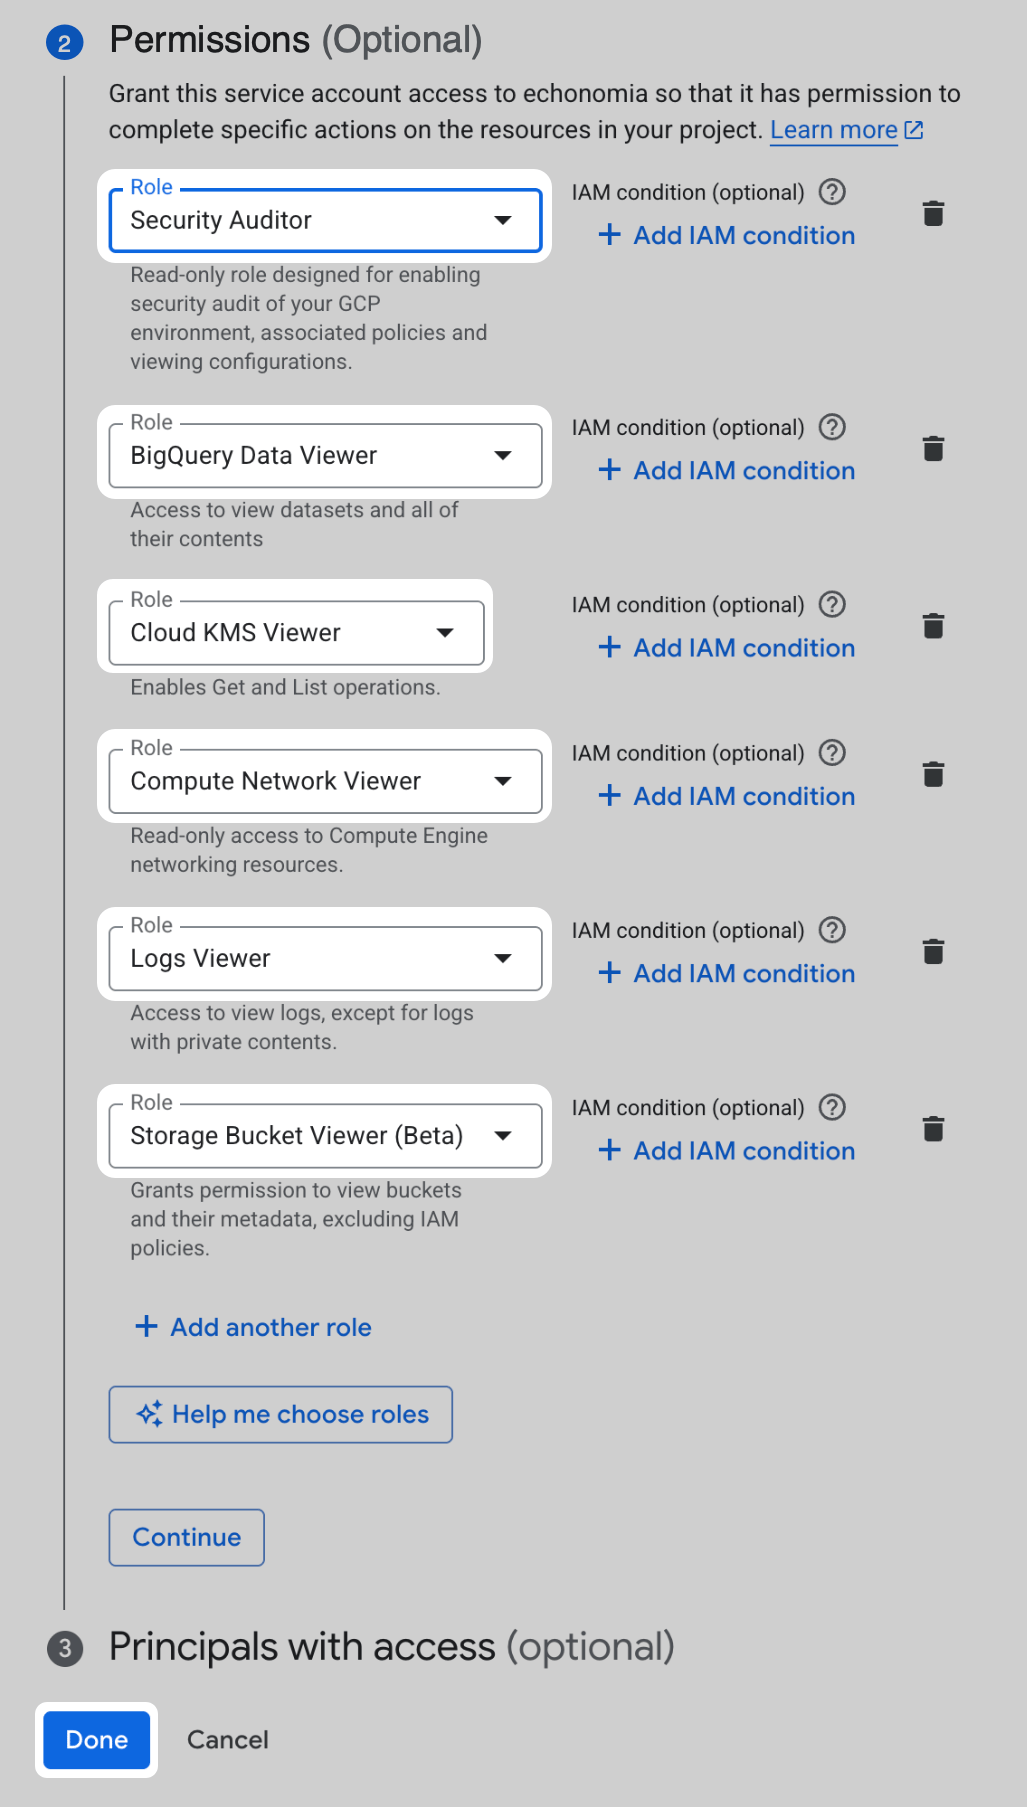 Sie können jetzt nur die Rollen erteilen, die Sie benötigen. Wenn Sie alle sechs hinzufügen, müssen Sie später nicht zur Console zurückkehren.
#### JSON-Schlüssel erstellen und herunterladen
Gehen Sie zu **IAM & Admin** → **Service Accounts** und öffnen Sie das von Ihnen erstellte Konto.
Wählen Sie die Registerkarte **Keys**.
Wählen Sie **Add key**.
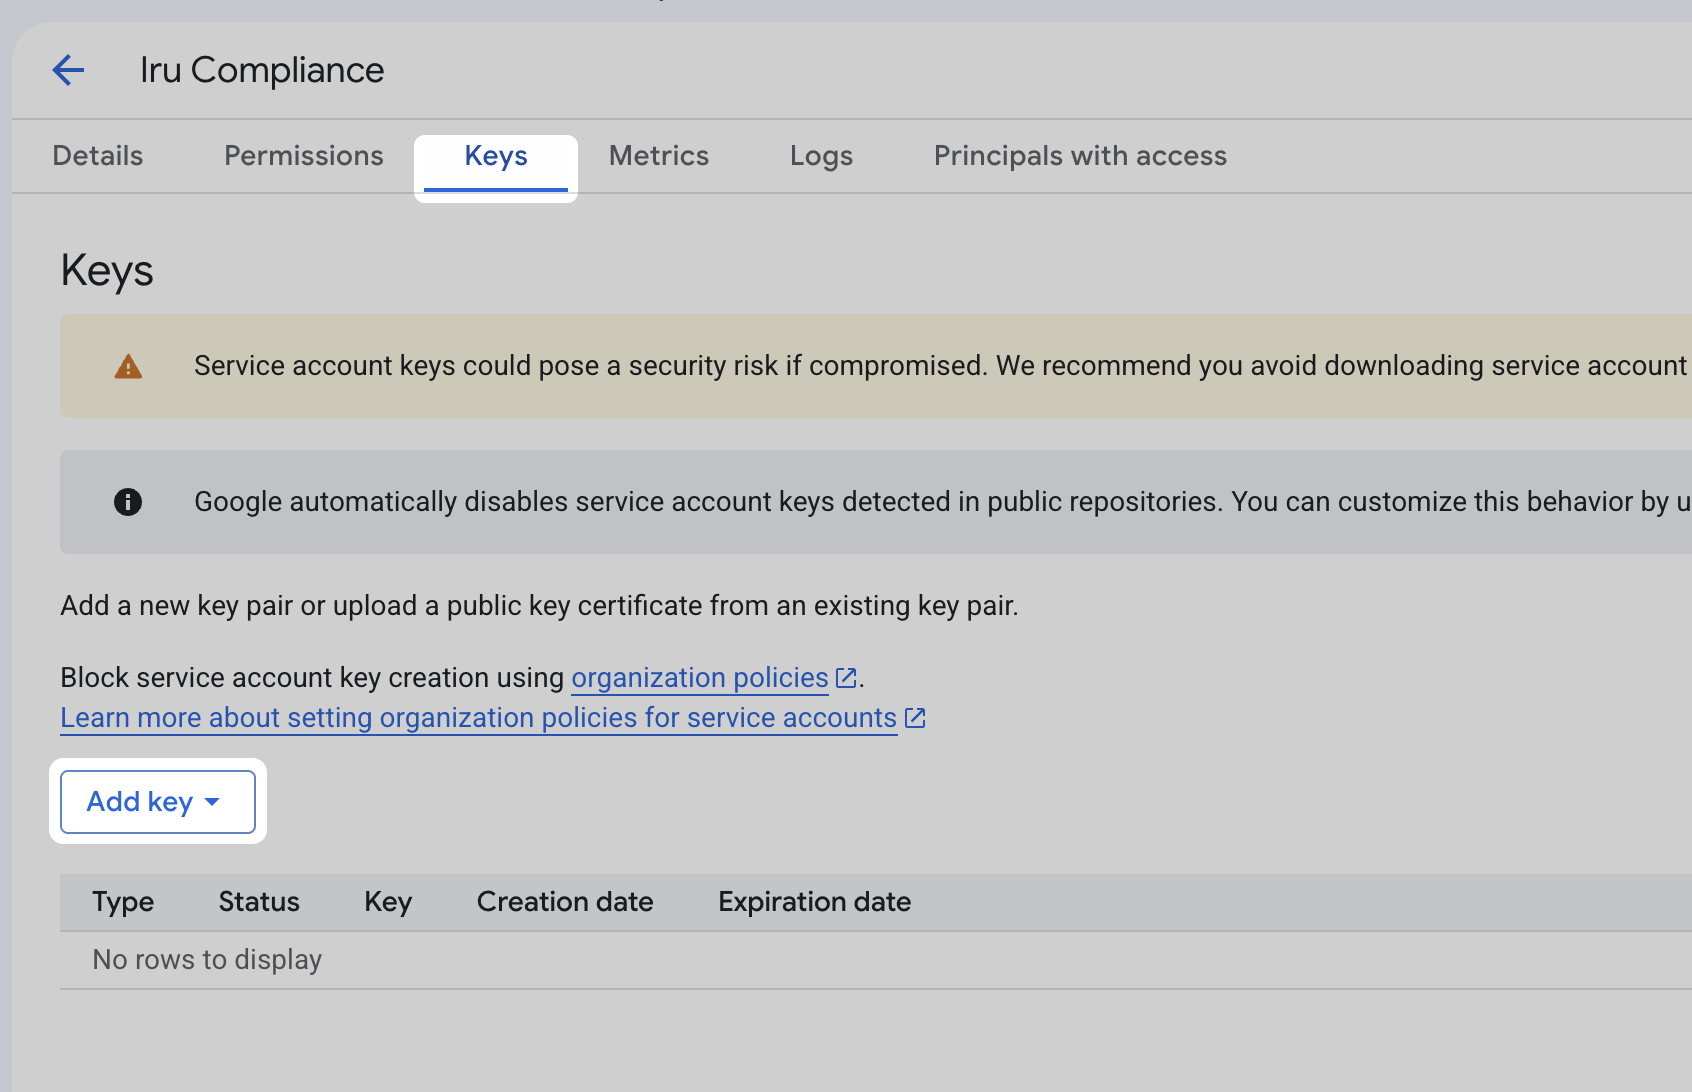 Wählen Sie **Create new key**.
Wählen Sie **JSON** und dann **Erstellen**. Die Schlüsseldatei wird auf Ihren Computer heruntergeladen.
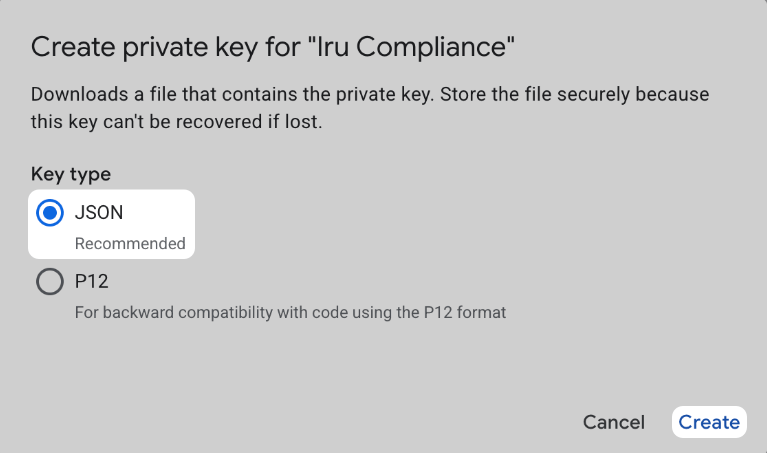 Google kann diese Datei nicht wiederherstellen, wenn Sie sie verlieren. Jeder, der die Datei besitzt, verfügt über den Zugriff des Dienstkontos. Bewahren Sie sie in einem Passwort-Manager oder Secrets-Tresor auf und löschen Sie Ihre lokale Kopie, nachdem Sie die Quelle in Iru verbunden haben.
Einige Organisationen beschränken, welche vordefinierten Rollen ein Administrator erteilen kann. Erstellen Sie stattdessen eine benutzerdefinierte Rolle mit denselben schreibgeschützten Berechtigungen:
1. Gehen Sie zu **IAM & Admin** → **Roles** und wählen Sie **Create role**.
2. Fügen Sie die benötigten Berechtigungen hinzu. Verwenden Sie die Rollen-IDs unter [**Schreibgeschützte Rollen**](#read-only-roles) als Referenz dafür, was jede vordefinierte Rolle umfasst.
3. Weisen Sie dem Dienstkonto die benutzerdefinierte Rolle anstelle der vordefinierten Rollen zu.
Wenn Sie die CLI bevorzugen, führen Sie Folgendes mit **gcloud** aus, während Sie als Benutzer angemeldet sind, der im Projekt Dienstkonten und Schlüssel erstellen kann. Legen Sie `PROJECT_ID` fest und führen Sie dann das Skript aus.
```bash theme={null}
# Set these two values, then run the script.
PROJECT_ID="your-project-id"
SA_NAME="iru-compliance"
SA_EMAIL="${SA_NAME}@${PROJECT_ID}.iam.gserviceaccount.com"
gcloud config set project "$PROJECT_ID"
# 1. Create the service account
gcloud iam service-accounts create "$SA_NAME" \
--display-name="Iru Compliance"
# 2. Bind the read-only roles at the project level
for ROLE in \
roles/iam.securityAuditor \
roles/bigquery.dataViewer \
roles/cloudkms.viewer \
roles/compute.networkViewer \
roles/logging.viewer \
roles/storage.bucketViewer
do
gcloud projects add-iam-policy-binding "$PROJECT_ID" \
--member="serviceAccount:${SA_EMAIL}" \
--role="$ROLE"
done
# 3. Create the JSON key in the current directory
gcloud iam service-accounts keys create iru-compliance-key.json \
--iam-account="$SA_EMAIL"
```
Das Skript schreibt `iru-compliance-key.json` in das Verzeichnis, aus dem Sie es ausführen. Laden Sie diese Datei auf der Registerkarte [**Iru Compliance**](#iru-compliance) hoch.
Fahren Sie auf der Registerkarte [**Iru Compliance**](#iru-compliance) fort.
Schließen Sie zuerst die Registerkarte [**Google Cloud**](#google-cloud) ab, damit Sie die JSON-Schlüsseldatei haben.
Erweitern Sie in Iru Compliance in der linken Navigationsleiste **Compliance** und wählen Sie **Quellen**.
 Suchen Sie **Google Cloud Platform** (setzen Sie **Kategorie** auf **Cloud infrastructure** oder verwenden Sie **Nach Name oder Beschreibung suchen**). Aktivieren Sie auf dieser Karte den **Schalter**. Möglicherweise öffnet sich ein Browser-Tab oder -Fenster für den Connector-Assistenten.
Wählen Sie auf dem Einrichtungsbildschirm **Choose File** und wählen Sie den heruntergeladenen JSON-Schlüssel aus. Der Inhalt der Datei wird im Feld darunter angezeigt.
Wählen Sie **Speichern** und dann **Connect**. Wenn die Verbindung erfolgreich ist, zeigt der Assistent **Verbindung konfiguriert** an.
Schließen Sie die Browser-Registerkarte **Iru fordert Zugriff auf externe Dienste an**, kehren Sie dann zu **Compliance** → **Quellen** zurück und bestätigen Sie, dass die Karte **Google Cloud Platform** den Status **Aktiv** hat.
### Fehlerbehebung
Prüfen Sie die Einstellungen des **Pop-up-Blockers** für die Iru-Website und versuchen Sie es erneut.
Wenn **Erstellen** einen Richtlinienfehler zurückgibt, erzwingt Ihre Organisation möglicherweise `constraints/iam.disableServiceAccountKeyCreation`. Ein Administrator für Organisationsrichtlinien muss eine Ausnahme für Ihr Projekt hinzufügen, bevor Sie einen Schlüssel herunterladen können. Weitere Informationen finden Sie im Google-Leitfaden zu [Organisationsrichtlinien für Dienstkonten](https://docs.cloud.google.com/iam/docs/service-accounts-custom-constraints).
Bestätigen Sie, dass der JSON-Schlüssel zum Dienstkonto im richtigen **Projekt** gehört und dass das Konto über die unter [**Schreibgeschützte Rollen**](#read-only-roles) aufgeführten Rollen für die benötigten Nachweise verfügt.
### Verwandte Artikel
Alle Compliance-Quellen durchsuchen und verwalten.
Frameworks, Aktionen und **Artefakte**.
Wie Endpoint, Compliance und Identity zusammenwirken.
Nachweise aus Quellen und Aktionen hochladen, prüfen und organisieren.