> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Erste Schritte mit Compliance
> Erste Schritte mit Iru Compliance: Frameworks, Controls, Actions, Nachweise, Sources und Trust Center. Folgen Sie der empfohlenen Einrichtungsreihenfolge und den grundlegenden Konzepten.
Iru Compliance unterstützt Sie dabei, Frameworks wie **SOC 2** oder **ISO 27001** umzusetzen, Nachweise für Controls zu sammeln und ein **Trust Center** für Kunden und Auditoren zu veröffentlichen, sofern Ihr Abonnement dies umfasst. Folgen Sie der unten beschriebenen **empfohlenen Einrichtung**: Vervollständigen Sie das **Organization profile**, fügen Sie Frameworks hinzu, verbinden Sie **Quellen** und bearbeiten Sie **Aktionen**. Wer Frameworks hinzufügen, Integrationen verbinden, das Trust Center bearbeiten und weitere Aufgaben ausführen kann, erfahren Sie unter [Compliance-Berechtigungen](/de/compliance/compliance-permissions).
Benötigen Sie Hilfe bei einem Schritt? [Wenden Sie sich an den Iru Support](/de/iru/iru-support/access-to-iru-support).
## Über Iru Compliance
Sie können in Ihrem Mandanten Standards wie **SOC 2**, **ISO 27001**, **ISO 42001** und **HIPAA** hinzufügen. Weitere Kataloge (zum Beispiel **GDPR**, **NIST CSF**) erscheinen, wenn Ihr Mandant sie bereitstellt. Öffnen Sie **Frameworks**, um zu sehen, was Sie hinzufügen können.
Iru verwendet Ihr **Organisationsprofil** (Branche, Unternehmensgröße, Technologie-Stack und Sicherheitstools), damit generierte **Kontrollen** zu Ihrer Arbeitsweise passen. Wenn sich nach der Einrichtung verbundene **Quellen** oder Richtlinien-**Artefakte** ändern, kann [Adaptive Compliance](/de/compliance/adaptive-compliance) Aktualisierungen von Control- und Action-Texten vorschlagen, damit Ihre Frameworks weiterhin Ihrer Arbeitsweise entsprechen. Verwenden Sie [Verwaltung von Richtlinien](/de/compliance/policies-management), um Sicherheits- und Compliance-Richtlinien zu entwerfen, zu veröffentlichen und deren Bestätigung nachzuverfolgen. Das **Trust Center** ist optional: Es veröffentlicht genehmigte Zertifizierungen und Dokumente extern. Siehe [Verwaltung des Trust Center](/de/compliance/trust-center/trust-center-management).
## Empfohlene Einrichtung
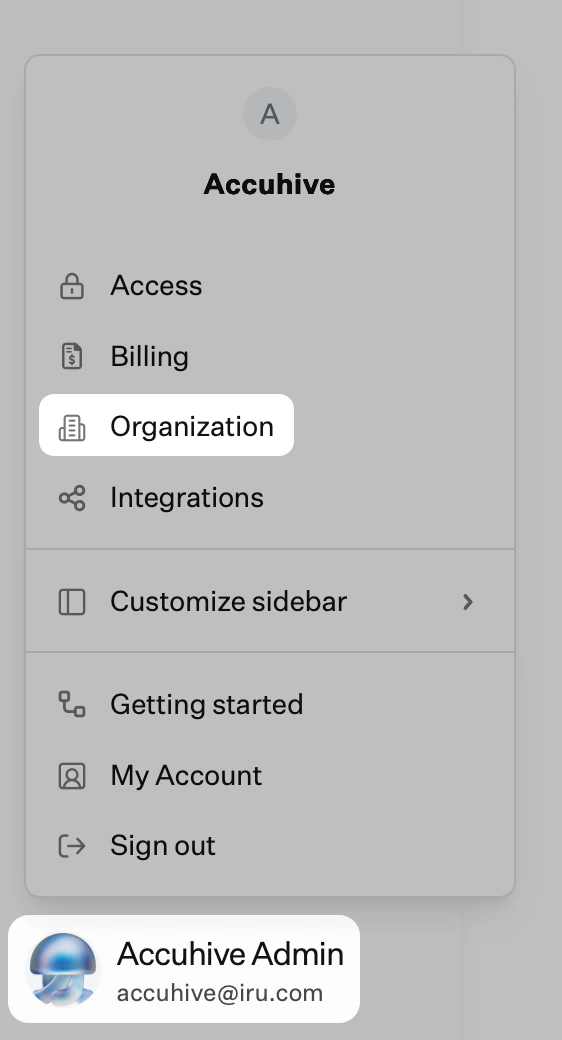
Wählen Sie in der Seitenleiste den [**Schaltfläche Kontomenü**](/de/iru/platform-overview/account-menu).
Wählen Sie **Organisation**, um das **Organization profile** zu öffnen. Iru fordert Sie möglicherweise dazu auf, während Sie ein Framework hinzufügen.
 Wählen Sie im **Organization profile** oben rechts **Bearbeiten**.
Füllen Sie die zutreffenden Felder aus. Zum Beispiel: **Firmenlogo**, **Firmenname**, **Geschäftsbeschreibung**, **Branche**, **Unternehmensart**, **Unternehmensgröße**, **Unternehmenssprache**, ob Sie eine **IT-Abteilung** haben, und **Größe des Sicherheitsteams**. Halten Sie diese Informationen aktuell, wenn sich Ihre Umgebung ändert.
Wählen Sie **Änderungen speichern**.
Erweitern Sie in der linken Navigationsleiste **Compliance** und wählen Sie **Frameworks**. Verwenden Sie die KI-gestützte Einrichtung, einen CSV-Import, eine Migration aus einem unterstützten Produkt oder ein benutzerdefiniertes Framework. Siehe [Verwaltung von Frameworks](/de/compliance/frameworks-management).
Erweitern Sie **Compliance** und wählen Sie **Quellen**. Aktivieren Sie den **Schalter** für jede Integration, die Nachweise liefern soll (Identität, HR, Cloud, Code-Hosts und weitere). Siehe [Verwaltung von Sources](/de/compliance/sources-management).
Erweitern Sie **Compliance** und wählen Sie **Aktionen**. Prüfen Sie die **Aktionen**, weisen Sie Verantwortliche zu, legen Sie Fälligkeitsdaten fest und hängen Sie Nachweise an oder bestätigen Sie sie. Siehe [Verwaltung von Actions](/de/compliance/actions-management).
## Grundlegende Konzepte
**Frameworks**\
Standards, die Ihre Organisation verfolgt. Sie können mehrere gleichzeitig betreiben; ein Nachweis kann mehr als eine Verpflichtung abdecken, wenn sich Anforderungen überschneiden.
**Kontrollen**\
Den Frameworks zugeordnete Anforderungen. Sie können aus KI-Generierung, Import oder manueller Eingabe stammen.
**Aktionen**\
Mit Controls verknüpfte Aufgaben. Beschreibungen teilen dem Produkt und verbundenen **Quellen** mit, welche Nachweise erfasst werden sollen.
**Artefakte**\
Dateien und Datensätze (Richtlinien, Exporte, Screenshots, Protokolle, Berichte), die mit Actions und Controls verknüpft sind. Siehe [Verwaltung von Artefakten](/de/compliance/artifacts-management). Informationen zum Modul **Policies** (Bibliotheksvorlagen, Entwürfe, Veröffentlichung und Bestätigung durch Mitarbeitende) finden Sie unter [Verwaltung von Richtlinien](/de/compliance/policies-management).
**Quellen**\
Integrationen, die Nachweise für die von ihnen unterstützten Actions abrufen oder anhängen. Siehe [Verwaltung von Sources](/de/compliance/sources-management).
## Nächste Schritte
* Setzen Sie Framework-Formulierungen in Controls und Actions mit Verantwortlichen und Fälligkeitsdaten um.
* Entwerfen und veröffentlichen Sie Sicherheitsrichtlinien aus der Bibliothek oder per Upload; verfolgen Sie die Bestätigung durch Mitarbeitende. Siehe [Verwaltung von Richtlinien](/de/compliance/policies-management).
* Sammeln Sie Nachweise manuell oder über **Quellen**; validieren Sie Artefakte, sofern das Produkt dies unterstützt.
* Verfolgen Sie die Bereitschaft in den Framework- und Action-Ansichten.
* Prüfen Sie Empfehlungen von Iru AI zu Control-Aktualisierungen, wenn sich Integrationen oder Richtlinien ändern. Siehe [Adaptive Compliance](/de/compliance/adaptive-compliance).
* Veröffentlichen Sie ausgewählte Inhalte über das **Trust Center**, sofern Ihr Tarif dies umfasst.
## Verwandte Artikel
Frameworks hinzufügen, Importe und Migrationen.
Richtlinienbibliothek, Veröffentlichung, Bestätigungen und das Verknüpfen von Richtlinien mit Actions.
Empfehlungen von Iru AI prüfen und genehmigen, wenn Controls neue Integrationen oder Richtlinien widerspiegeln sollen.
Wie Profil, Frameworks, Sources, Actions und Nachweise zusammenhängen.
Connector-Anleitungen nach Kategorie (verwenden Sie die Suche und **Kategorie** unter **Quellen**).
## Verwandte Produktdokumentation
Wie Endpoint, Identity, Compliance, Trust Center und Iru AI zusammenwirken.
Endpoint-Einrichtung von den Grundlagen über die Plattformeinrichtung, Blueprints und Library bis zur Registrierung; kombinieren Sie sie mit der Compliance-Source Iru Endpoint, wenn Controls Gerätenachweise benötigen.
Endpoint mit Compliance verbinden, um Gerätenachweise zu erhalten.
Organisationsrollen (zusätzlich zu den Compliance-Berechtigungen).