> ## Documentation Index
> Fetch the complete documentation index at: https://docs.iru.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Verwaltung von Actions
> Erstellen, zuweisen und verfolgen Sie Compliance-Actions in Iru. Verknüpfen Sie Controls mit Nachweisen, legen Sie Fristen fest und überwachen Sie den Erledigungsstatus über alle Frameworks hinweg.
Die Seite **Aktionen** listet die Aufgaben auf, die jeden Control zu etwas machen, das Sie zuweisen, verfolgen und nachweisen können. Jede Action gibt an, was zu tun ist, wer verantwortlich ist, wann sie fällig ist und wie Nachweise angehängt werden sollen – einschließlich der Fälle, in denen eine **Quelle** sie für Sie abrufen soll.
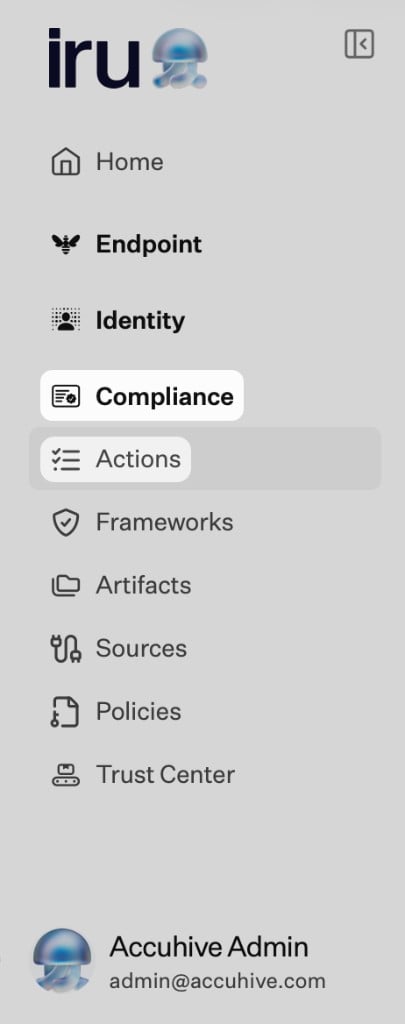
Erweitern Sie in der linken Navigationsleiste **Compliance** und wählen Sie **Aktionen**. Wer Actions anzeigen, erstellen oder ändern darf, wird über die Rolle festgelegt. Siehe [Compliance-Berechtigungen](/de/compliance/compliance-permissions).
 Benötigen Sie Hilfe bei einem Schritt? [Wenden Sie sich an den Iru Support](/de/iru/iru-support/access-to-iru-support).
## Funktionsweise
Iru erstellt Actions aus den Controls Ihrer Frameworks (aus der KI-Einrichtung, einer CSV-Datei oder einer Migration). Sie können Actions hinzufügen oder bearbeiten, wenn etwas fehlt.
**Action-Beschreibungen** steuern die Automatisierung. Wenn eine Beschreibung ein System und die Art des benötigten Nachweises nennt (zum Beispiel „SSO-Richtlinie aus Okta“), können Integrationen die richtigen Artefakte aus **Quellen** abrufen und manuelle Uploads reduzieren.
Wenn Sie eine **Quelle** verbinden oder entfernen oder ein Richtlinienartefakt veröffentlichen oder außer Kraft setzen, kann Iru AI neue Formulierungen für Controls oder Actions empfehlen, damit die Beschreibungen weiterhin zu Ihrer Umgebung passen. Veröffentlichen und aktualisieren Sie Richtlinien unter [Verwaltung von Richtlinien](/de/compliance/policies-management). Sie genehmigen diese Änderungen unter [Adaptive Compliance](/de/compliance/adaptive-compliance); nicht genehmigte Elemente bleiben unverändert.
## Funktionen
### Actions erstellen und bearbeiten
* Actions werden aus Framework-Controls generiert.
* Nur **Administrator** und **Compliance-Administrator** können eine Action manuell **erstellen**. **Aktualisieren** und **Löschen** stehen **Administrator**, **Compliance-Administrator**, **Standard**, **Compliance-Mitarbeiter**, **Helpdesk** und **Secrets Auditor** zur Verfügung; **Prüfer**, **Compliance-Prüfer** und **Iru Support** können Actions nicht ändern. Siehe die Tabelle **Aktionen** unter [Compliance-Berechtigungen](/de/compliance/compliance-permissions).
### Beschreibungen und Automatisierung
* Die Beschreibung teilt dem Produkt mit, was gesammelt werden soll und gegebenenfalls welche **Quelle** verwendet werden soll.
* Beispiel: Control „Alle Mitarbeitenden müssen MFA verwenden“ → Action „MFA-Durchsetzungsrichtlinie vom Identitätsanbieter erfassen“ mit einer Beschreibung, die auf **Okta**, **Microsoft Entra ID** oder ein anderes verbundenes System verweist.
Geben Sie in der Beschreibung genau an, welches System und welches Artefakt Sie benötigen. Vage Formulierungen erschweren Automatisierung und Audits.
### Zuweisen, kommentieren und verfolgen
* Verantwortliche erledigen die Aufgabe und laden Artefakte hoch oder bestätigen sie.
* Weisen Sie einen **Besitzer** oder **Delegate** zu, damit die Verantwortung klar ist.
* Verwenden Sie **Kommentare** für Fragen, Übergaben oder Notizen für Auditoren.
* Das **Aktivitätsprotokoll** zeichnet Zuweisungen, Uploads, Kommentare und Statusänderungen auf. Ereignisse zu Compliance-Actions erscheinen auch in der mandantenweiten [Unified Activity](/de/iru/platform-overview/unified-activity).
Filtern Sie in der Liste **Aktionen** unter **Besitzer** oder **Delegate** nach **Unassigned**, um Actions zu finden, denen noch kein Owner oder Delegate zugewiesen ist.
### Status und Validierung
* Actions durchlaufen Status wie **Not Started**, **In Progress** und **Completed**, sobald Nachweise eingehen und die Validierung erfolgreich ist (die Bezeichnungen können je nach Ansicht leicht variieren).
* Wenn die erforderlichen Artefakte vorhanden und gültig sind, wird die Bereitschaft für den zugehörigen Control aktualisiert.
### Automatisierte Erfassung
Wenn eine **Quelle** aktiviert ist und die Action-Beschreibung zu diesem System und Nachweistyp passt, kann das Produkt Artefakte ohne manuellen Upload anhängen. Wenn nichts erscheint, prüfen Sie, ob die Source **Aktiv** ist, die Beschreibung spezifisch ist und die Integration über die richtigen Berechtigungen verfügt. Siehe [Verwaltung von Sources](/de/compliance/sources-management).
Bei Actions, die ein unterschriebenes Dokument oder einen anderen reinen Upload-Schritt erfordern, deaktiviert Iru die automatisierte Erfassung, damit keine Erfassung ausgeführt wird, die leer zurückkommt. Die Änderung wird im Aktivitätsprotokoll der Action vermerkt, und Sie können die automatisierte Erfassung bei Bedarf später wieder aktivieren.
Wenn die automatisierte Erfassung fehlschlägt, protokolliert Iru einen Fehler statt eines leeren Ergebnisses. So können Sie erkennen, ob es nichts zu erfassen gab oder ob der Lauf selbst fehlgeschlagen ist.
## Verwandte Artikel
Empfohlene Reihenfolge für Profil, Frameworks, Sources und Actions.
Richtlinienbibliothek, Veröffentlichung und das Anhängen von Richtlinien als Nachweis an Actions.
Prüfen Sie Aktualisierungen von Iru AI an Control- und Action-Texten, nachdem sich Integrationen oder Richtlinien geändert haben.
Connector-Anleitungen nach Kategorie und wie Nachweise erfasst werden.
Uploads, Validierung und das Verknüpfen von Nachweisen mit Actions.